
Conformidade com as infra-estruturas,
totalmente visualizado.
WAFPass é a plataforma de conformidade de código aberto para infraestrutura moderna. Parse Terraform e AWS CDK, avaliar 83+ controles WAF++ em 8 pilares, explorar resultados no navegador e gerar auditor pronto Relatórios — todos numa pilha integrada. Não são necessárias credenciais de nuvem.
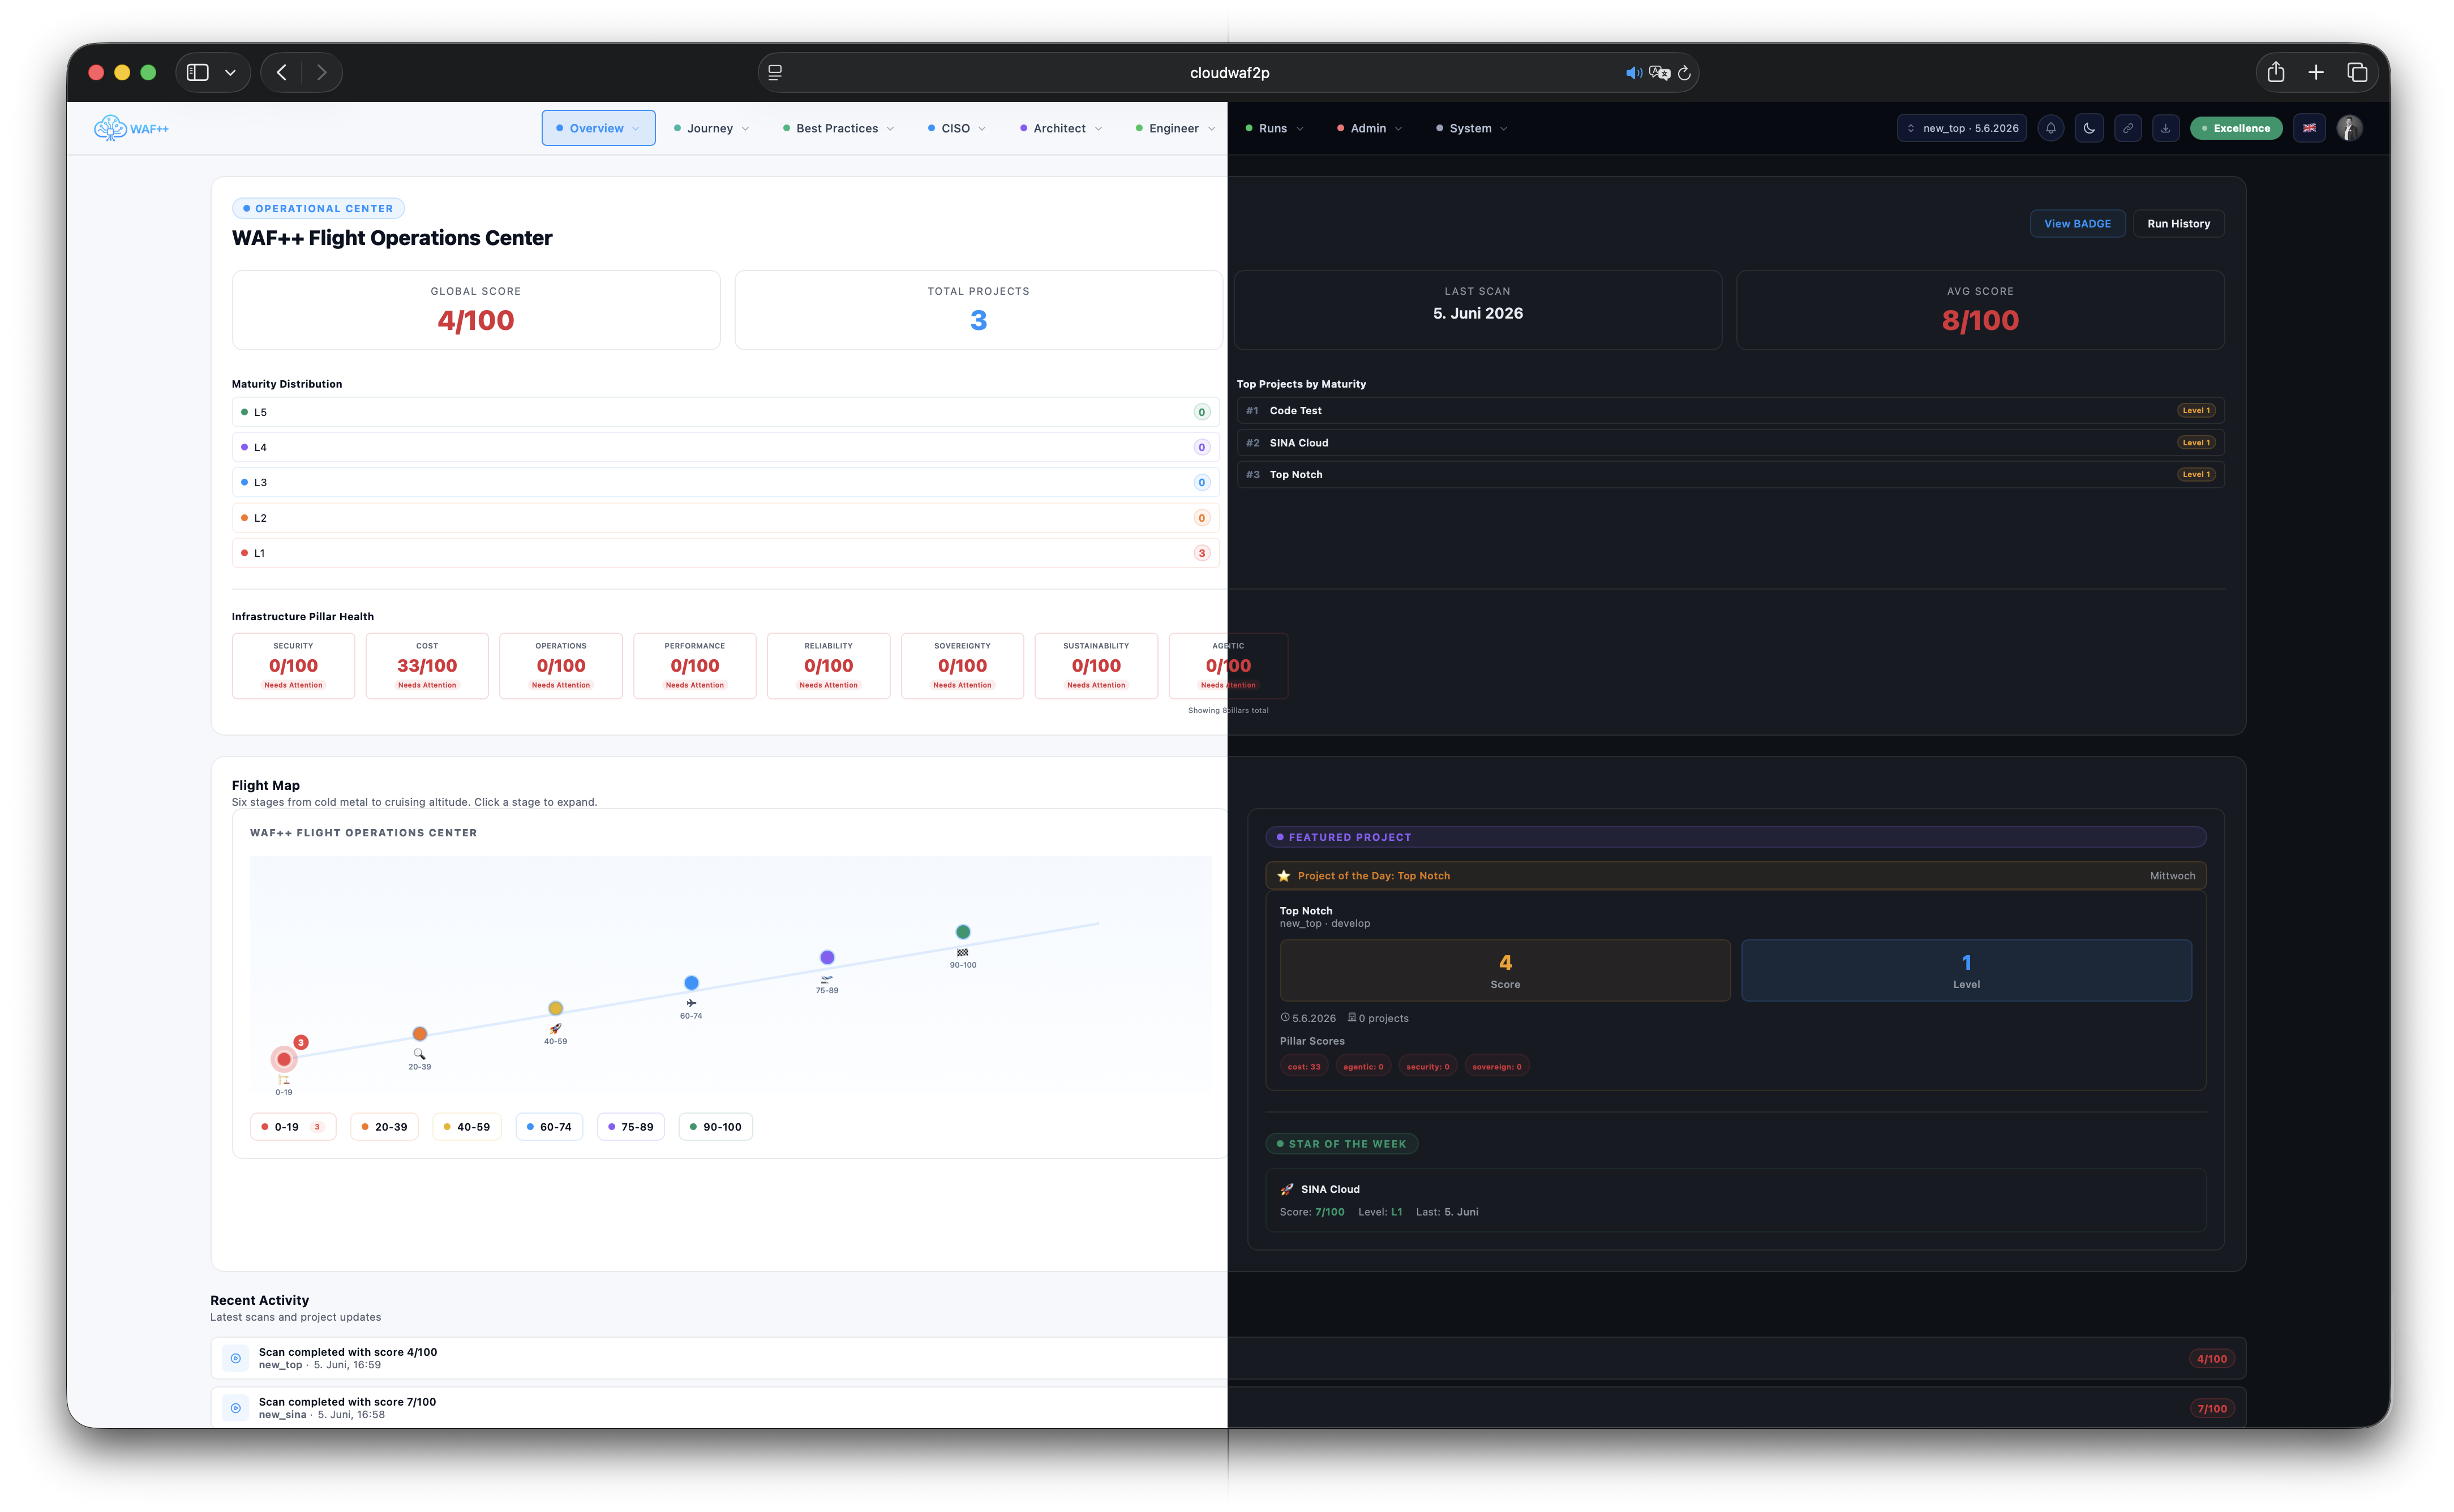
Três camadas. Um fluxo de trabalho de conformidade.
WAFPass é mais do que uma CLI — é uma pilha de três camadas para equipes de engenharia que precisam de conformidade contínua sem sacrificar a velocidade.
Motor de avaliação principal. Parses Terraform e AWS CDK. Funciona em gasodutos CI/CD. Não são necessárias credenciais de nuvem.
Camada de persistência FastAPI. As lojas funcionam, dispensas, aceitação de riscos, descobertas secretas e eventos de auditoria. PostgreSQL com migrações automáticas.
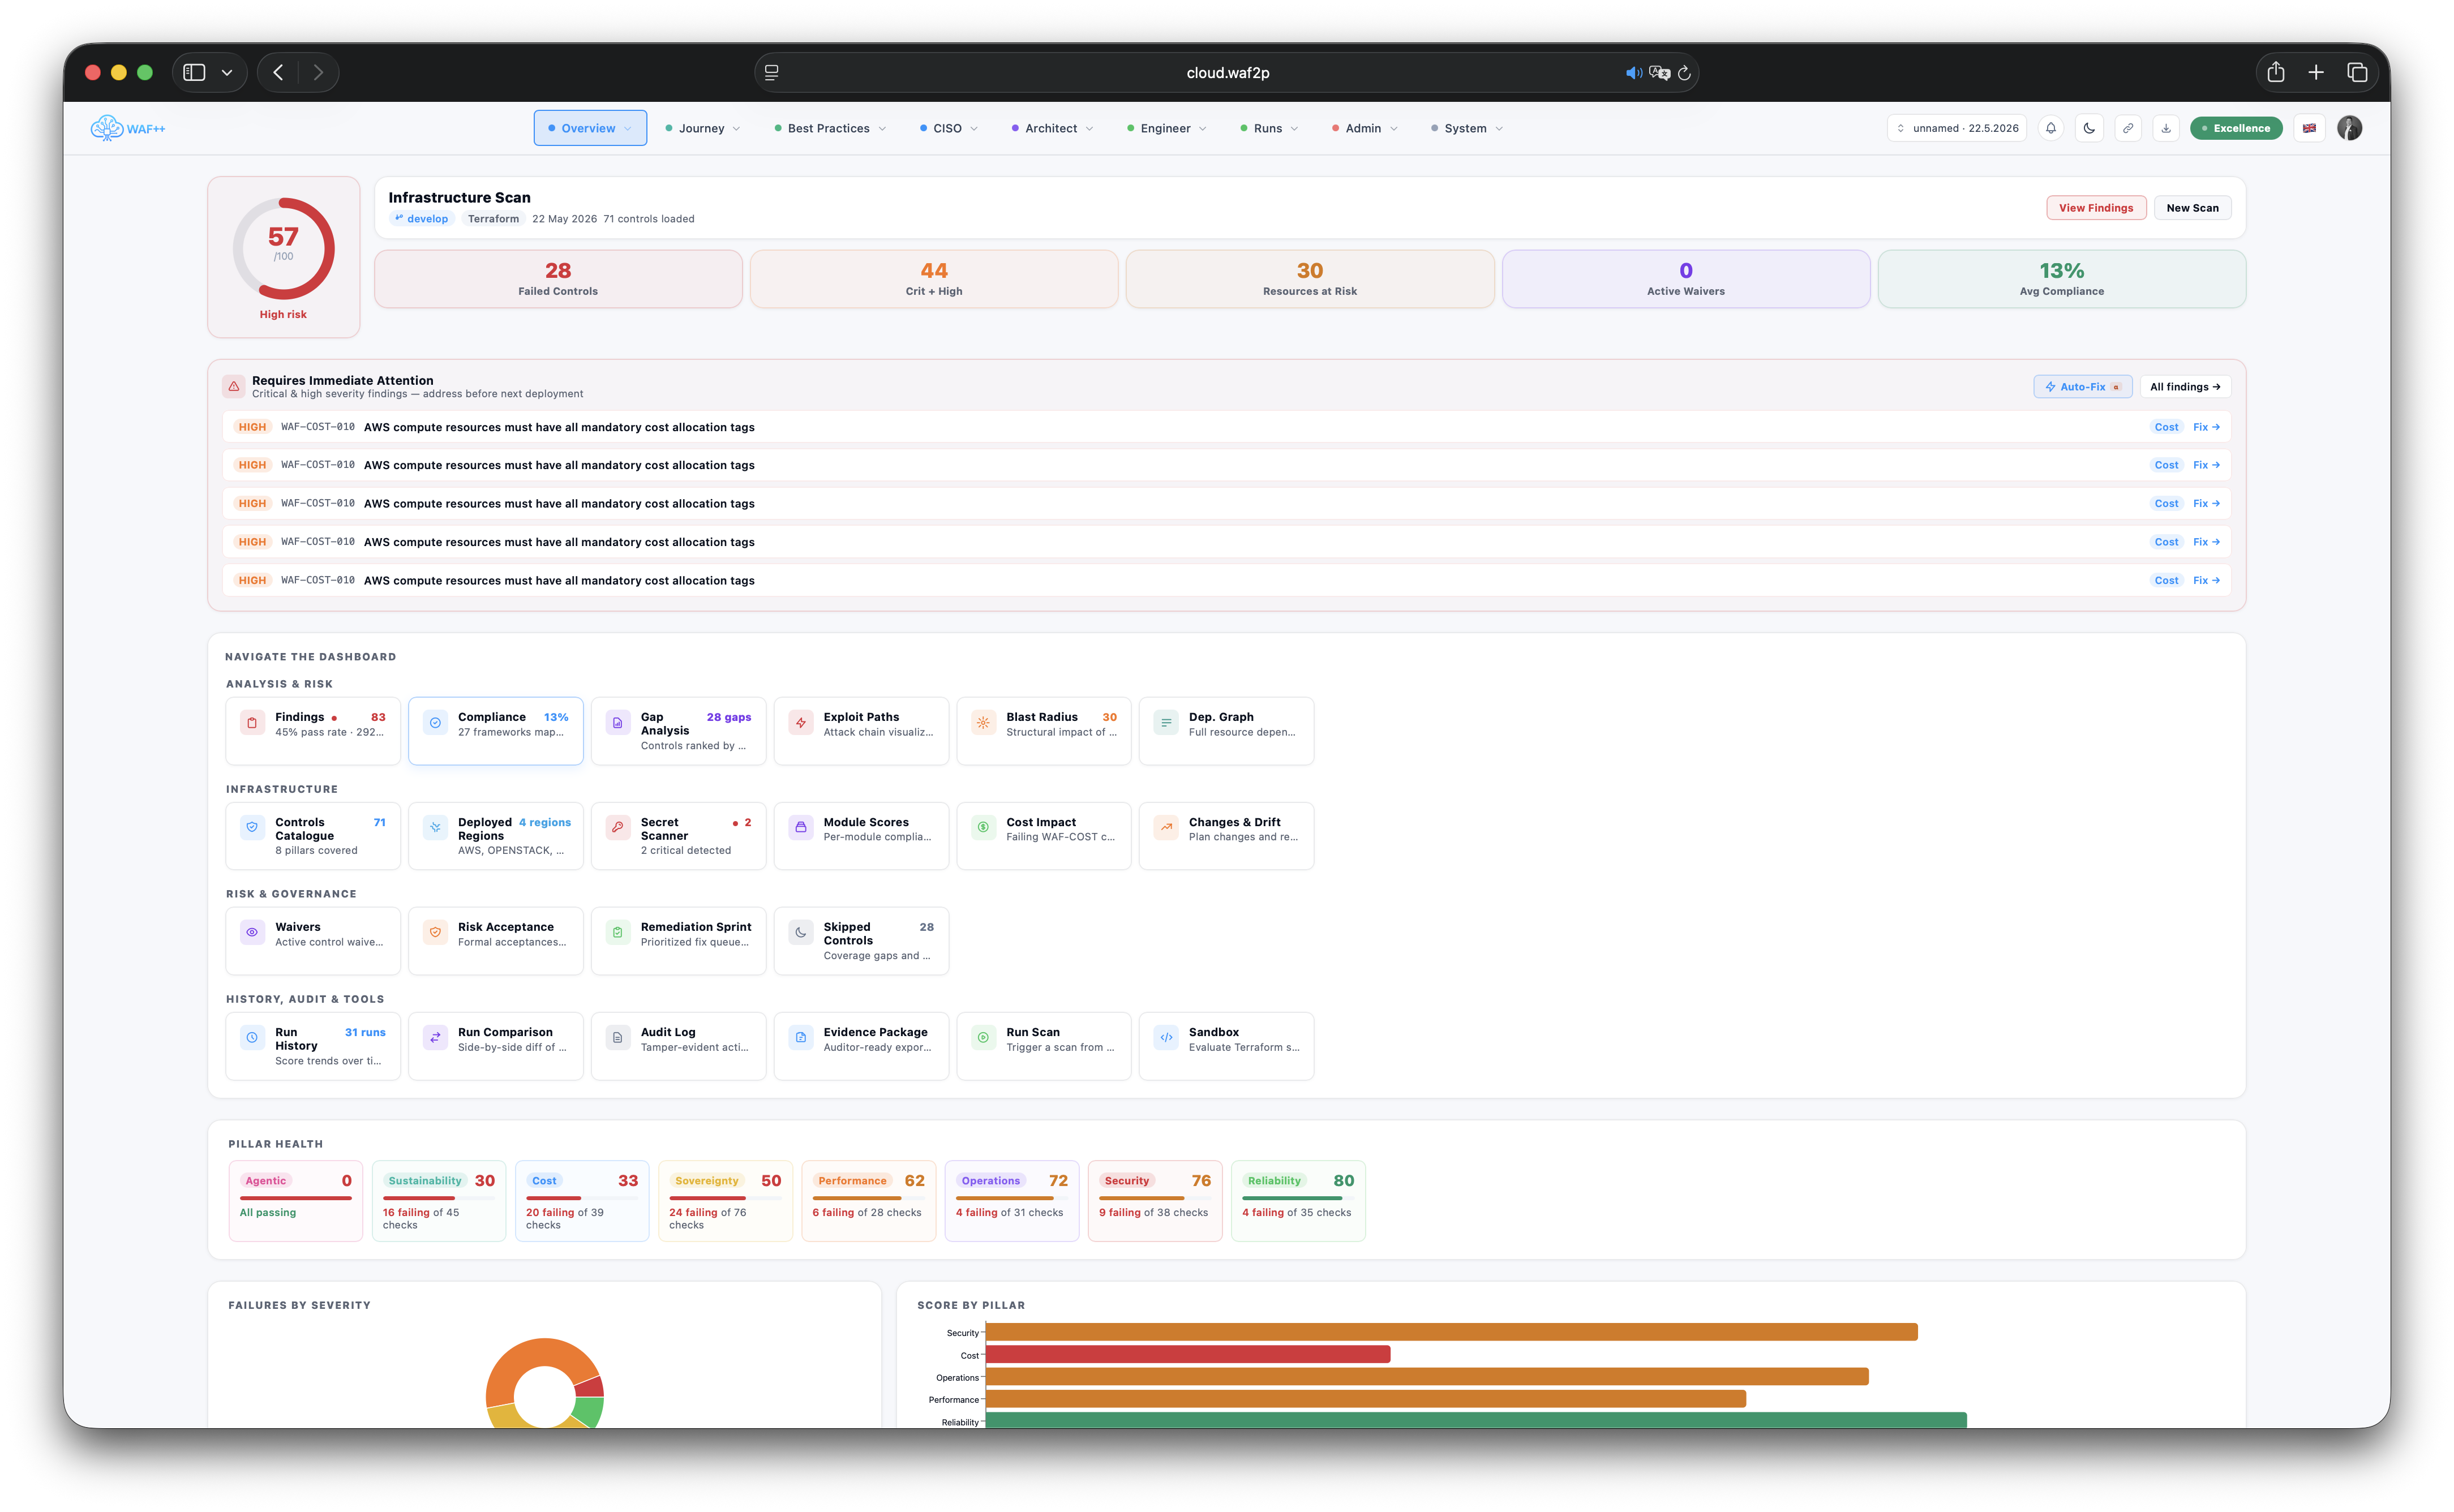
Reagir painel web. 22+ páginas de exploração de conformidade, exportação de evidências prontas para auditor e gerenciamento de funções RBAC.
Leva os controles contigo.
Baixe o catálogo completo de controles WAF++ como YAML, ou pegue um pacote de políticas compatível com Checkov gerado diretamente dos mesmos arquivos fonte.
O pacote Checkov é gerado sob demanda a partir das mesmas definições de controle 83+ e inclui uma política por afirmação de verificação automatizada.
Cada visão aponta para o próximo passo.
WAFPass torna os dados de conformidade assim que a próxima ação é óbvia — seja você um CISO procurando por uma visão geral ou um engenheiro consertando um FAIL.
As peças de região codificadas por cores mostram instantaneamente onde está a infraestrutura. Vermelho significa resultados ativos — um clique leva aos controles falhantes, ao projeto proprietário e ao engenheiro responsável.
Acompanhe a distribuição de implantação, os limites de soberania e os deltas de conformidade entre regiões sem alternar entre consoles ou planilhas em nuvem.
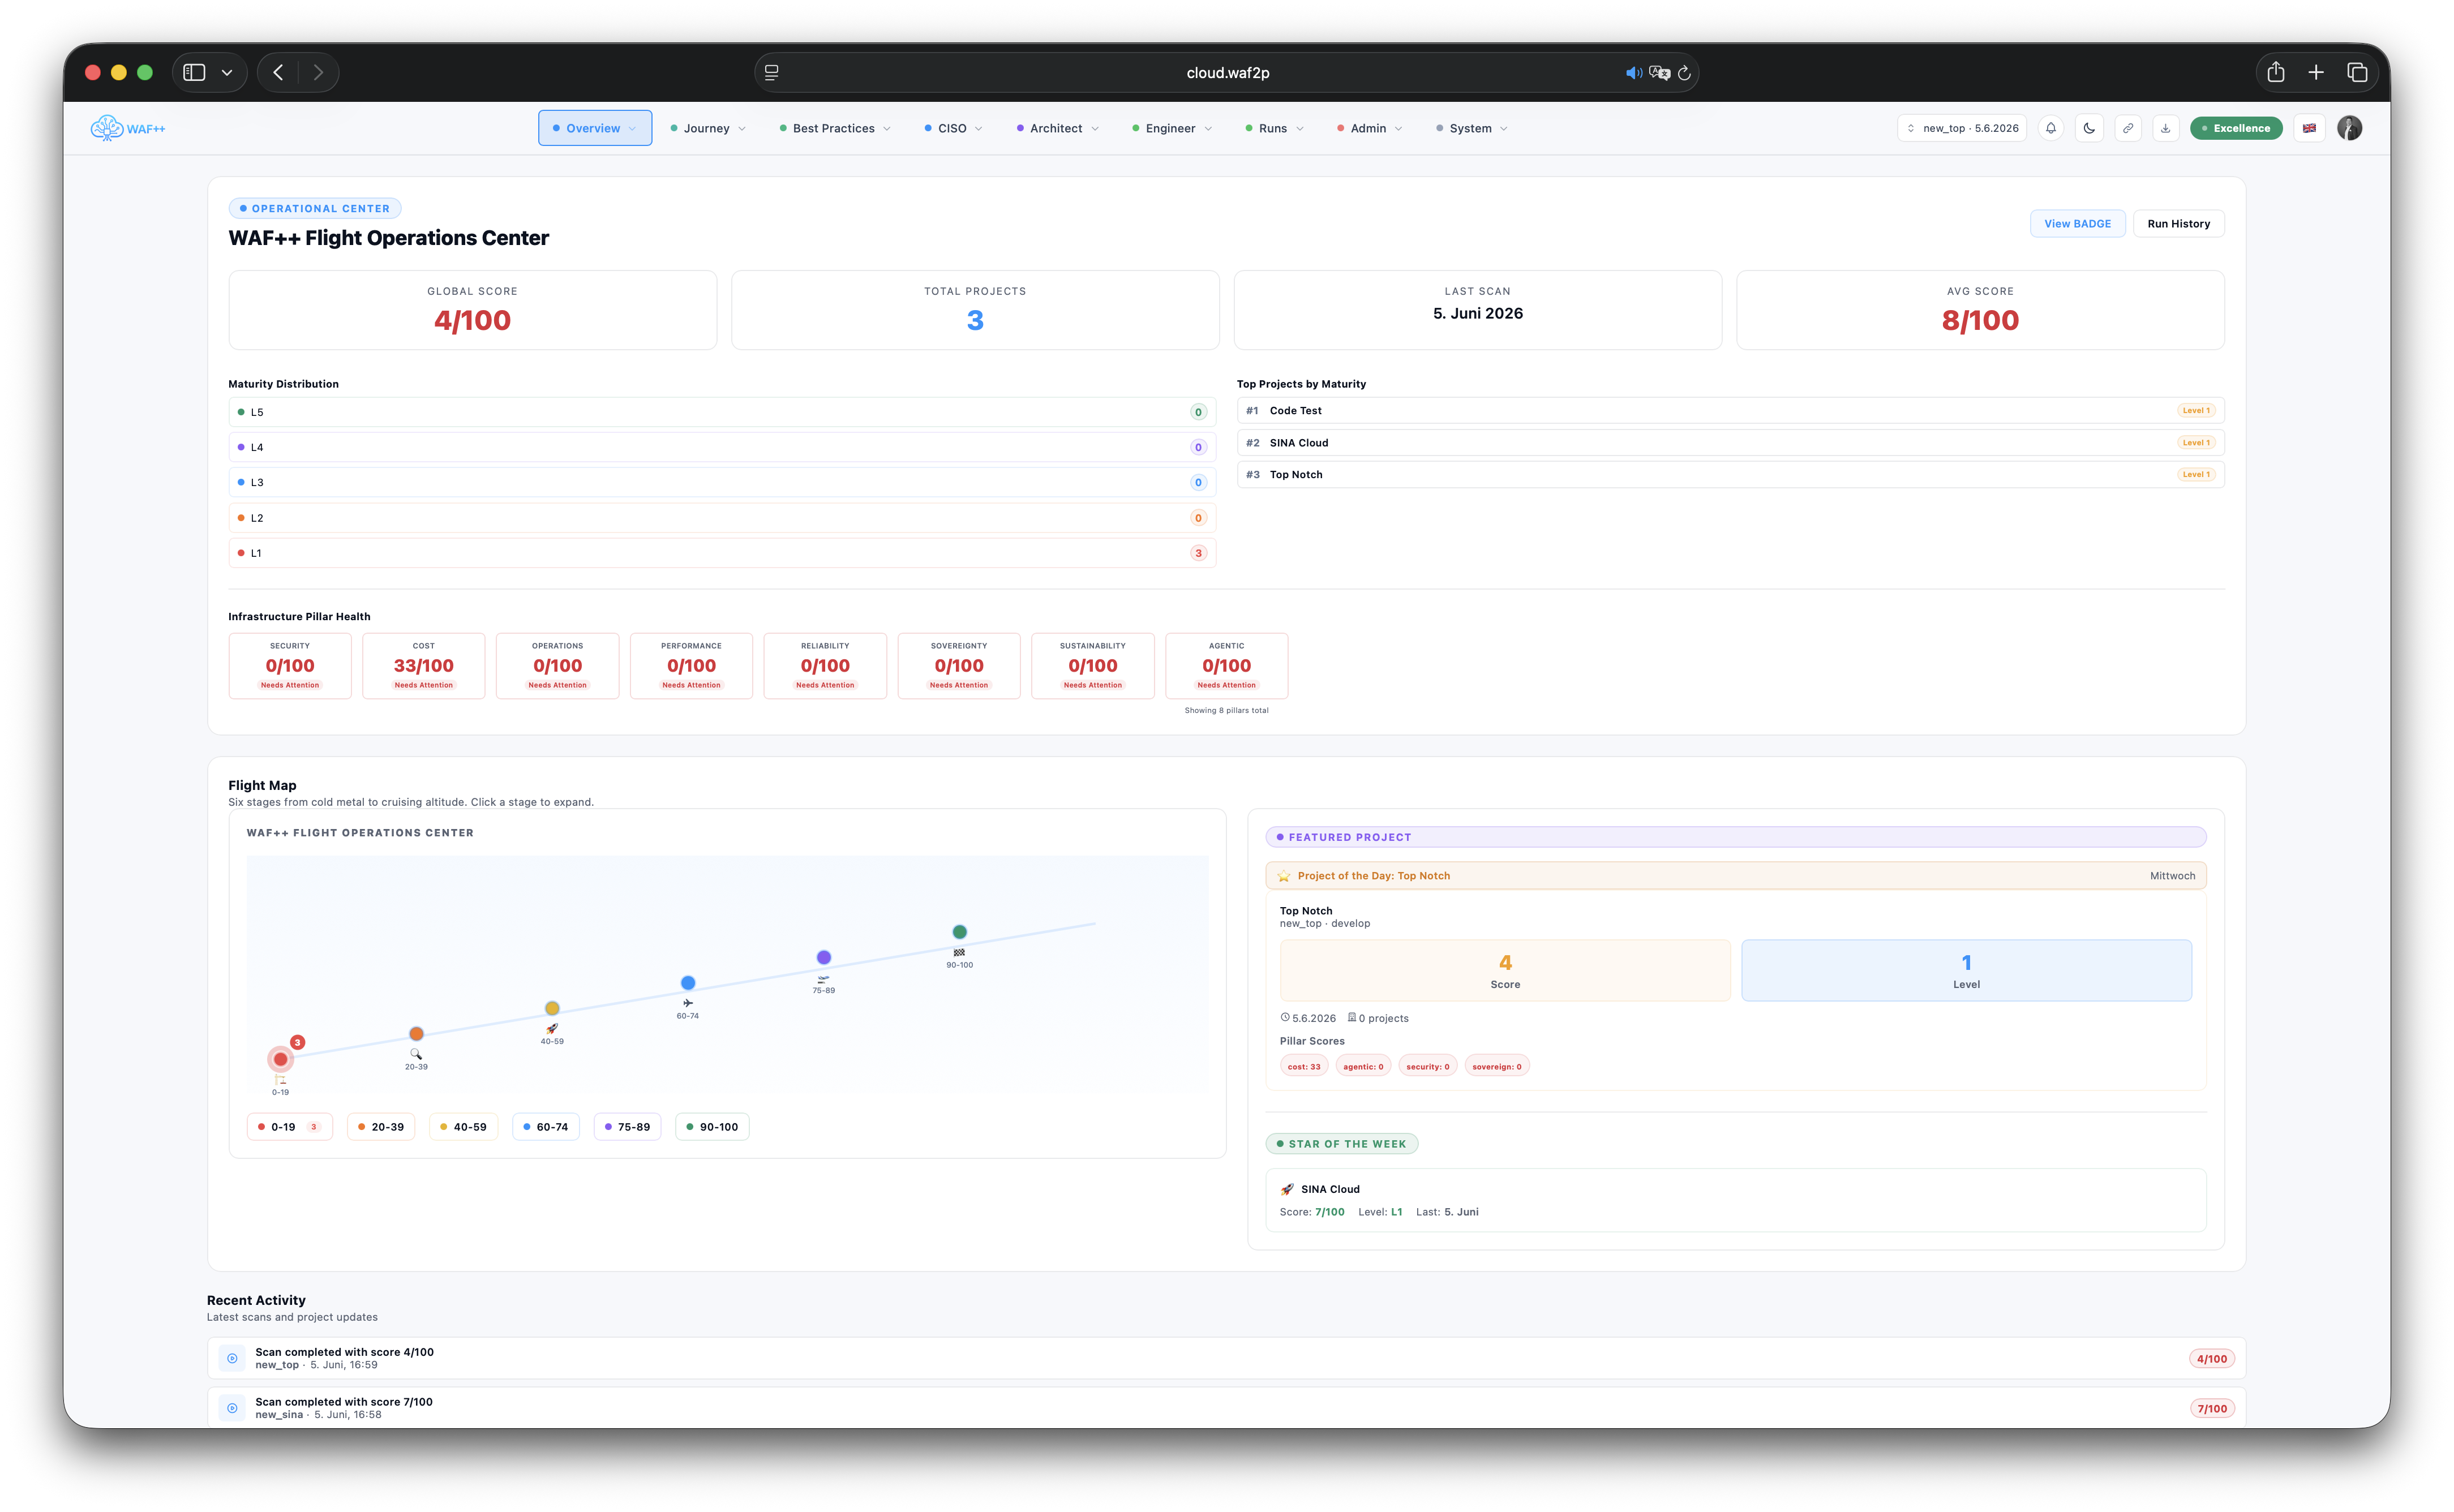
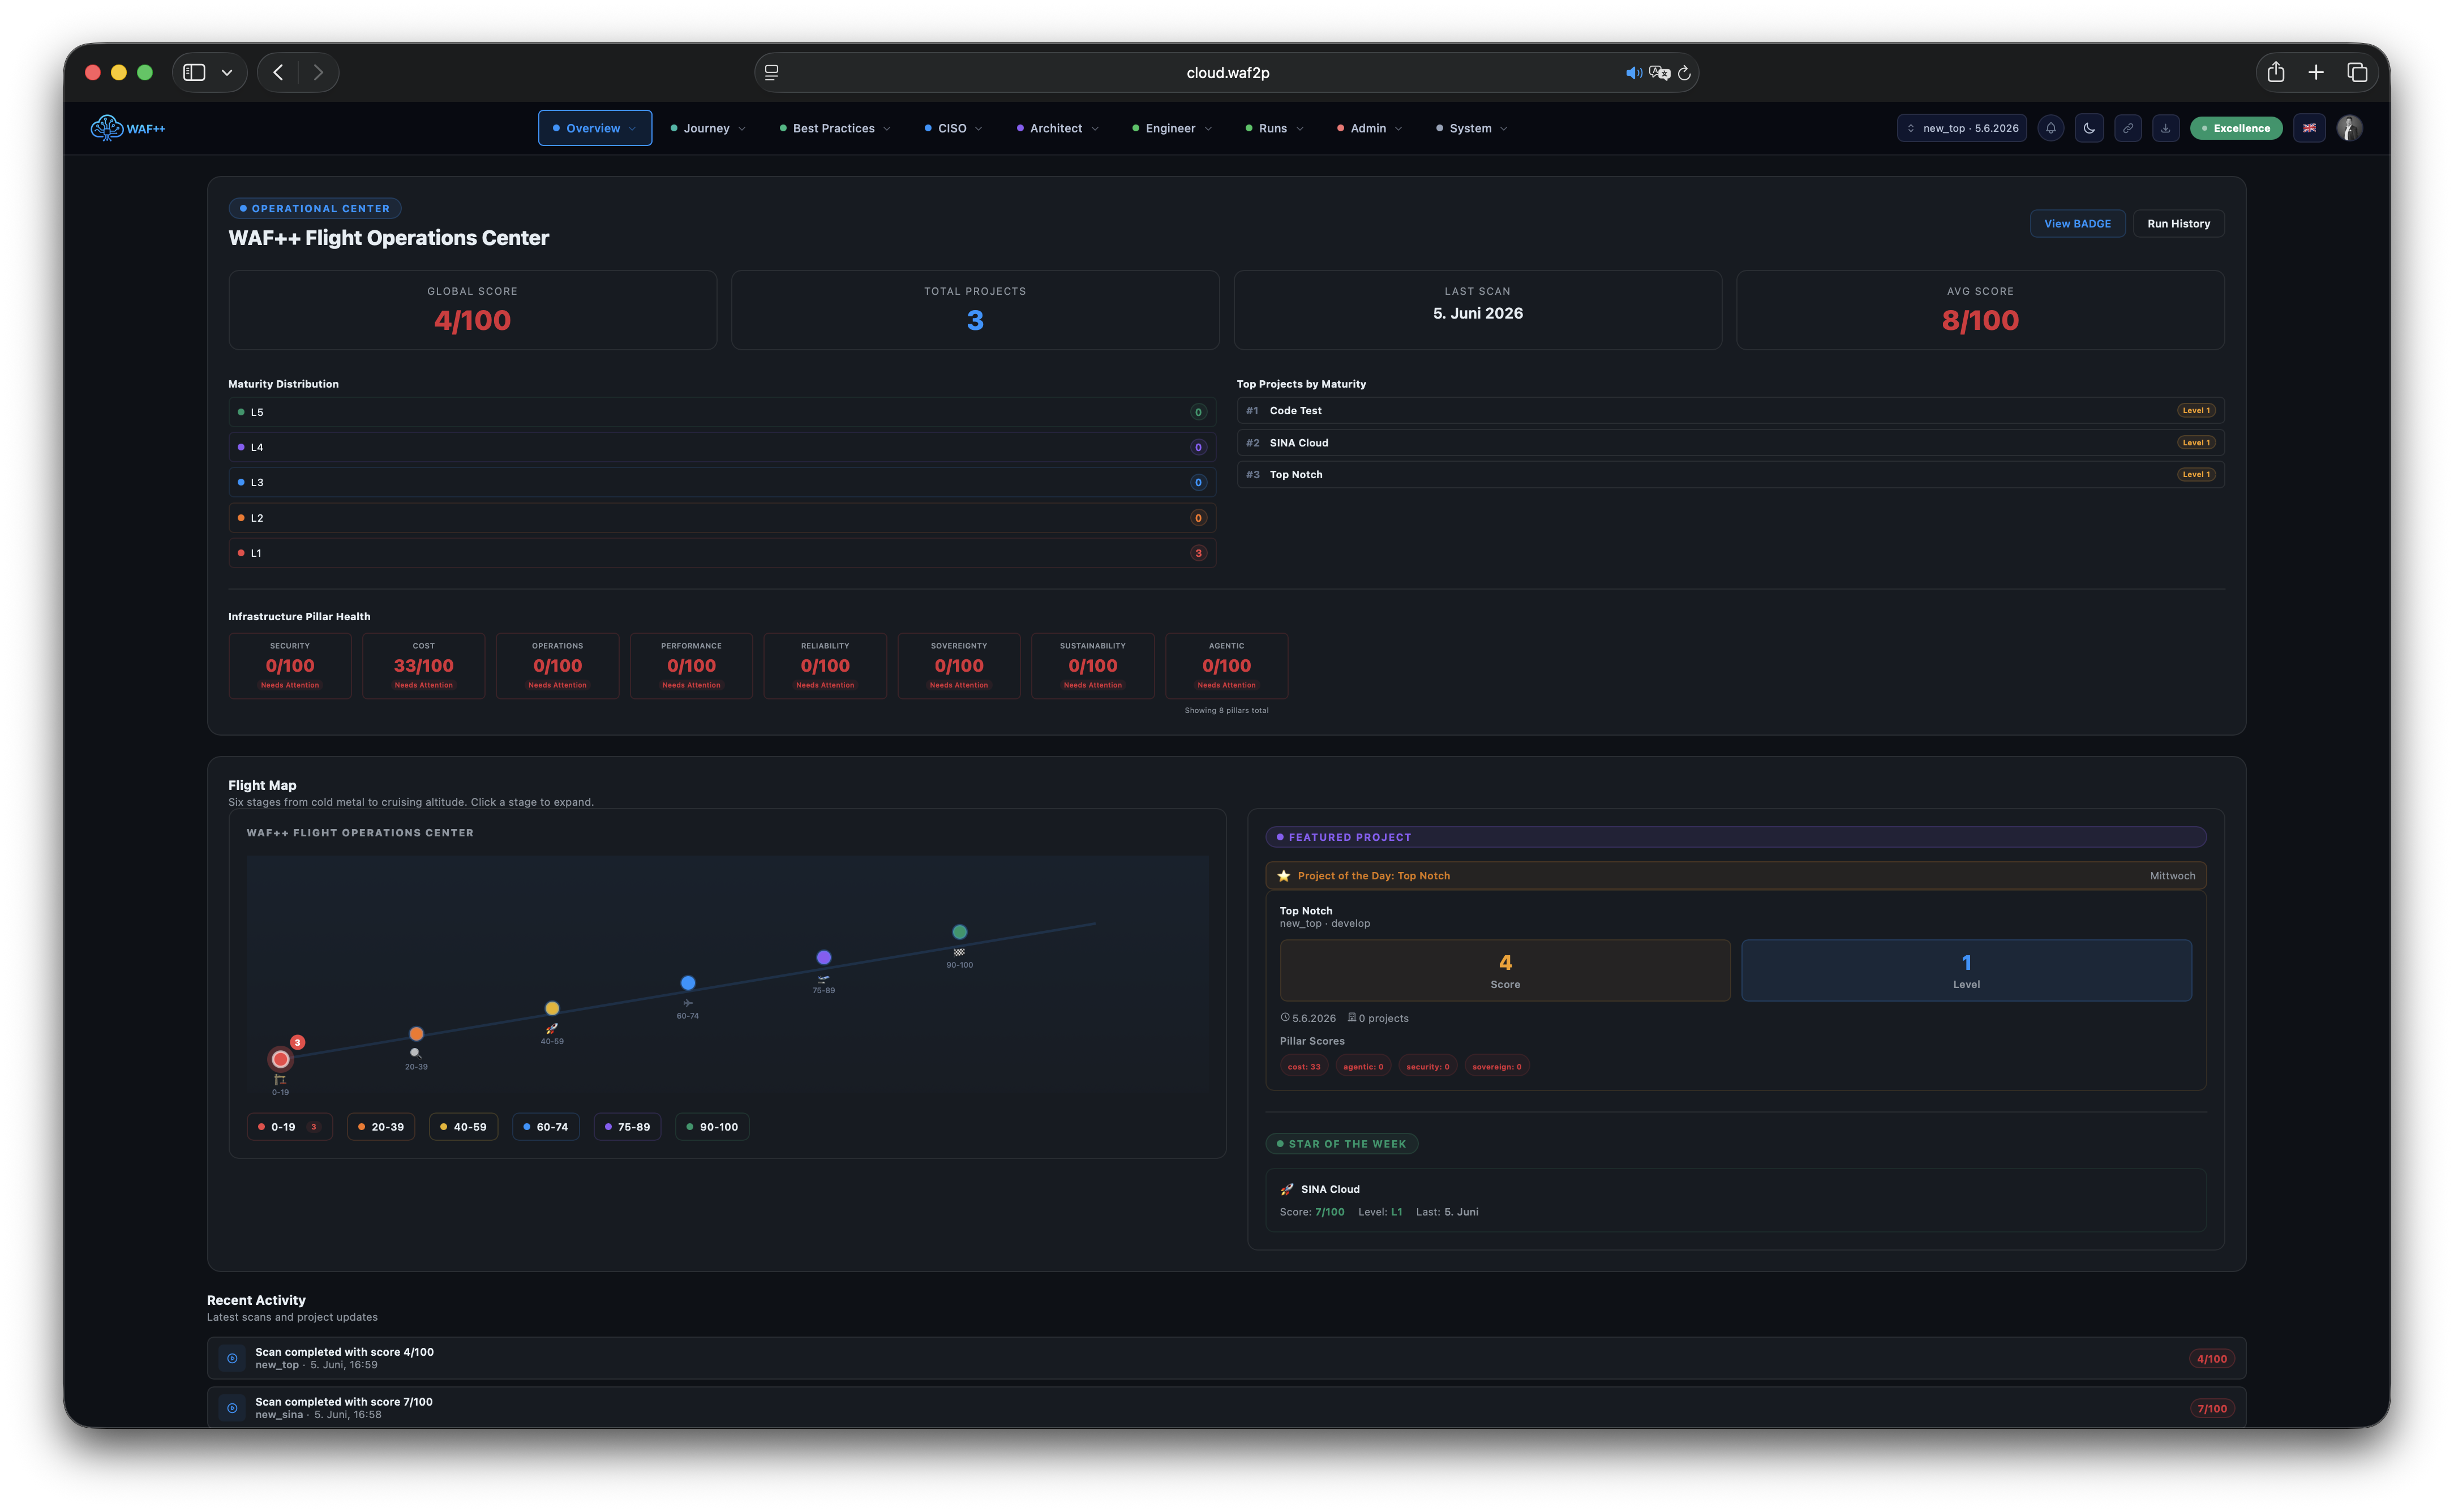
Cada avaliação WAFPass cria uma execução totalmente documentada — timestamps, controles alterados, taxas de passagem de pilar e o membro da equipe que acionou.
Compare corridas lado a lado para detectar regressões instantaneamente. Todos os links de execução para o passaporte completo do projeto avaliado para que nada passe despercebido.
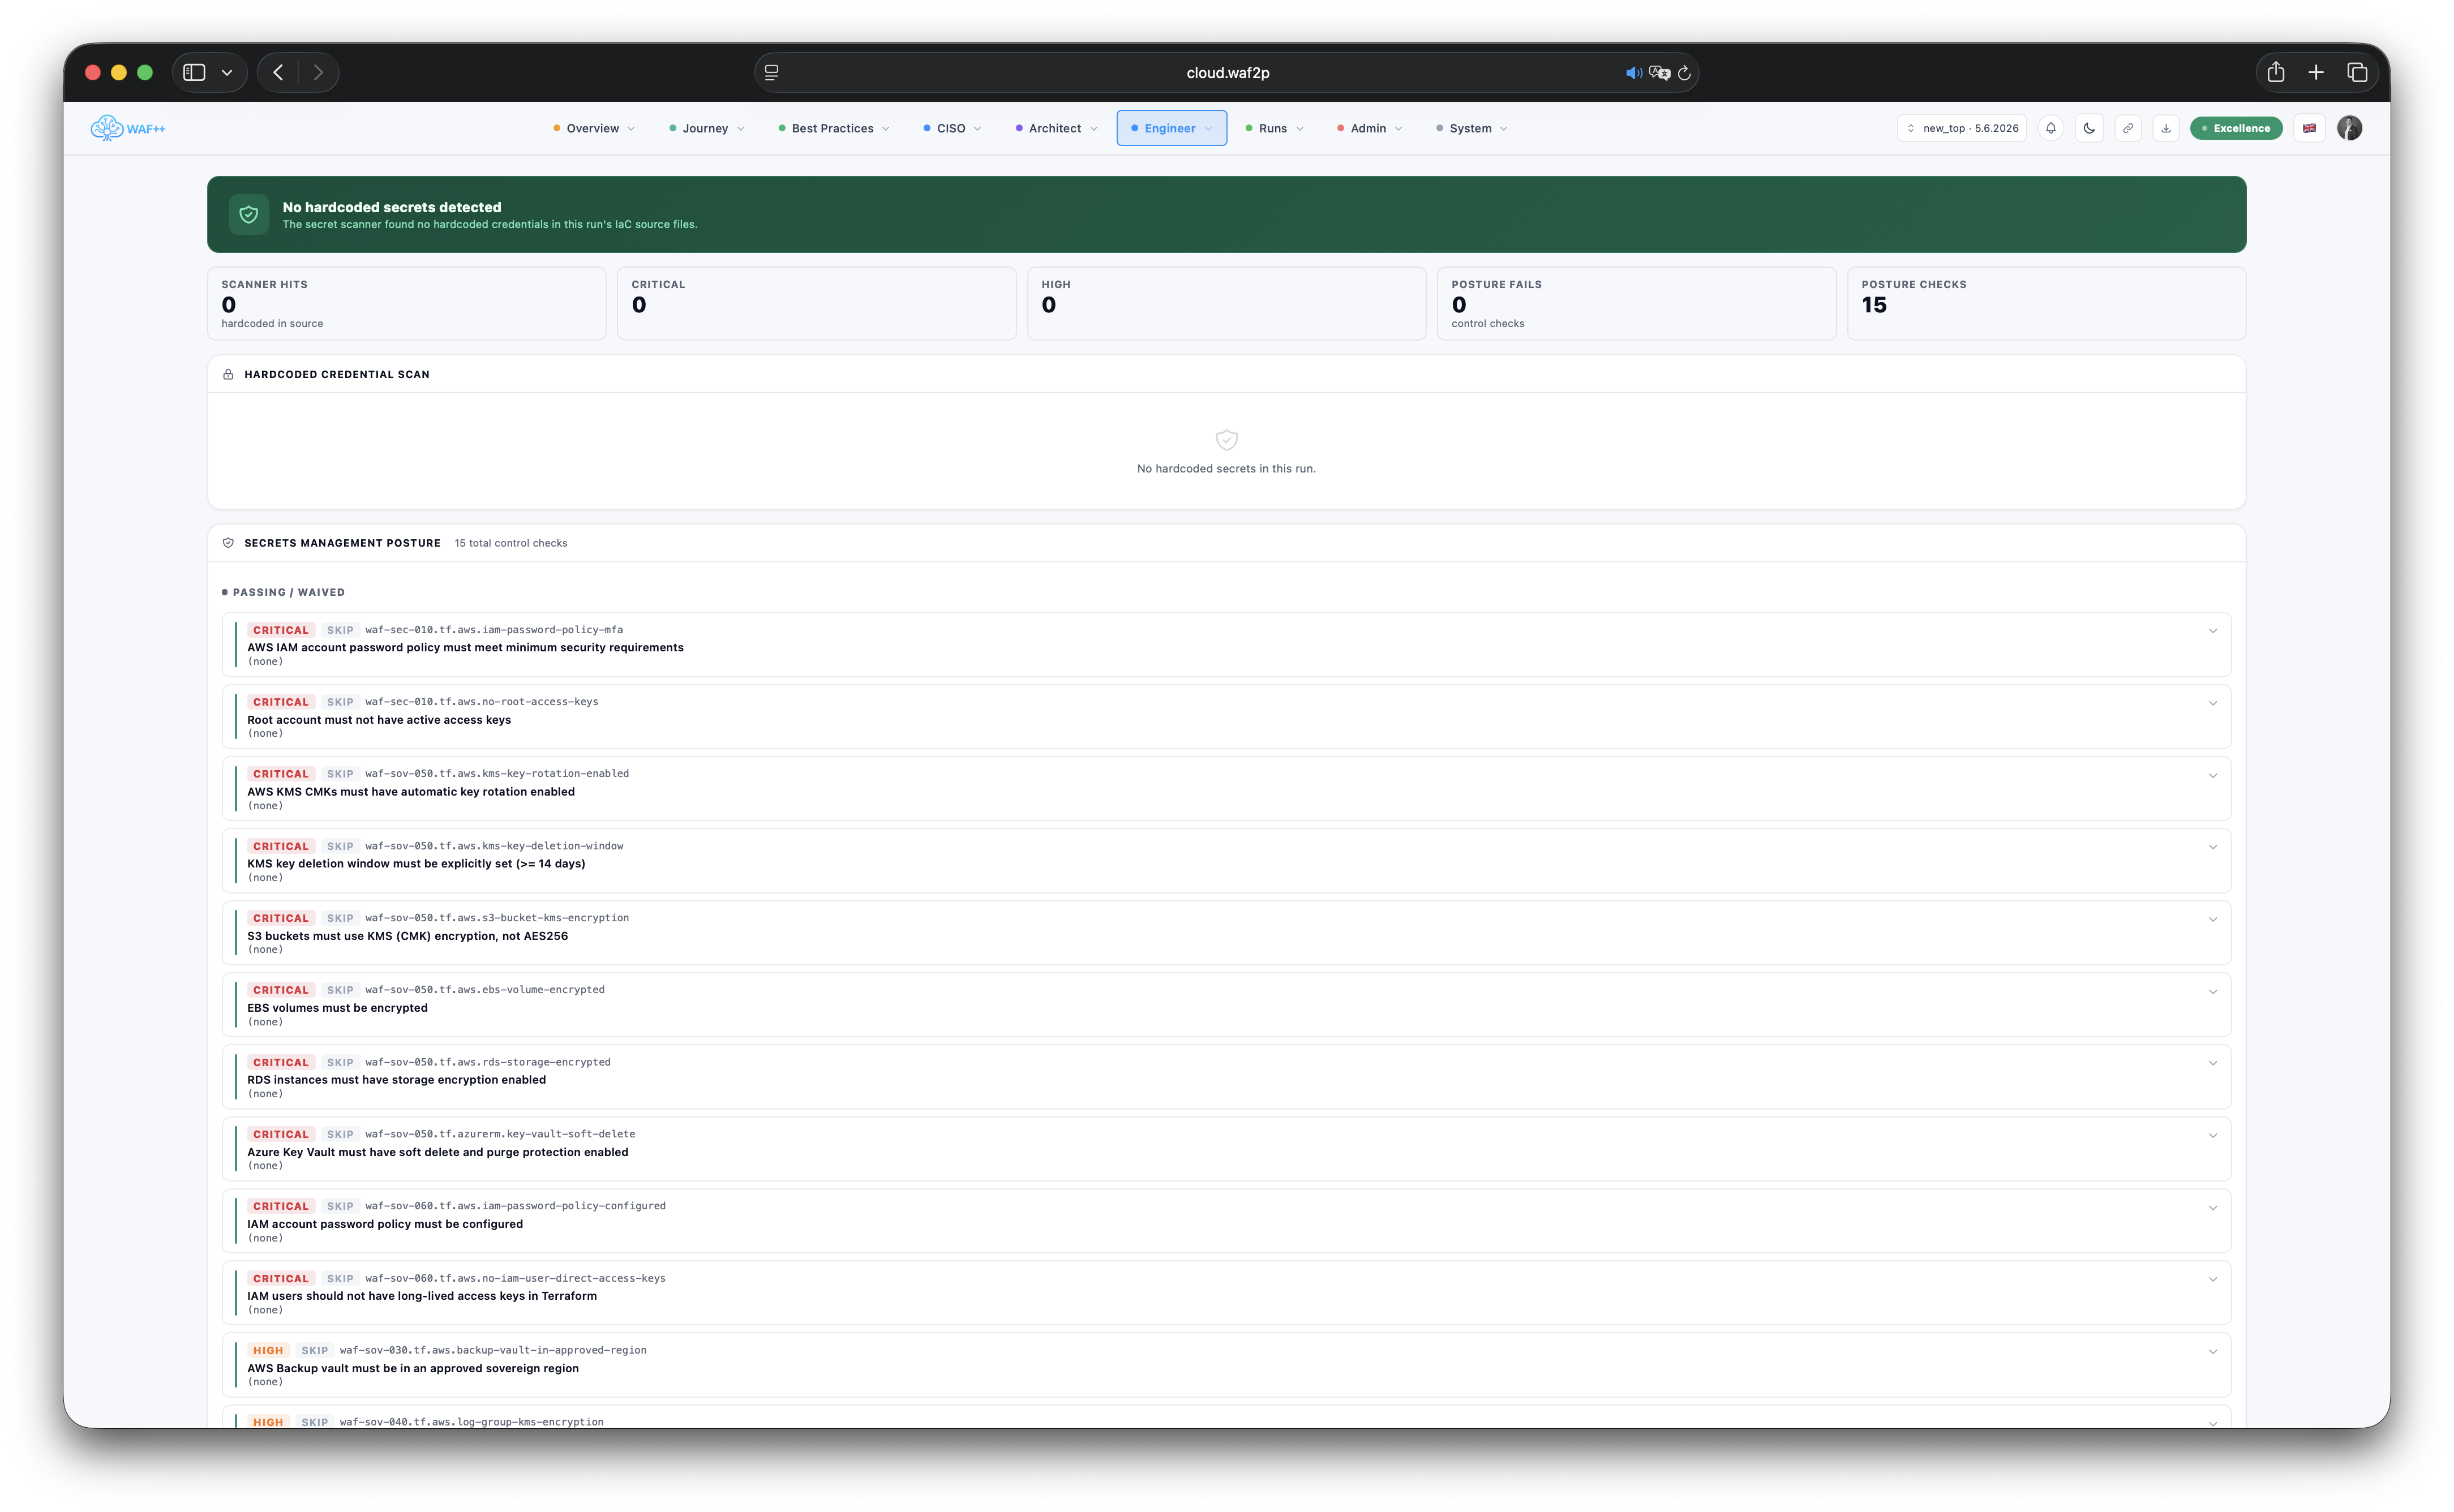
WAFPass verifica todos os arquivos de IAC para chaves, tokens, senhas e certificados de API codificadas — antes de alcançar o repositório ou a nuvem.
Cada achado inclui o caminho exato do arquivo, número de linha, padrão combinado e dica de remediação. As supressões são rastreadas com uma pista de auditoria completa.
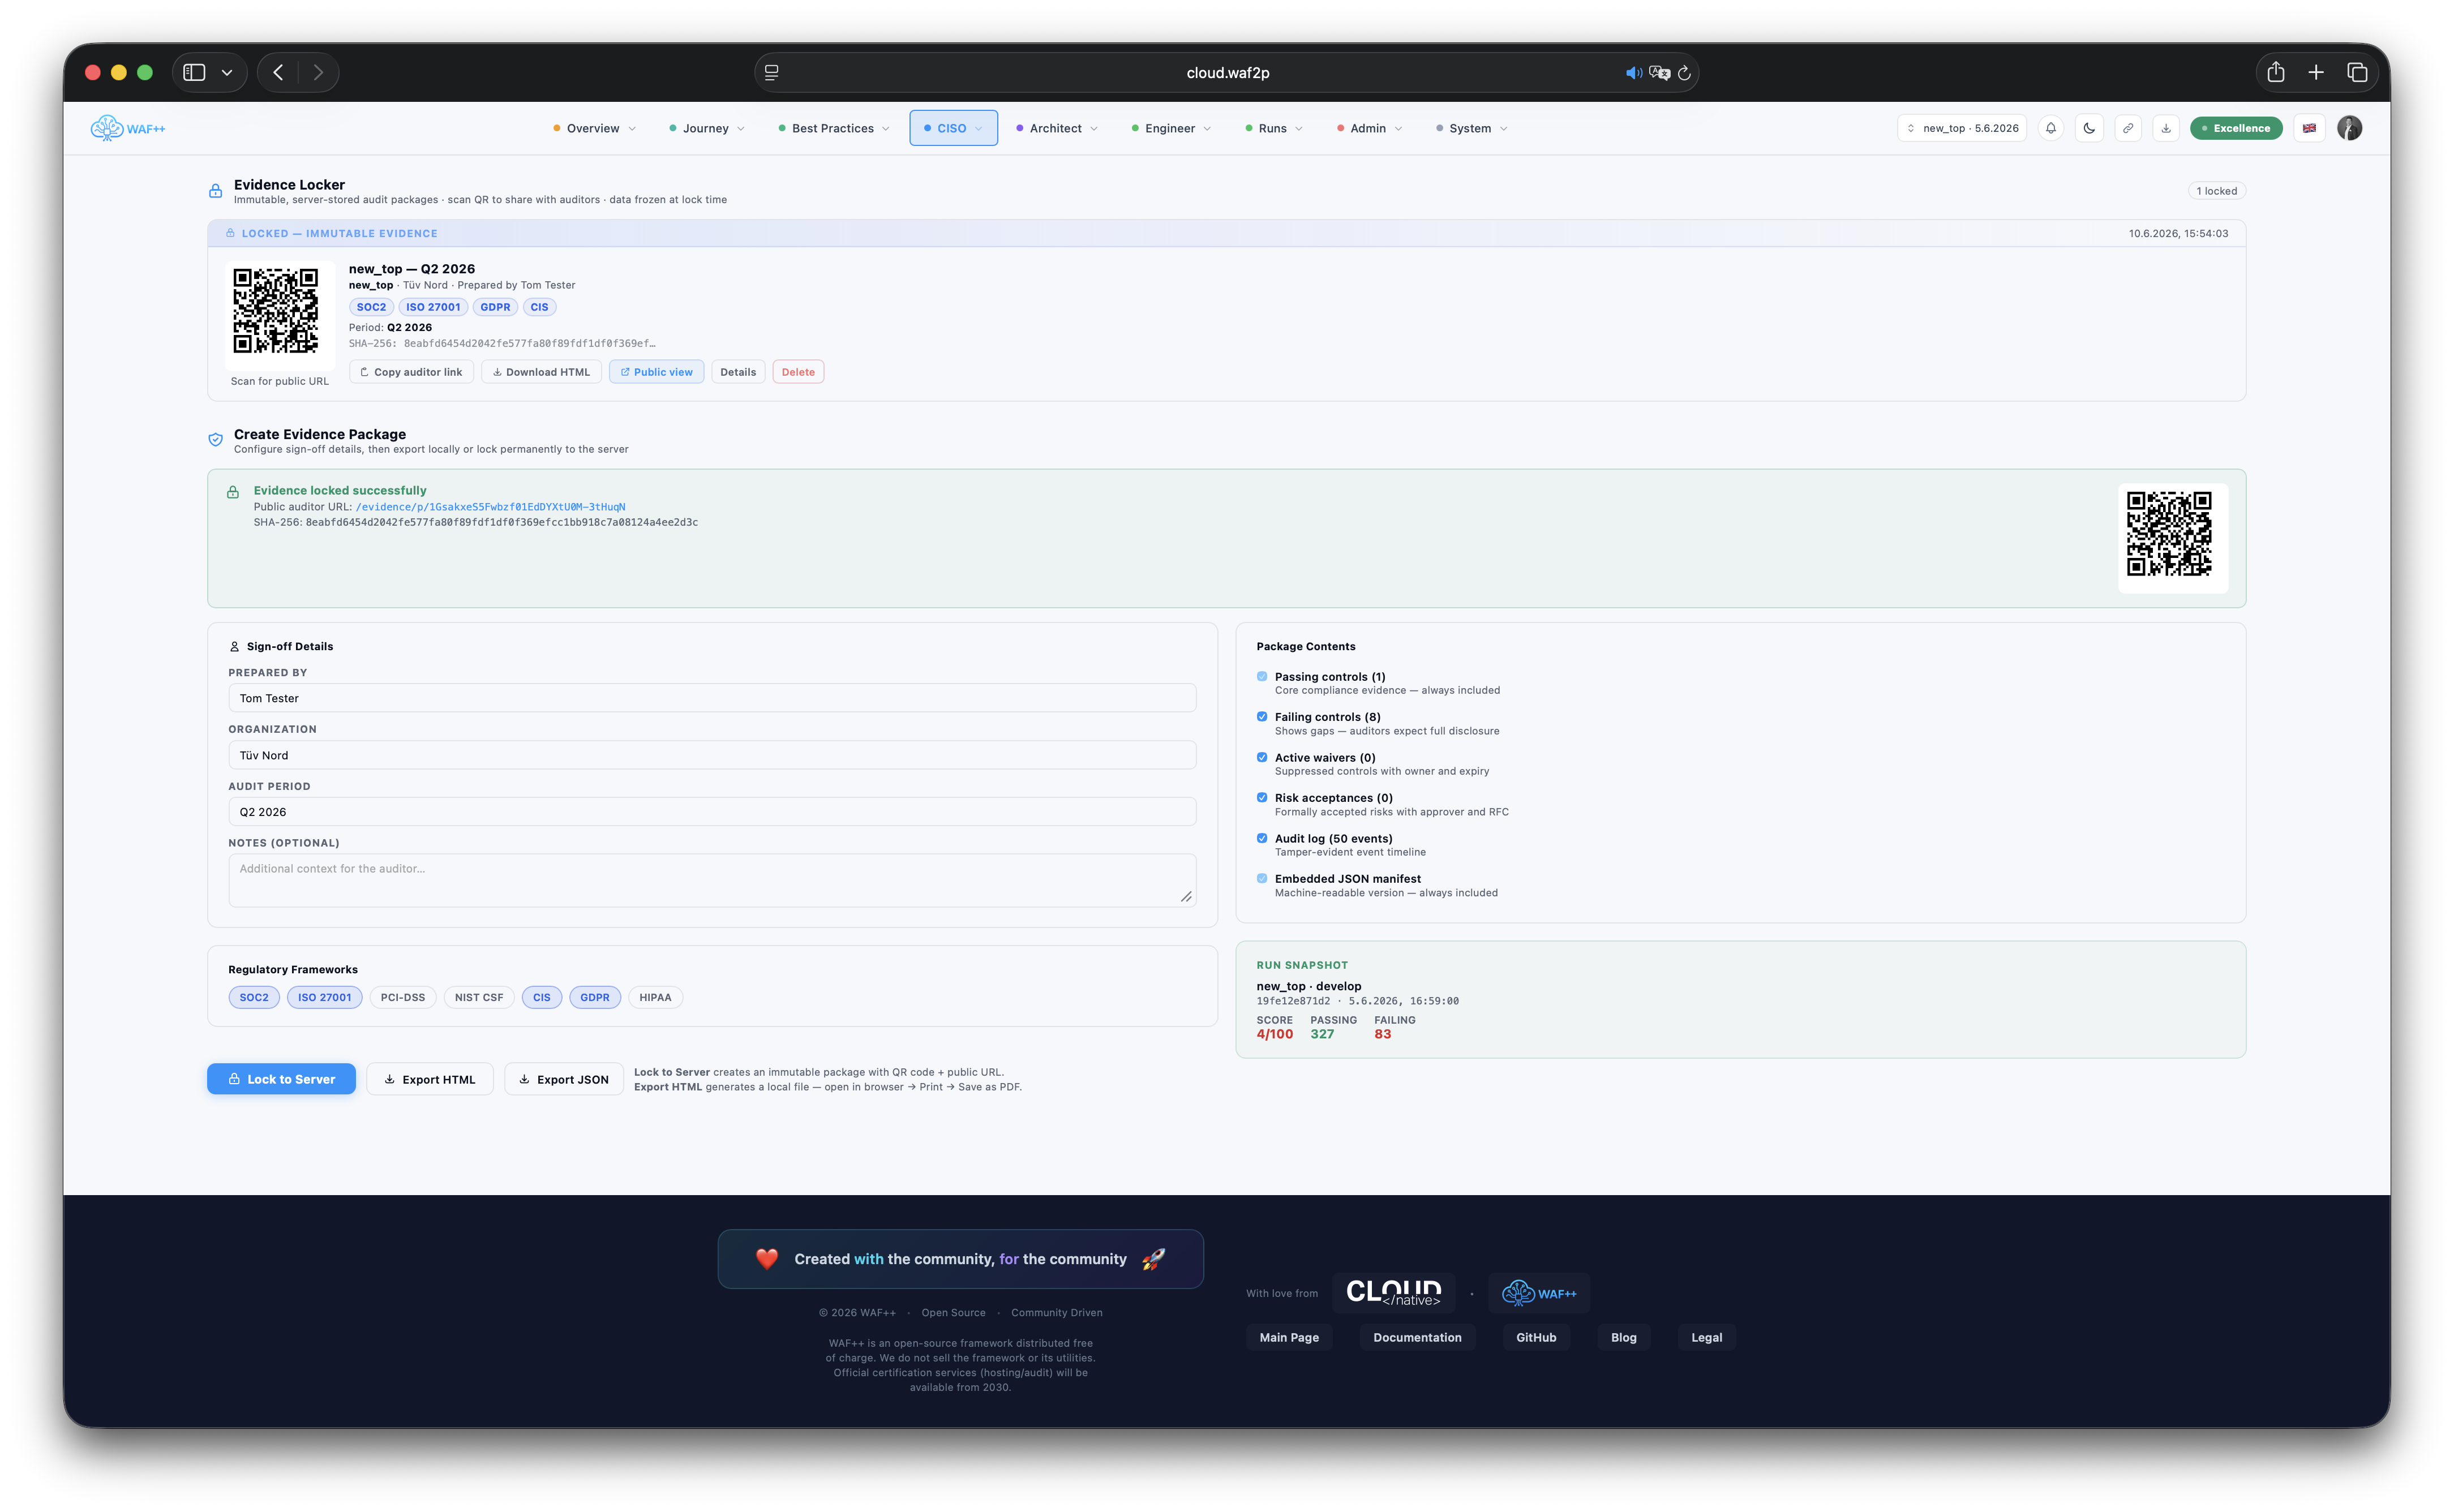
Cada execução produz pacotes de evidência mapeados diretamente para frameworks de certificação. O Evidence Locker organiza-os por framework, controle e data — sempre atual, sempre compartilhável.
Compartilhar links de evidência somente de leitura com auditores sem exportações manuais. Os pacotes incluem resumos de passe/falha, documentação de renúncia e capturas de tela com data marcada.
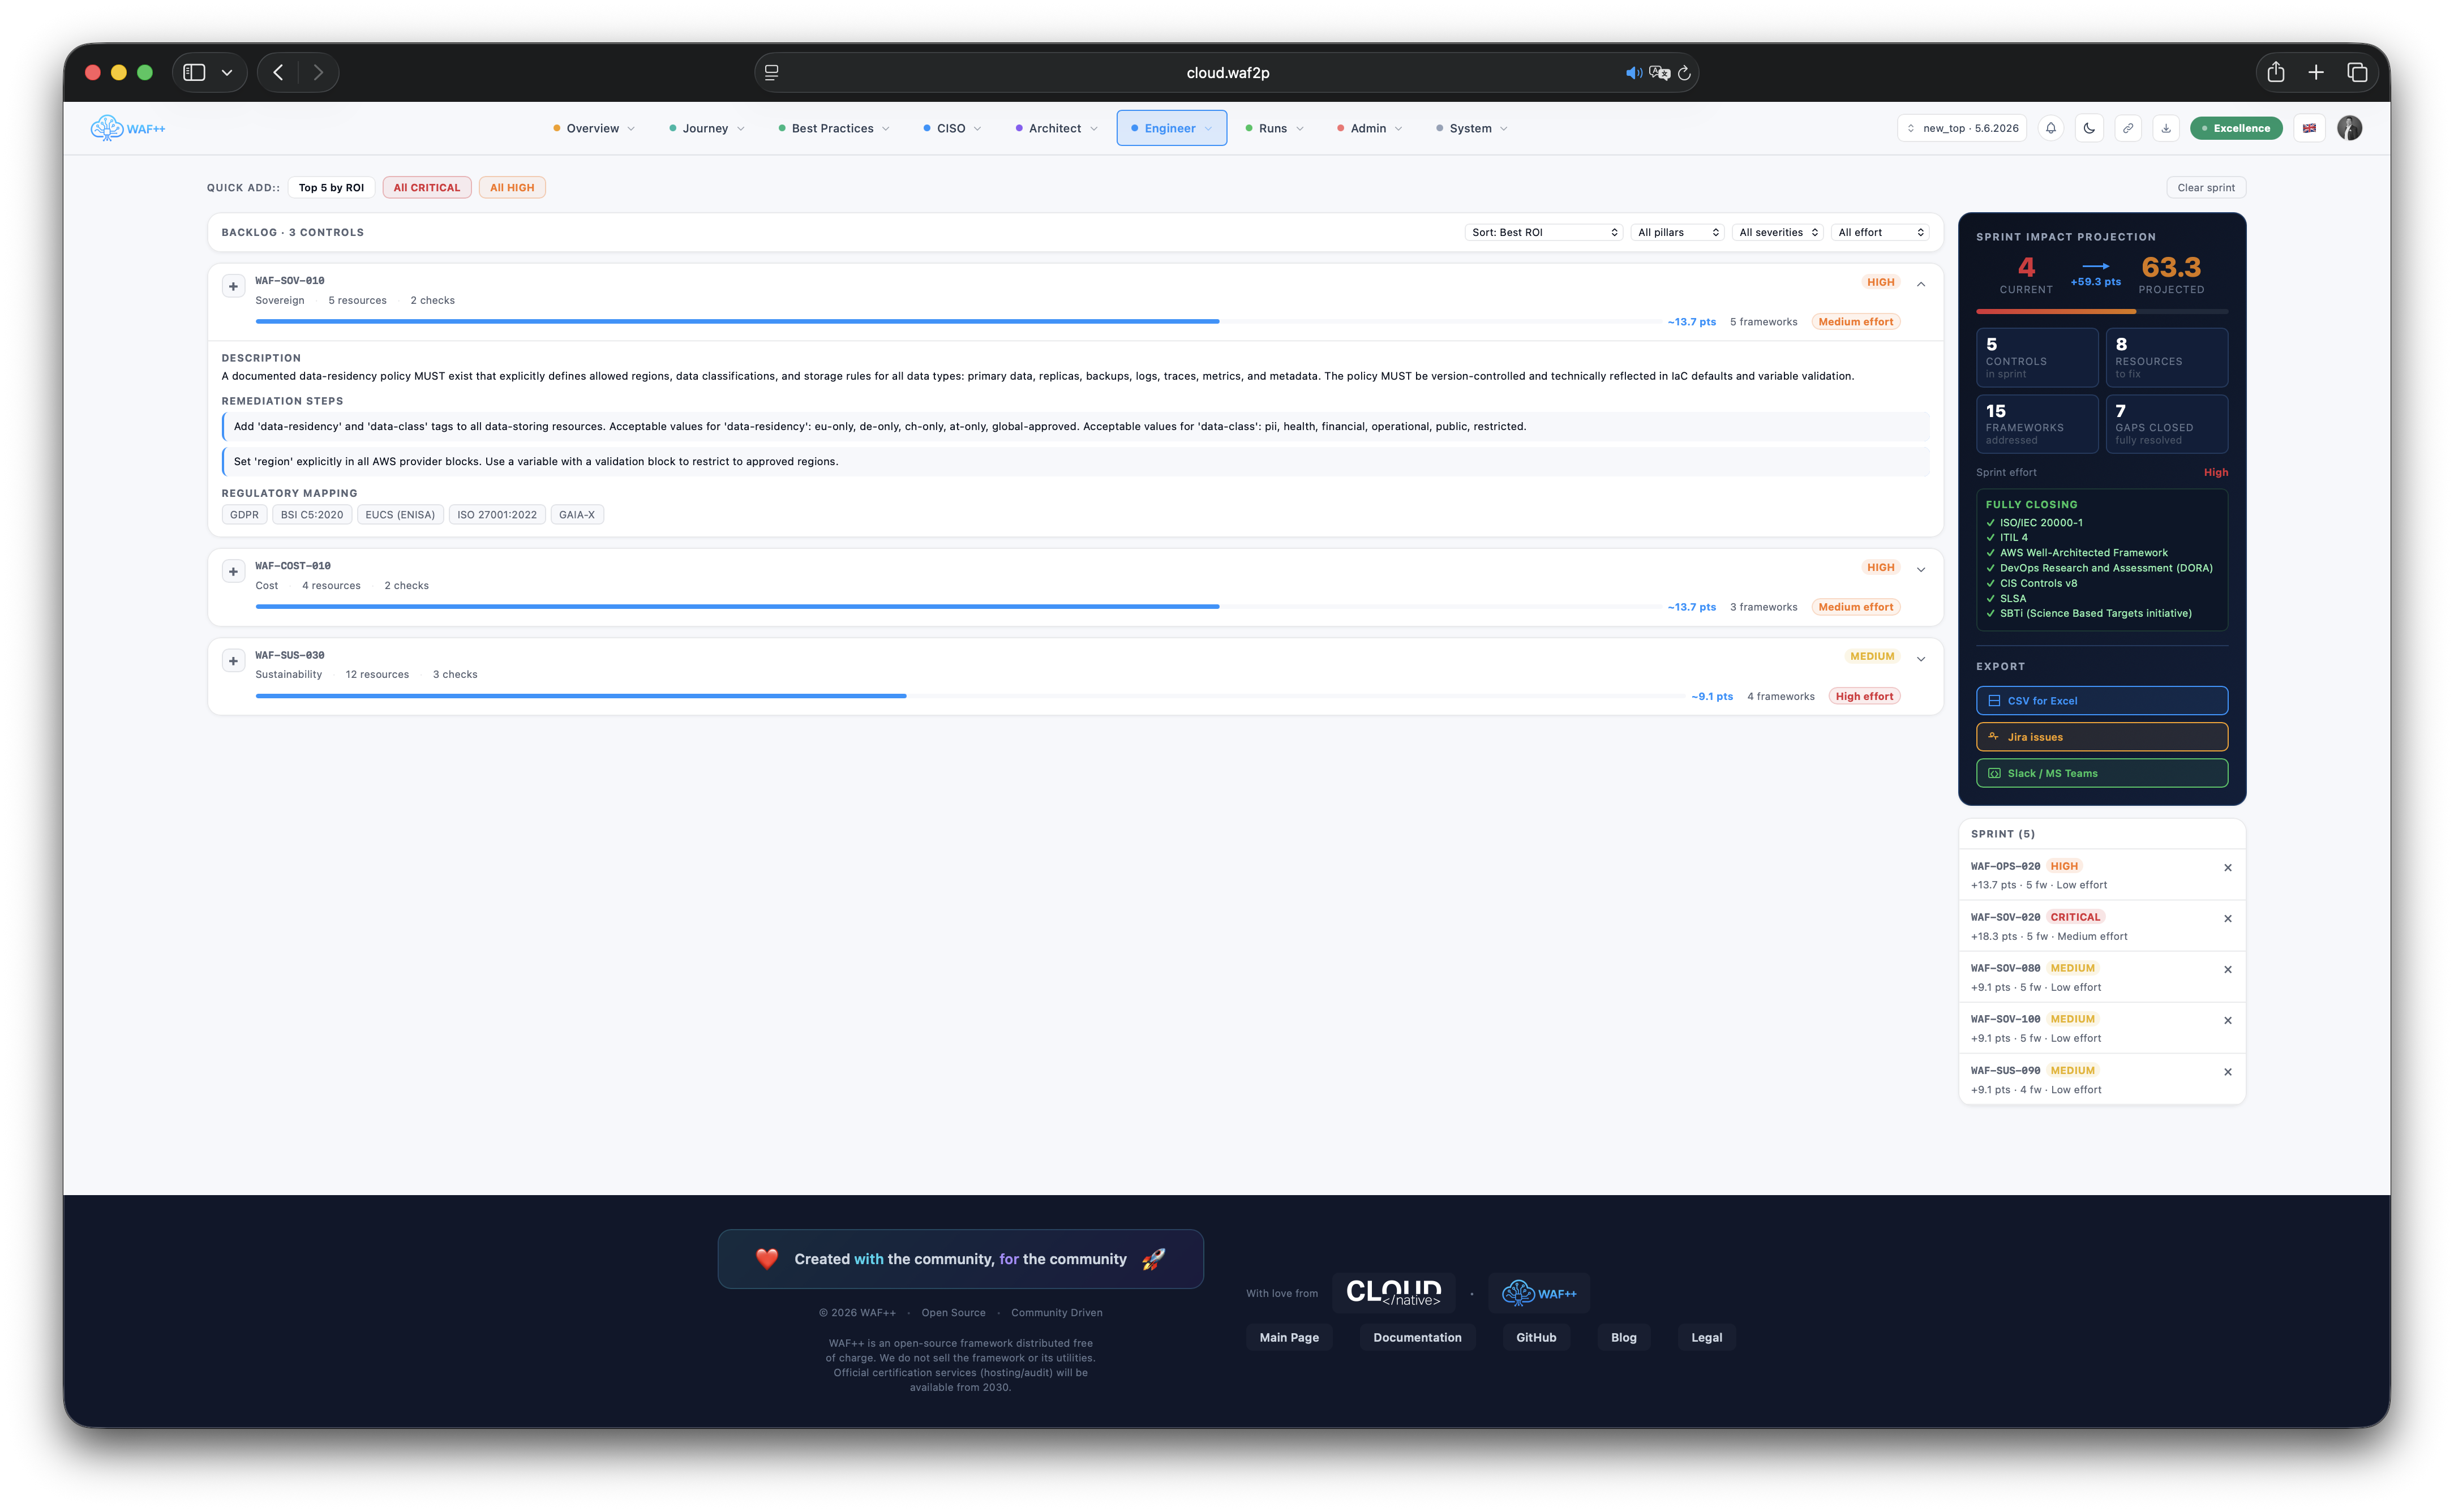
Cada FAIL abre um plano de sprint estruturado. Os achados são agrupados por pilar e gravidade, as sugestões de auto-fixação são geradas para padrões comuns e a propriedade é atribuída em segundos.
Acompanhar o progresso à medida que as descobertas são fechadas. Todos os links de correção voltam à corrida original, membro da equipe responsável e ticket relacionado Jira ou RFC.
Construído para cada papel na equipa.
Do CISO que precisa da visão executiva para o engenheiro que precisa de detalhes de nível de linha - WAFPass tem uma visão para cada stakeholder.
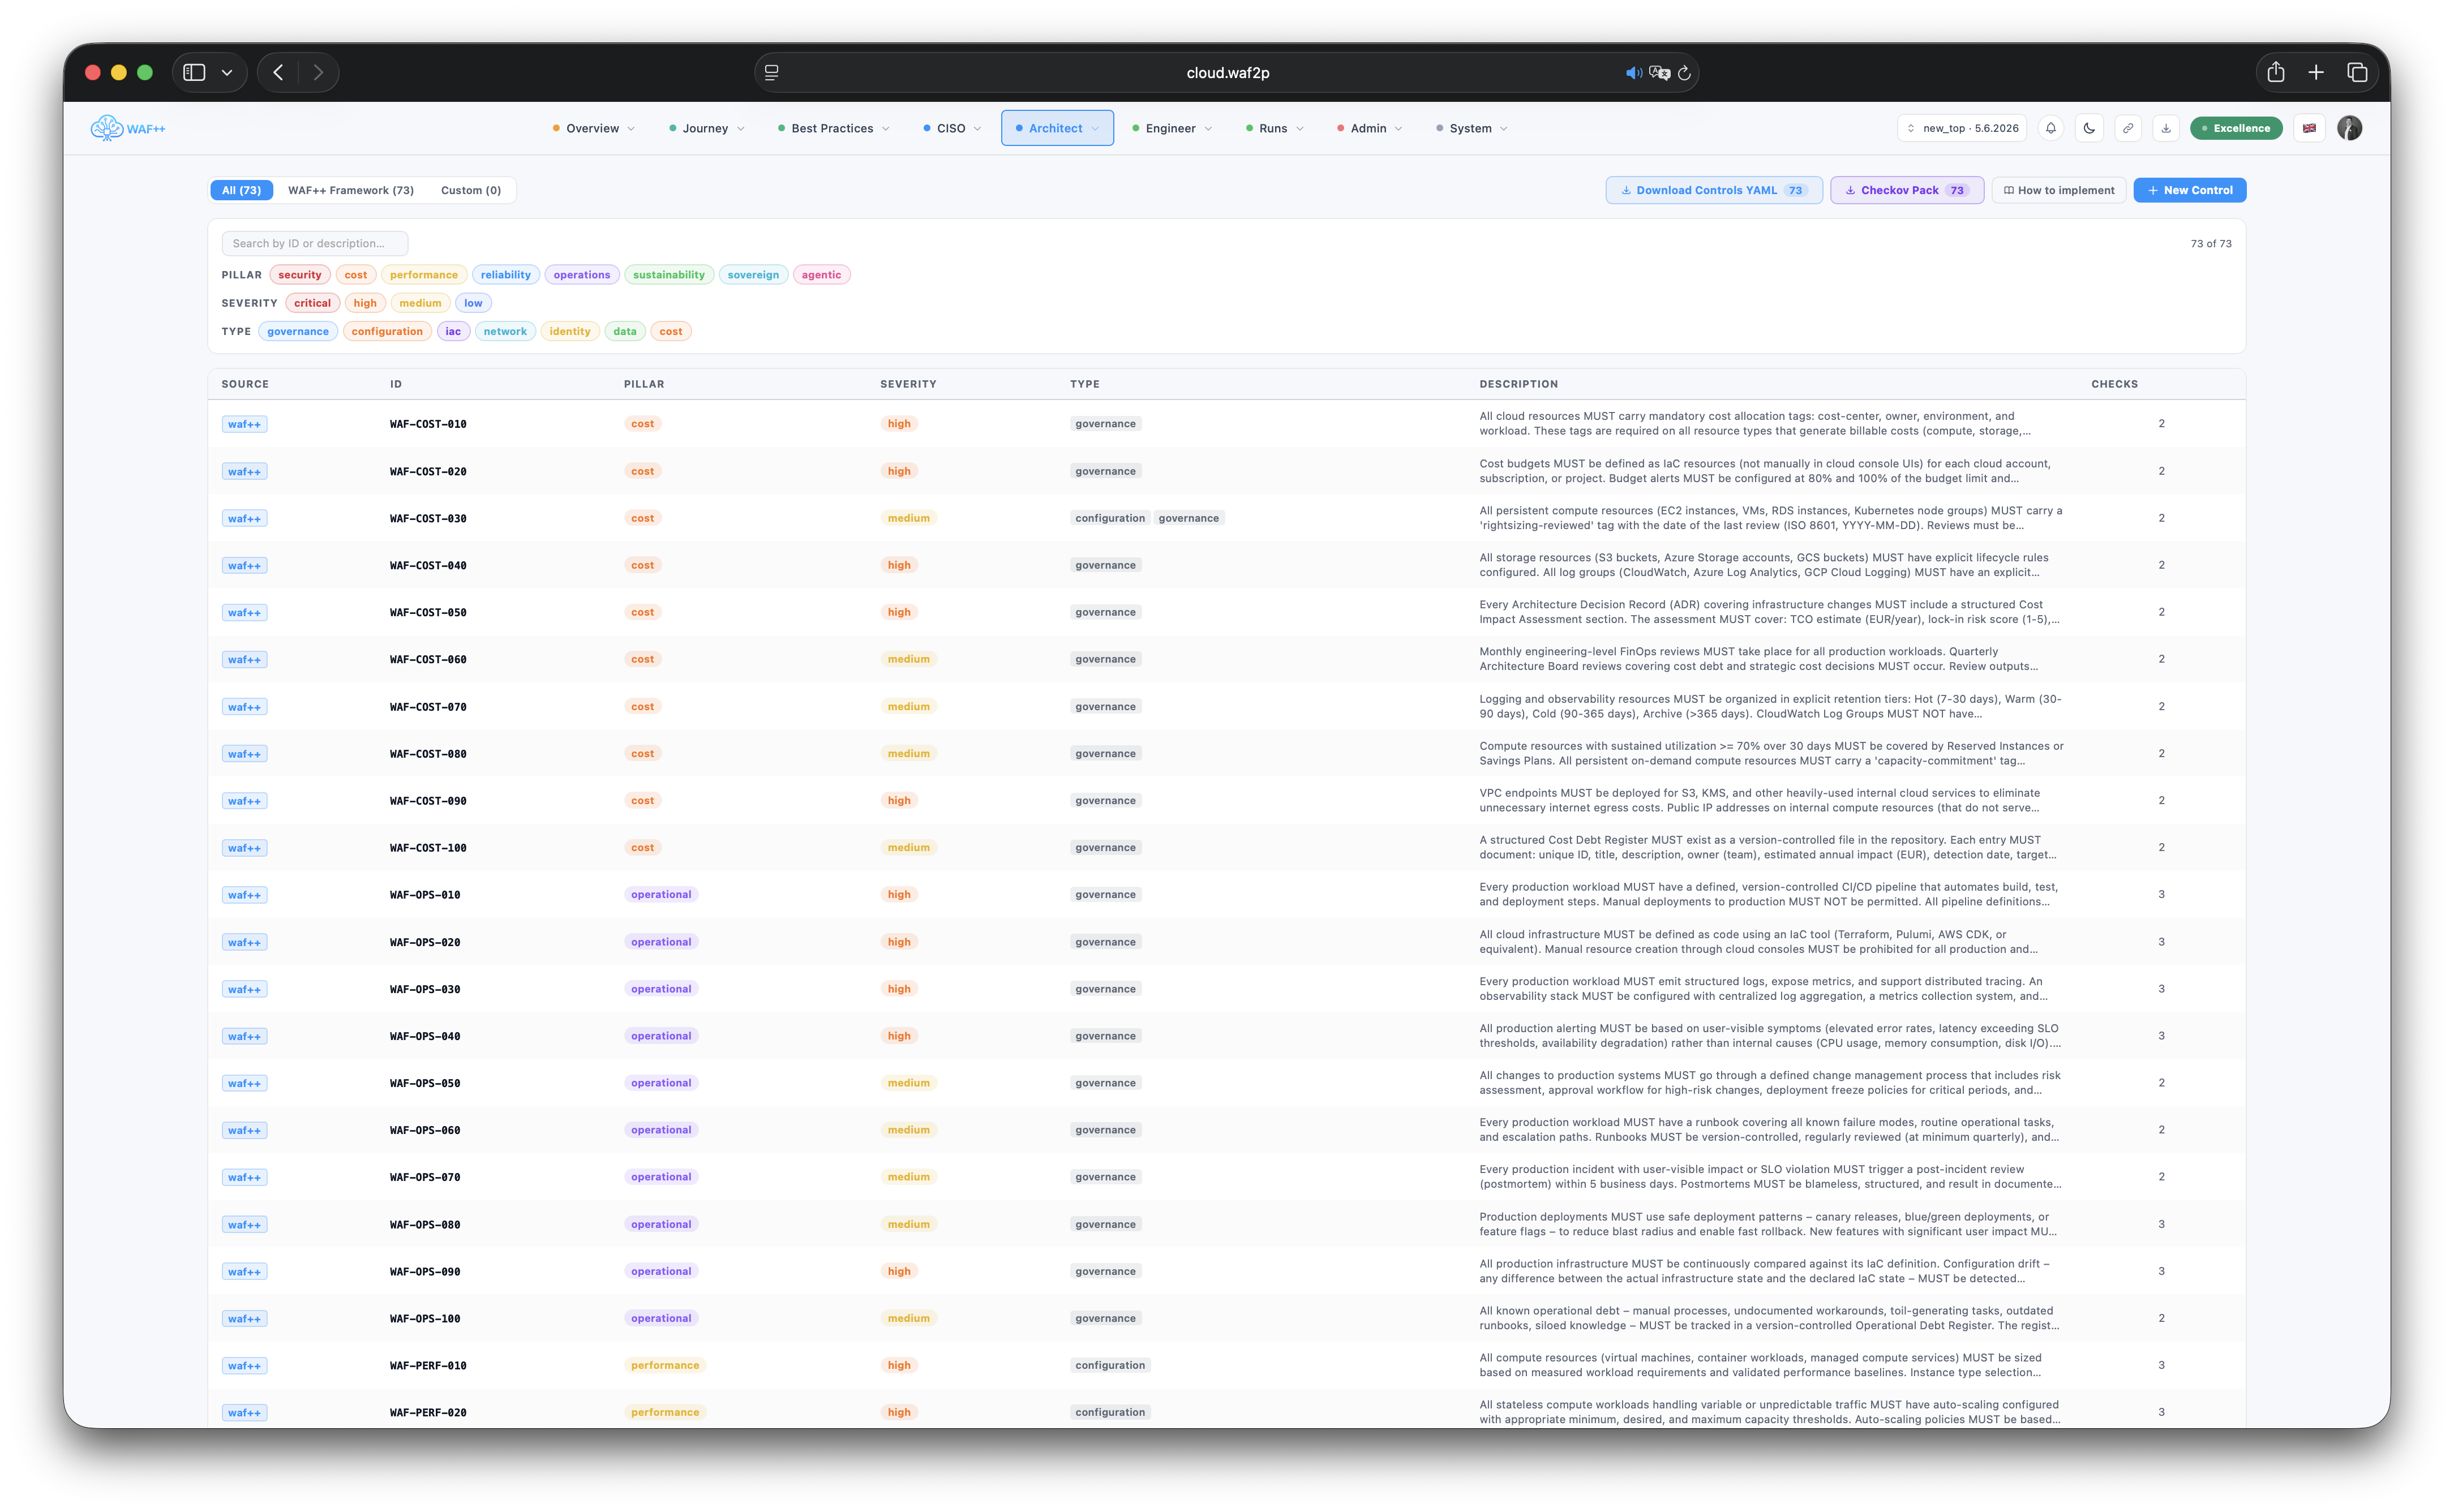
Visão geral dos controlos
Navegue e filtre cada controle WAF++ por pilar, gravidade e mapeamento de frameworks. Veja de relance quais controles cobrem quais requisitos de conformidade.
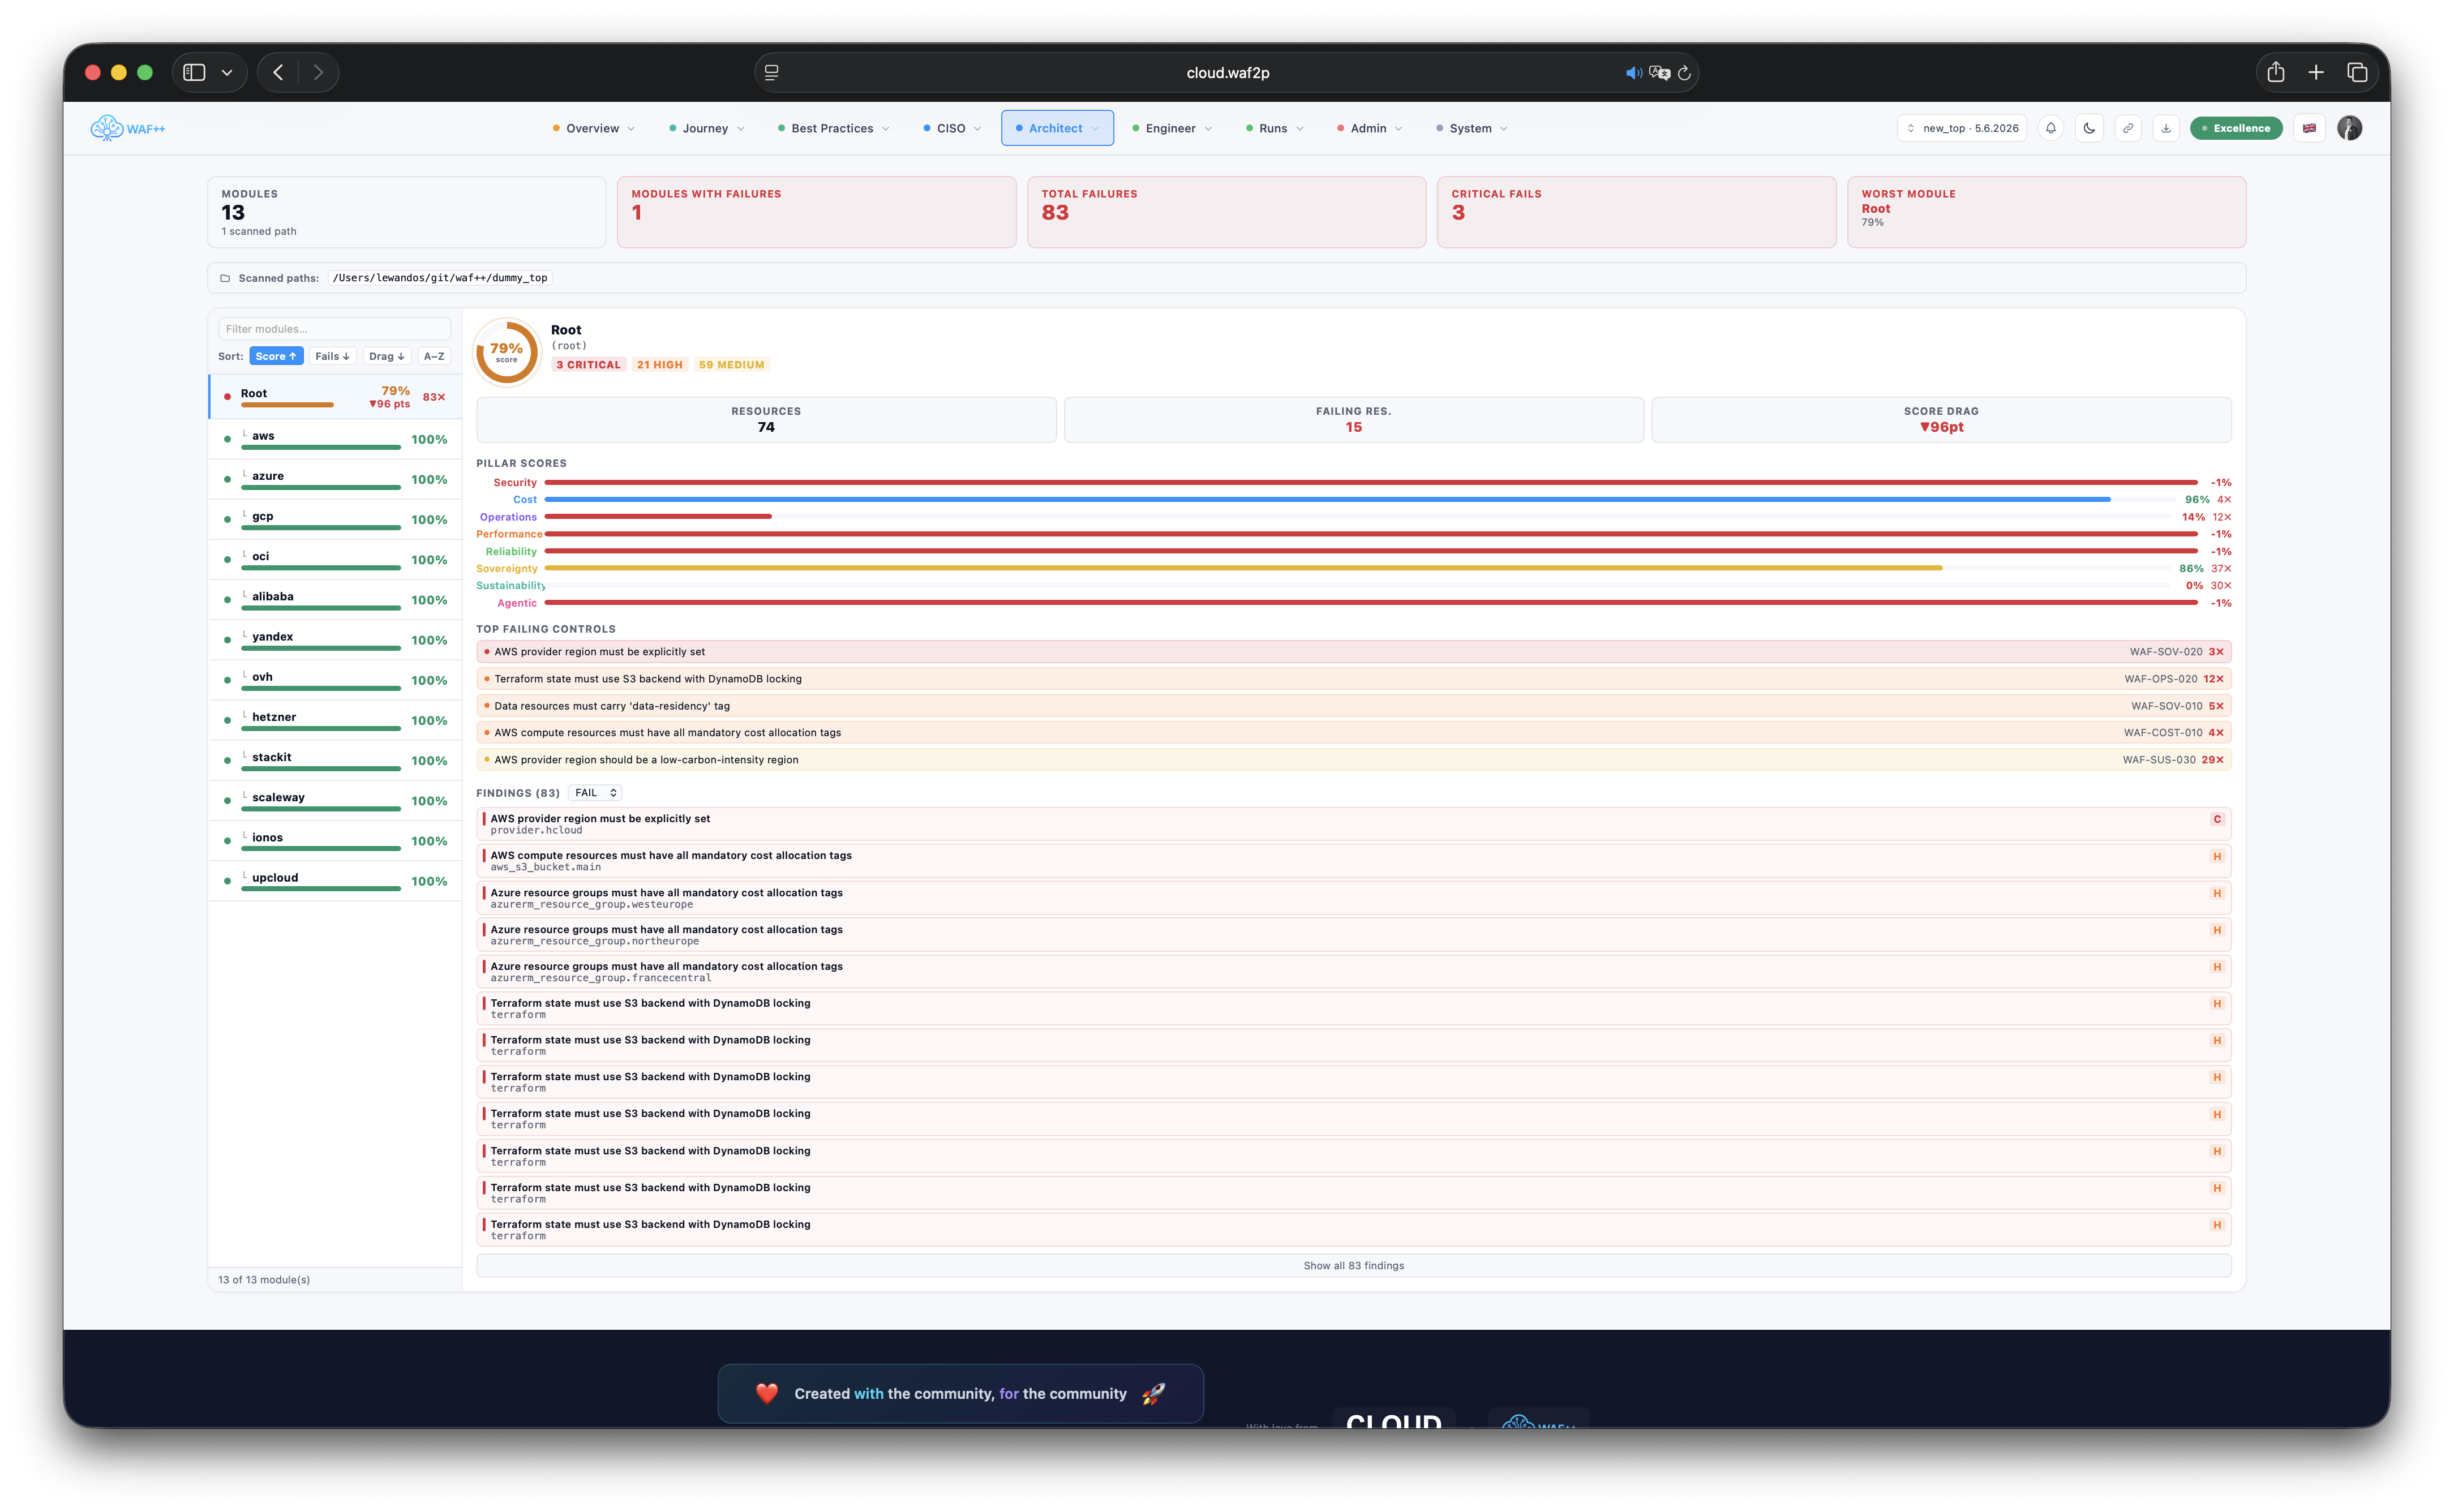
Desagregação do módulo
Taxa de passagem por módulo Terraform. Veja quais módulos causam mais falhas e priorize a remediação por impacto real.
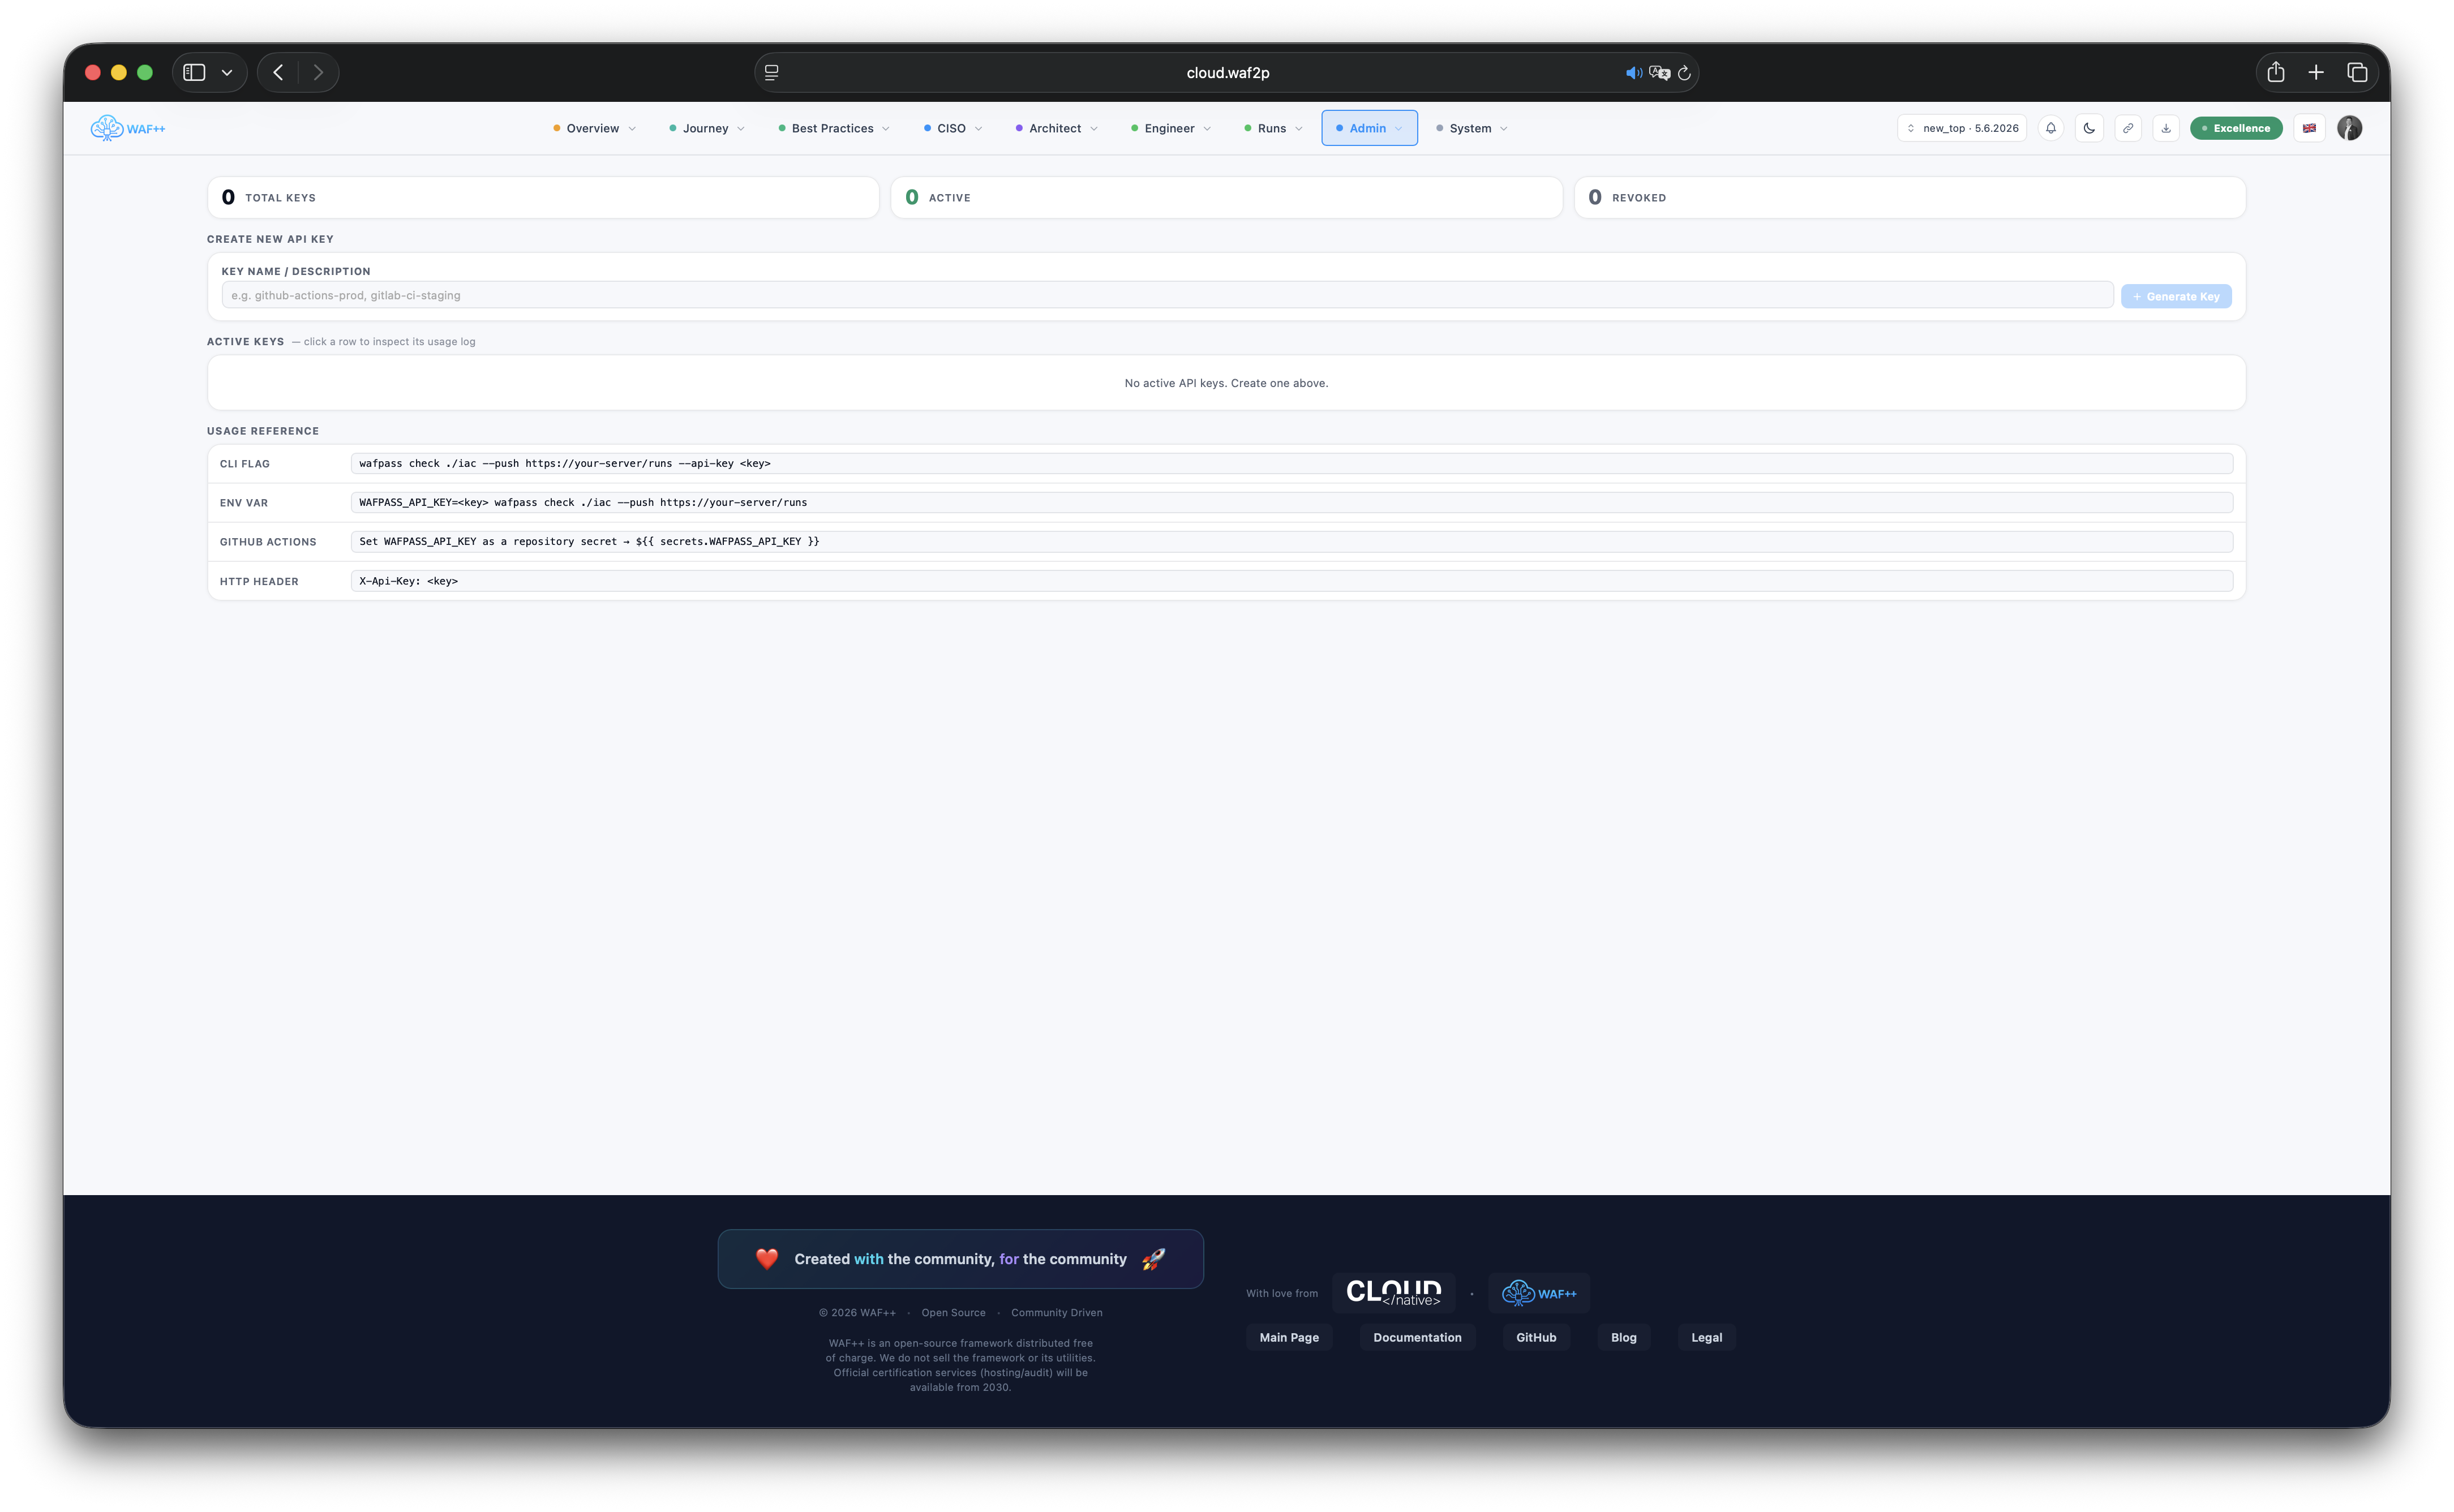
Gerenciamento de chaves da API
Questione, gire e revogue as chaves da API por projeto. Restrinja as chaves para ler ou ler o acesso. Cada ação chave é registrada com o usuário emissor e o timestamp.
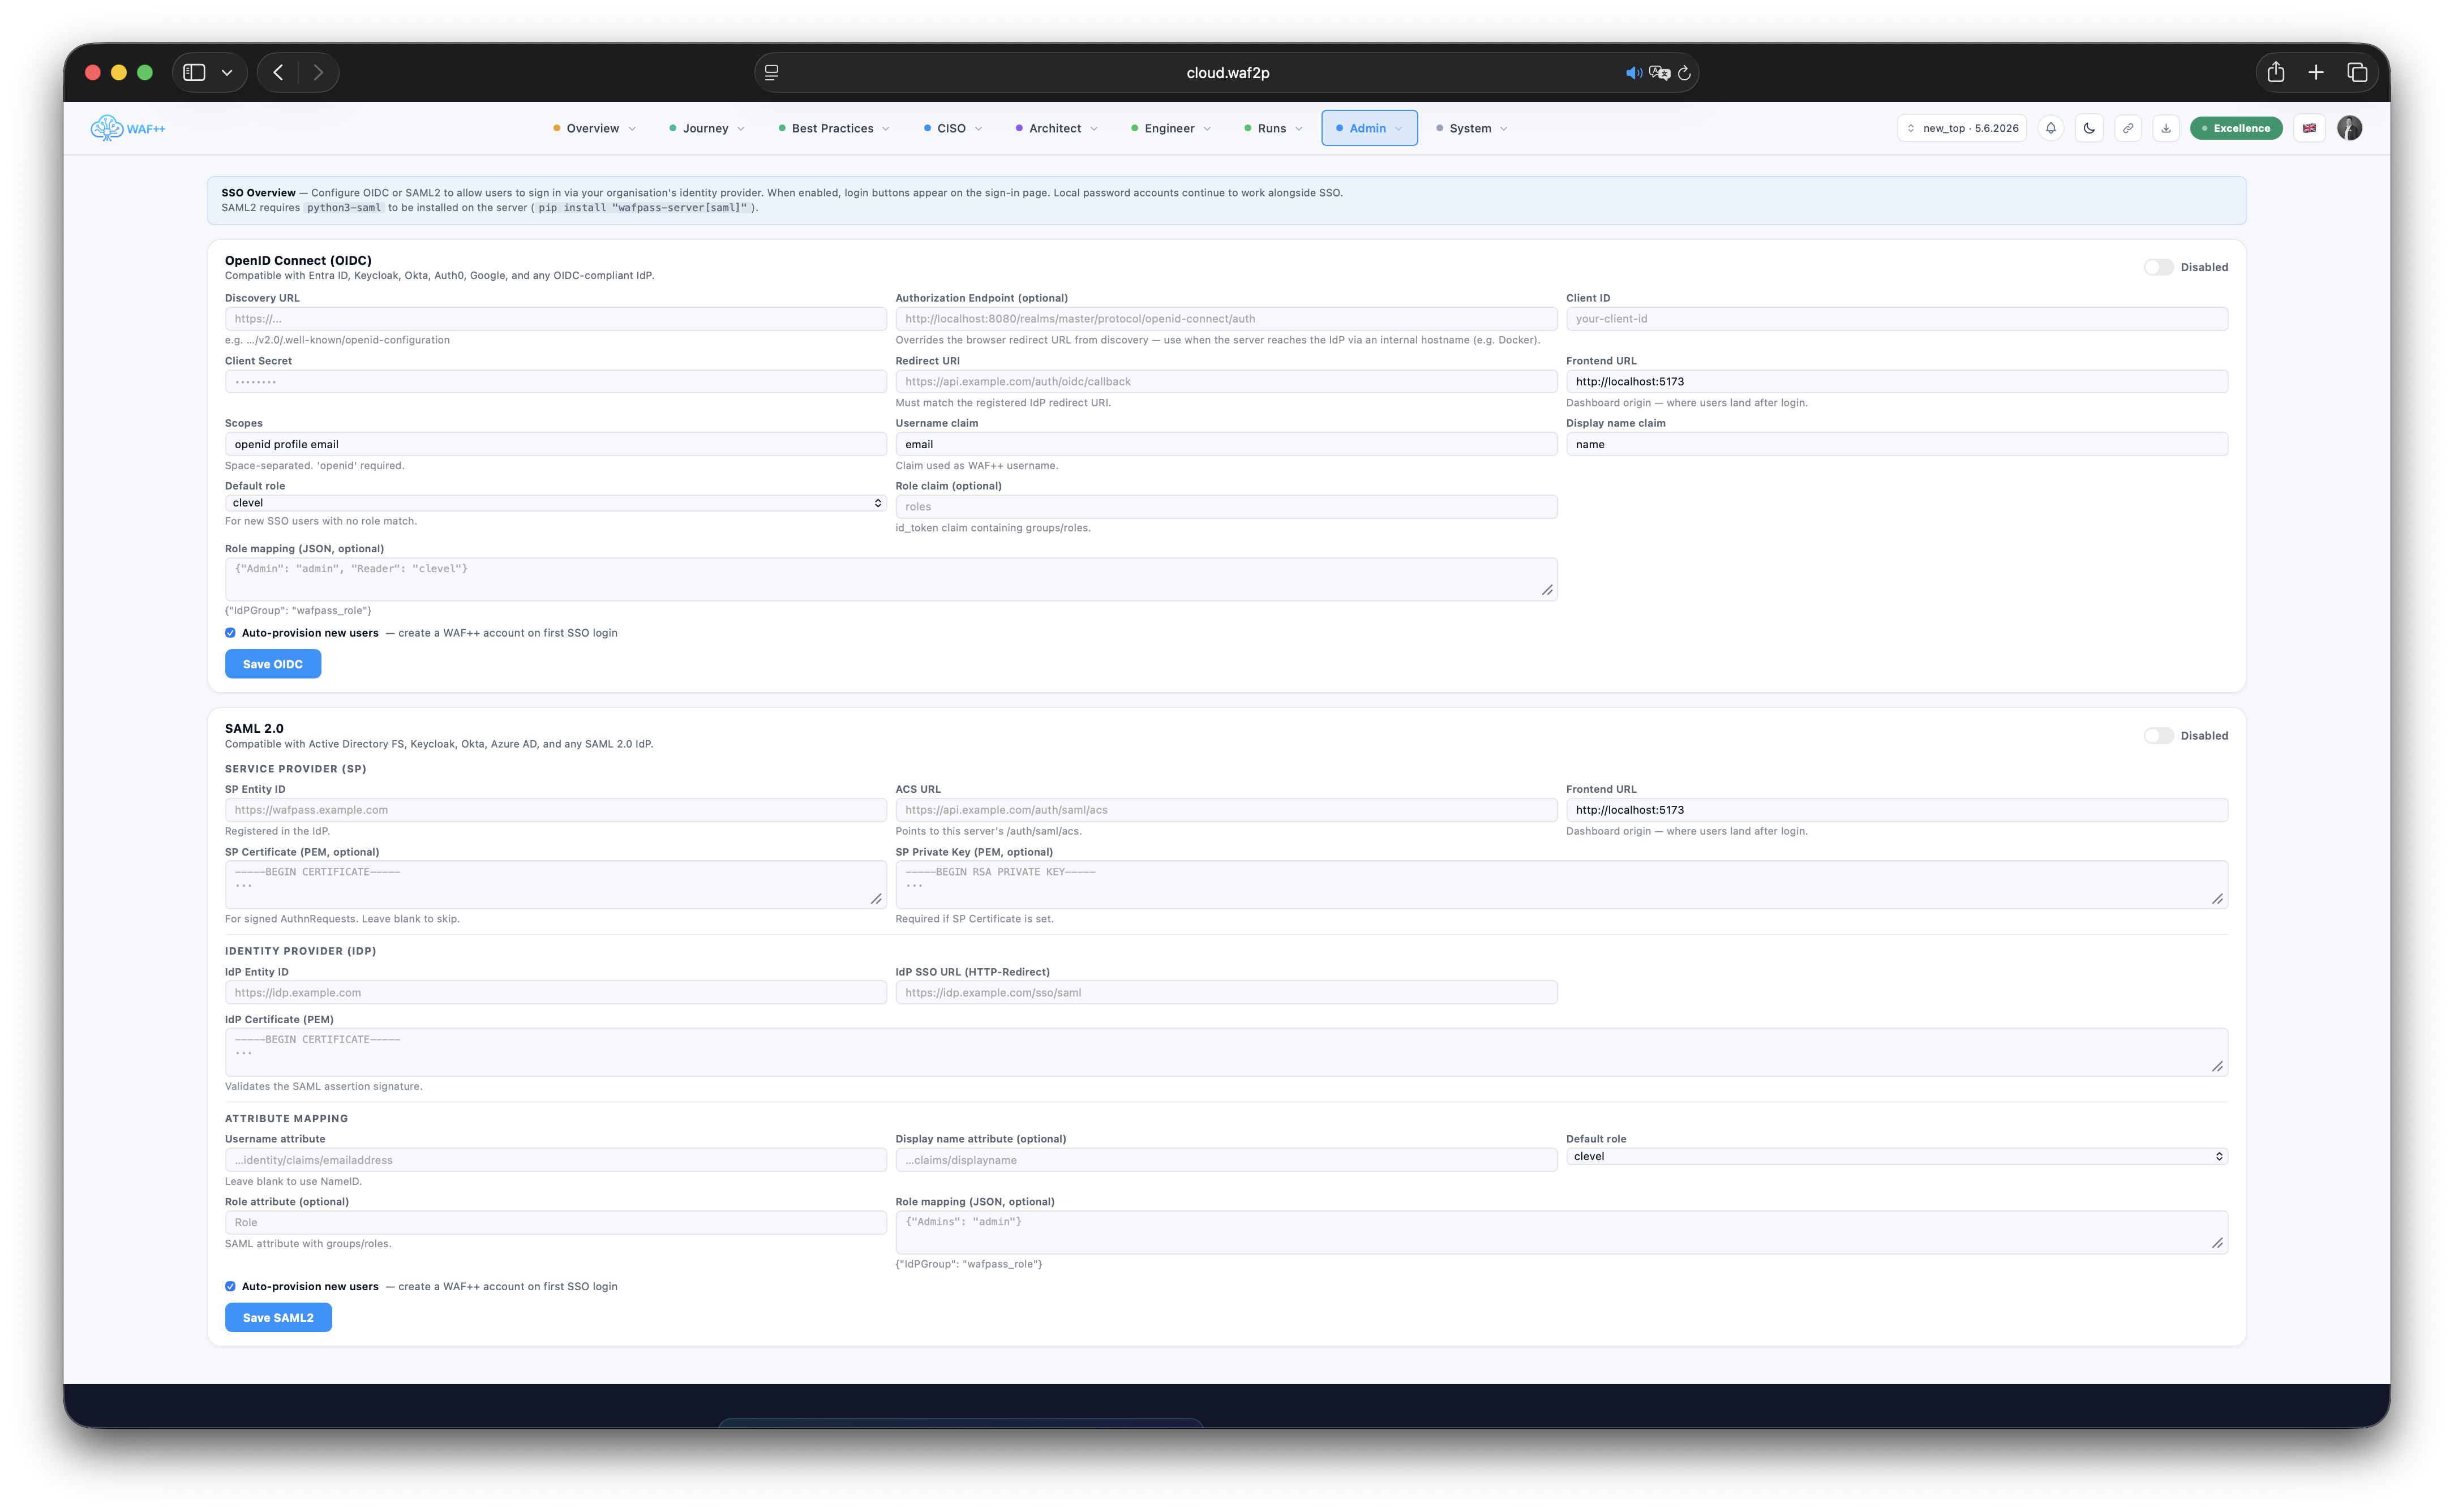
Identidade do & do SSO
SAML 2.0 e integração OIDC fora da caixa. Mapear grupos de provedores de identidade para funções WAFPass automaticamente — não é necessário provisionamento manual do usuário.
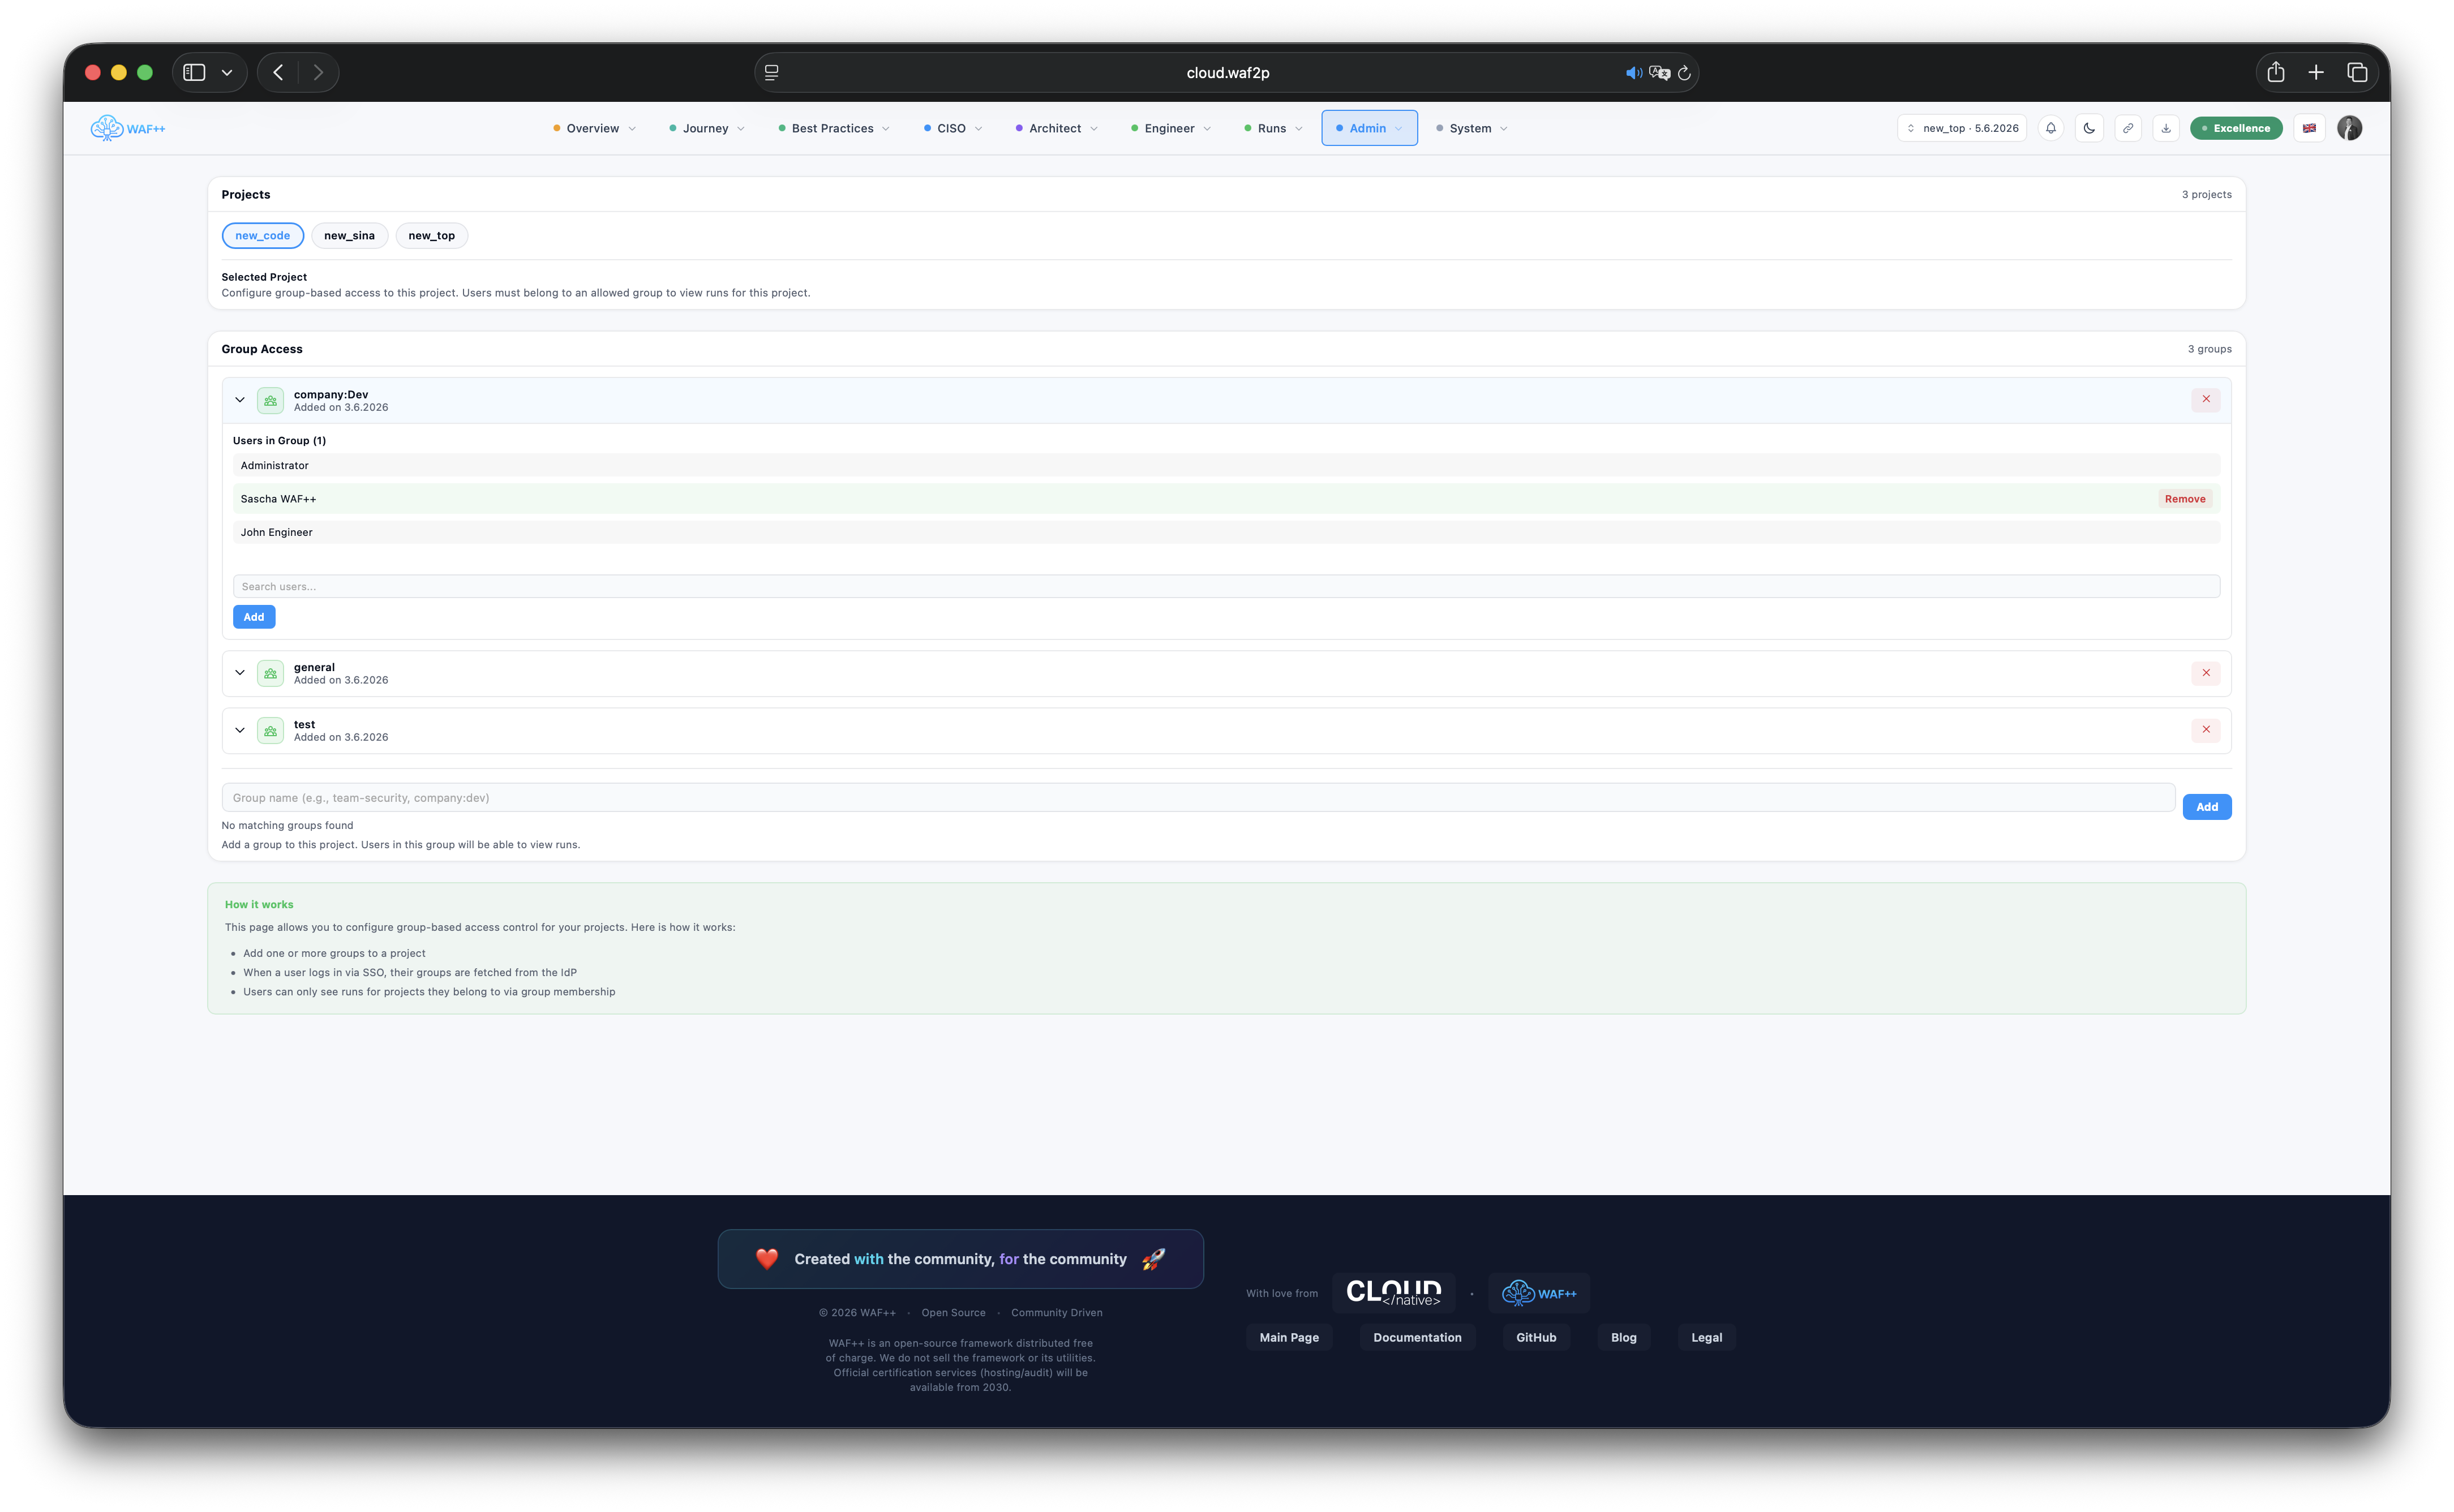
Projeto & mapeamento de usuários
Atribuir engenheiros para projetos com permissões de grãos finos. A visibilidade é abrangida pelo âmbito do que cada função realmente necessita — nenhuma exposição desnecessária de dados de conformidade sensíveis.
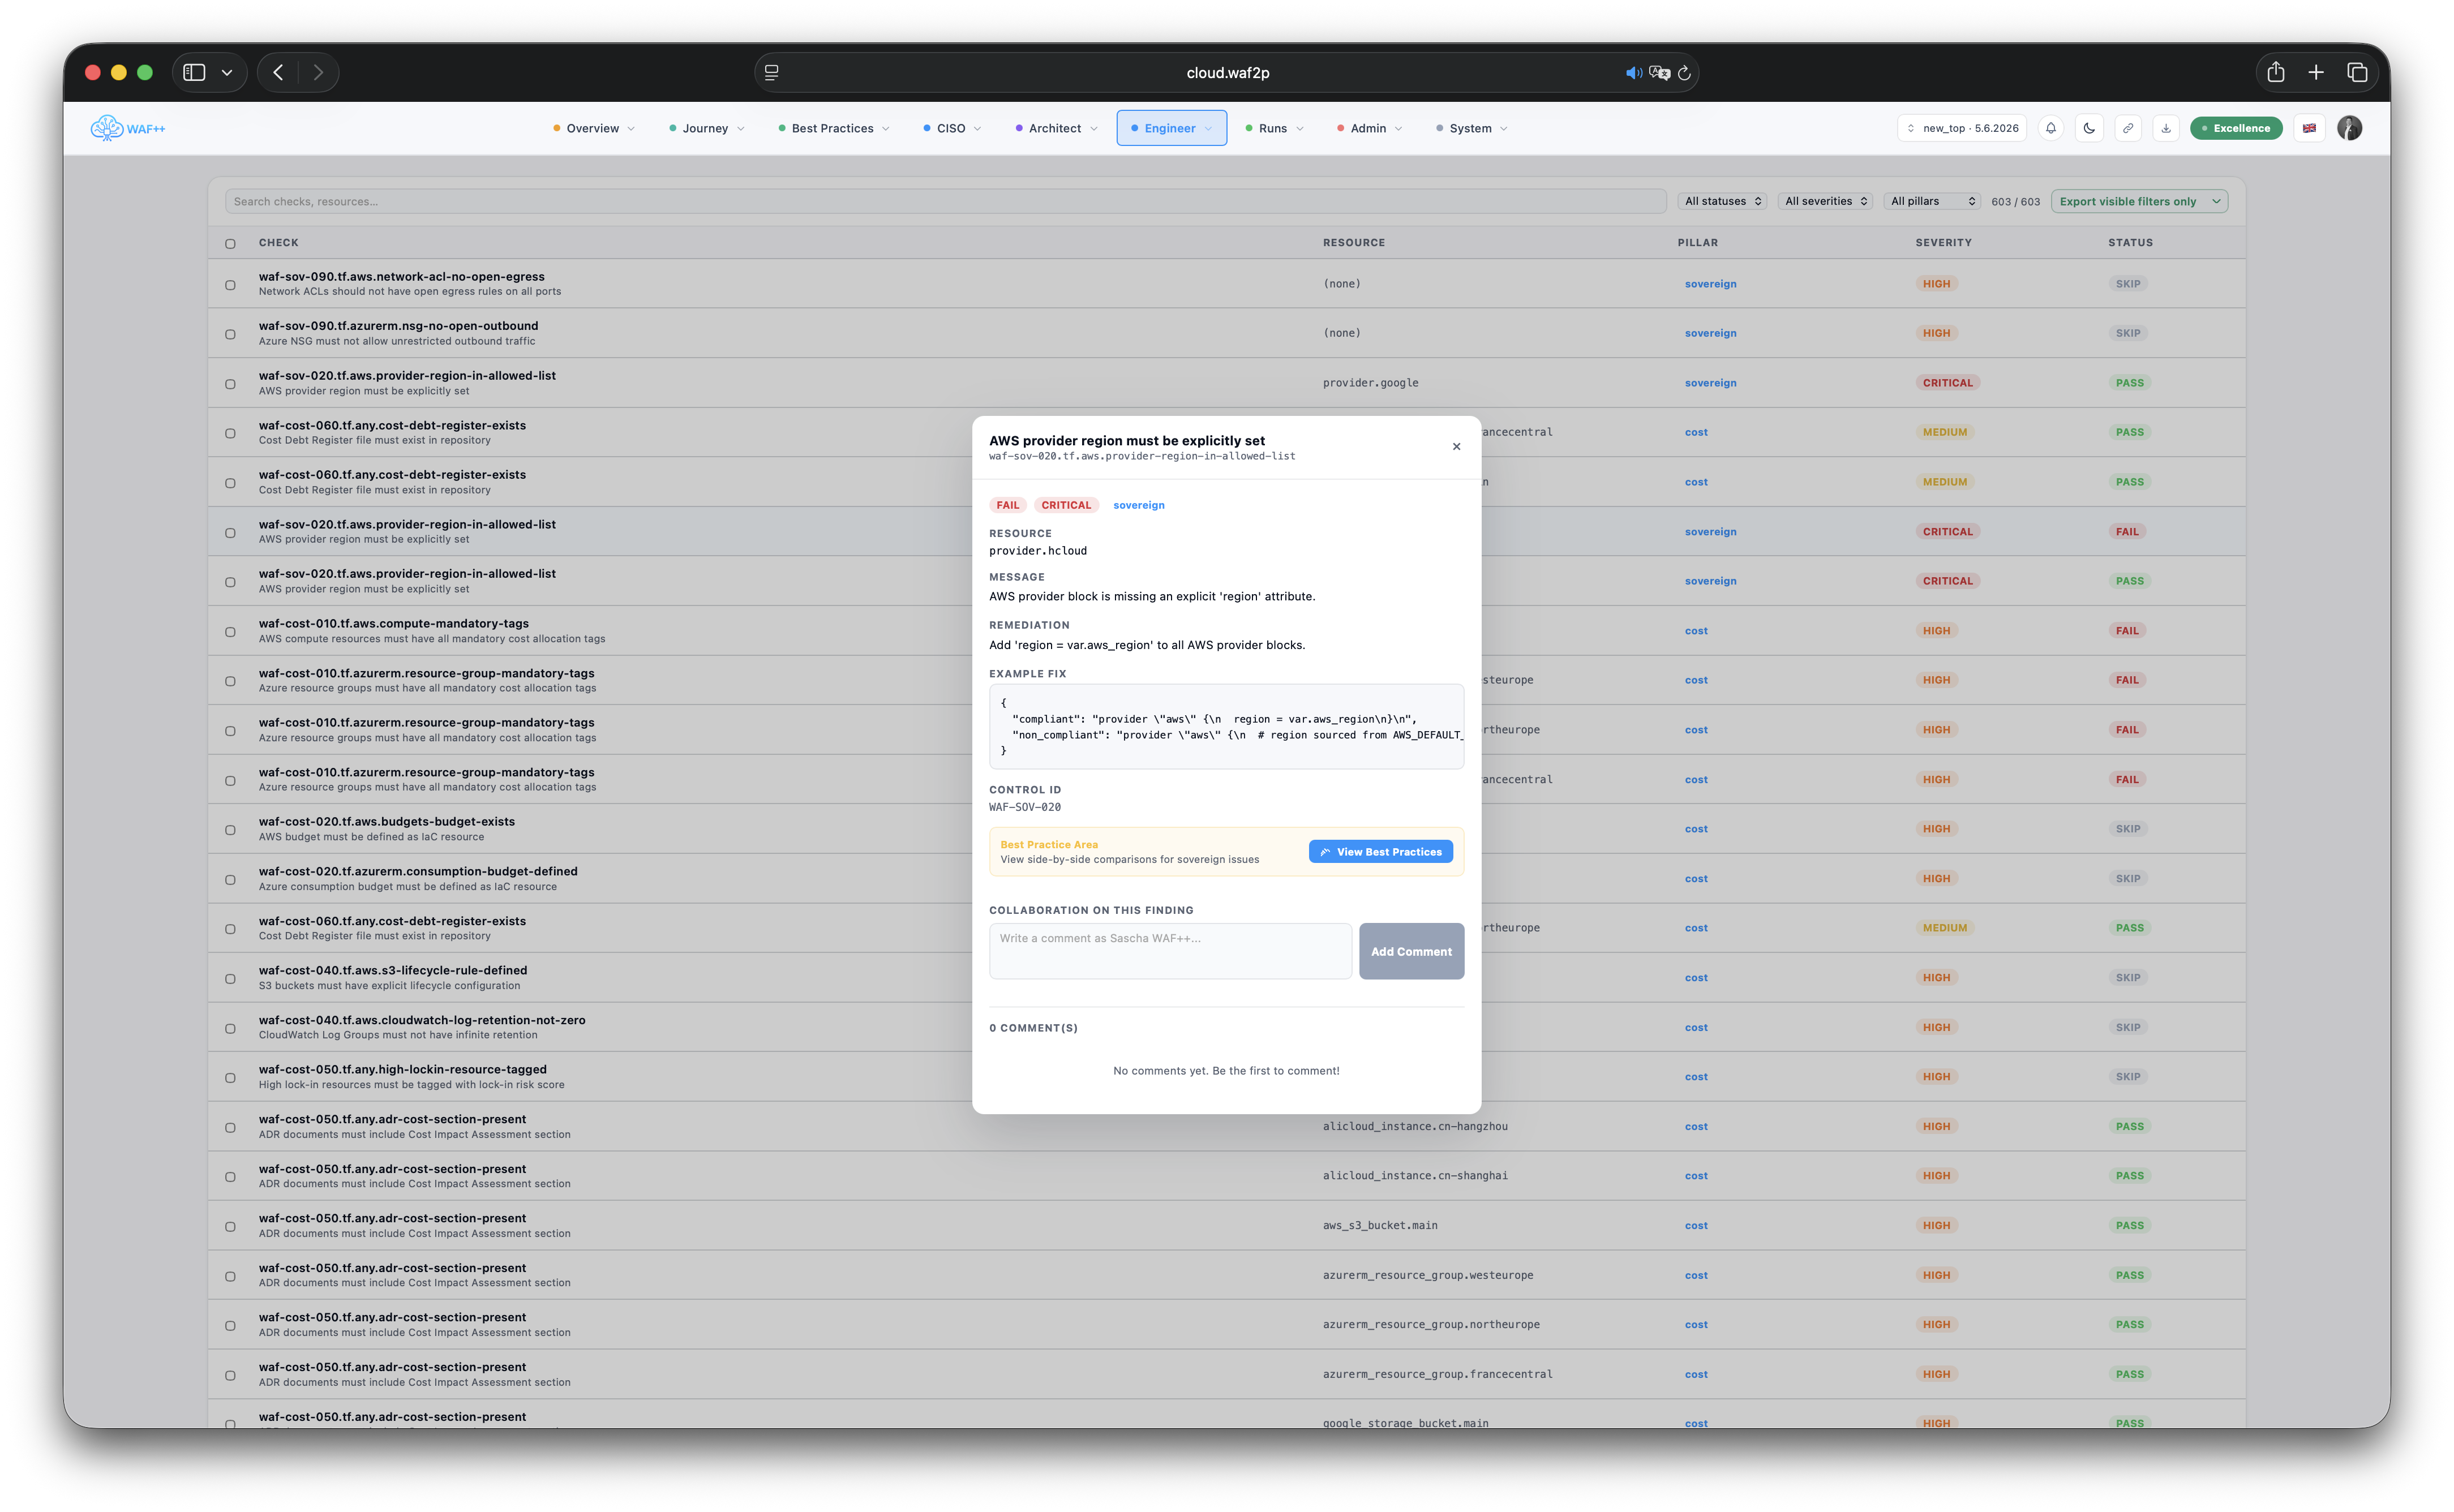
Executar a visão geral da verificação
Quebre os resultados individuais do controle para cada corrida. Filtrar por PASS, FALHA, SKIP ou WAIVED. Ordenar por pilar, gravidade ou raio de explosão e exportar para relatórios.
Quatro lentes. Um padrão de conformidade.
WAFPass avalia sua infraestrutura através de quatro lentes complementares — tornando as decisões de conformidade rastreáveis, repetiveis e auditáveis.
Estratégias de marcação, configuração de recursos e guarda-contas — avaliadas automaticamente em cada execução.
A aplicação da política como código — as decisões estratégicas permanecem consistentes ao longo do tempo e das equipas.
Topologia da rede, residência e soberania de dados — provedor-neutro WAF++ controla qualquer nuvem.
IAM menos-privilégio, criptografia em repouso e controles de endurecimento – os resultados são PASS, FALHA, SKIP ou WAIVED.
Mais do que passar e falhar.
WAFPass aumenta as verificações de controle com inteligência de conformidade profunda — tornando a priorização do risco concreta e acionável.
Processar a saída do plano e avaliar o impacto das alterações pendentes em termos de segurança, conformidade e raios de explosão antesterraform apply.
Visualize cadeias de ataque que levam a controles falhando. Emblemas de gravidade e links de remediação direta fazem concreto de priorização de risco.
Cada controle carrega uma pontuação de raios de explosão que quantifica o impacto potencial da falha. Priorizar a remediação por exposição real ao risco.
Controles que alteram o status entre corridas sem uma mudança explícita de código tornam-se imediatamente visíveis — capturados antes que a deriva de produção aconteça.
O módulo ESG estima o impacto do CO2 em cada decisão de carga de trabalho na nuvem. Capturado por controle e integrado automaticamente em relatórios de conformidade PDF.
Ignorar controles deliberadamente com justificação escrita. As aceitações de risco incluem o aprovador, o link RFC/Jira, a data de expiração – totalmente rastreável.
Como os componentes se conectam.
Cada componente é independentemente implantável. Use o CLI sozinho para pipelines CI/CD, depois adicione servidor e painel quando você precisar de histórico persistente e exploração visual.
Pronto para validar sua infraestrutura?
Baixe os controles WAF++, execute WAFPass contra seu código Terraform ou CDK e obtenha um relatório completo de conformidade em minutos.