
Compliance delle infrastrutture,
completamente visualizzato.
WAFPass è la piattaforma di conformità open source per l'infrastruttura moderna. Parse Terraform e AWS CDK, valutare 83+ controlli WAF++ su 8 pilastri, esplorare i risultati nel browser e generare revisori — tutti in uno stack integrato. Nessuna credenziali cloud richiesta.
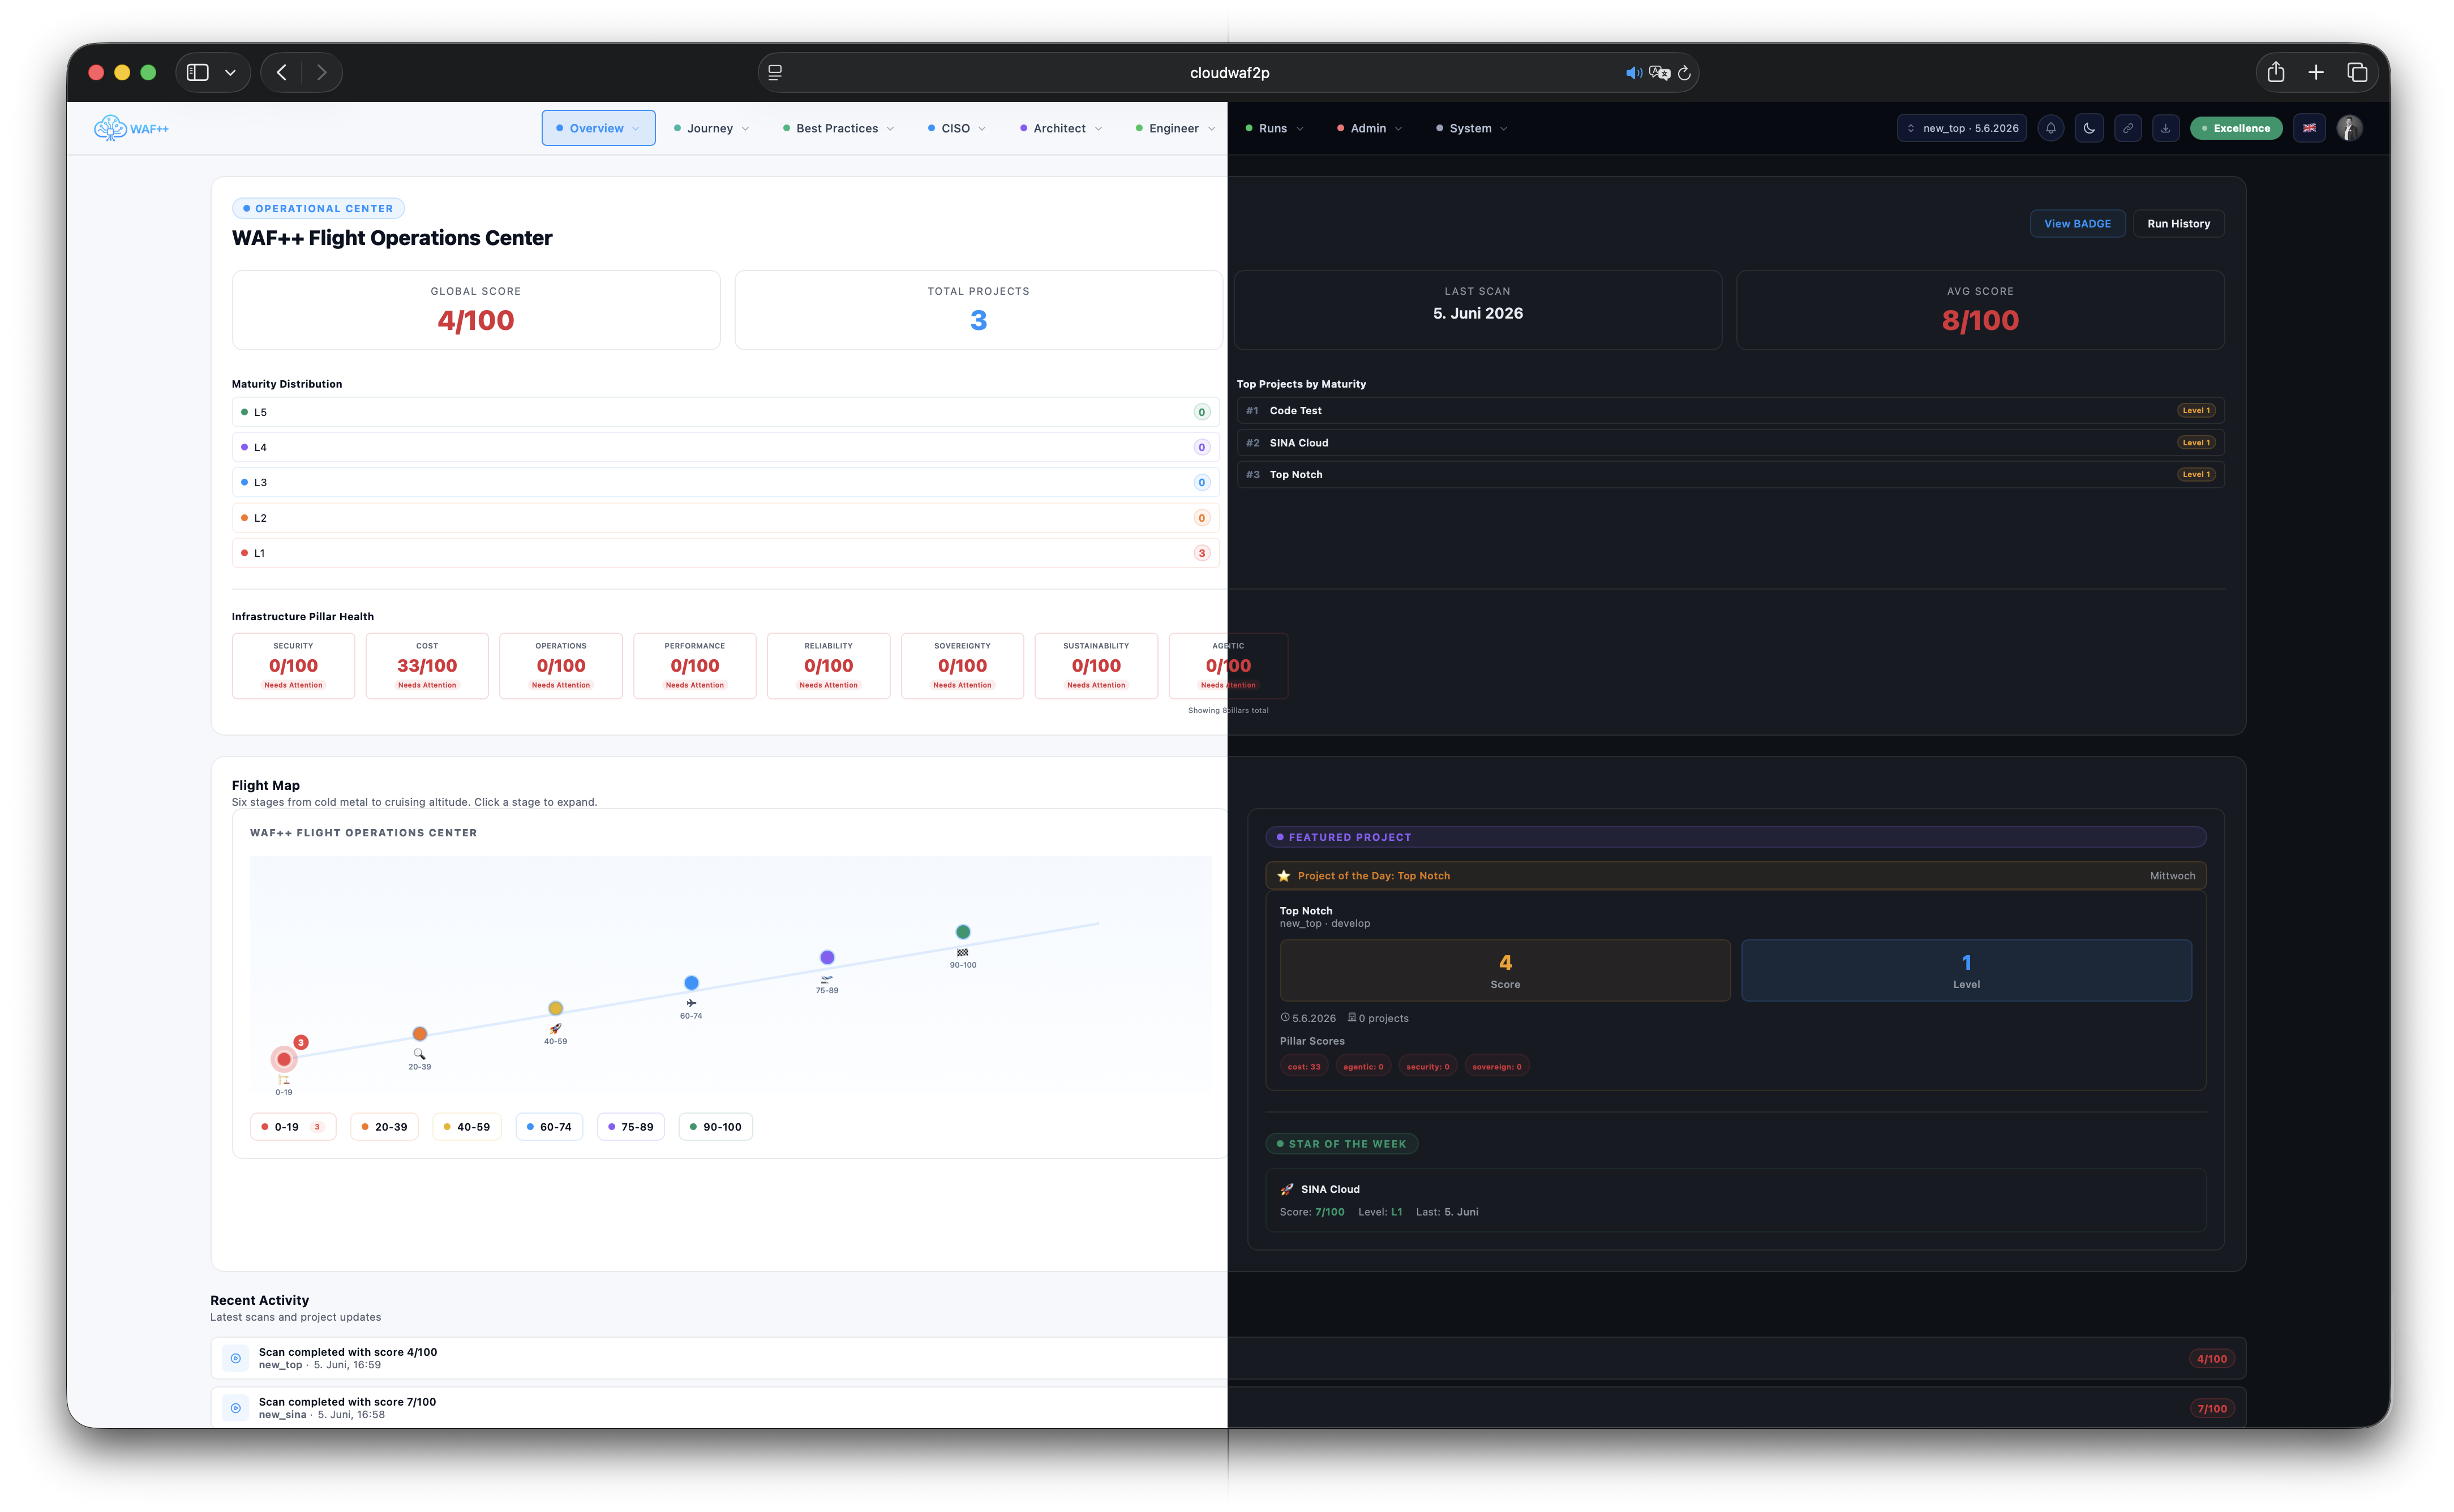
Tre strati. Un flusso di lavoro di conformità.
WAFPass è più di un CLI — è uno stack a tre strati per i team di ingegneria che hanno bisogno di una conformità continua senza sacrificare la velocità.
Motore di valutazione core. Parses Terraform e AWS CDK. Funziona in tubazioni CI/CD. Nessuna credenziali cloud necessaria.
FastAPI strato di persistenza. Negozi corre, rinuncia, accettazione dei rischi, risultati segreti e eventi di audit. PostgreSQL con migrazioni automatiche.
Reagisci cruscotto web. 22+ pagine di esplorazione di conformità, esportazione di prove revisori e gestione del ruolo RBAC.
Prendi i controlli con te.
Scarica il catalogo di controlli WAF++ completo come YAML, o afferra un pacchetto di policy compatibile Checkov generato direttamente dagli stessi file di origine.
Il pacchetto Checkov viene generato a richiesta dalle stesse definizioni di controllo 83+ e include una politica per asserimento automatico dei controlli.
Ogni vista punta al passo successivo.
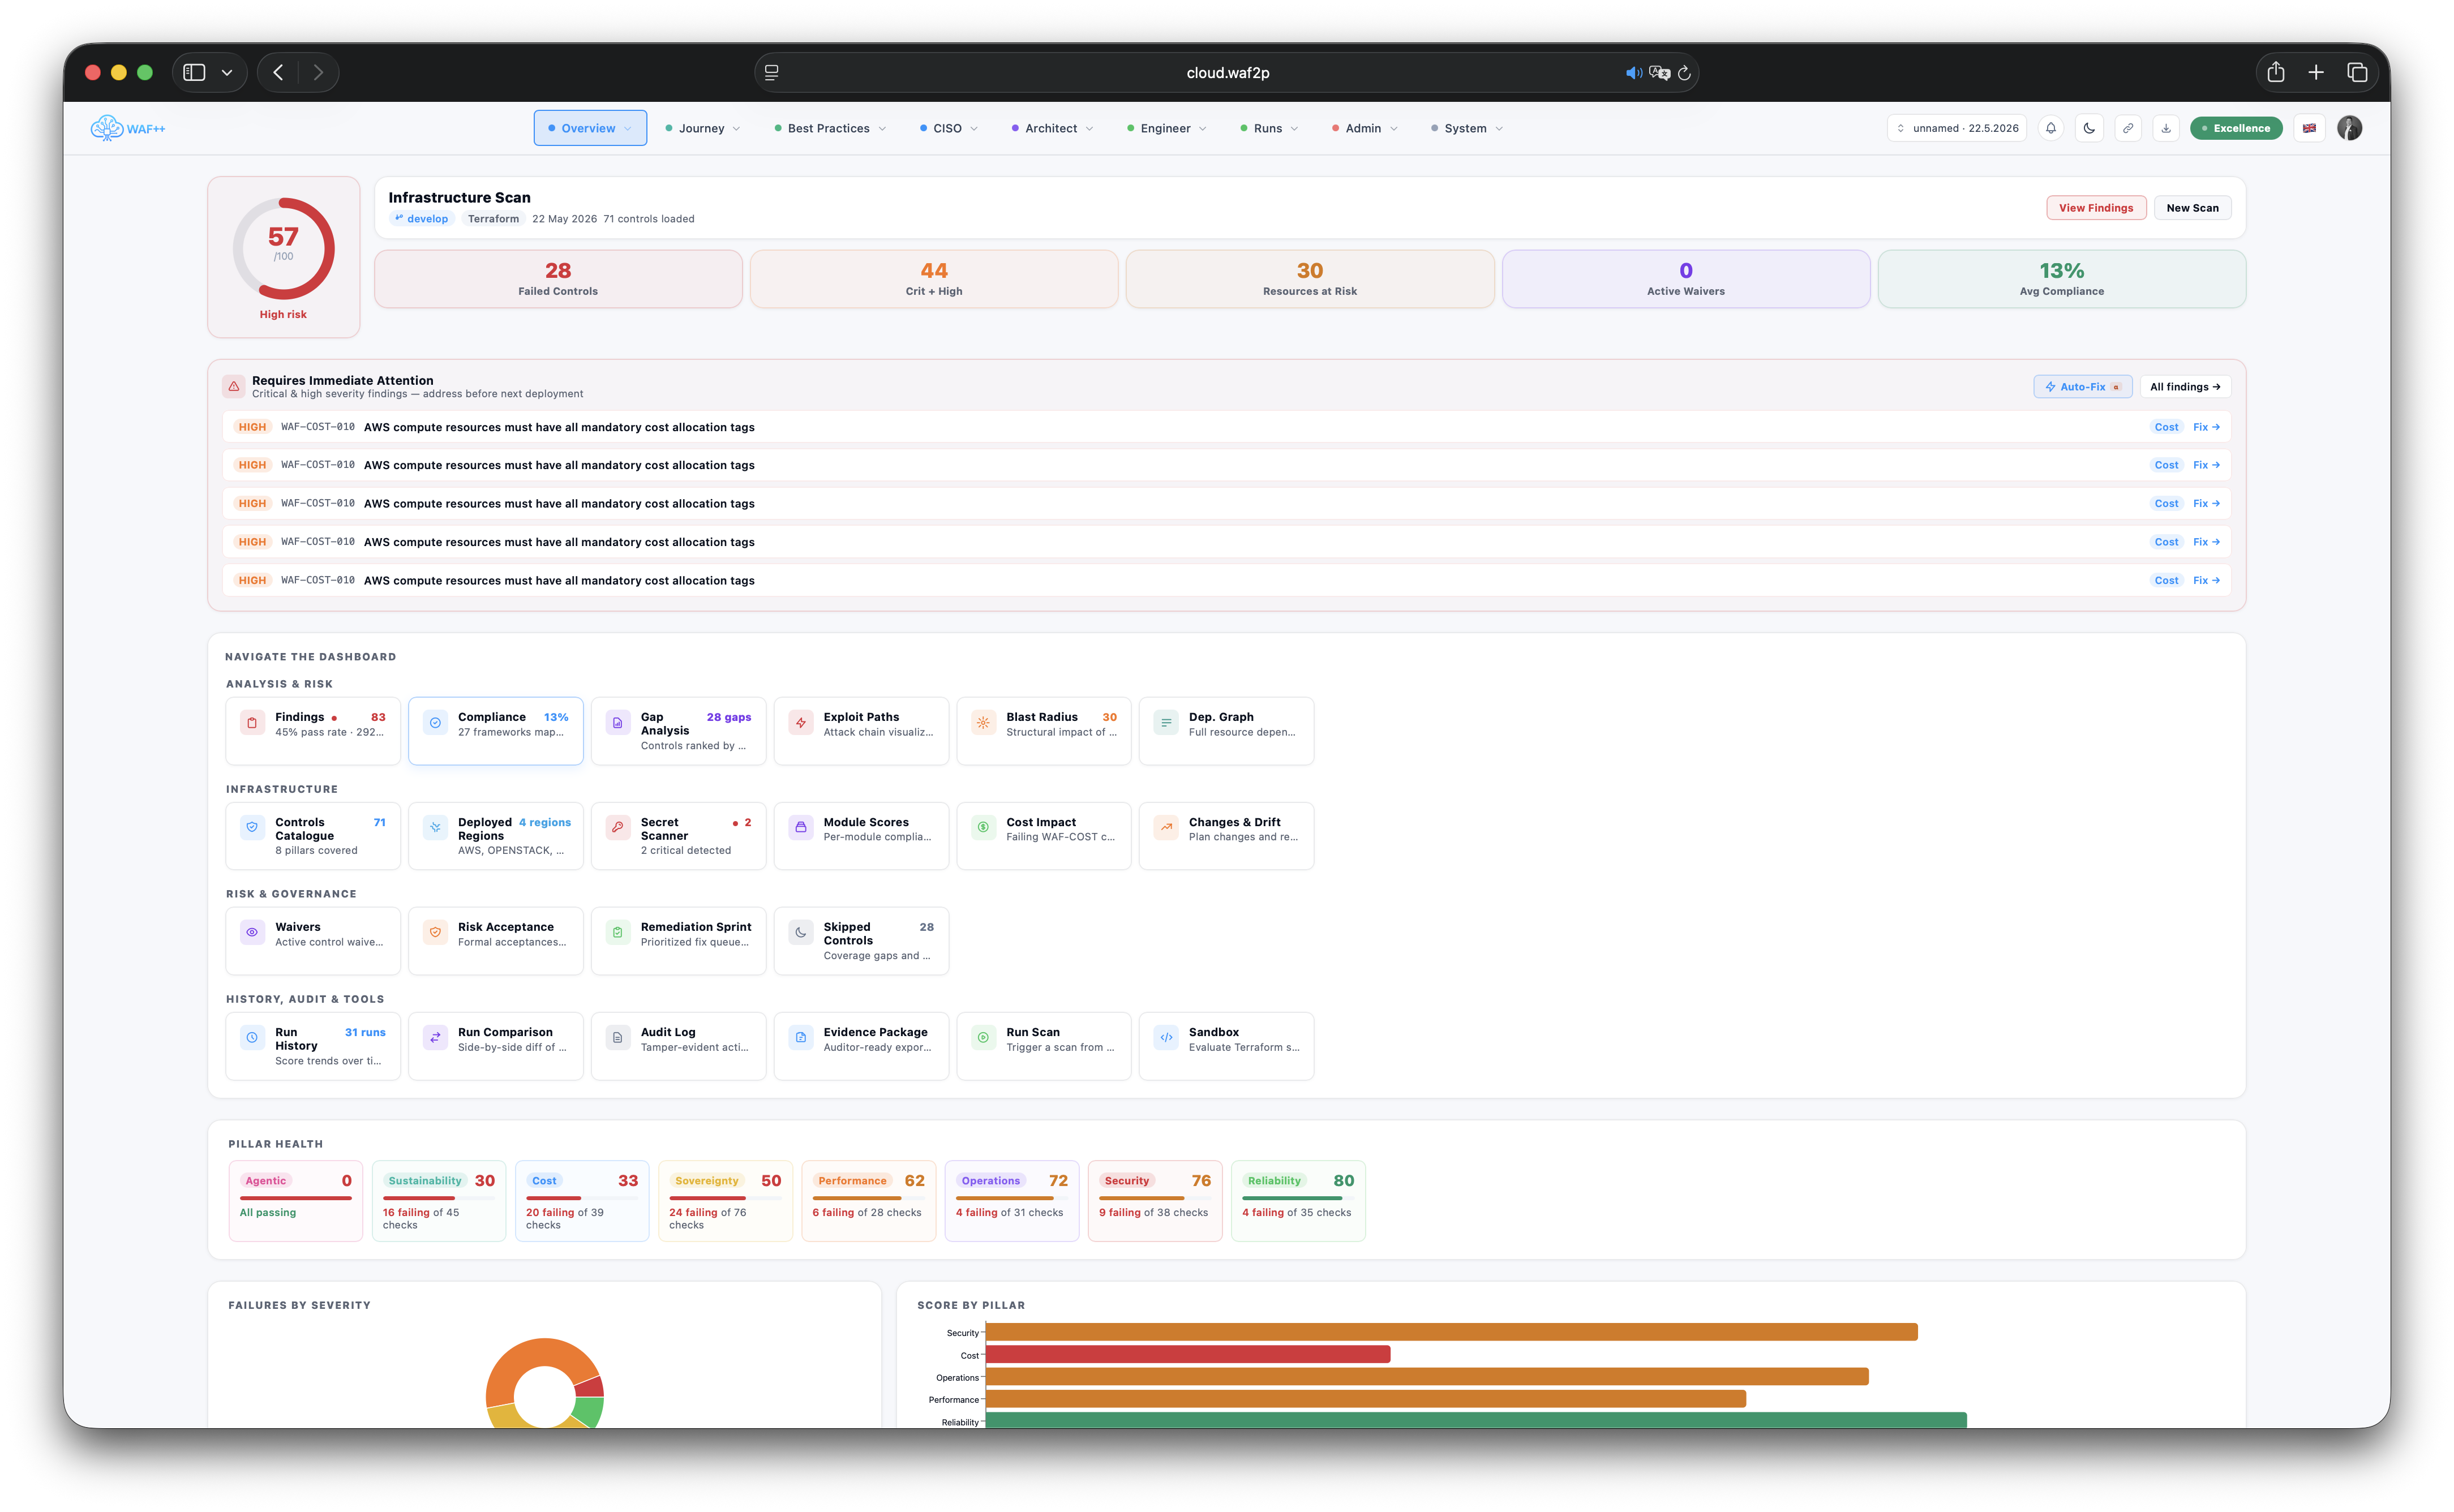
WAFPass rende i dati di conformità in modo che la prossima azione sia ovvia — se sei un CISO alla ricerca di una panoramica o un ingegnere che fissa un FAIL.
Le piastrelle della regione codificate a colori mostrano immediatamente dove si trova l'infrastruttura. Red significa risultati attivi — un clic porta ai controlli inadeguati, al progetto di gestione e all'ingegnere responsabile.
Traccia la distribuzione di distribuzione, i confini della sovranità e i delta di conformità della regione trasversale senza passare tra console cloud o fogli di calcolo.
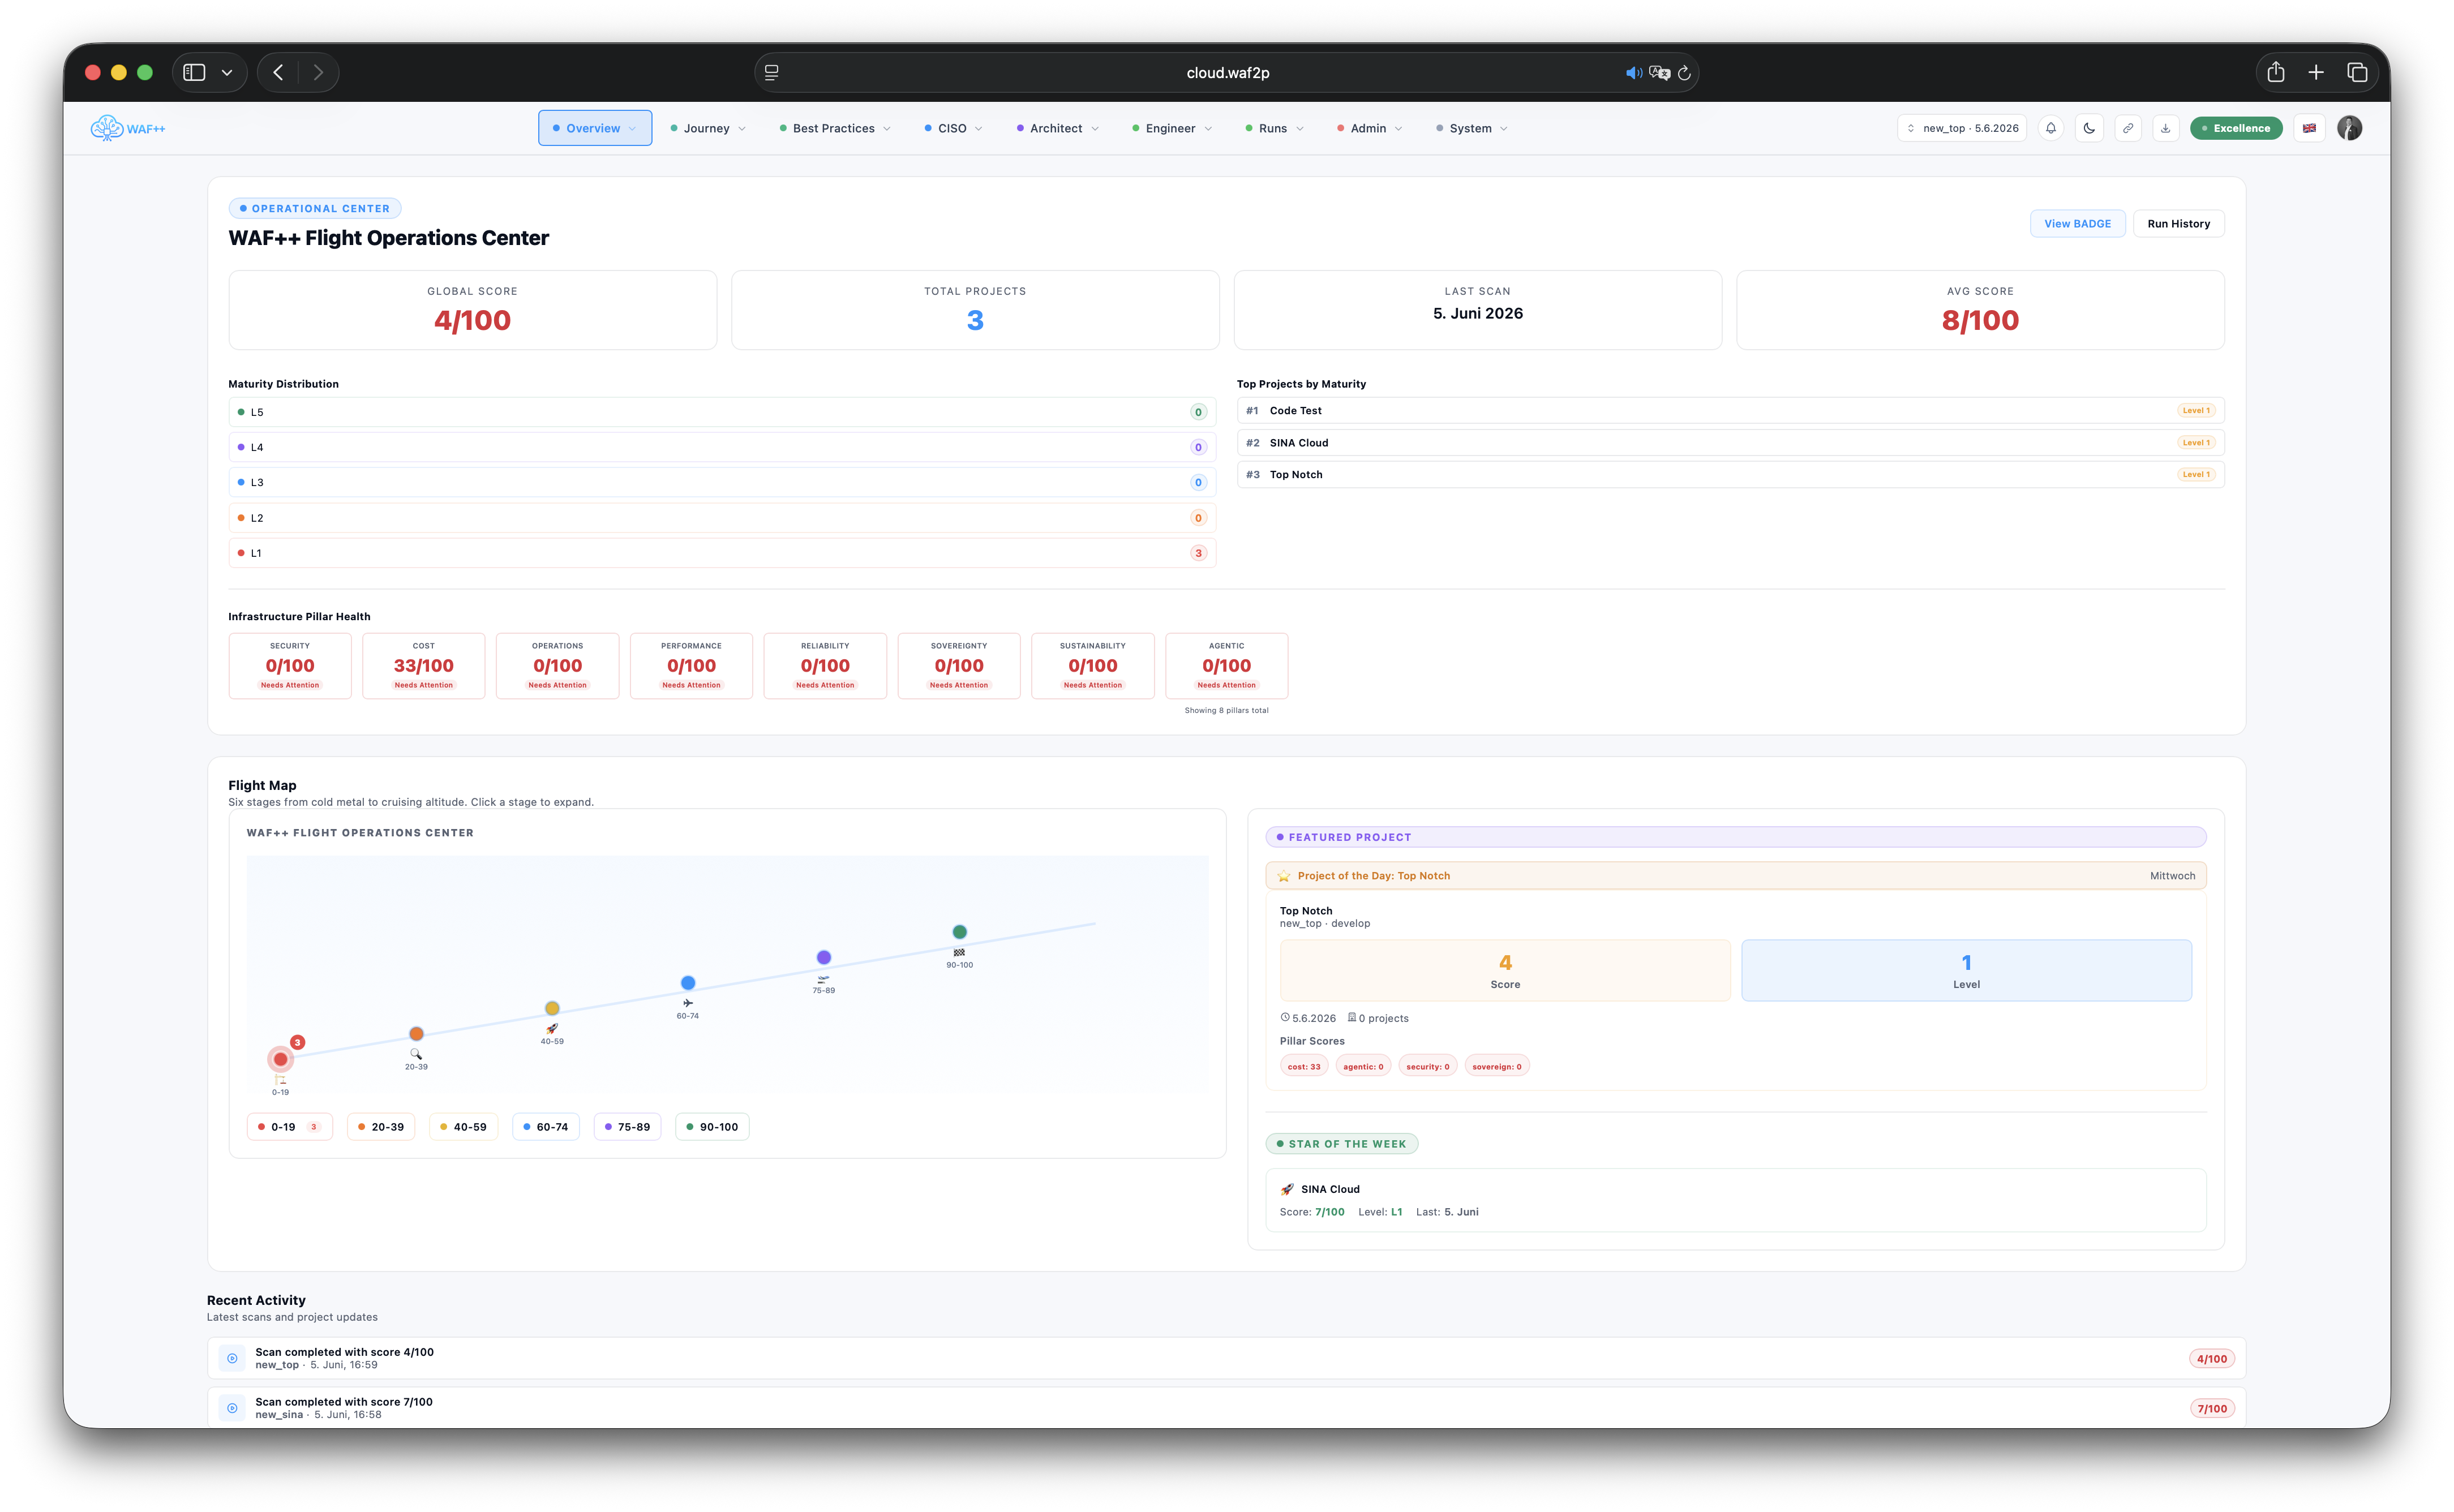
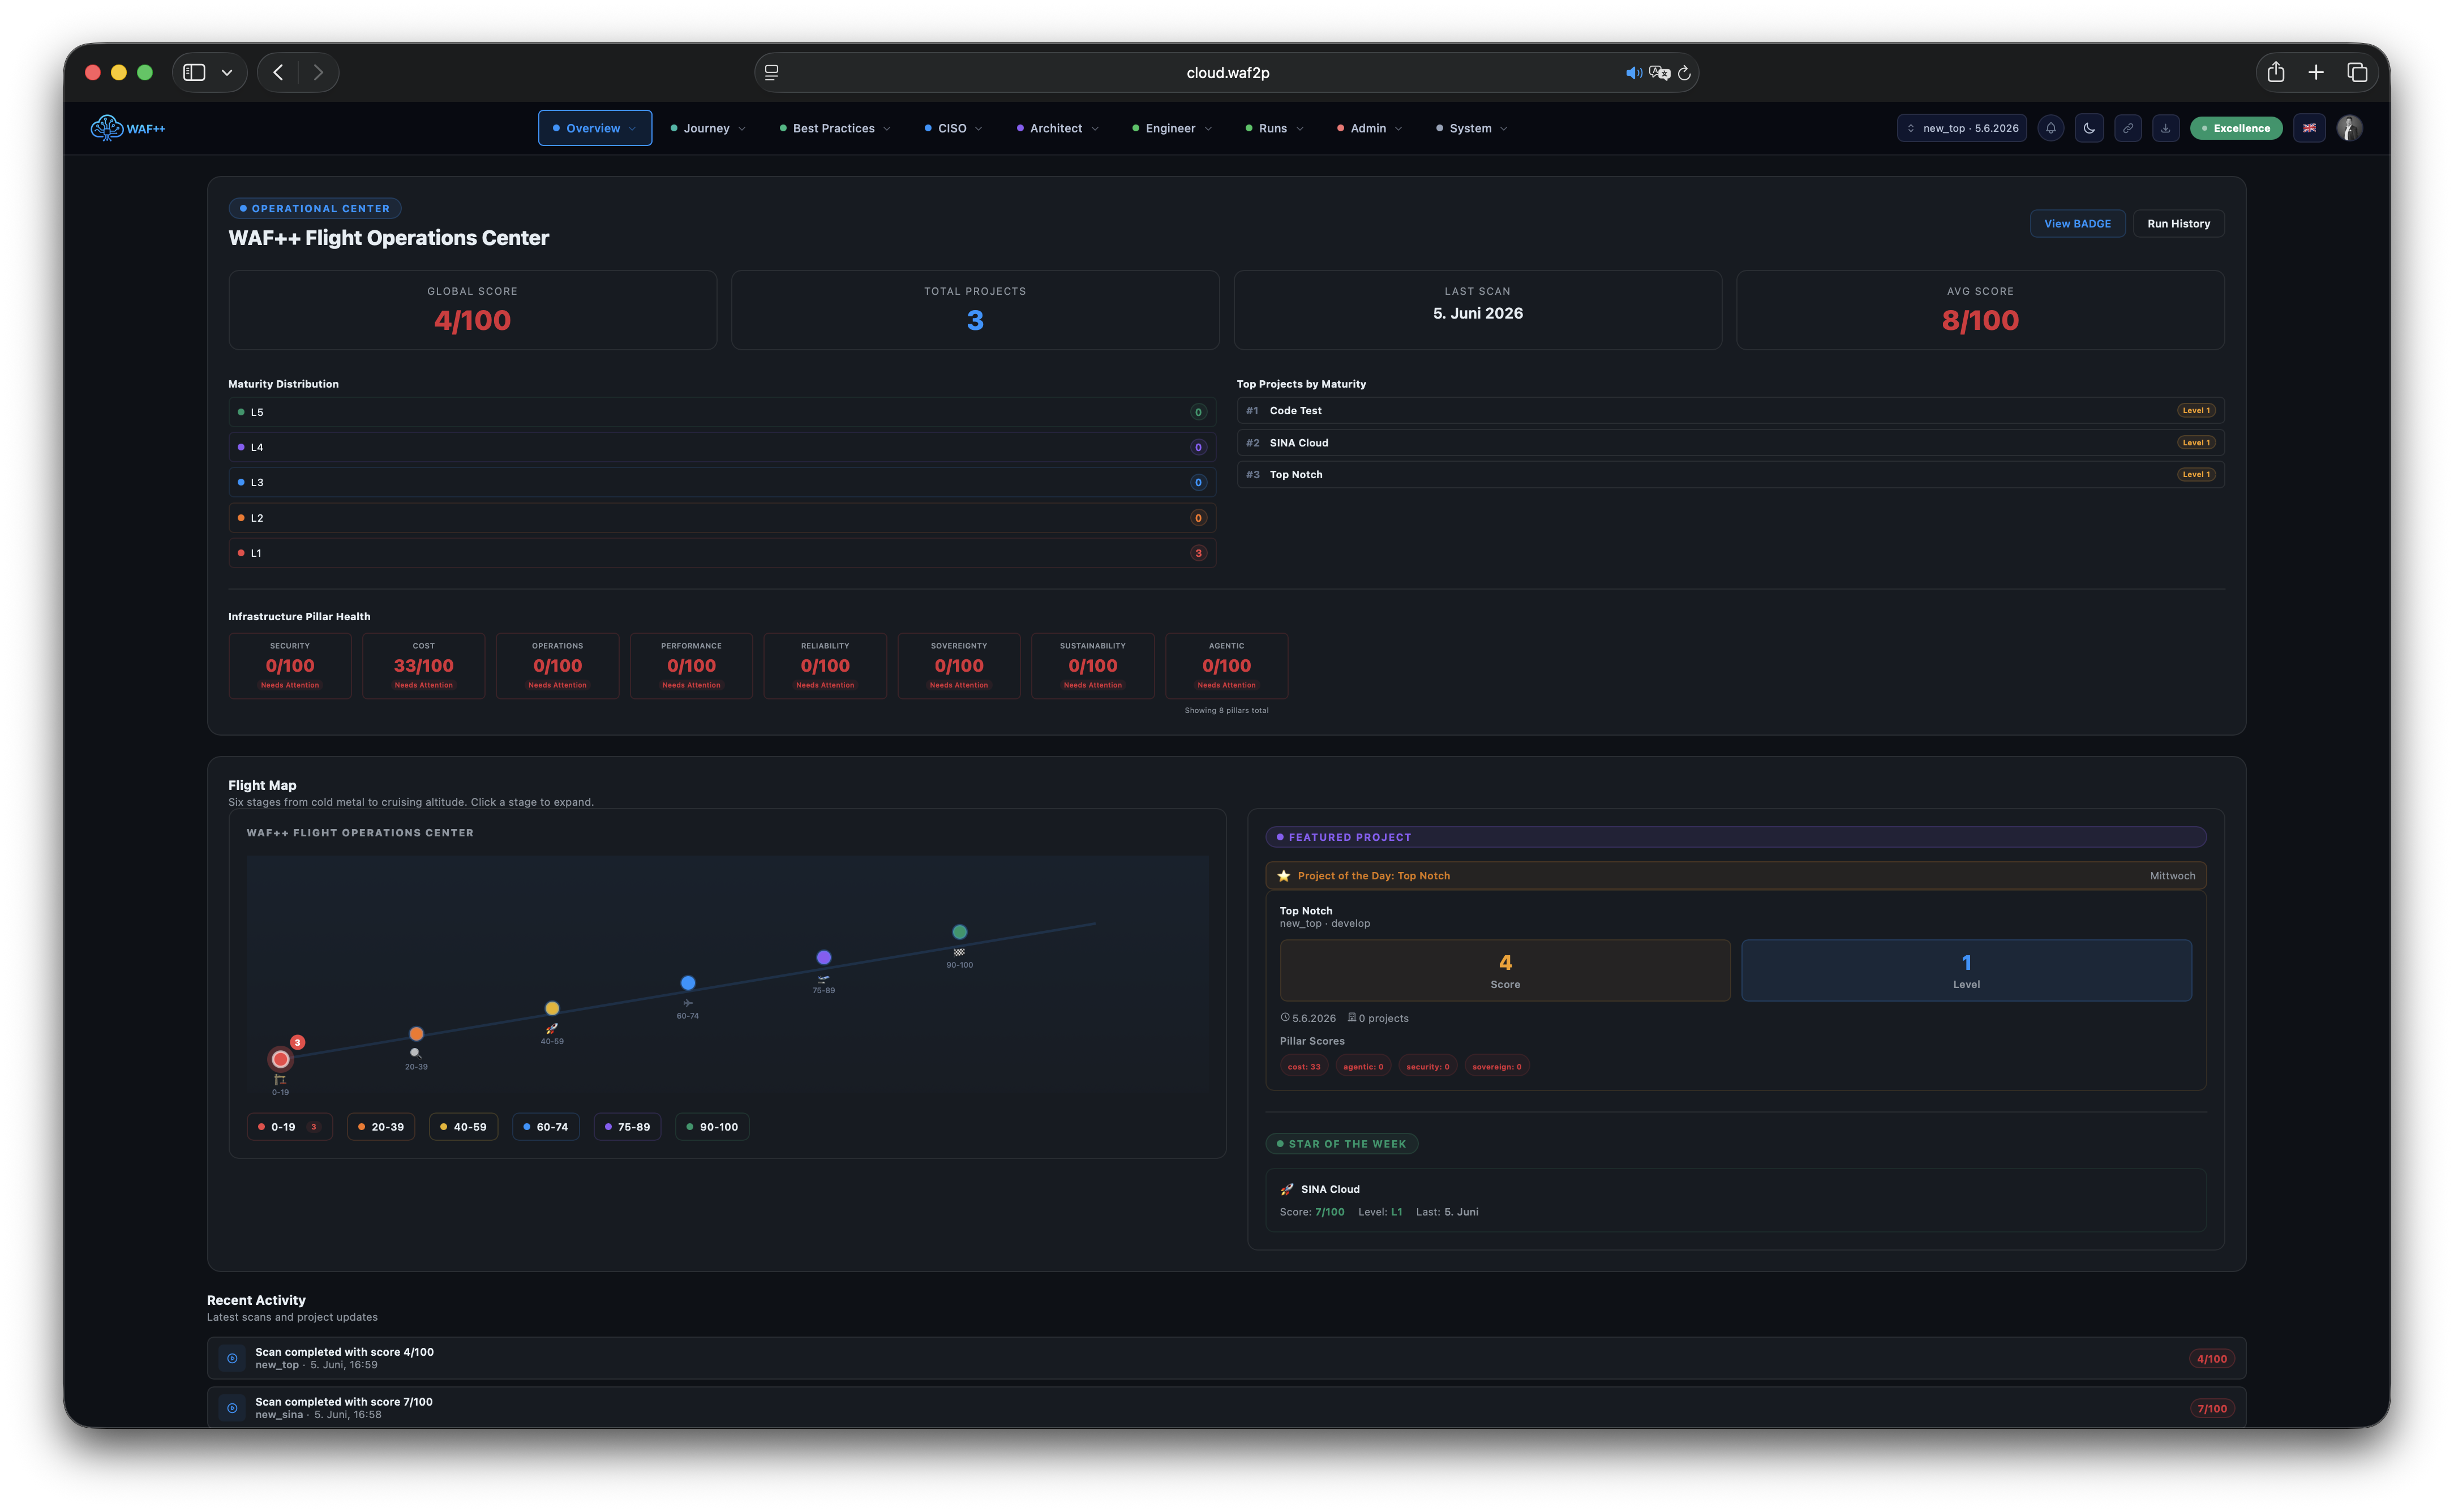
Ogni valutazione WAFPass crea un run completamente documentato — timestamp, controlli modificati, tassi di passaggio pilastro e il membro del team che l'ha attivato.
Confronta corre fianco a fianco per individuare regressioni istantaneamente. Ogni run link al passaporto completo del progetto valutato quindi nulla va inosservato.
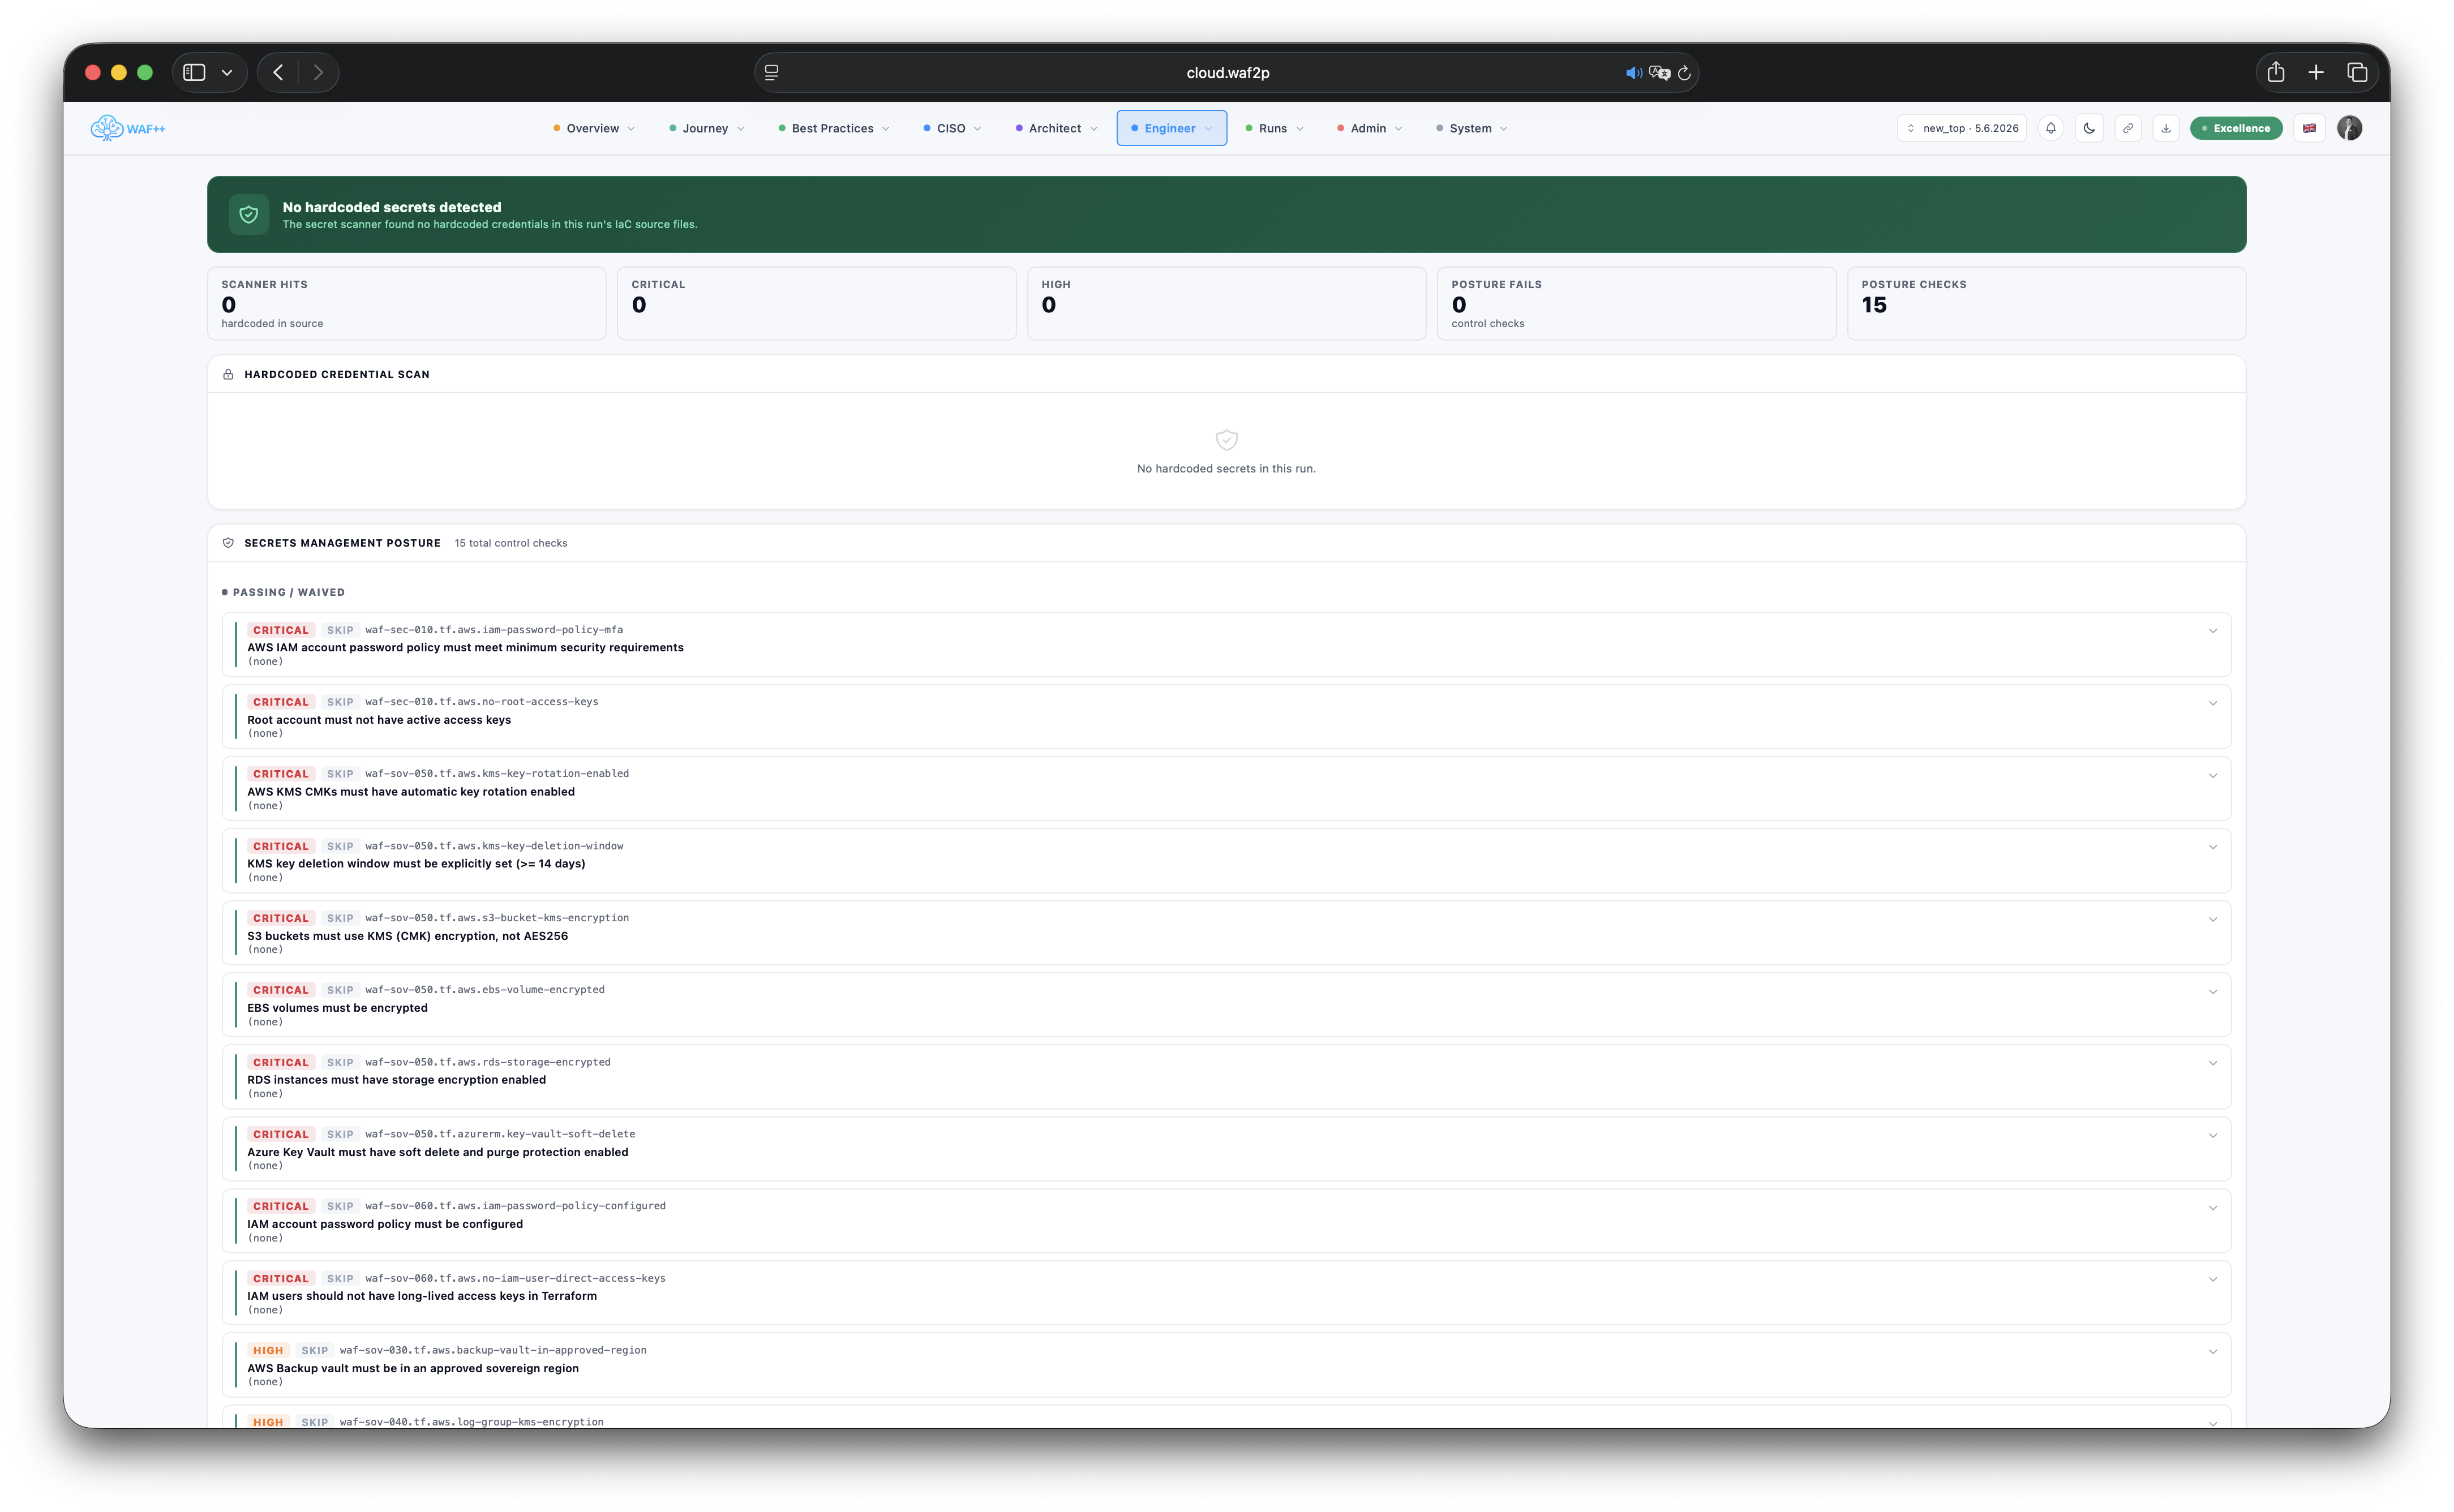
WAFPass esegue la scansione di ogni file IaC per chiavi API, gettoni, password e certificati, prima di raggiungere il repository o il cloud.
Ogni ricerca include il percorso esatto del file, il numero di riga, il modello abbinato e l'accenno di correzione. Le repressioni sono rintracciate con un percorso di audit completo.
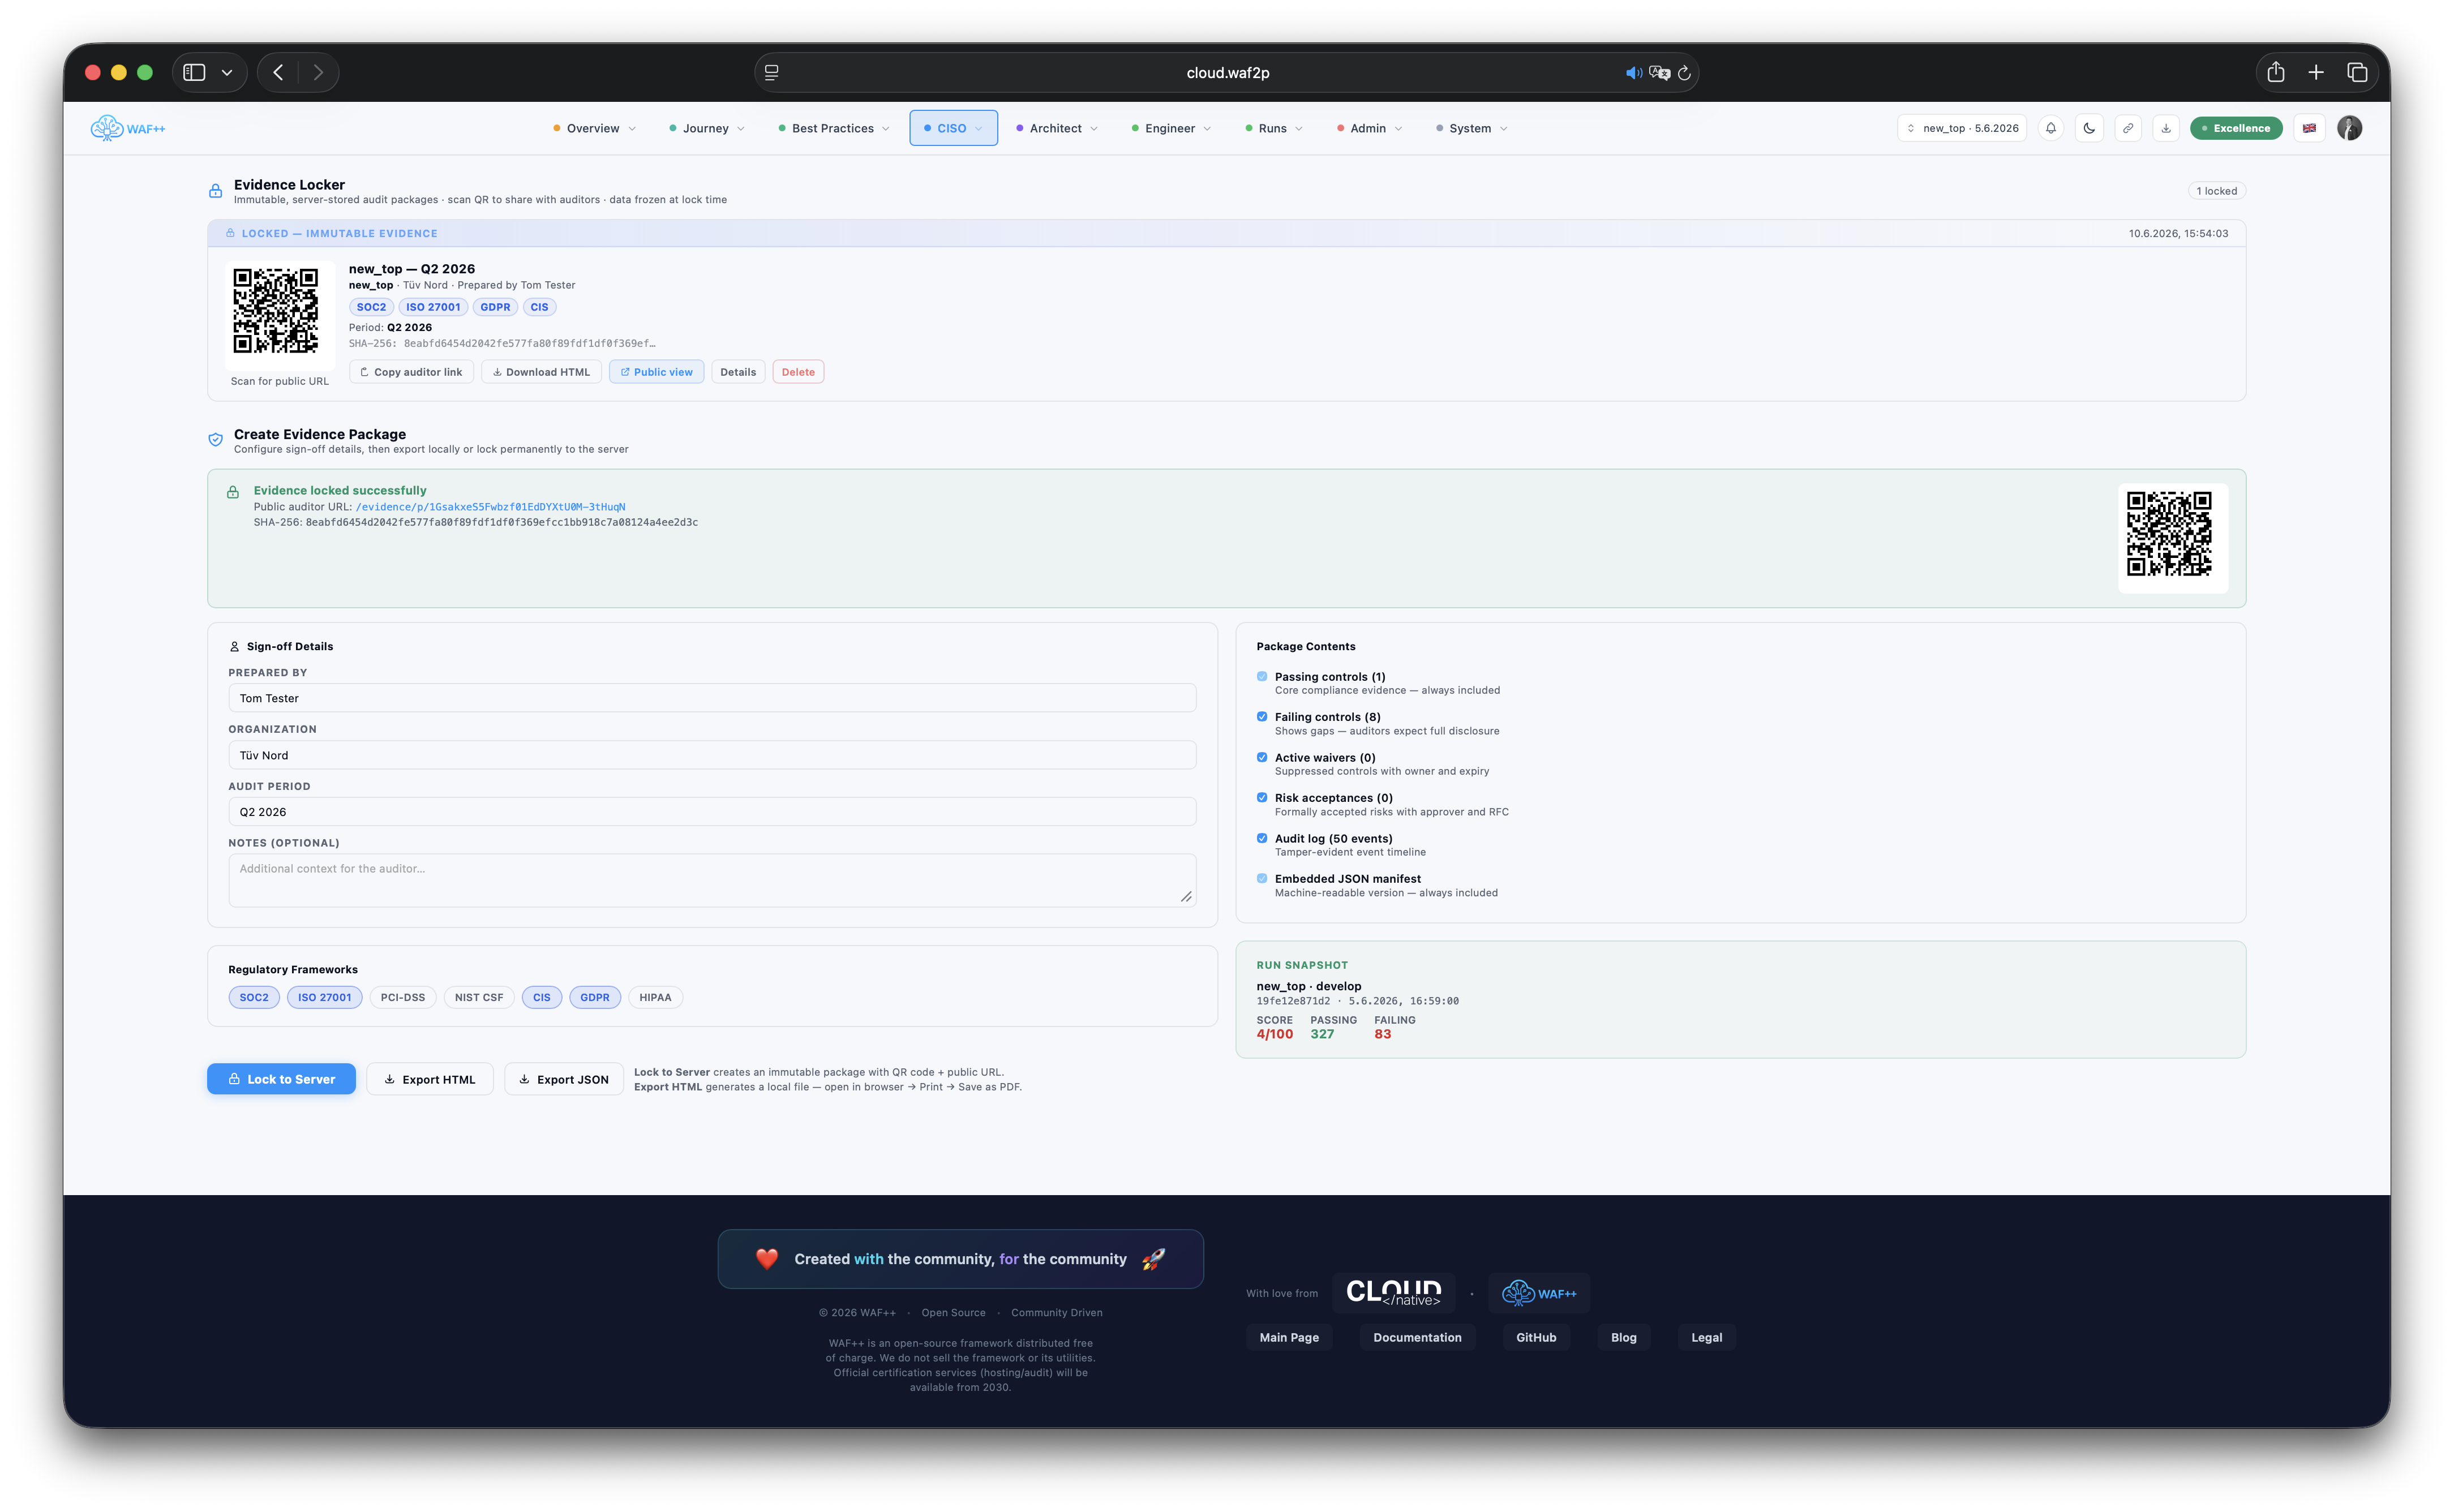
Ogni esecuzione produce pacchetti di prova mappati direttamente ai quadri di certificazione. Locker di prova li organizza per quadro, controllo e data — sempre attuale, sempre condivisibile.
Condividere link di prova in sola lettura con revisori senza esportazioni manuali. I pacchetti includono i riassunti di pass/fail, la documentazione di waiver e gli screenshots timestamp.
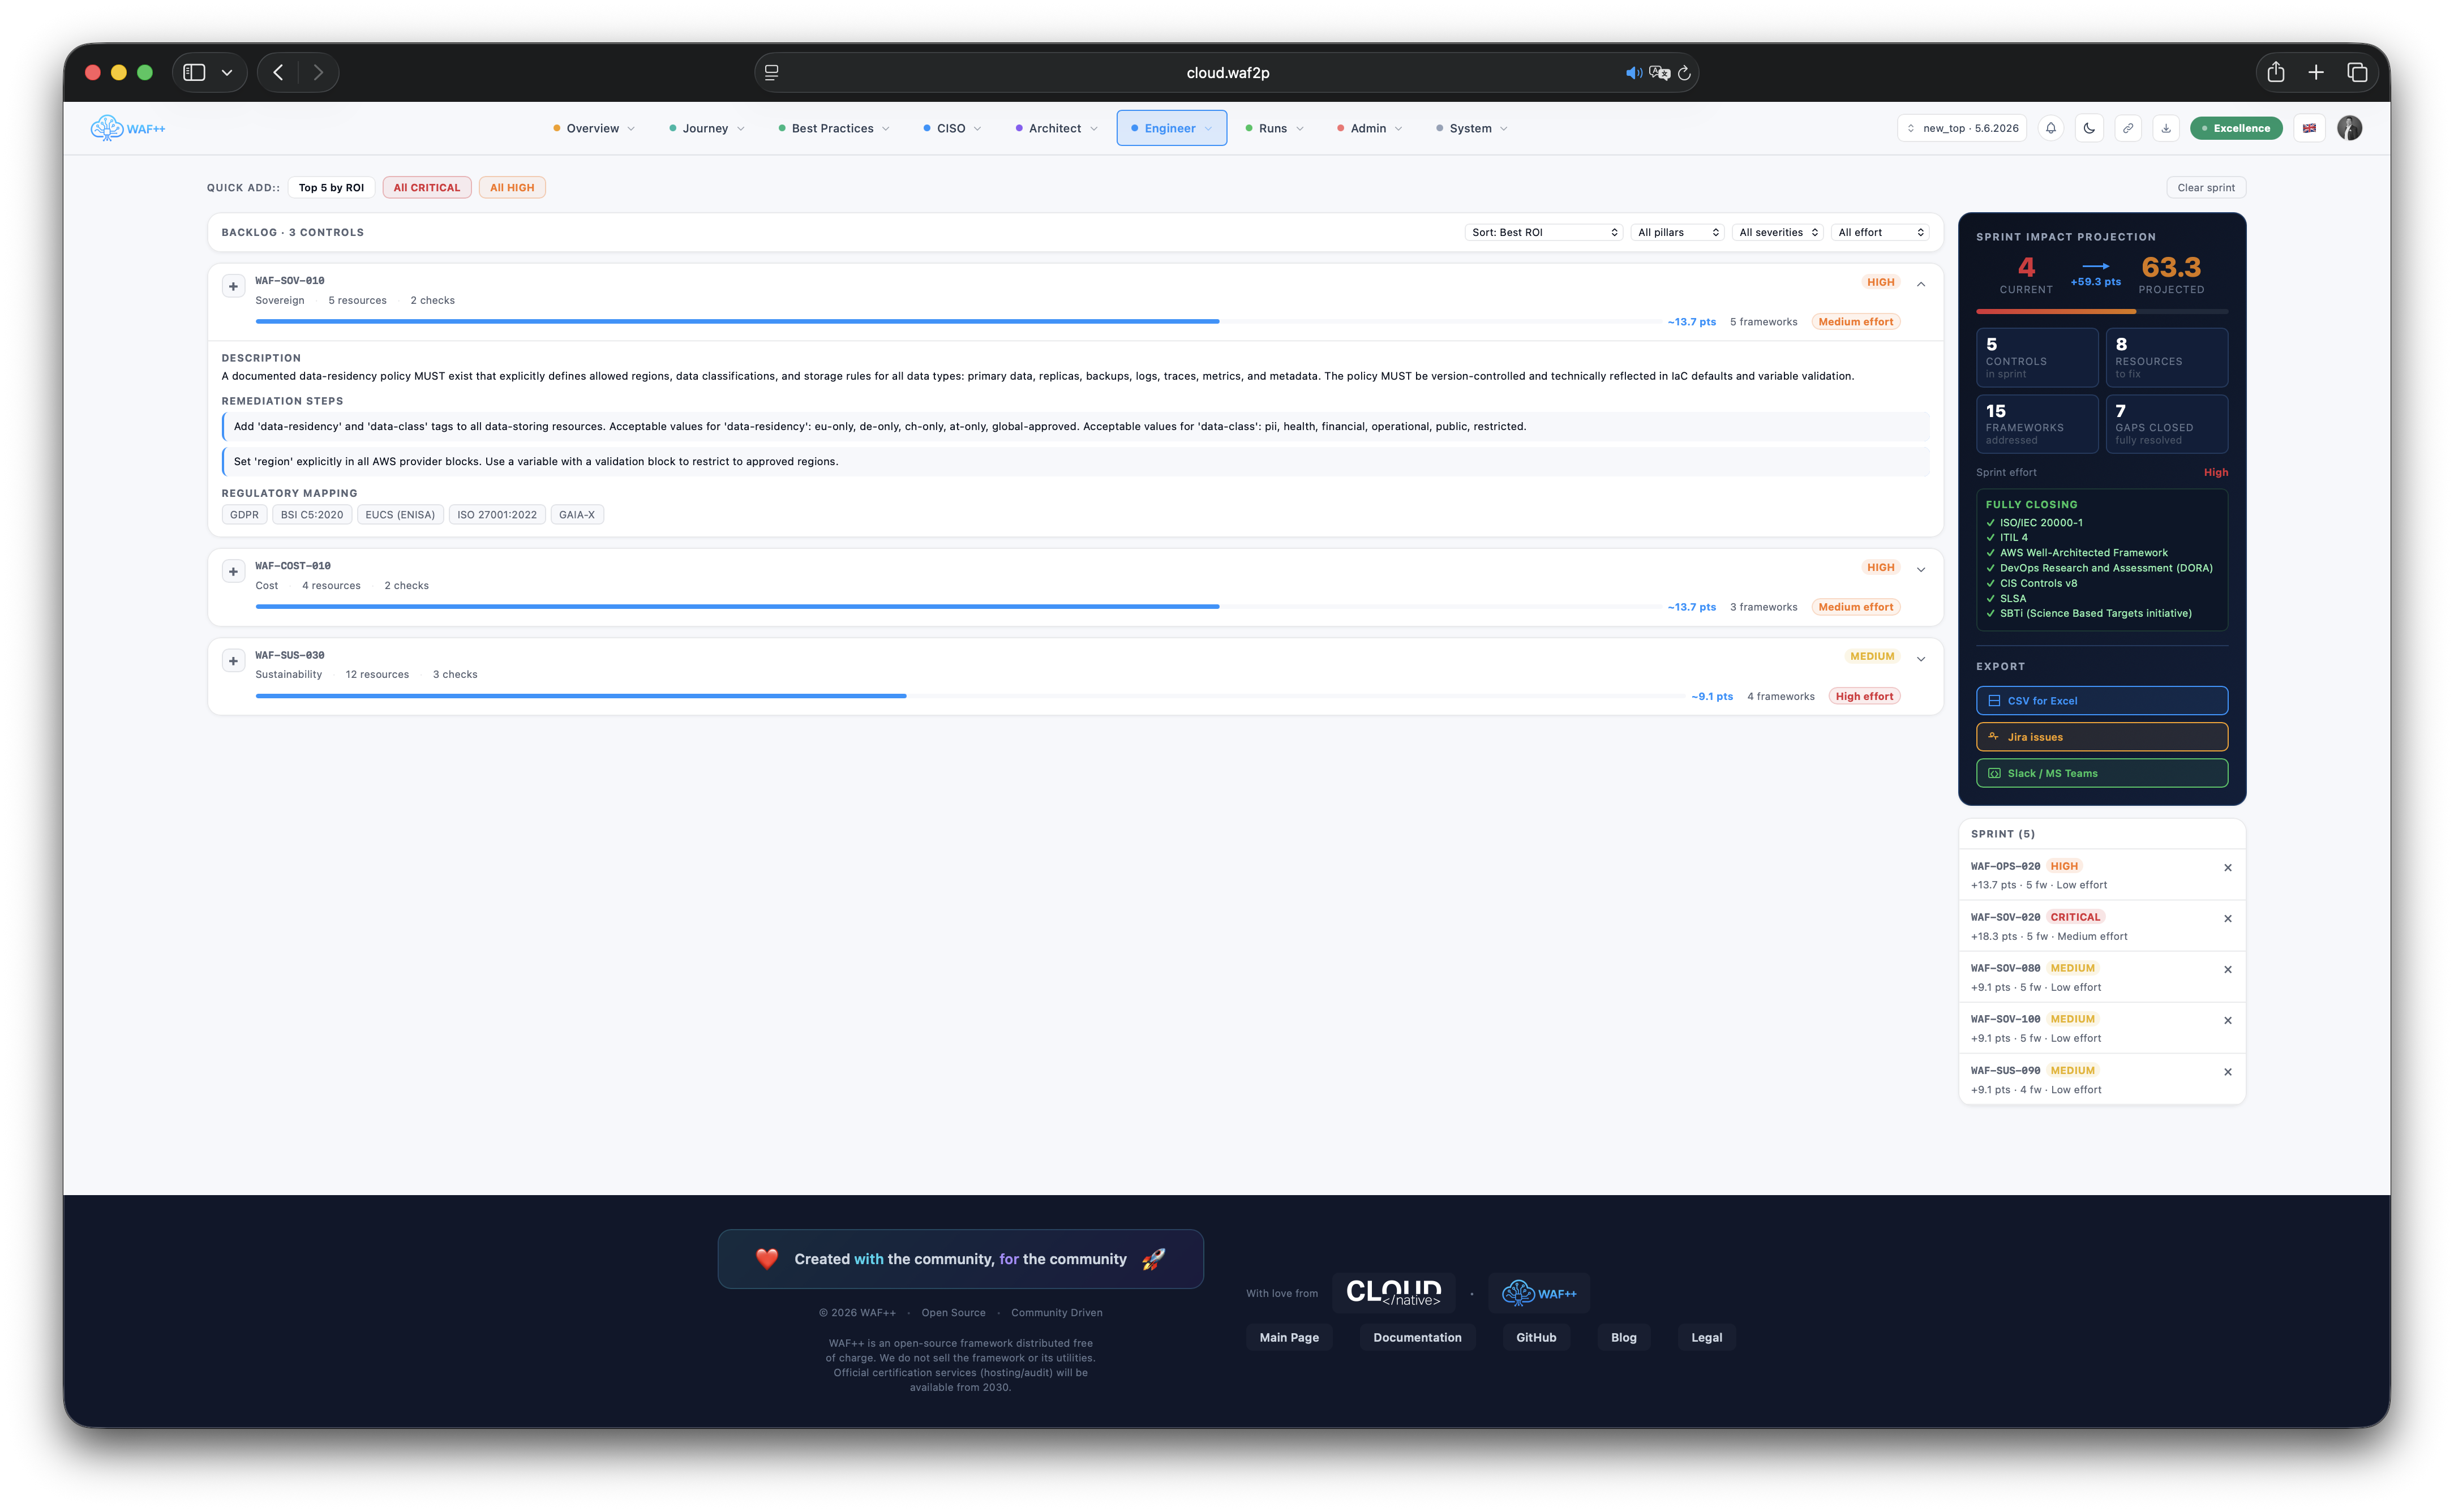
Ogni FAIL apre un piano di sprint strutturato. I risultati sono raggruppati per pilastro e gravità, i suggerimenti auto-fix vengono generati per i modelli comuni e la proprietà viene assegnata in pochi secondi.
Tracciare i progressi come i risultati sono chiusi. Ogni collegamento fisso torna alla corsa originaria, membro del team responsabile e relativo biglietto Jira o RFC.
Costruito per ogni ruolo nella squadra.
Dal CISO che ha bisogno della visione esecutiva dell'ingegnere che ha bisogno di dettagli a livello di linea — WAFPass ha una visione per ogni stakeholder.
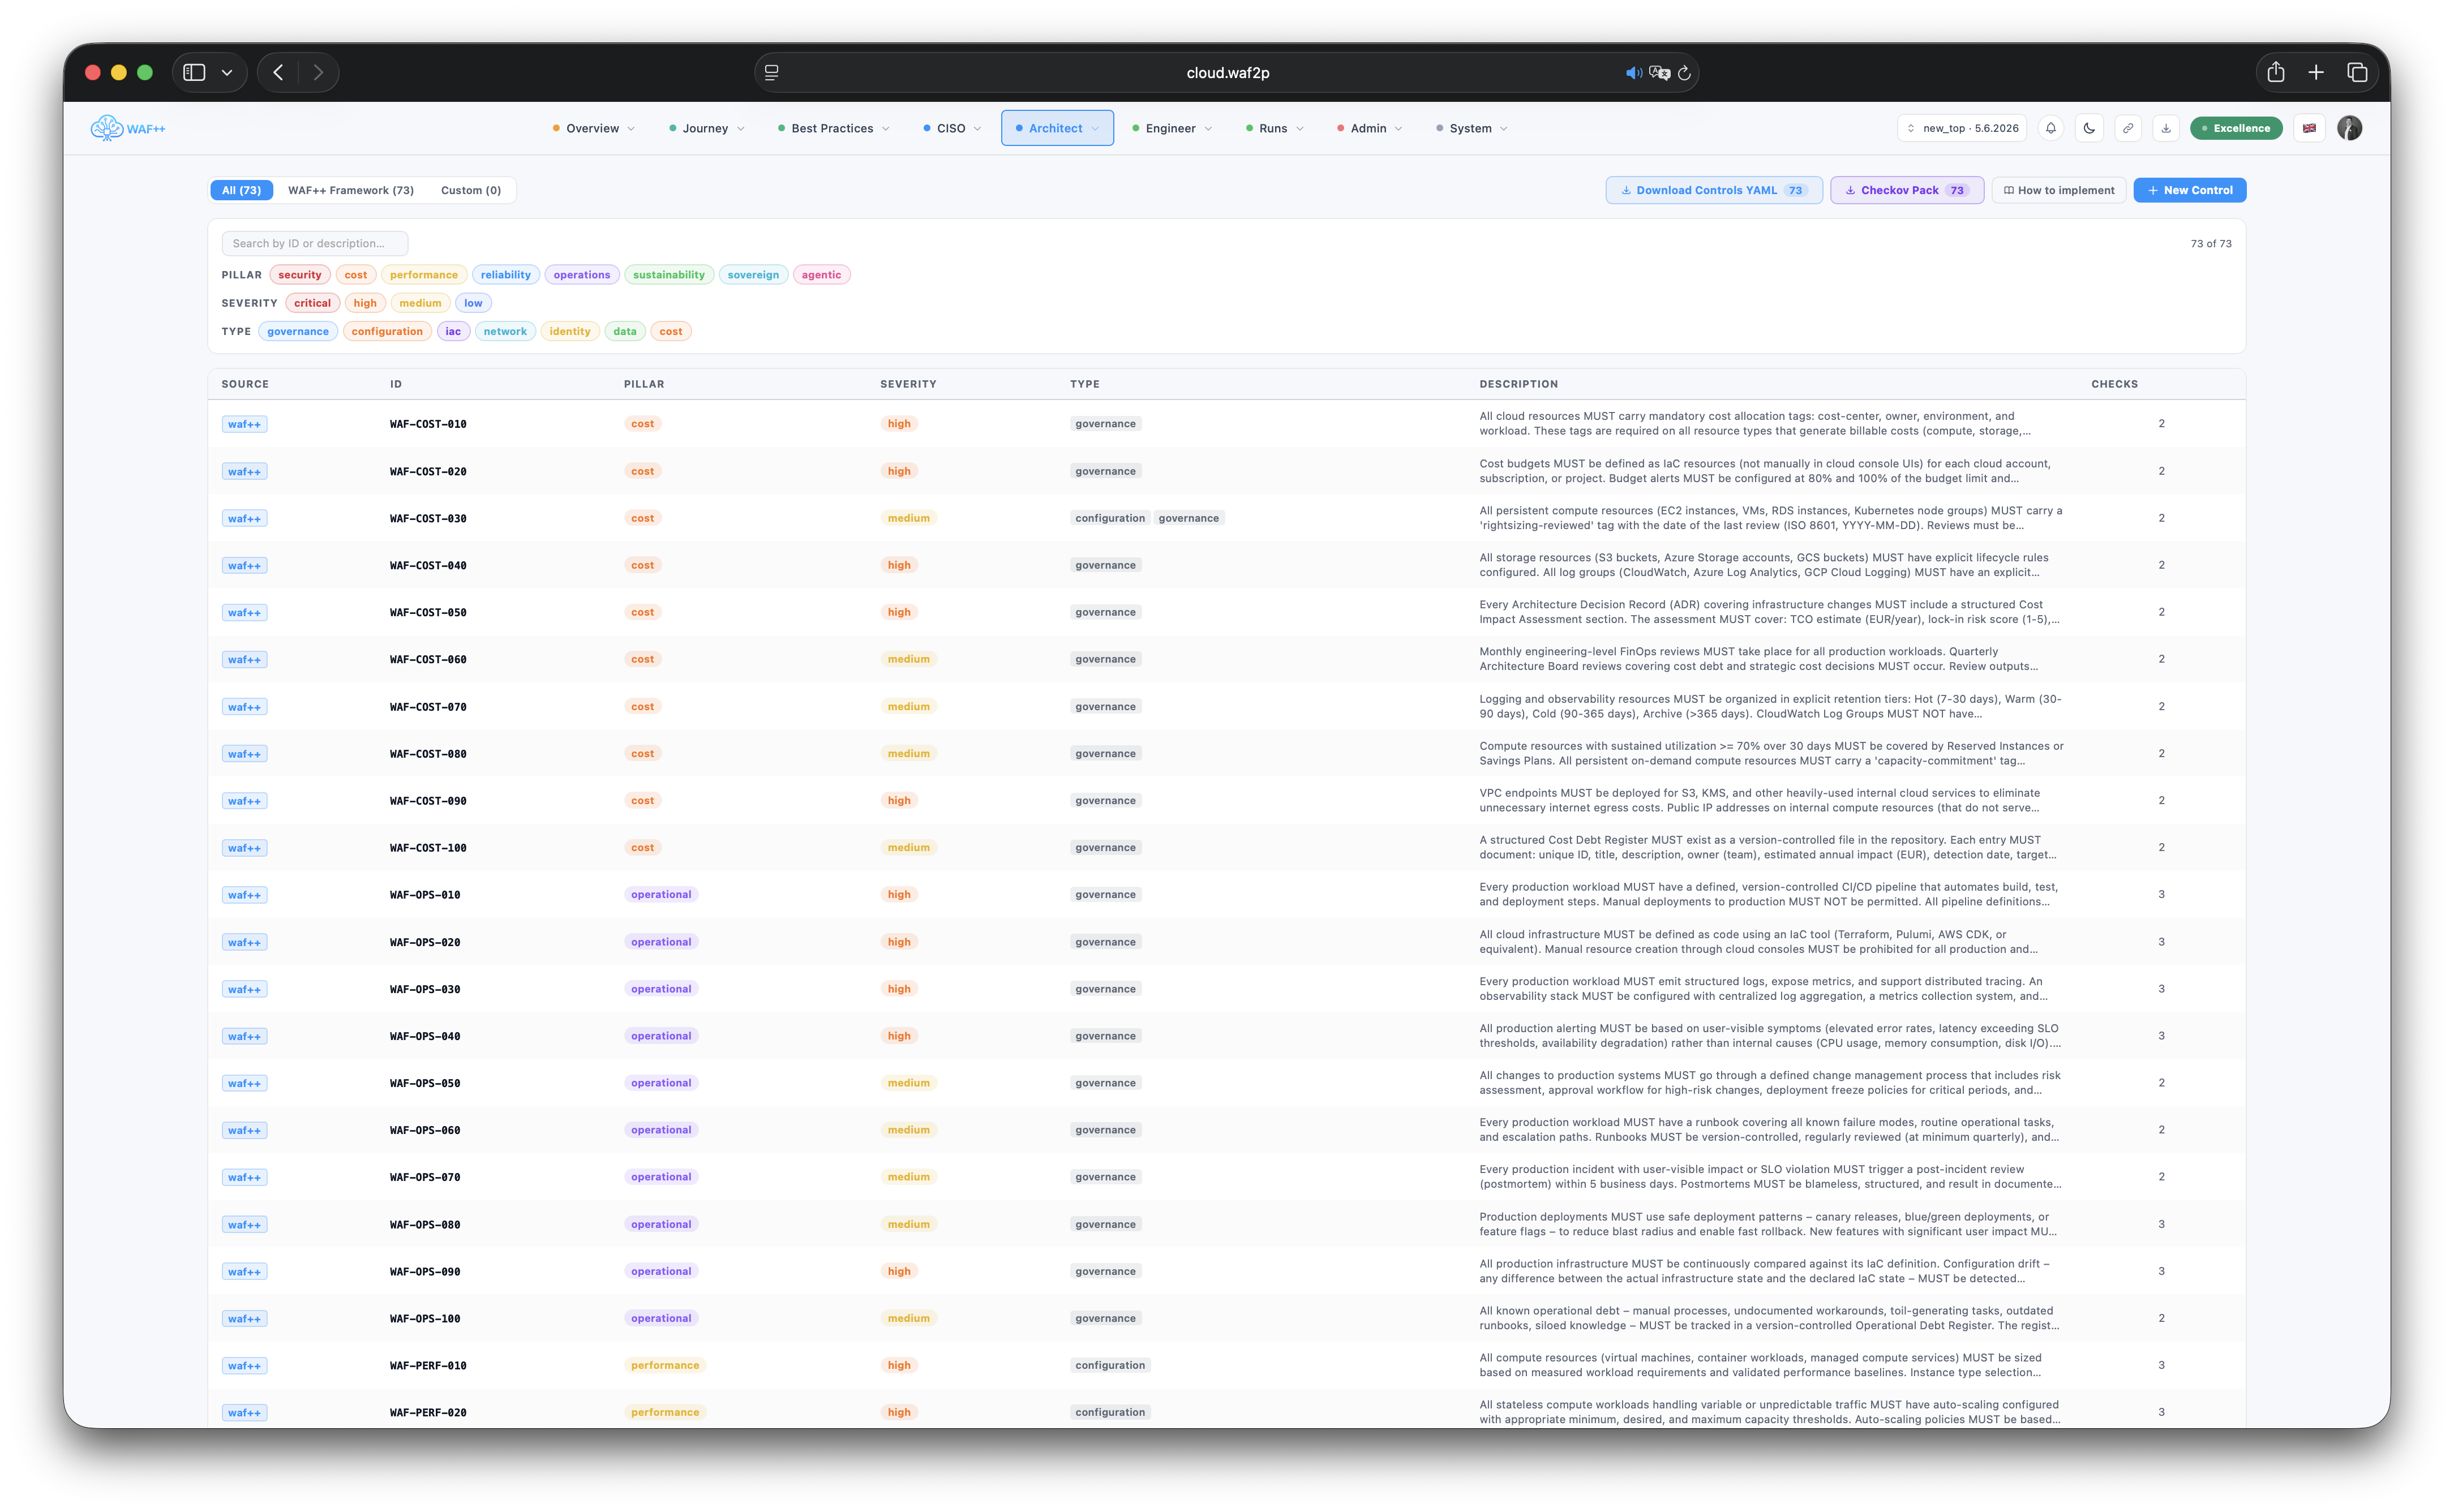
Panoramica dei controlli
Sfoglia e filtra ogni controllo WAF++ per colonna, gravità e mappatura del framework. Vedere a colpo d'occhio che i controlli coprono quali requisiti di conformità.
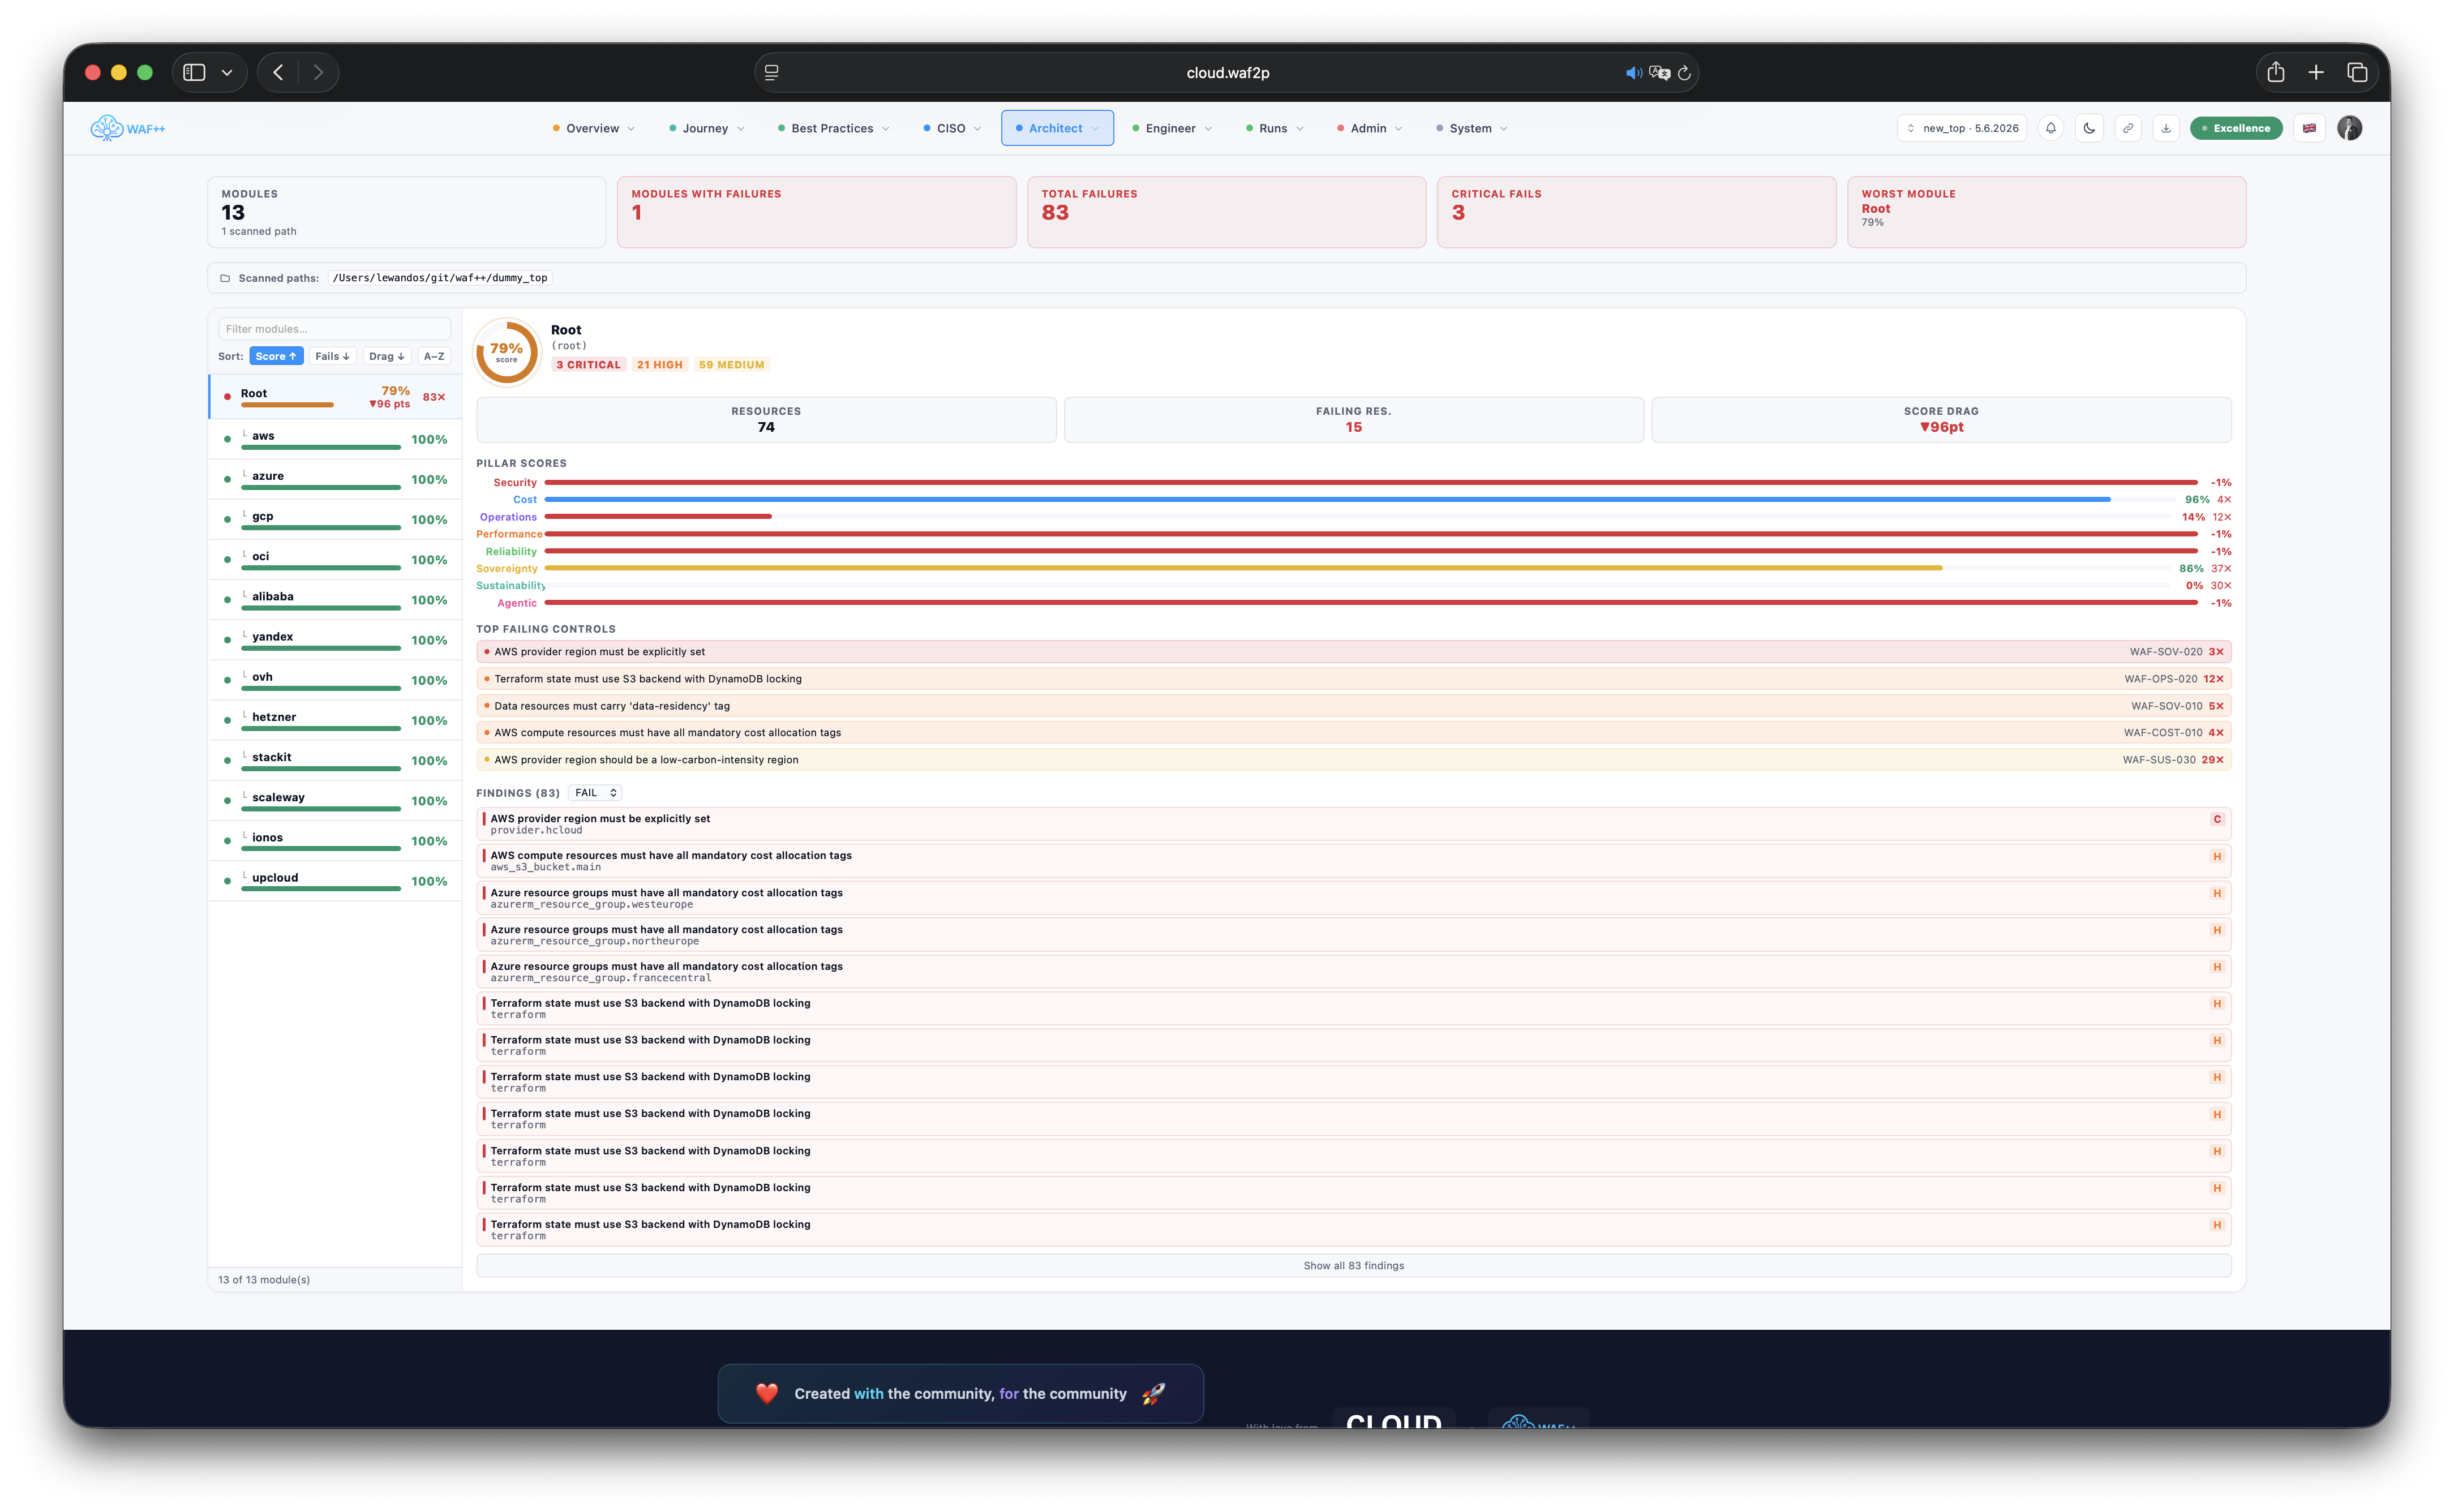
Ripartizione del modulo
Tasso di passaggio per modulo Terraform. Vedere quali moduli causano il maggior numero di fallimenti e priorità remediazione da impatto reale.
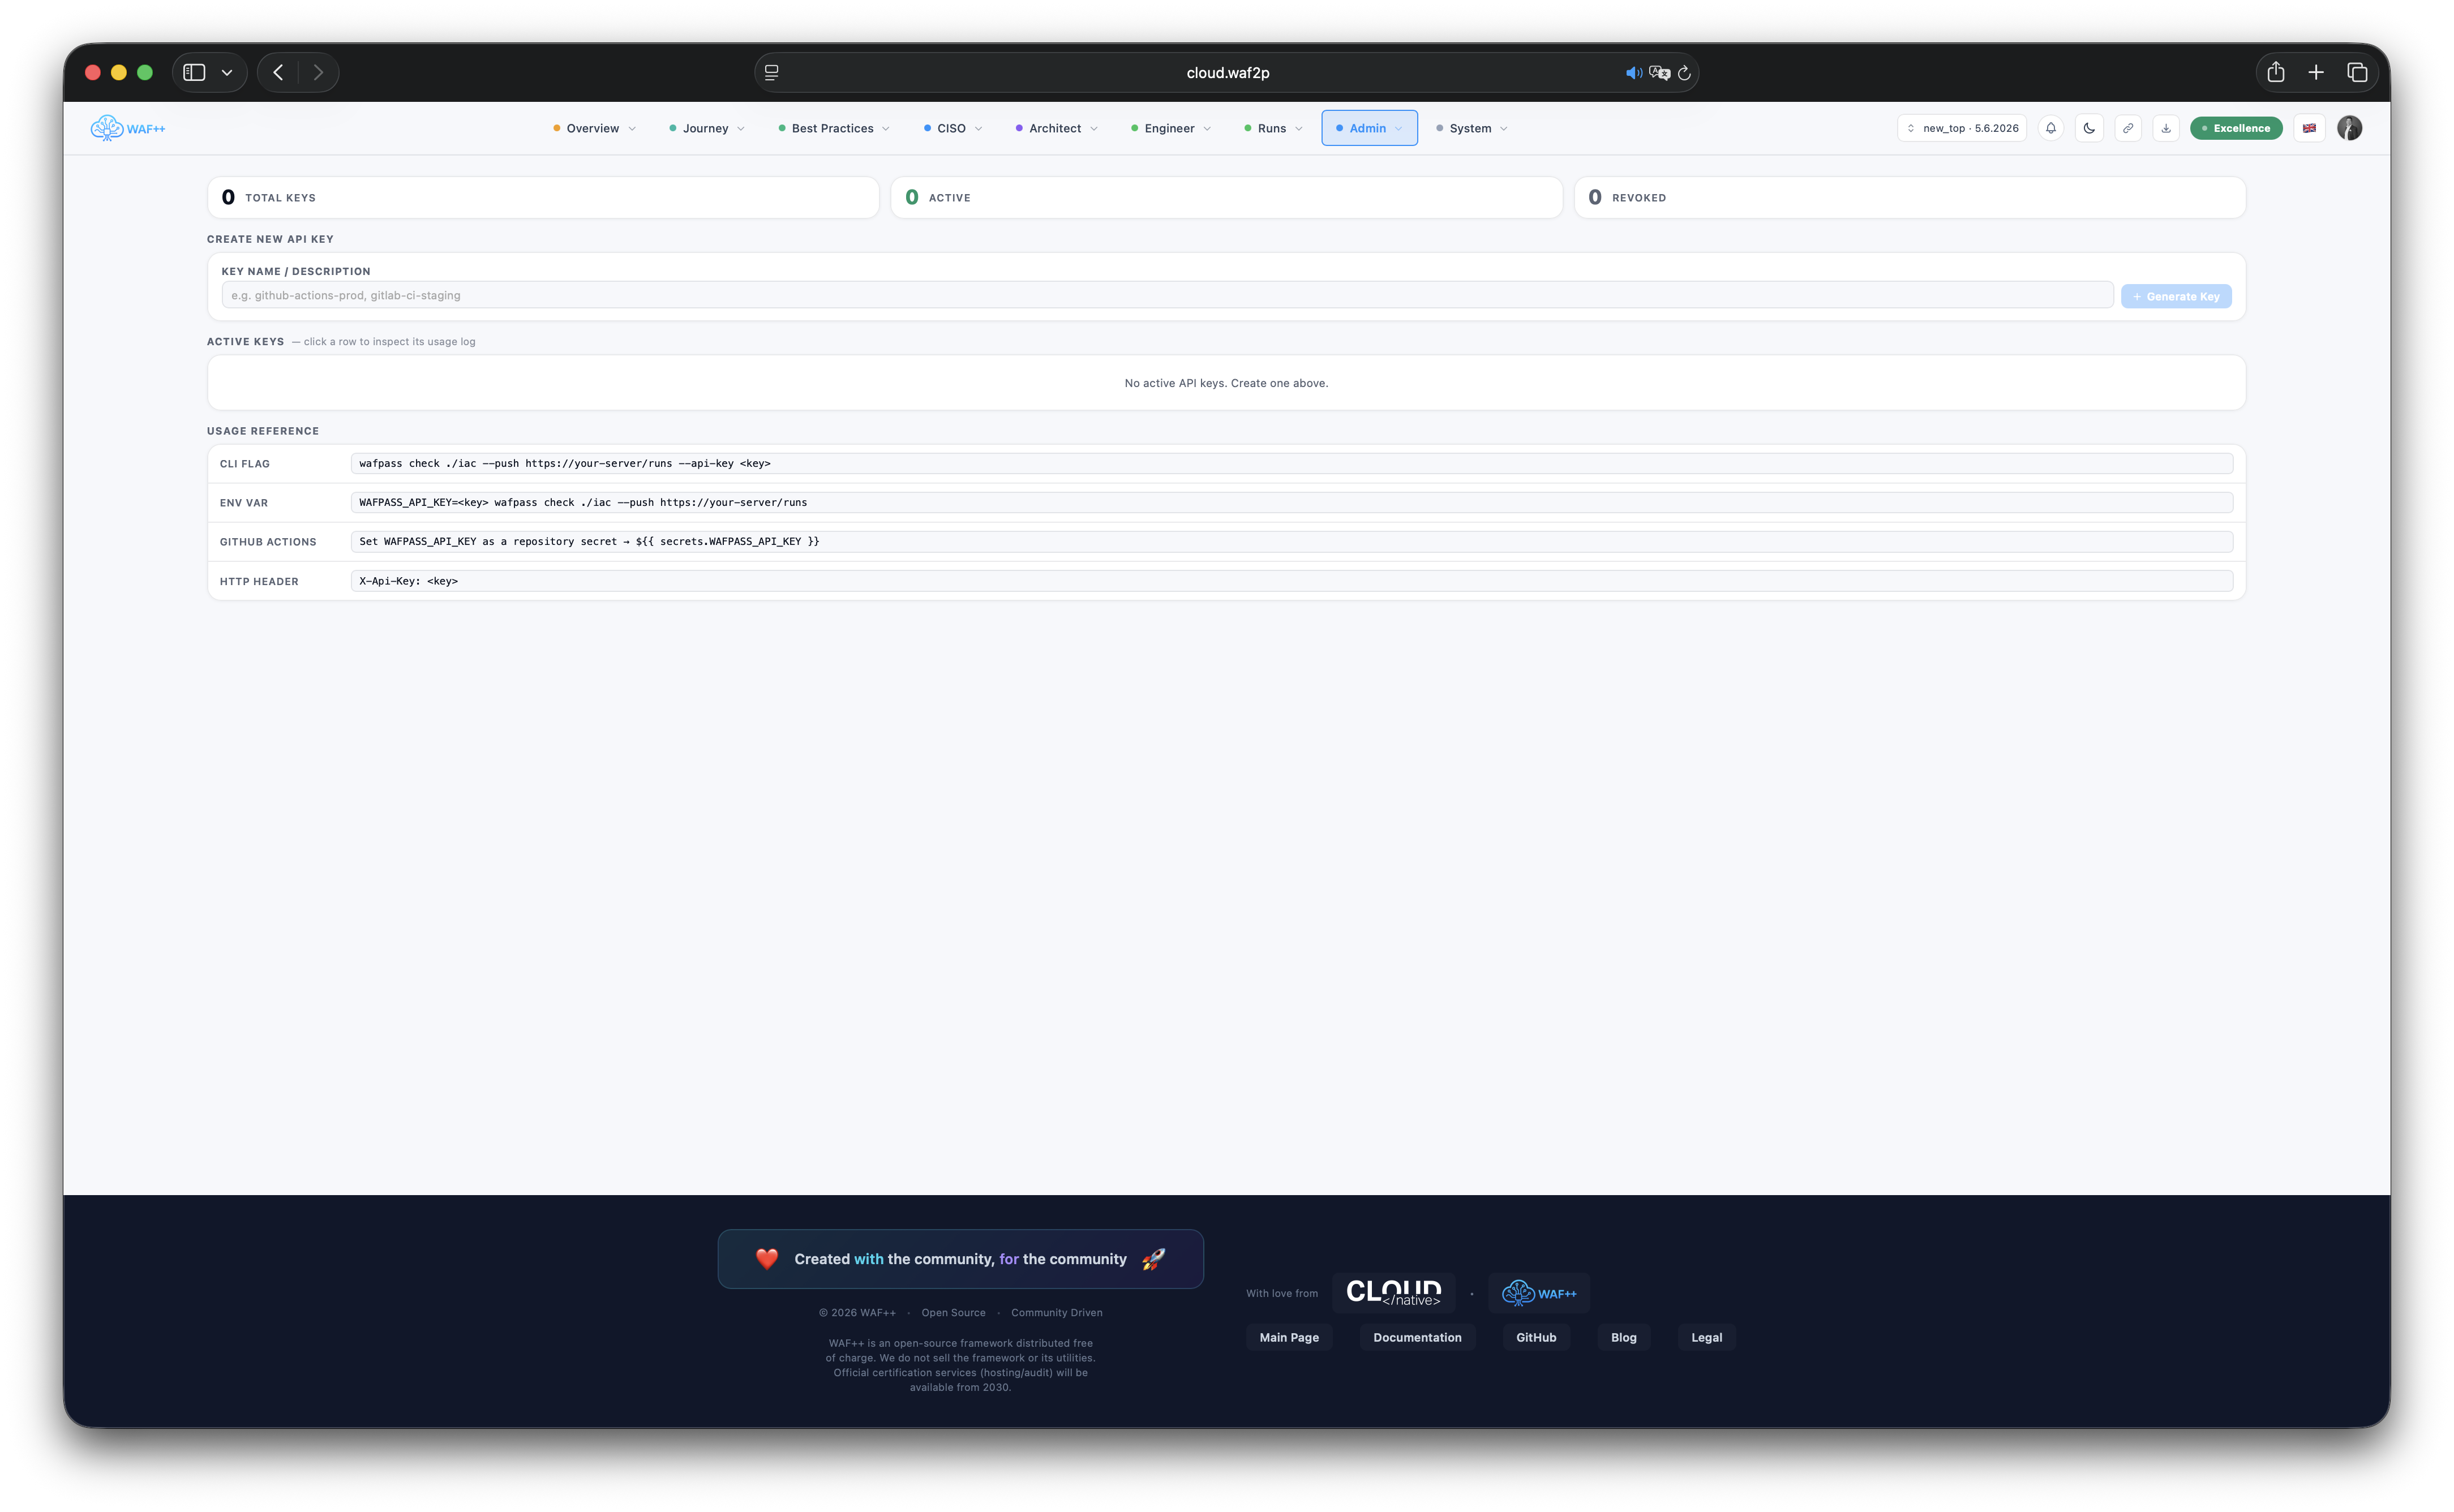
Gestione delle chiavi API
Problema, ruotare e revocare le chiavi API per progetto. Limitare le chiavi per leggere o leggere l'accesso. Ogni azione chiave è collegata con l'emissione di utente e timestamp.
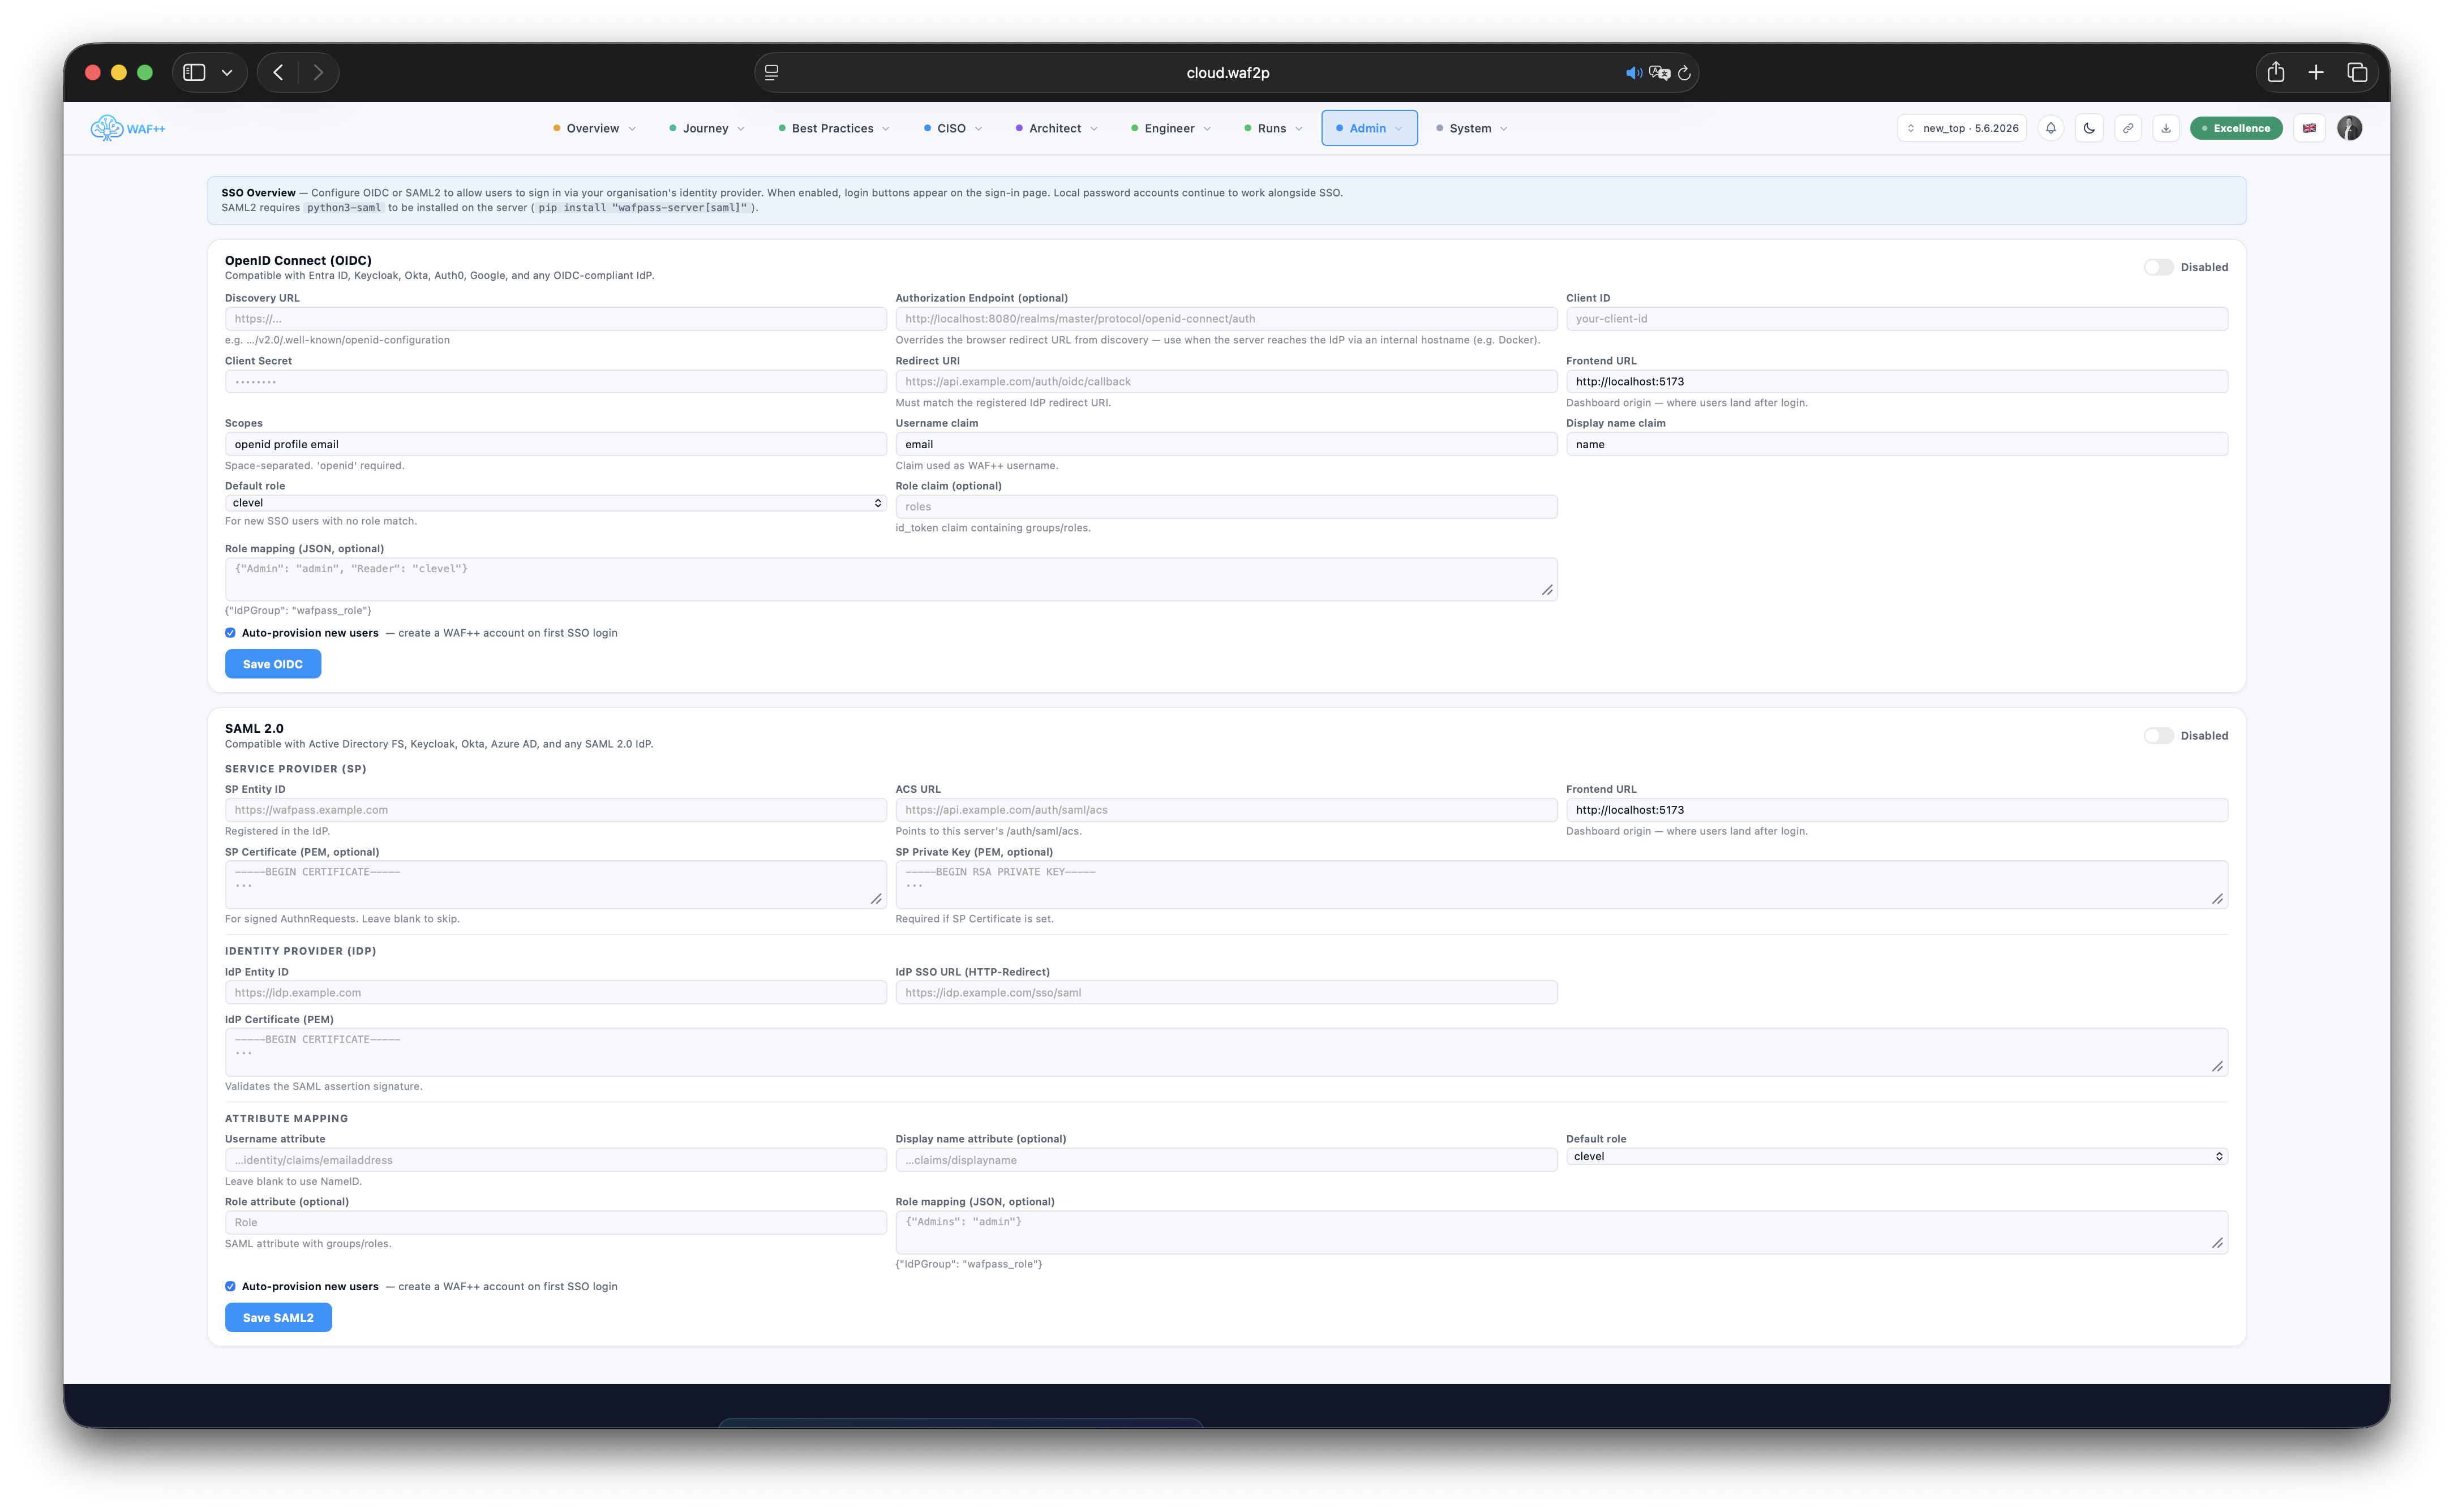
SSO & identità
SAML 2.0 e OIDC integrazione fuori dalla scatola. Mappa gruppi di identità-provider ai ruoli WAFPass automaticamente - nessun manuale di fornitura dell'utente richiesto.
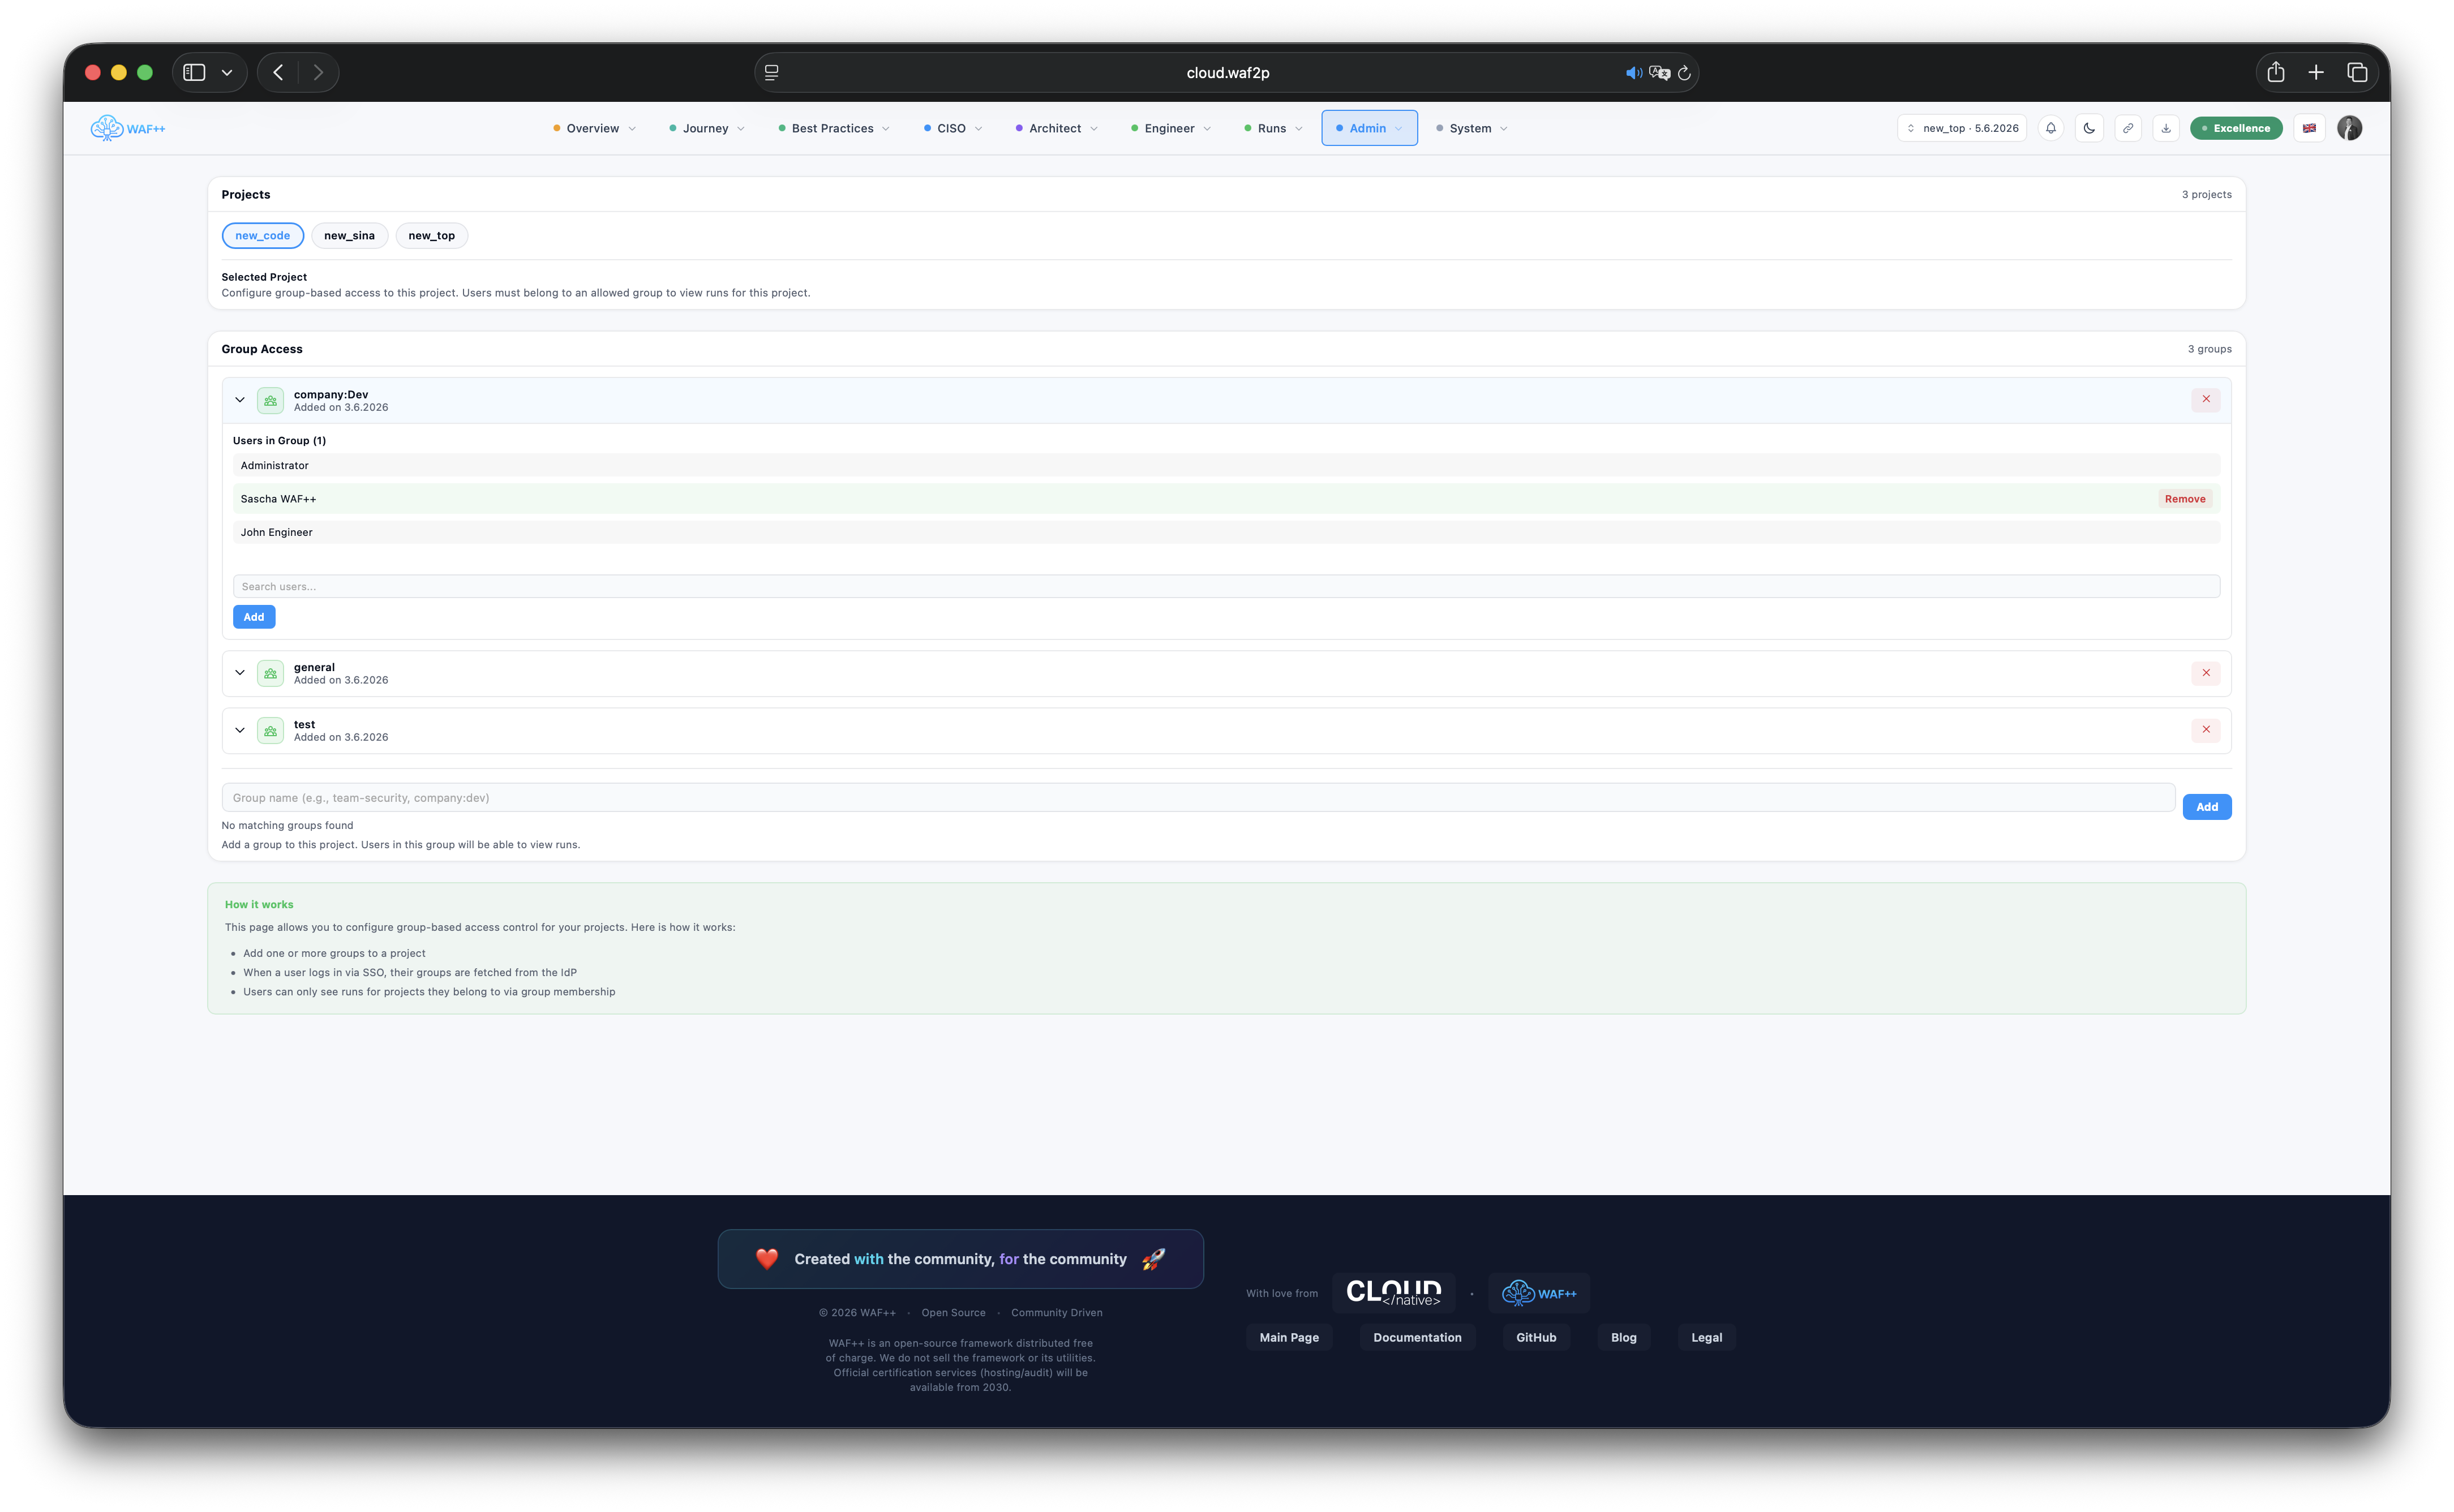
Mappatura di progetti e utenti
Assegnare gli ingegneri a progetti con autorizzazioni di grana fine. La visibilità è finalizzata a ciò di cui ogni ruolo ha realmente bisogno — nessuna esposizione non necessaria dei dati di conformità sensibili.
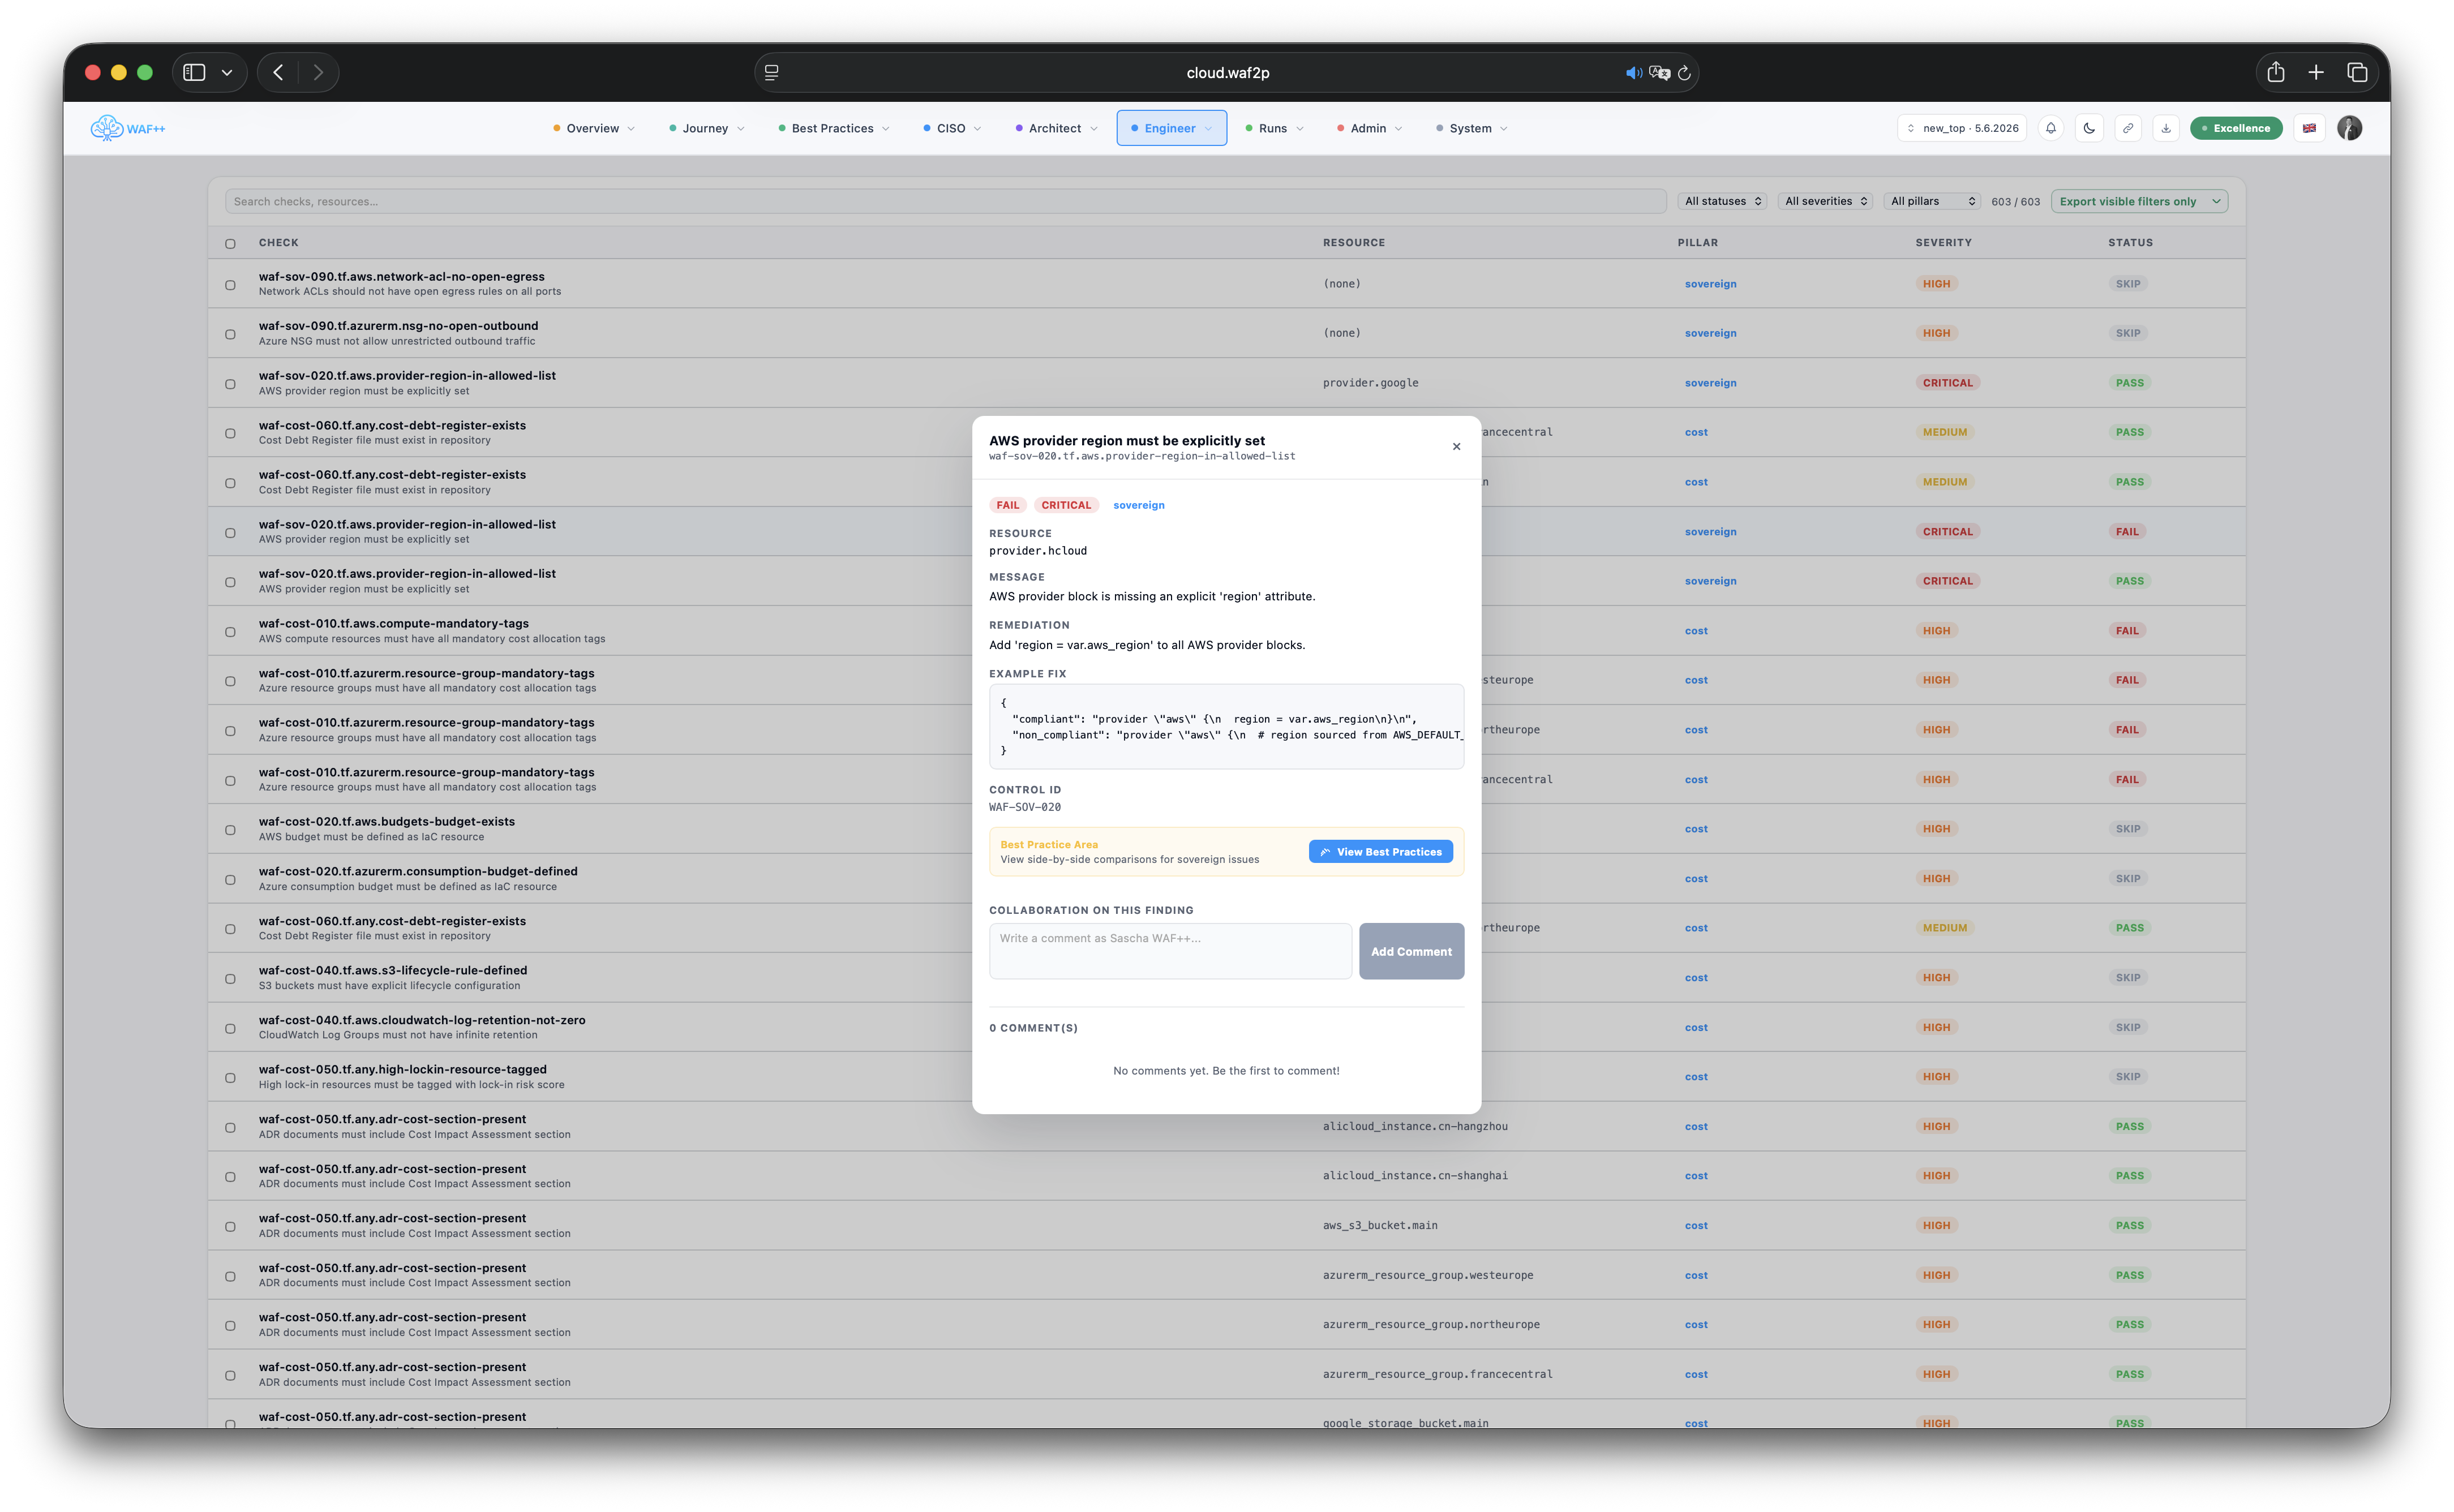
Visualizza la panoramica
Ripartire i singoli risultati di controllo per ogni corsa. Filtra per PASS, FAIL, SKIP o WAIVED. Ordina per colonna, gravità o raggio d'esplosione ed esportazione per la segnalazione.
Quattro lenti. Uno standard di conformità.
WAFPass valuta la vostra infrastruttura attraverso quattro obiettivi complementari: prendere decisioni di conformità tracciabili, ripetibili e verificabili.
Tagging strategie, configurazione delle risorse e guardrails conto — valutati automaticamente su ogni corsa.
L'applicazione della politica come codice — le decisioni strategiche rimangono coerenti nel tempo e nelle squadre.
Topologia della rete, residenza dei dati e sovranità — provider-neutral WAF++ controlli per qualsiasi cloud.
IAM controlli meno privati, di crittografia a riposo e indurimento — i risultati sono PASS, FAIL, SKIP o WAIVED.
Più che passare e fallire.
WAFPass migliora i controlli con l'intelligenza di conformità profonda — facendo priorità di rischio concreto e fattibile.
Parse progetto di uscita e valutare la sicurezza, la conformità e l'impatto di blast-radius modifiche in sospeso — primaterraform apply.
Visualizza le catene di attacco che portano a controlli inadeguati. I distintivi di gravità e i collegamenti diretti di bonifica rendono concreta la priorità di rischio.
Ogni controllo porta un punteggio di blast-radius che quantifica il potenziale impatto di outage. Priorizzare la bonifica con un'esposizione al rischio reale.
I controlli che cambiano lo stato tra le piste senza un cambio di codice esplicito diventano immediatamente visibili — catturati prima che la deriva di produzione avvenga.
Il modulo ESG stima l'impatto CO2 di ogni decisione sul carico di lavoro cloud. Catturato per controllo e integrato automaticamente nei rapporti di conformità PDF.
Salta i controlli deliberatamente con giustificazione scritta. L'accettazione del rischio include l'approvazione, il collegamento RFC/Jira, la data di scadenza — completamente tracciabile.
Come si collegano i componenti.
Ogni componente è dispiegabile in modo indipendente. Utilizzare il CLI da solo per le pipeline CI/CD, quindi aggiungere server e cruscotto quando hai bisogno di storia persistente e esplorazione visiva.
Pronto a convalidare l'infrastruttura?
Scaricare i controlli WAF++, eseguire WAFPass contro il tuo codice Terraform o CDK e ottenere un rapporto completo di conformità in pochi minuti.