
Zgodność infrastruktury,
w pełni wizualizowane.
WAFPass jest platformą zgodności open-source dla nowoczesnej infrastruktury. Parse Terraform i AWS CDK, ocena 83 + WAF++ kontroli w 8 filarach, zbadanie wyników w przeglądarce i generowanie audytora gotowy raporty - wszystkie w jednym zintegrowanym stosie. Nie wymaga danych z chmury.
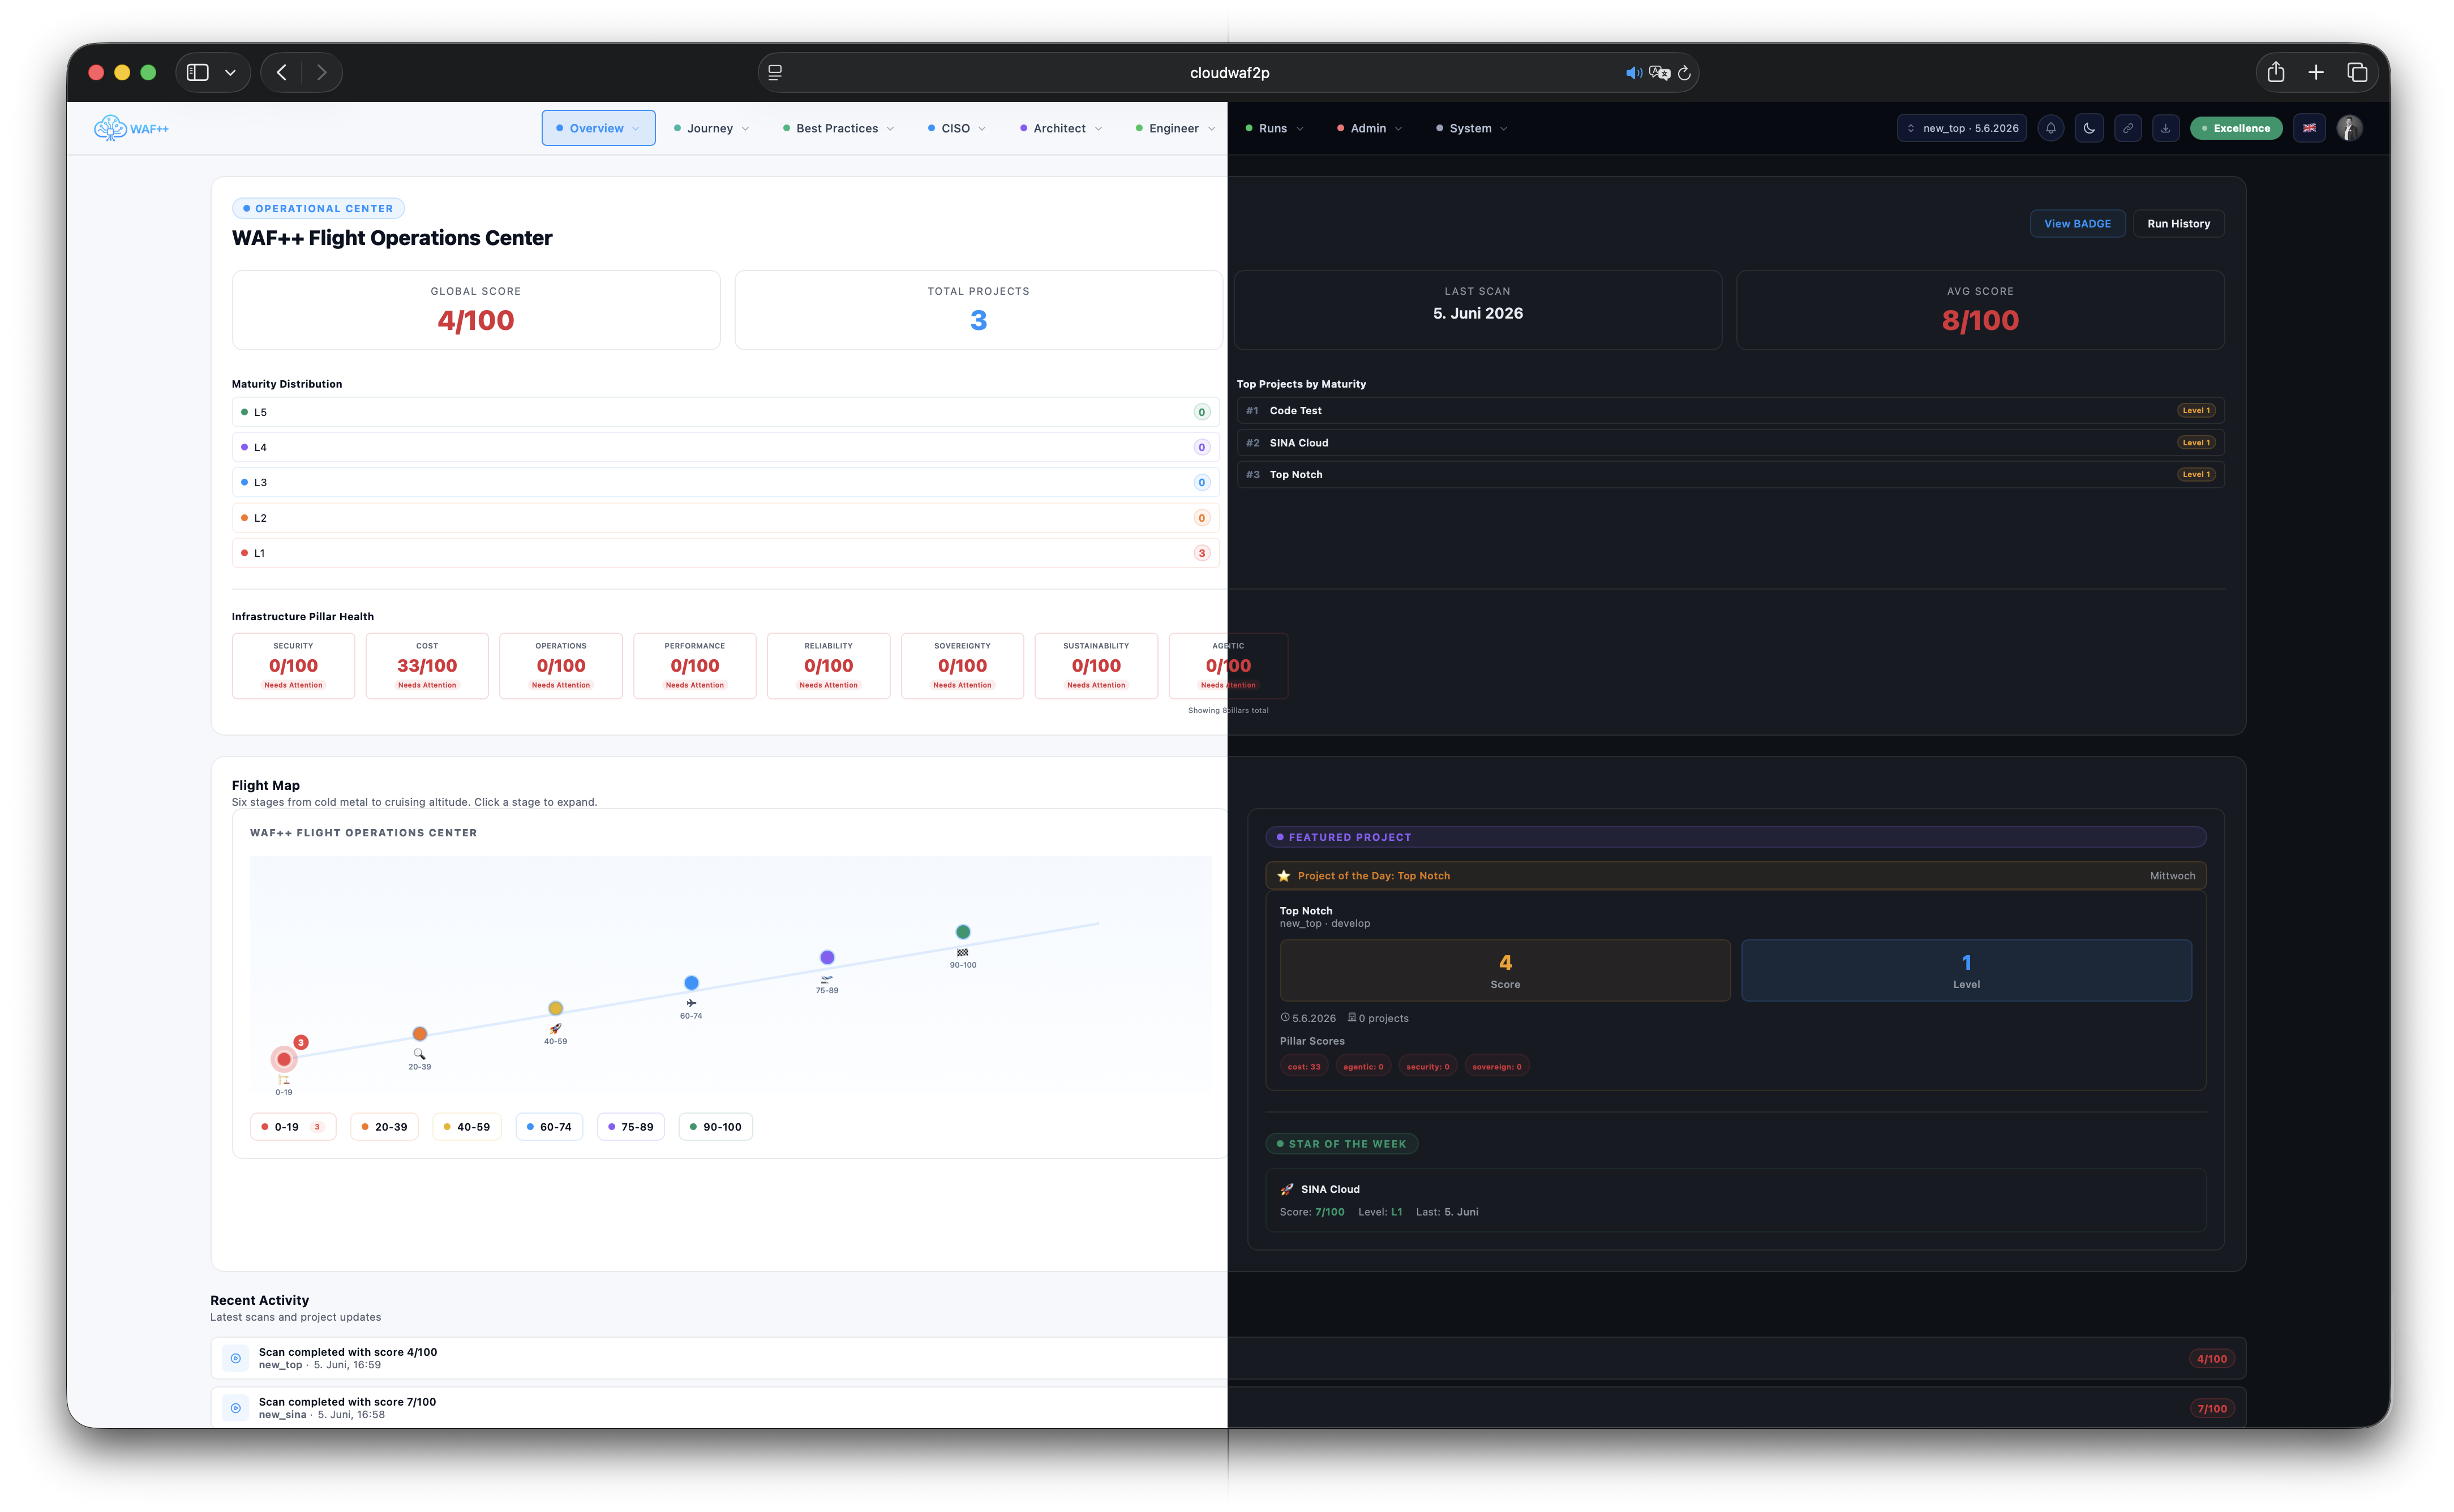
Trzy warstwy. Jeden strumień pracy w zakresie zgodności.
WAFPass jest czymś więcej niż CLI - jest to trzywarstwowy stos dla zespołów inżynieryjnych, które potrzebują ciągłej zgodności bez poświęcania prędkości.
Silnik oceny rdzenia. Parses Terraform and AWS CDK. Działa w rurociągach CI / CD. Nie potrzeba danych o chmurze.
Warstwa utrzymująca FastaPI. Sklepy prowadzą, zwalniają, akceptują ryzyko, potajemne ustalenia i wydarzenia audytowe. PostgreSQL z automatyczną migracją.
Reakcja na deskę rozdzielczą. 22 + strony badania zgodności, gotowe do kontroli eksport dowodów i zarządzanie rolą RBAC.
Weź stery ze sobą.
Pobierz pełny katalog kontroli WAF++ jako YAML, lub chwyć pakiet polityki kompatybilny z Checkovem generowany bezpośrednio z tych samych plików źródłowych.
Pakiet Checkov jest generowany na żądanie z tych samych 83 + definicji kontroli i zawiera jedną politykę na automatyczne twierdzenie kontroli.
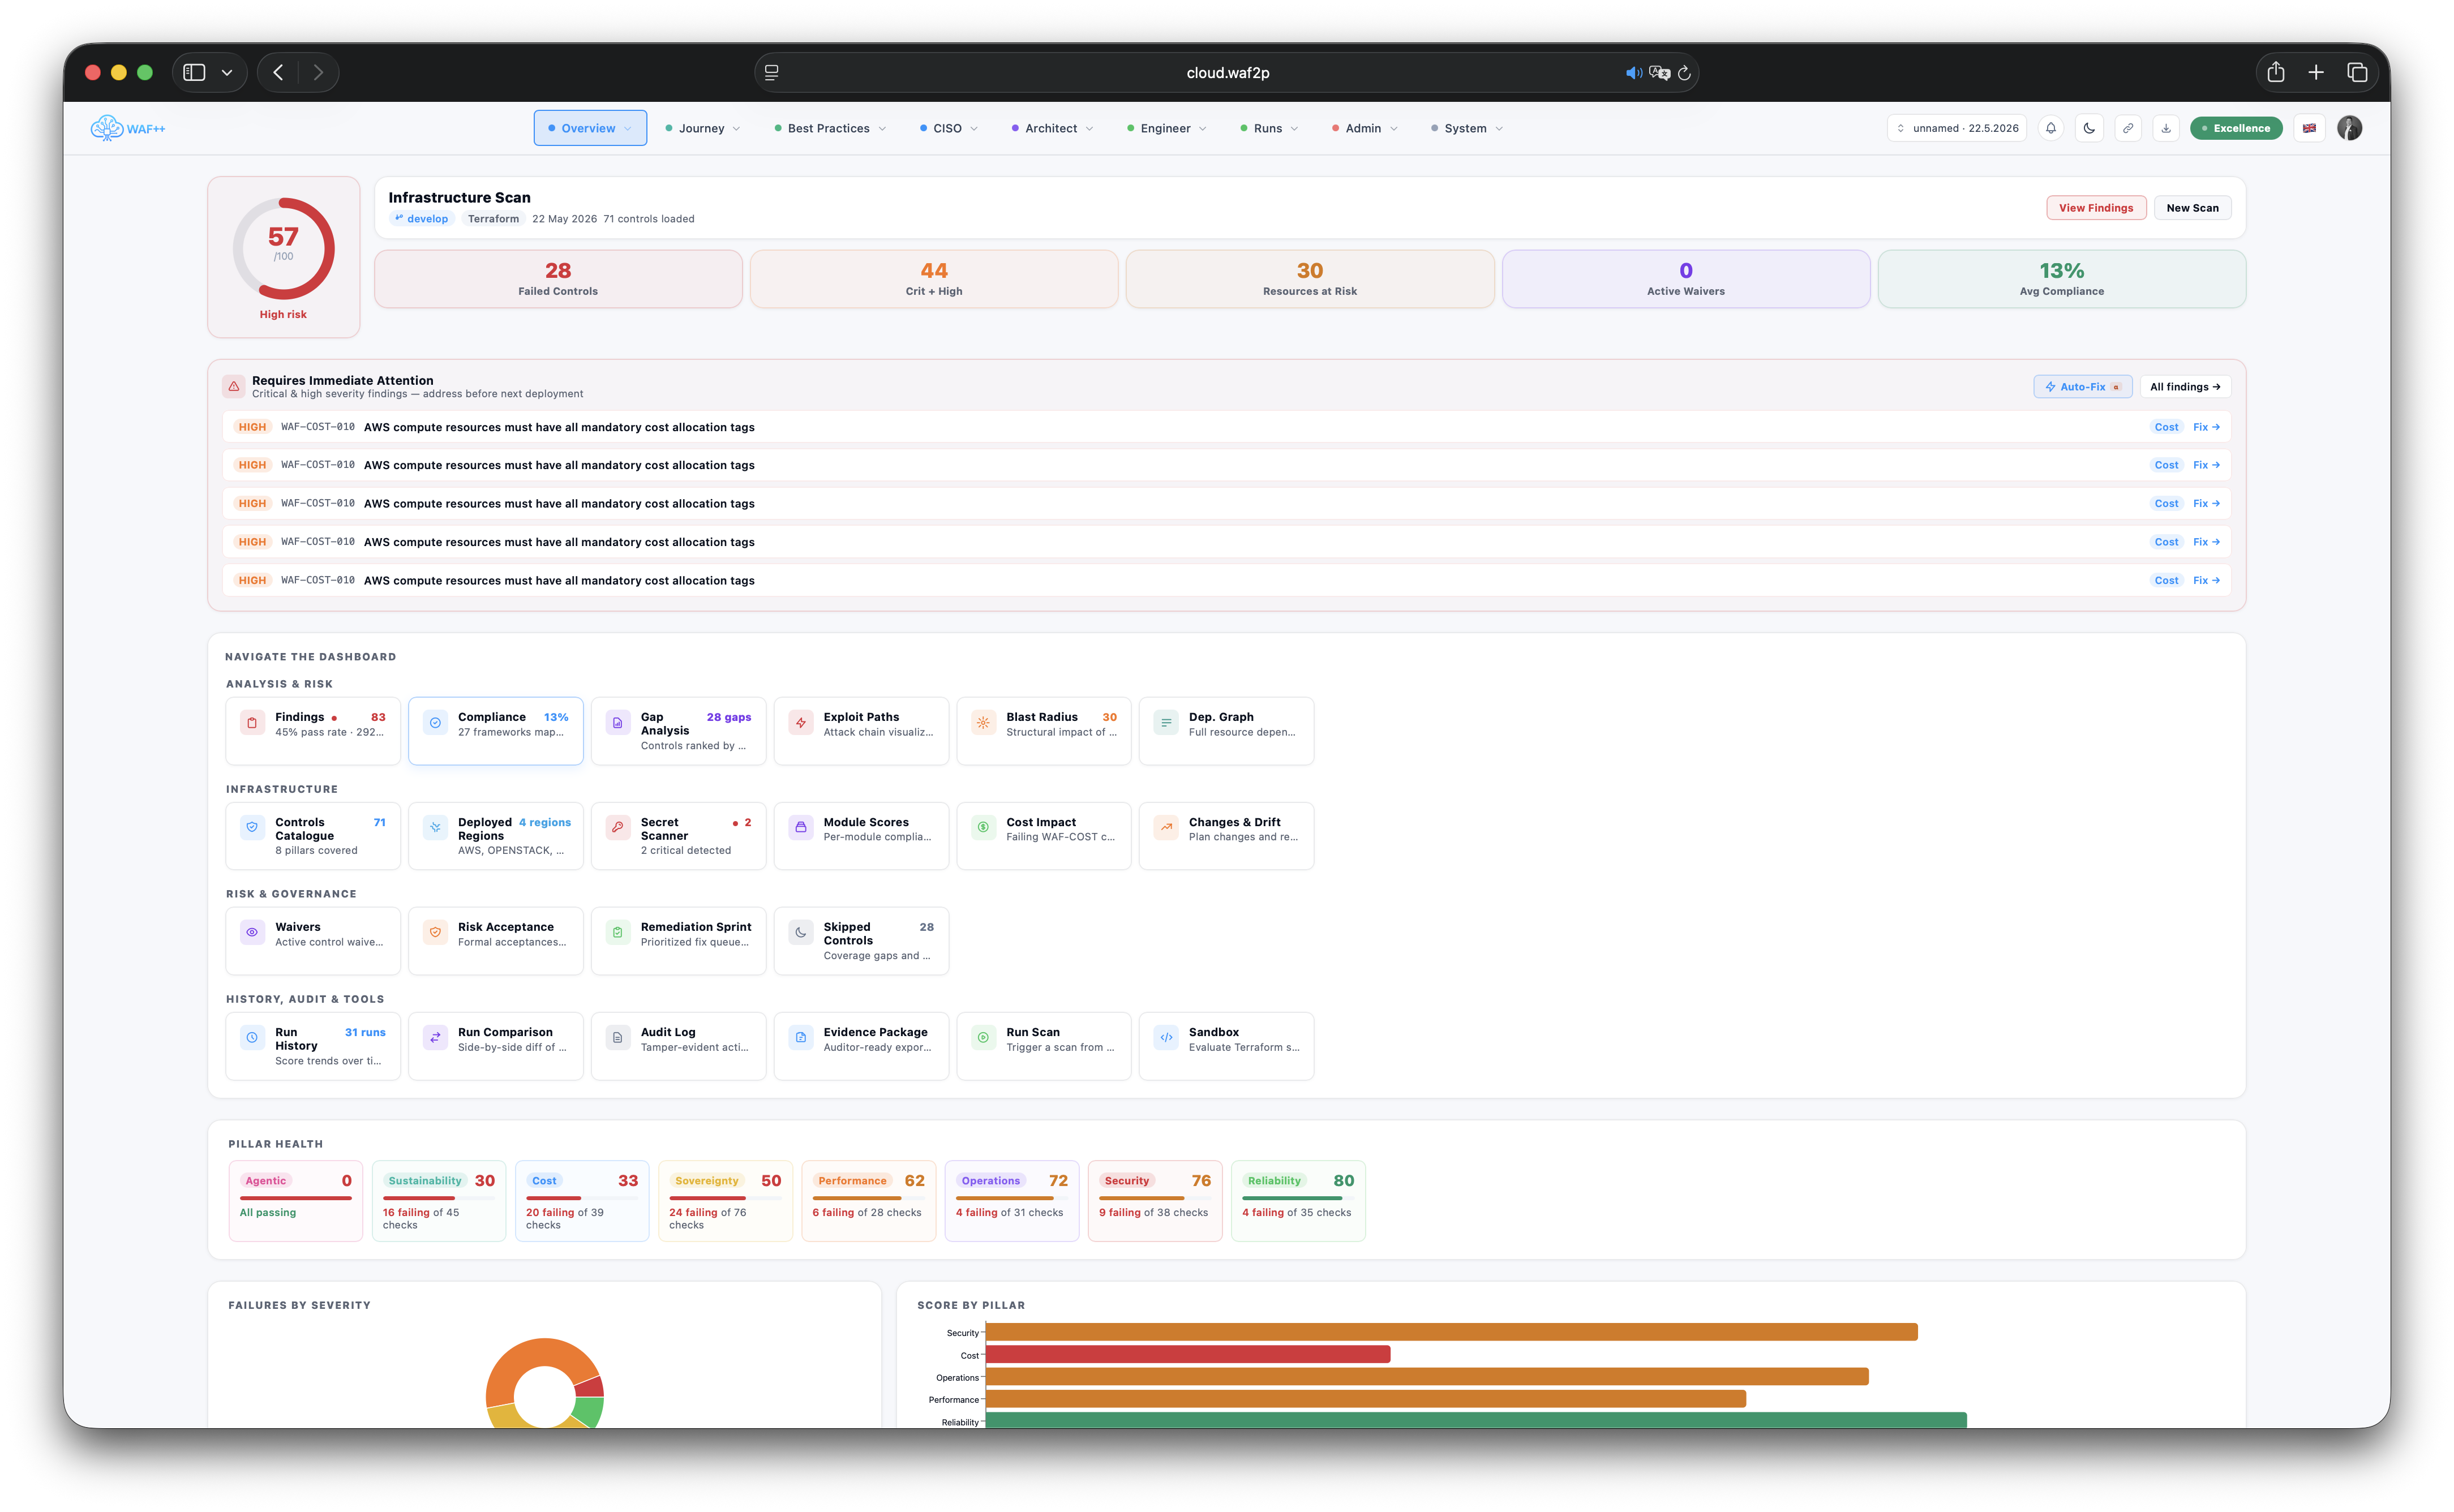
Każdy punkt widzenia wskazuje na kolejny krok.
WAFPass sprawia, że dane zgodności, więc kolejne działanie jest oczywiste - czy jesteś CIS szuka przeglądu lub inżynier mocowania FAIL.
Kolorowe kafelki regionalne pokazują natychmiast, gdzie stoi infrastruktura. Czerwony oznacza aktywne odkrycia - jedno kliknięcie prowadzi do awarii kontroli, projektu właściciela i odpowiedzialnego inżyniera.
Rozkład rozmieszczenia torów, granice suwerenności i zmiany w zakresie zgodności z przepisami w regionie bez przełączania się między konsolami chmurowymi lub arkuszami kalkulacyjnymi.
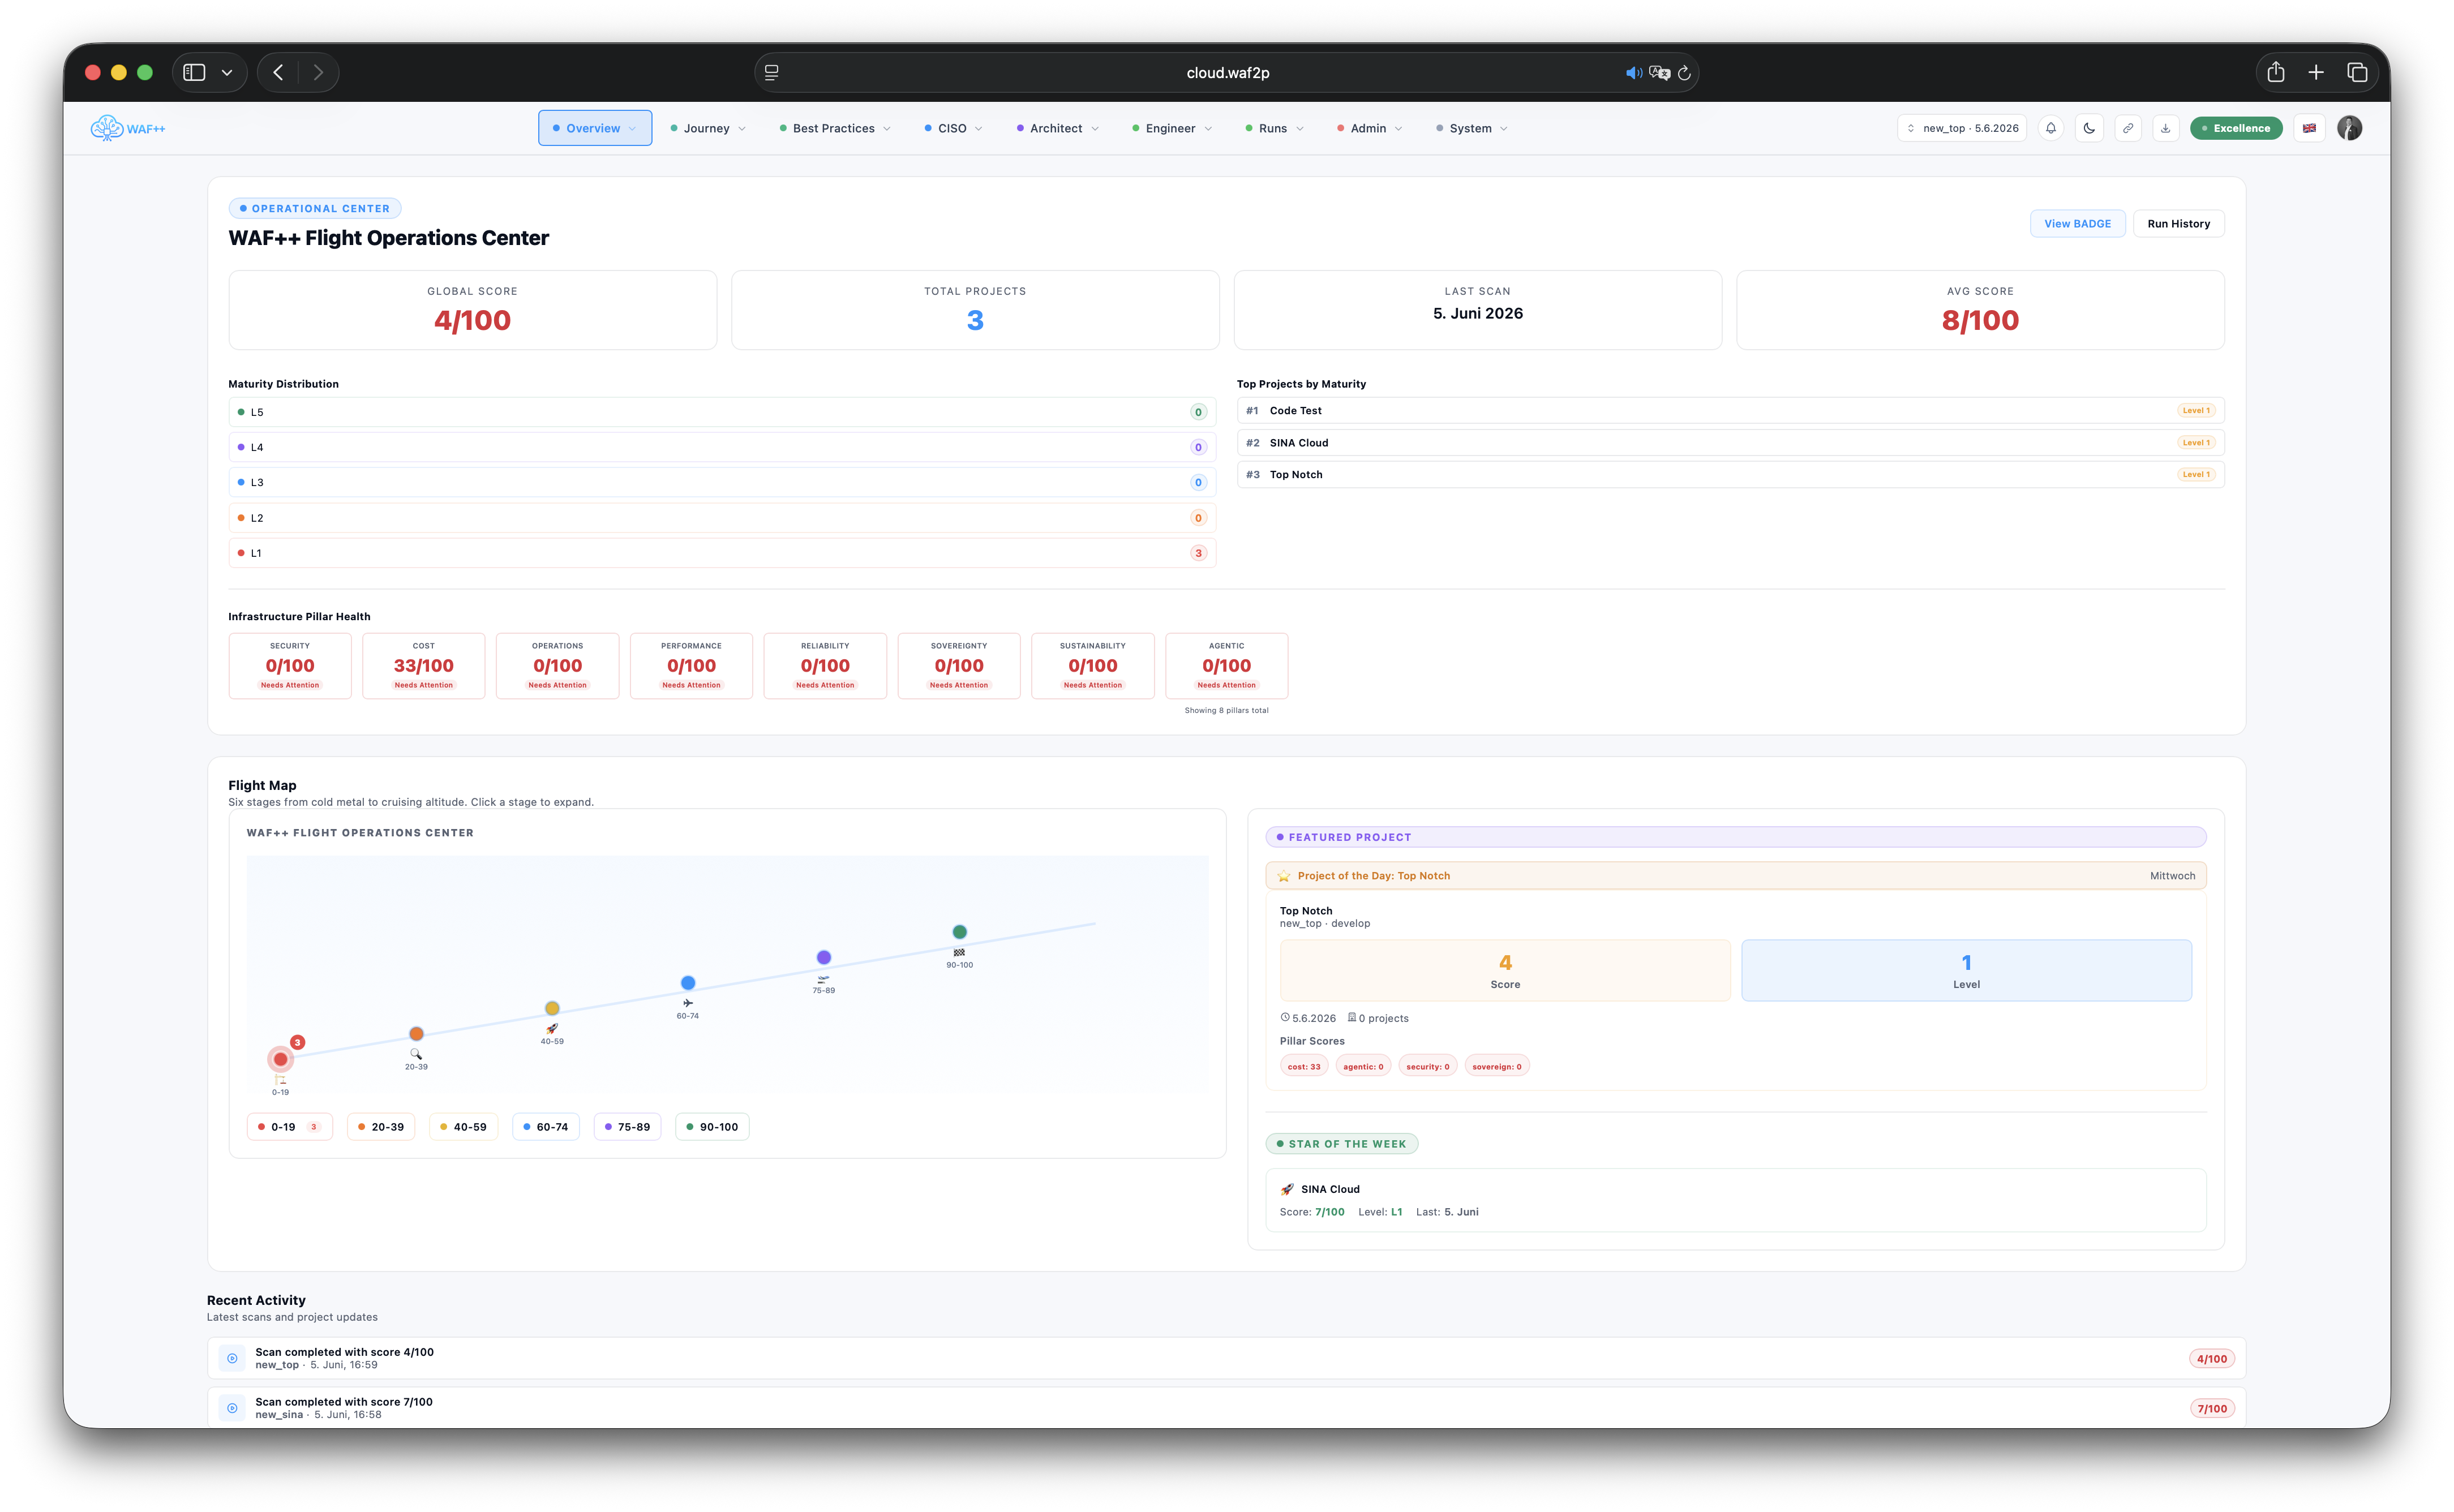
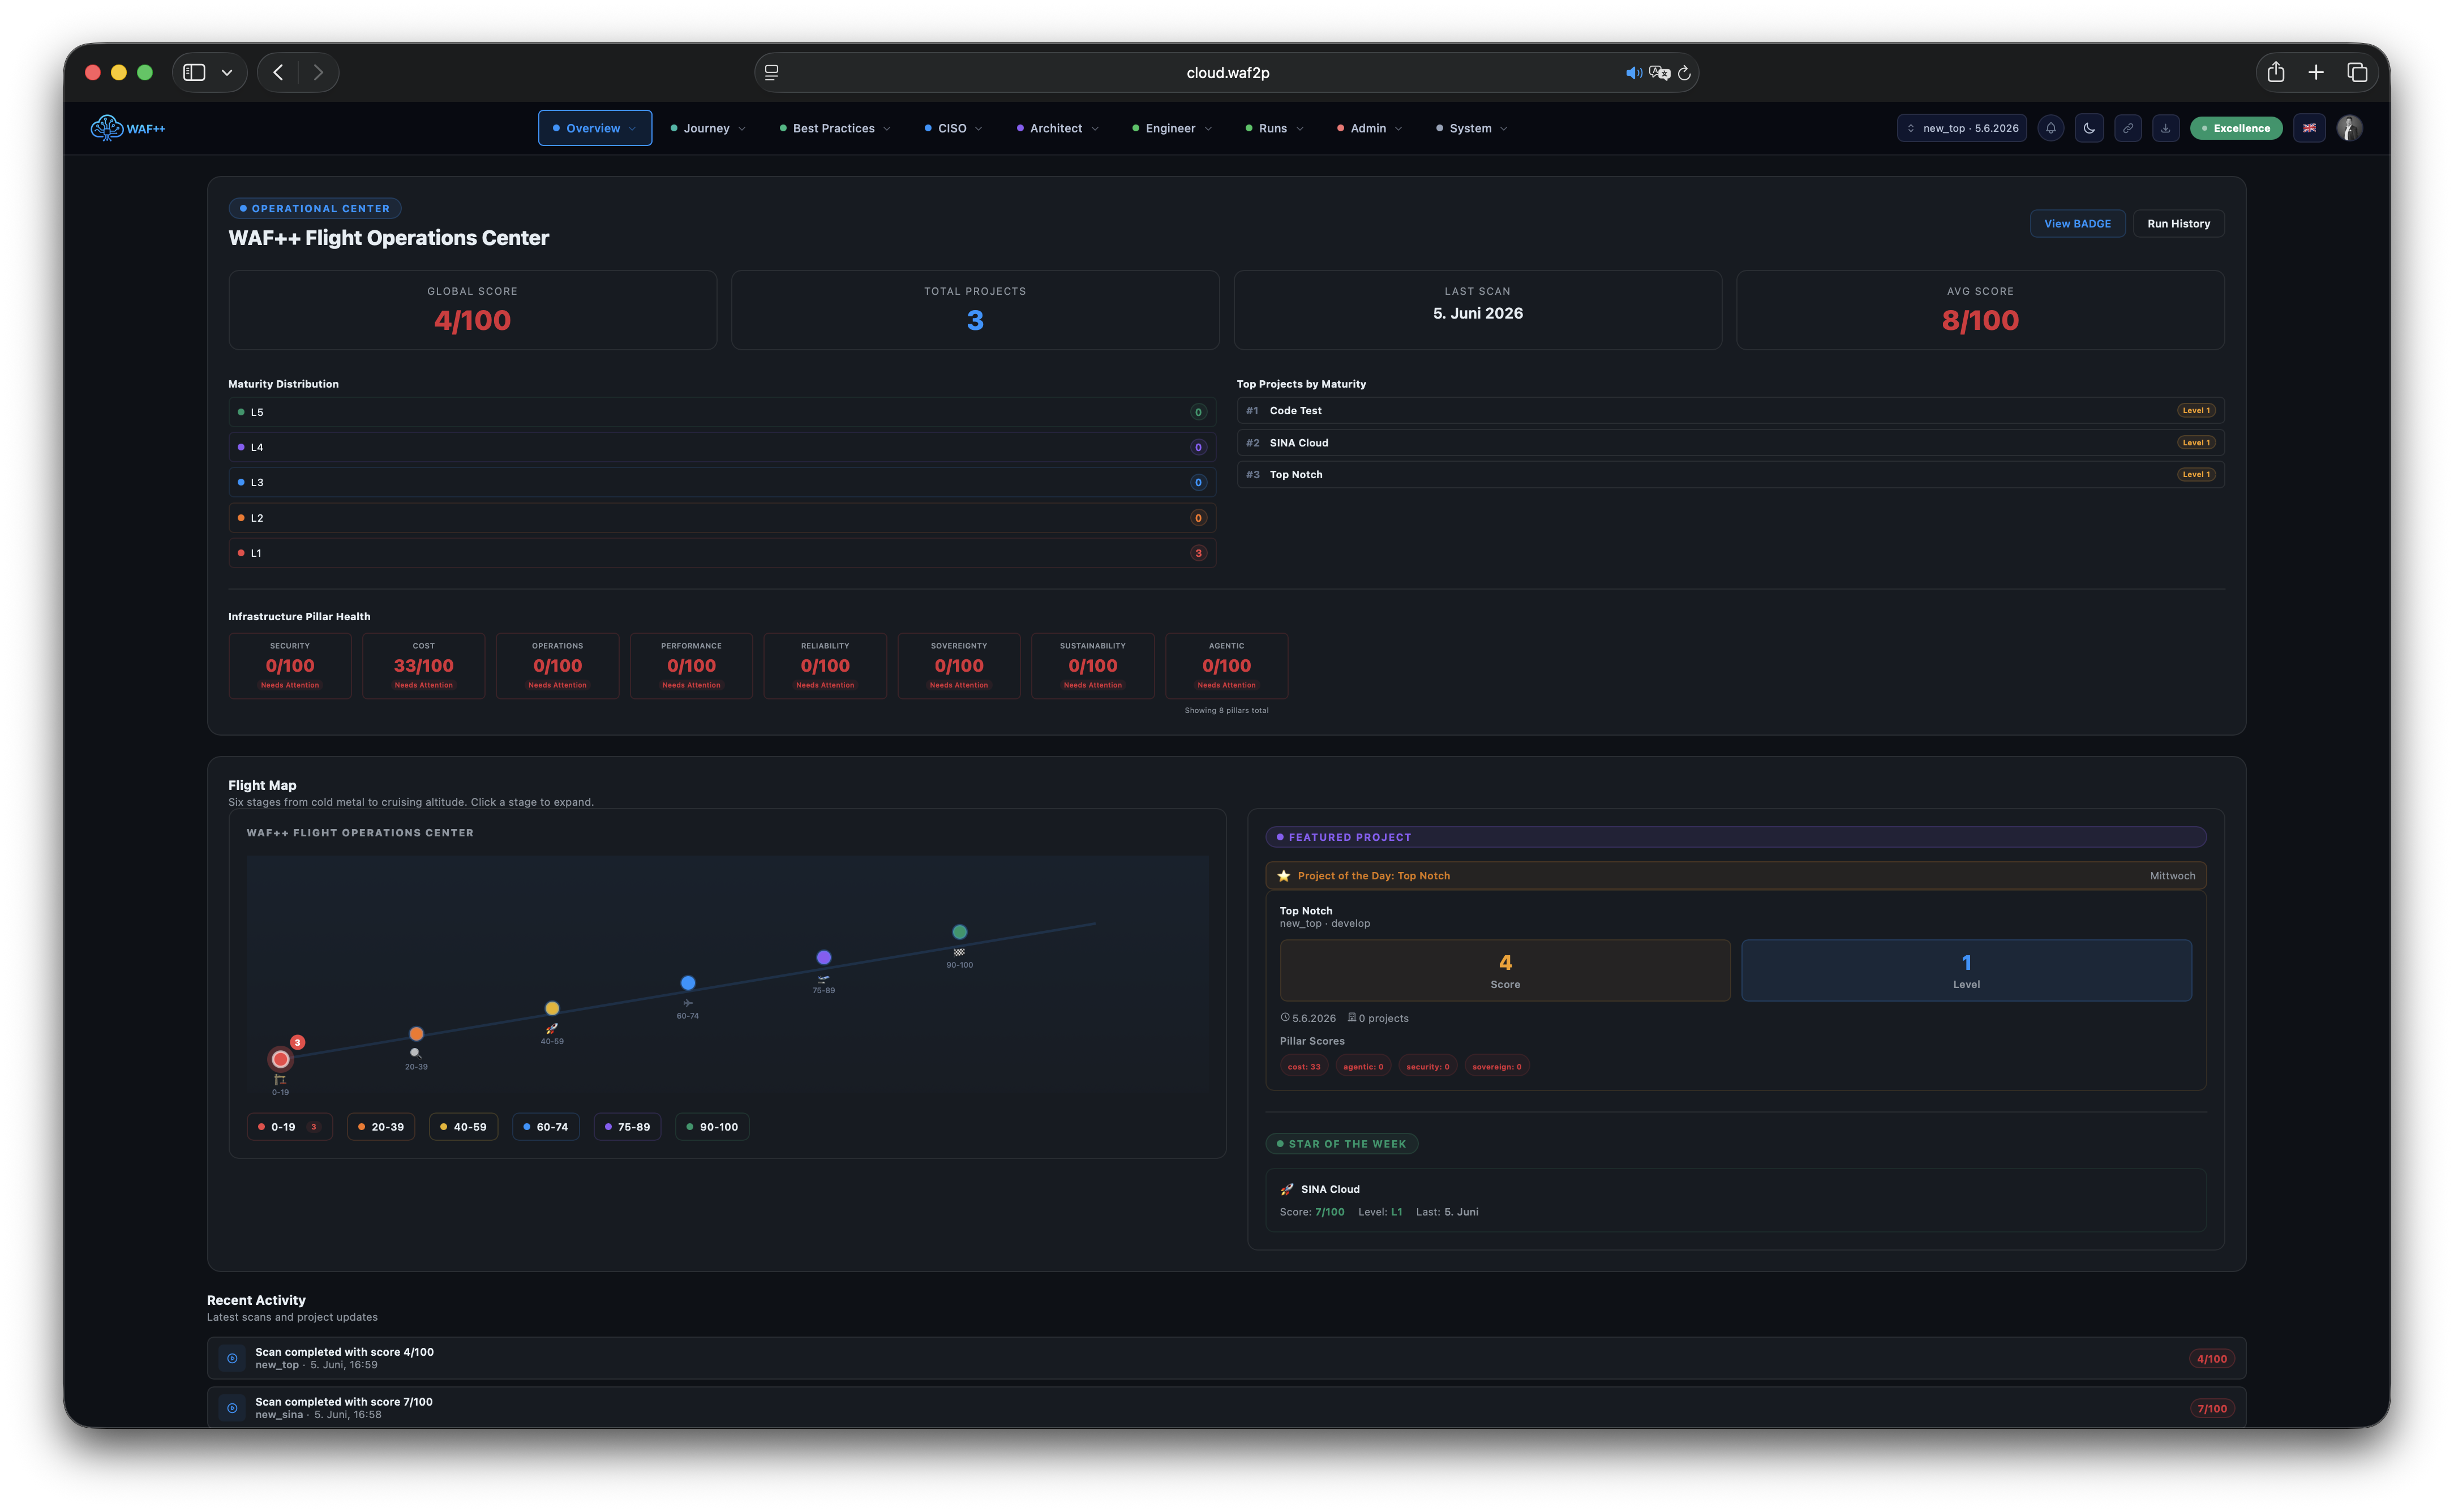
Każda ocena WAFPass tworzy w pełni udokumentowany bieg - znaczniki czasu, zmienione sterowanie, stawki przejścia filaru i członka zespołu, który go uruchomił.
Porównaj uruchamiany bocznie, aby natychmiast dostrzec regresję. Każdy ciąg łączy się z pełnym paszportem ocenianego projektu, więc nic nie pozostaje niezauważone.
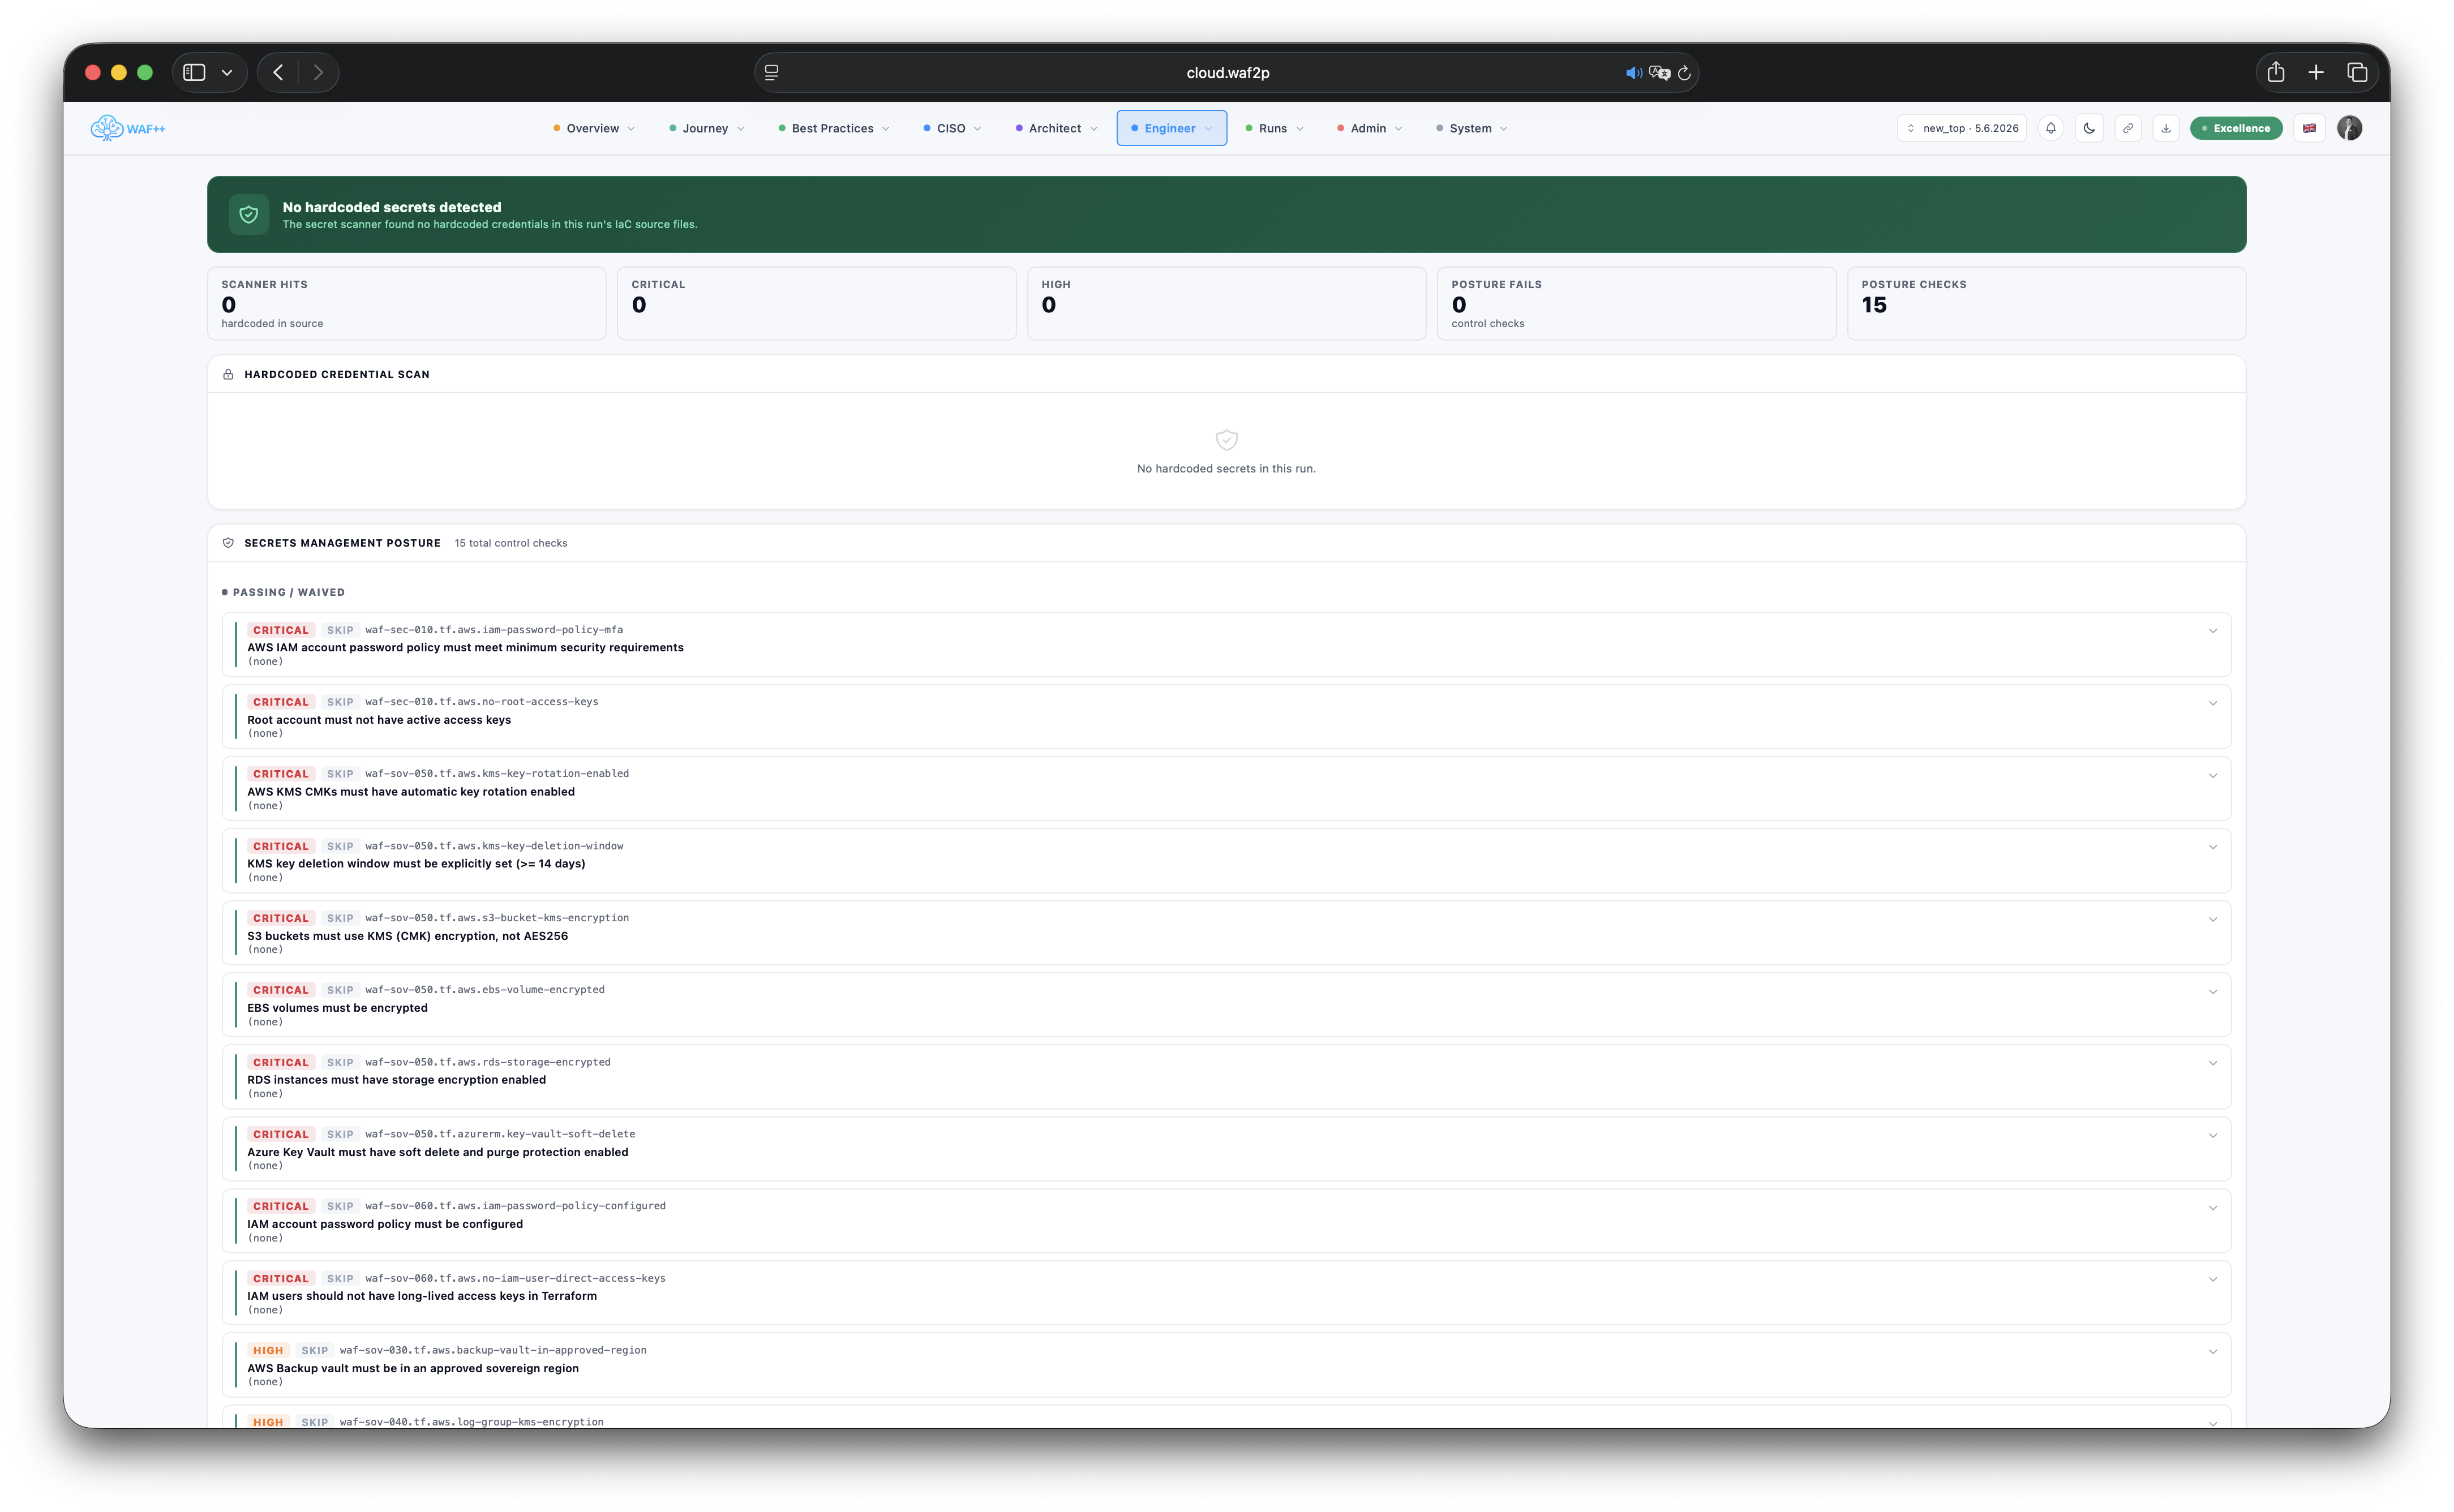
WAFPass skanuje każdy plik IaC pod kątem zaszyfrowanych kluczy API, żetonów, haseł i certyfikatów - zanim dotrą do repozytorium lub chmury.
Każde znalezisko zawiera dokładną ścieżkę pliku, numer linii, dopasowany wzór i podpowiedź remediacji. Dostawy są śledzone pełną ścieżką audytu.
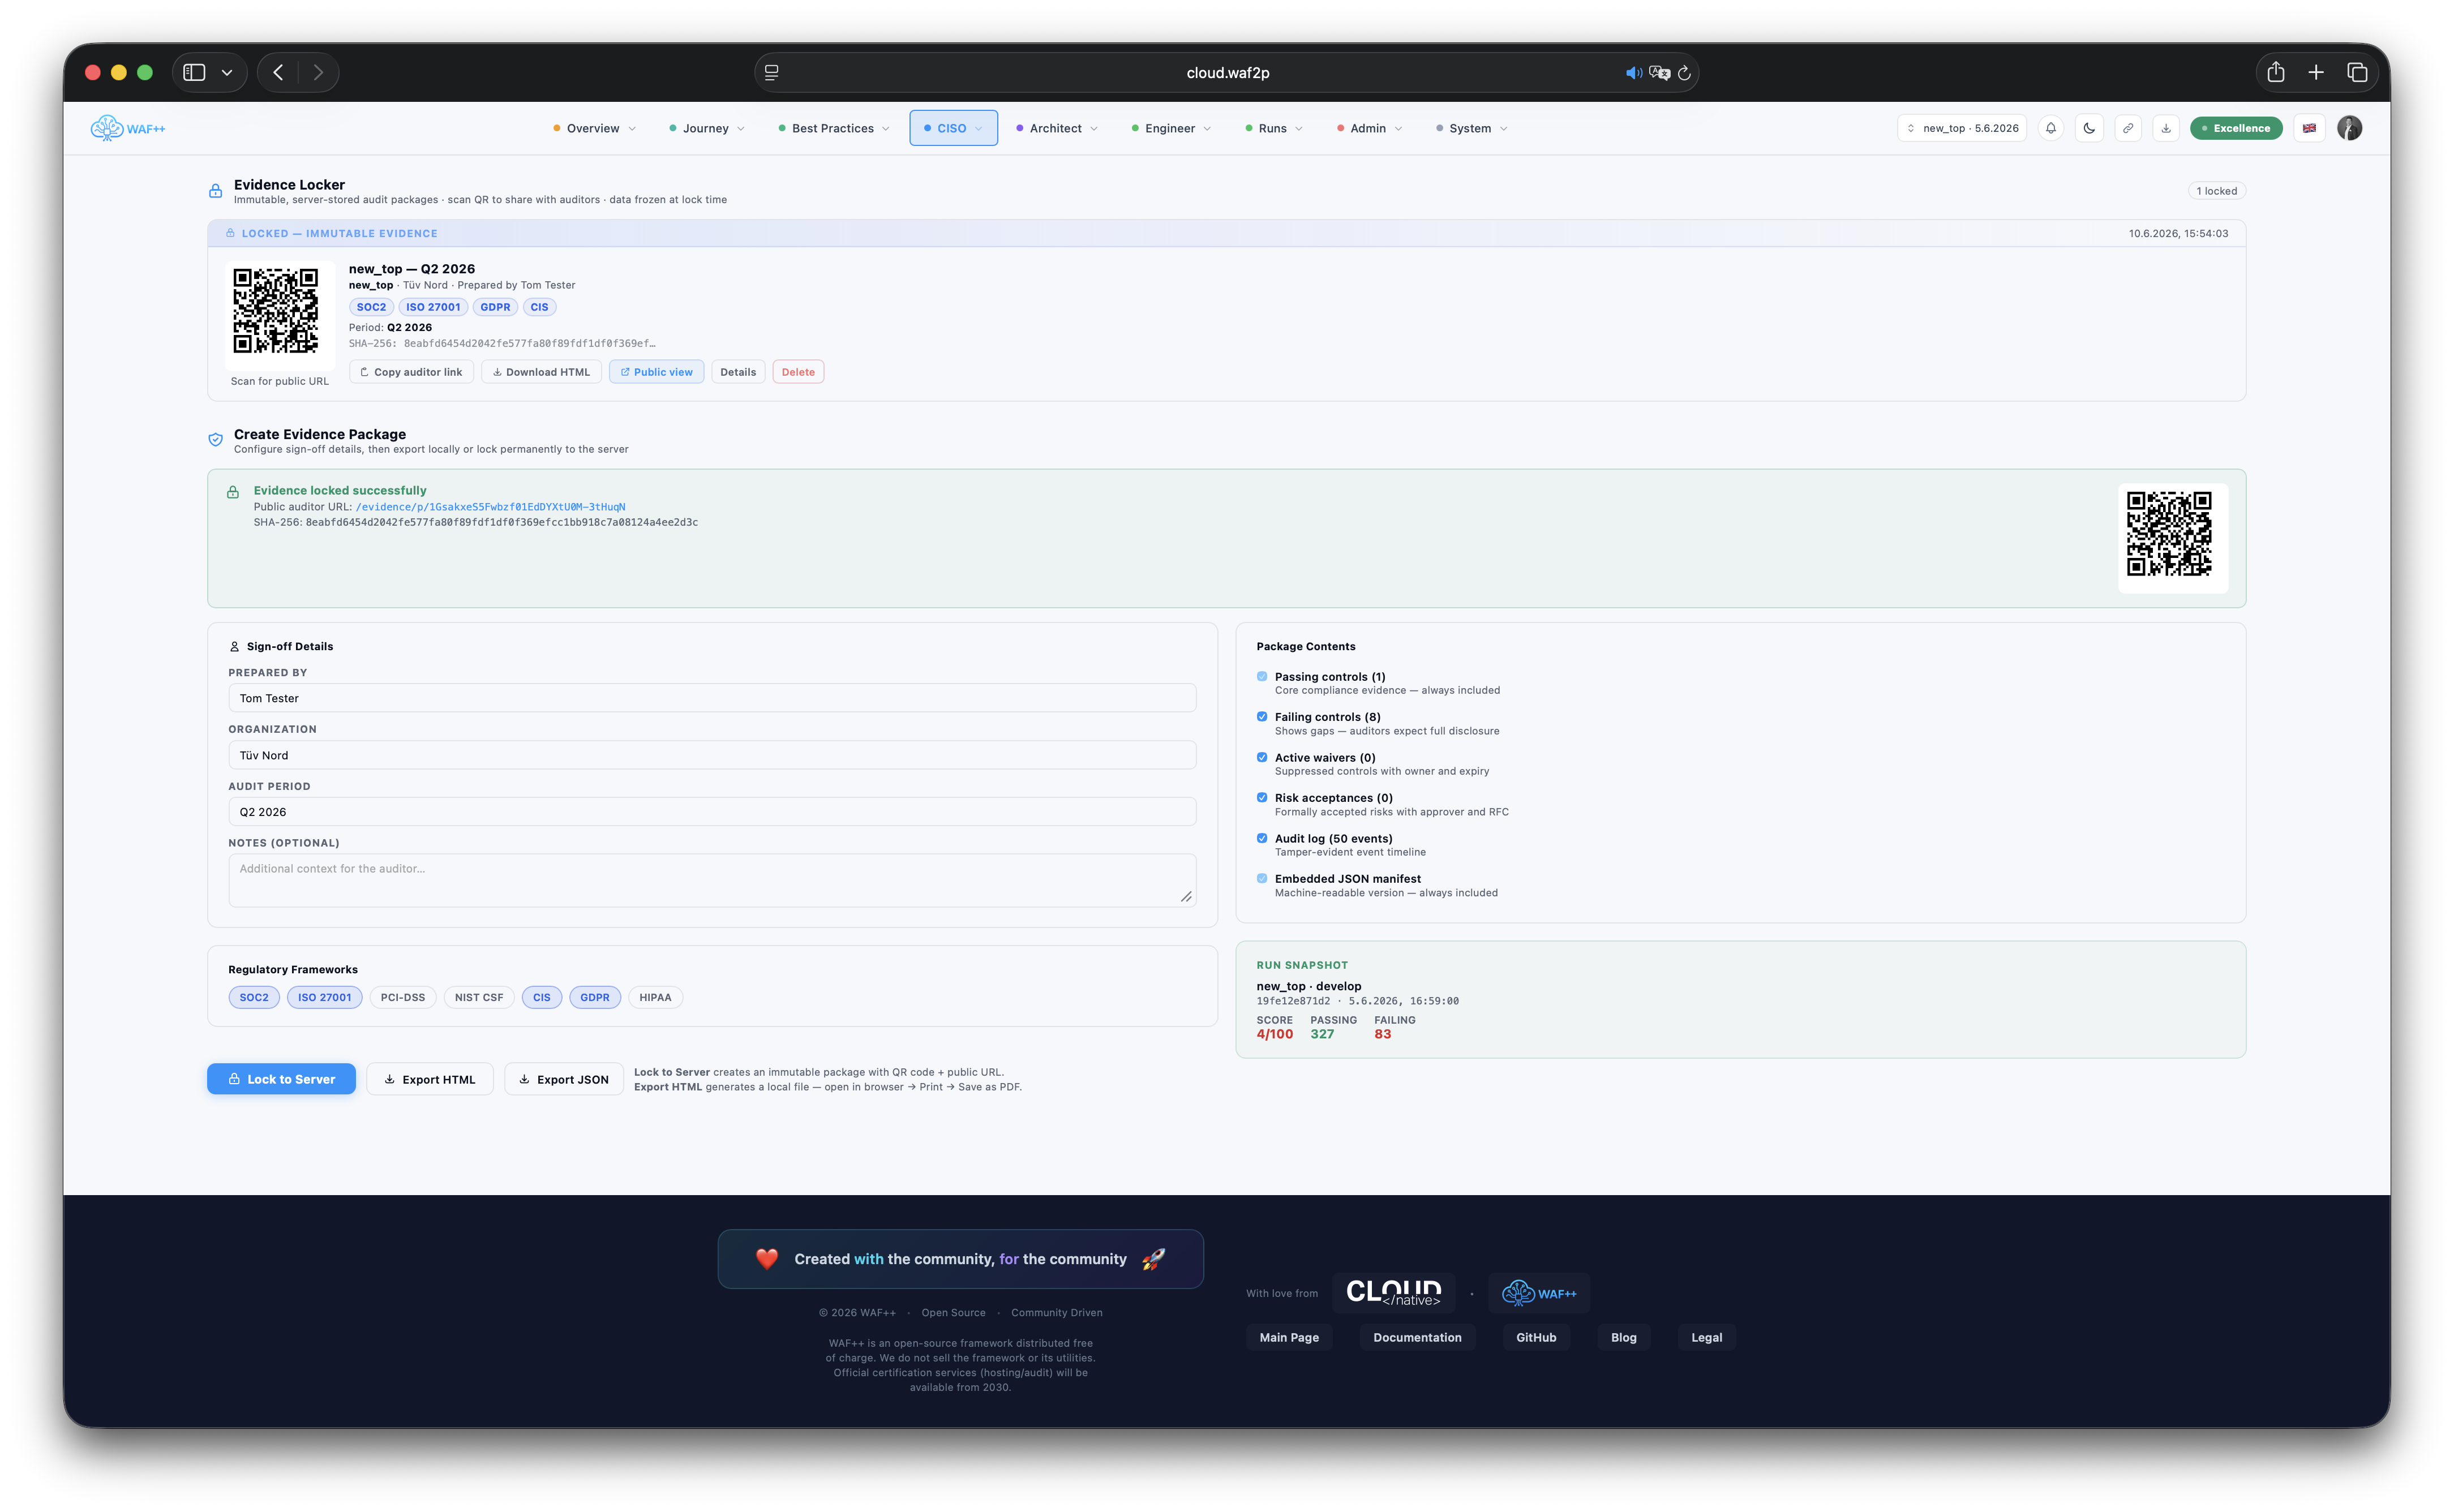
Każda operacja tworzy pakiety dowodowe bezpośrednio odwzorowane na ramach certyfikacji. Evidence Locker organizuje je według ram, kontroli i daty - zawsze aktualne, zawsze dzielone.
Podziel się jedynie dowodami łączącymi z audytorami bez ręcznego eksportu. Pakiety zawierają streszczenia pass / fail, dokumentację zrzeczenia się oraz zrzuty ekranu z terminami.
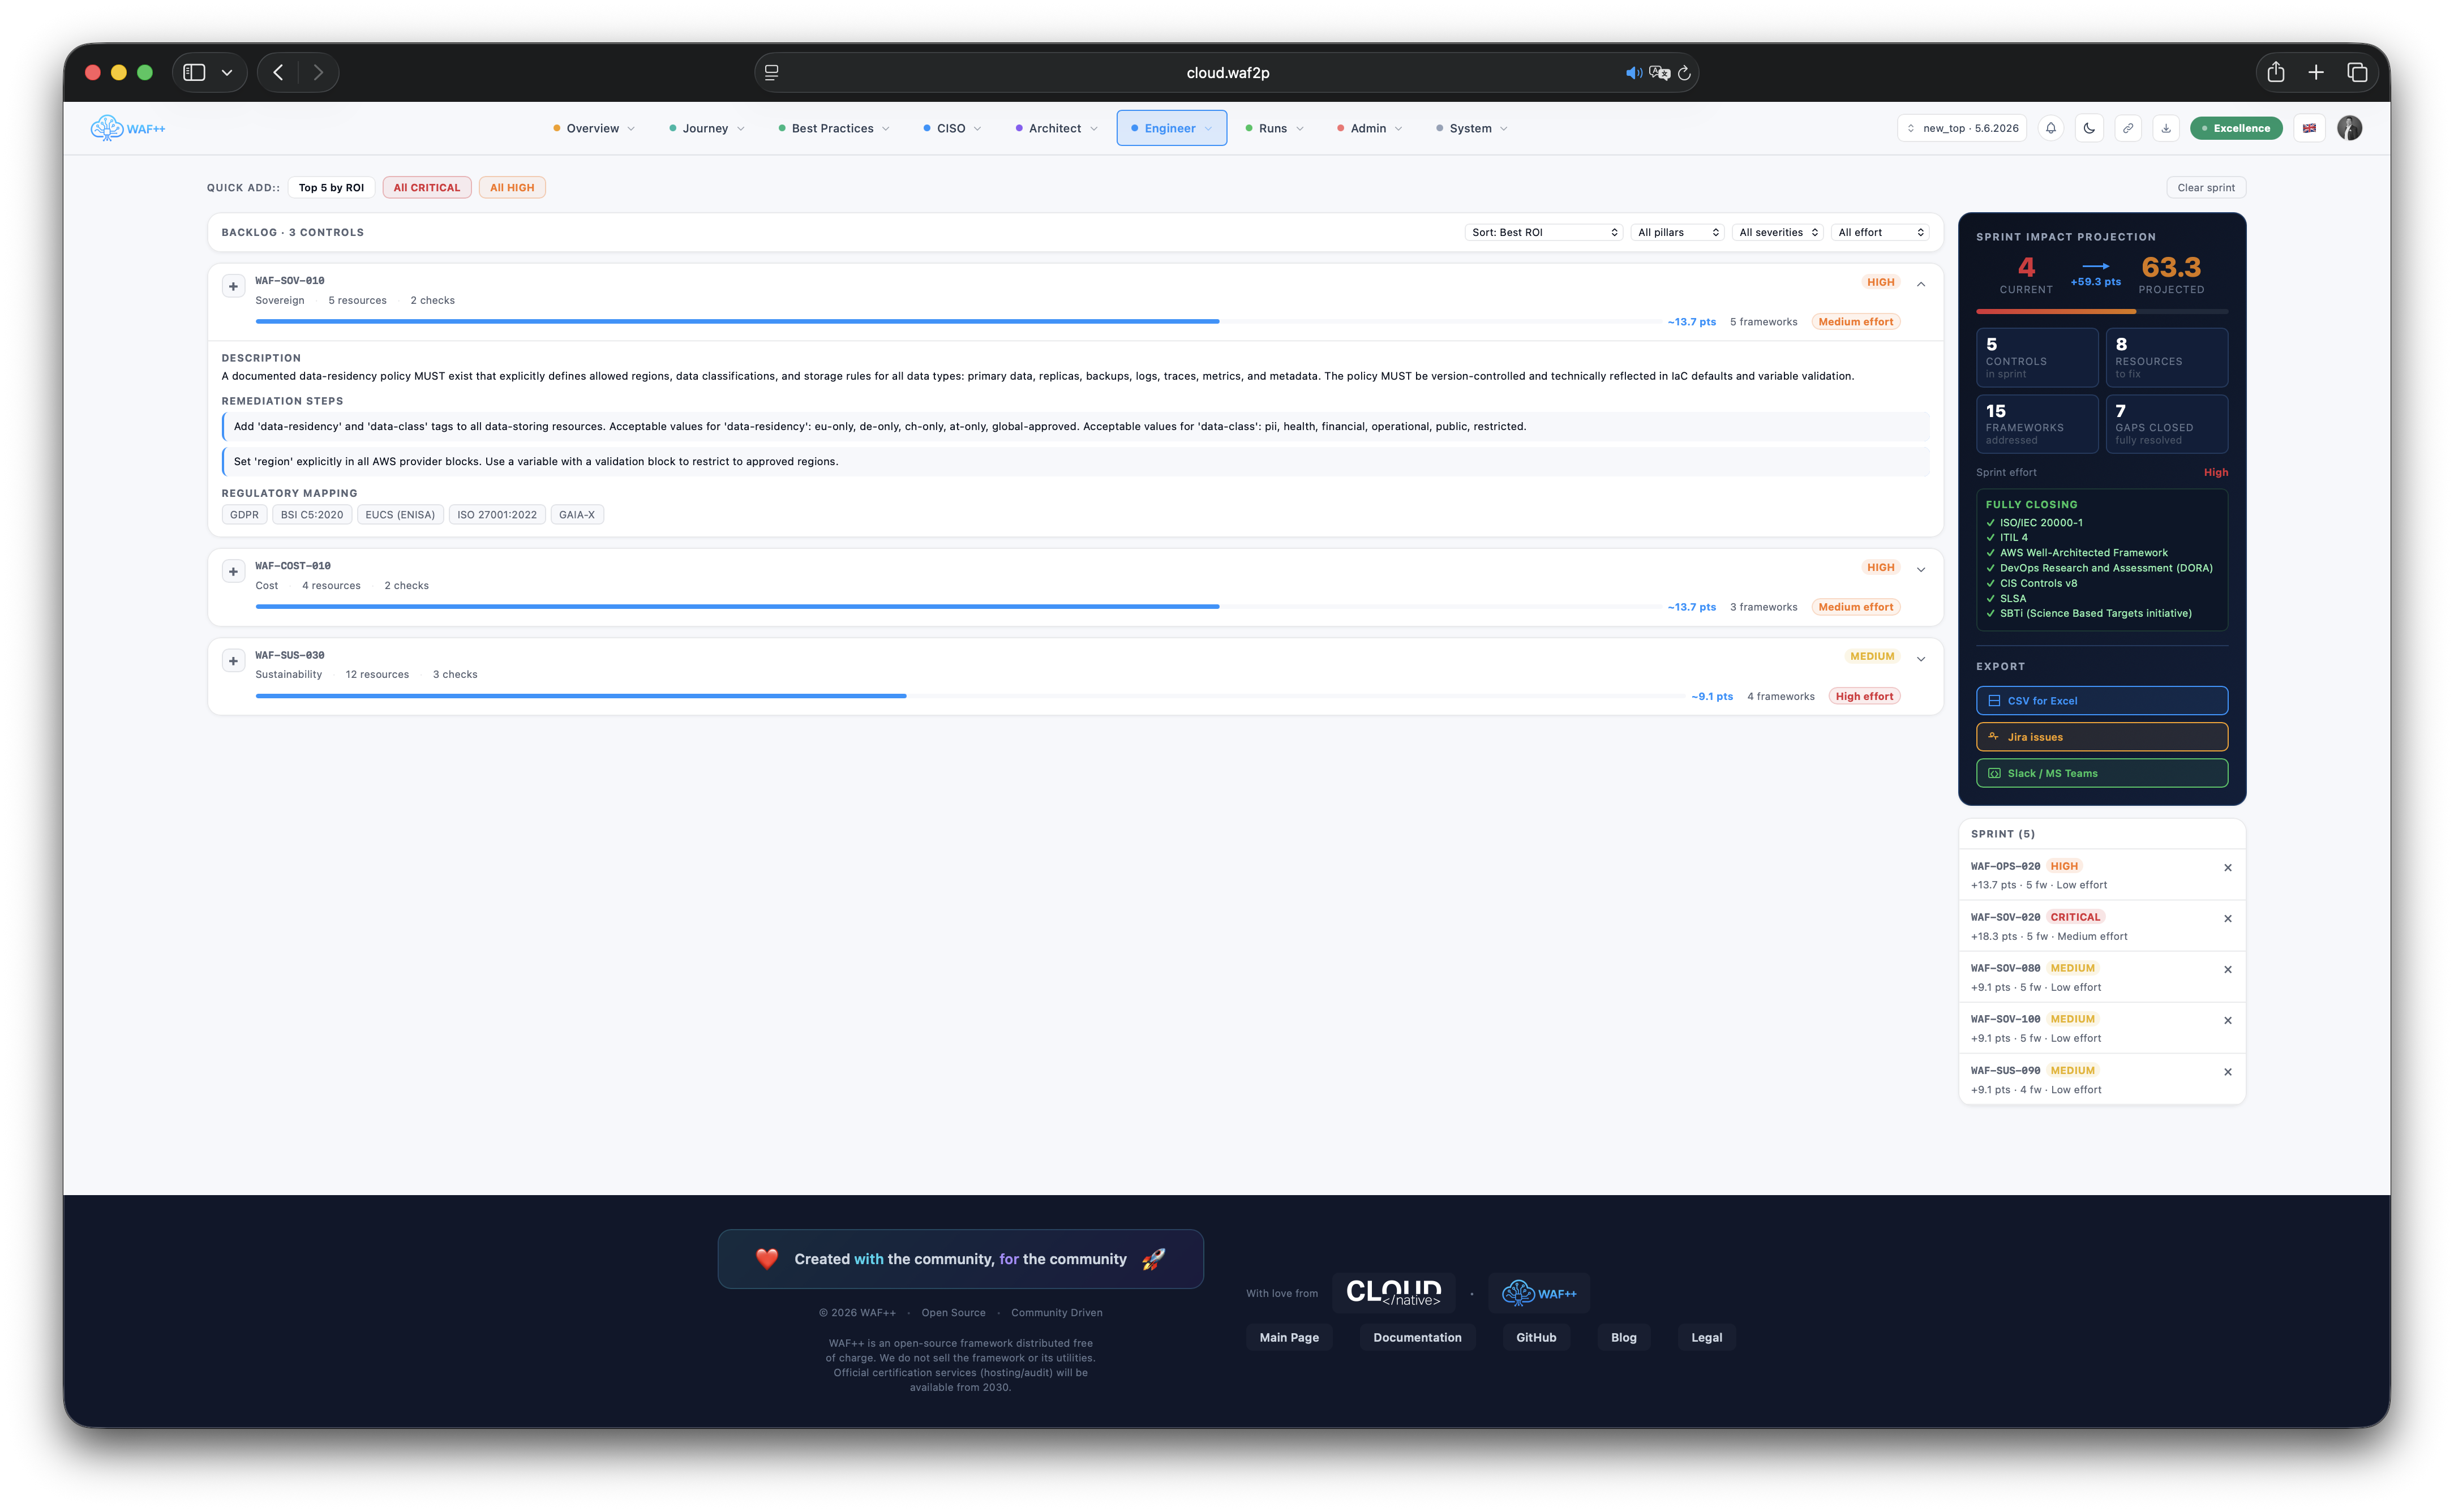
Każdy FAIL otwiera zorganizowany sprint plan. Ustalenia są pogrupowane według filaru i powagi, autofix sugestie są generowane dla wspólnych wzorców i własność jest przypisany w sekundach.
Postępy w drodze po zamknięciu badań. Każdy fix łączy się z początkowym biegiem, odpowiedzialnym członkiem zespołu i powiązanym biletem Jira lub RFC.
Zbudowany dla każdej roli w zespole.
Od CISO, który potrzebuje opinii kierowniczej do inżyniera, który potrzebuje szczegółów na poziomie linearnym - WAFPass ma opinię dla wszystkich zainteresowanych stron.
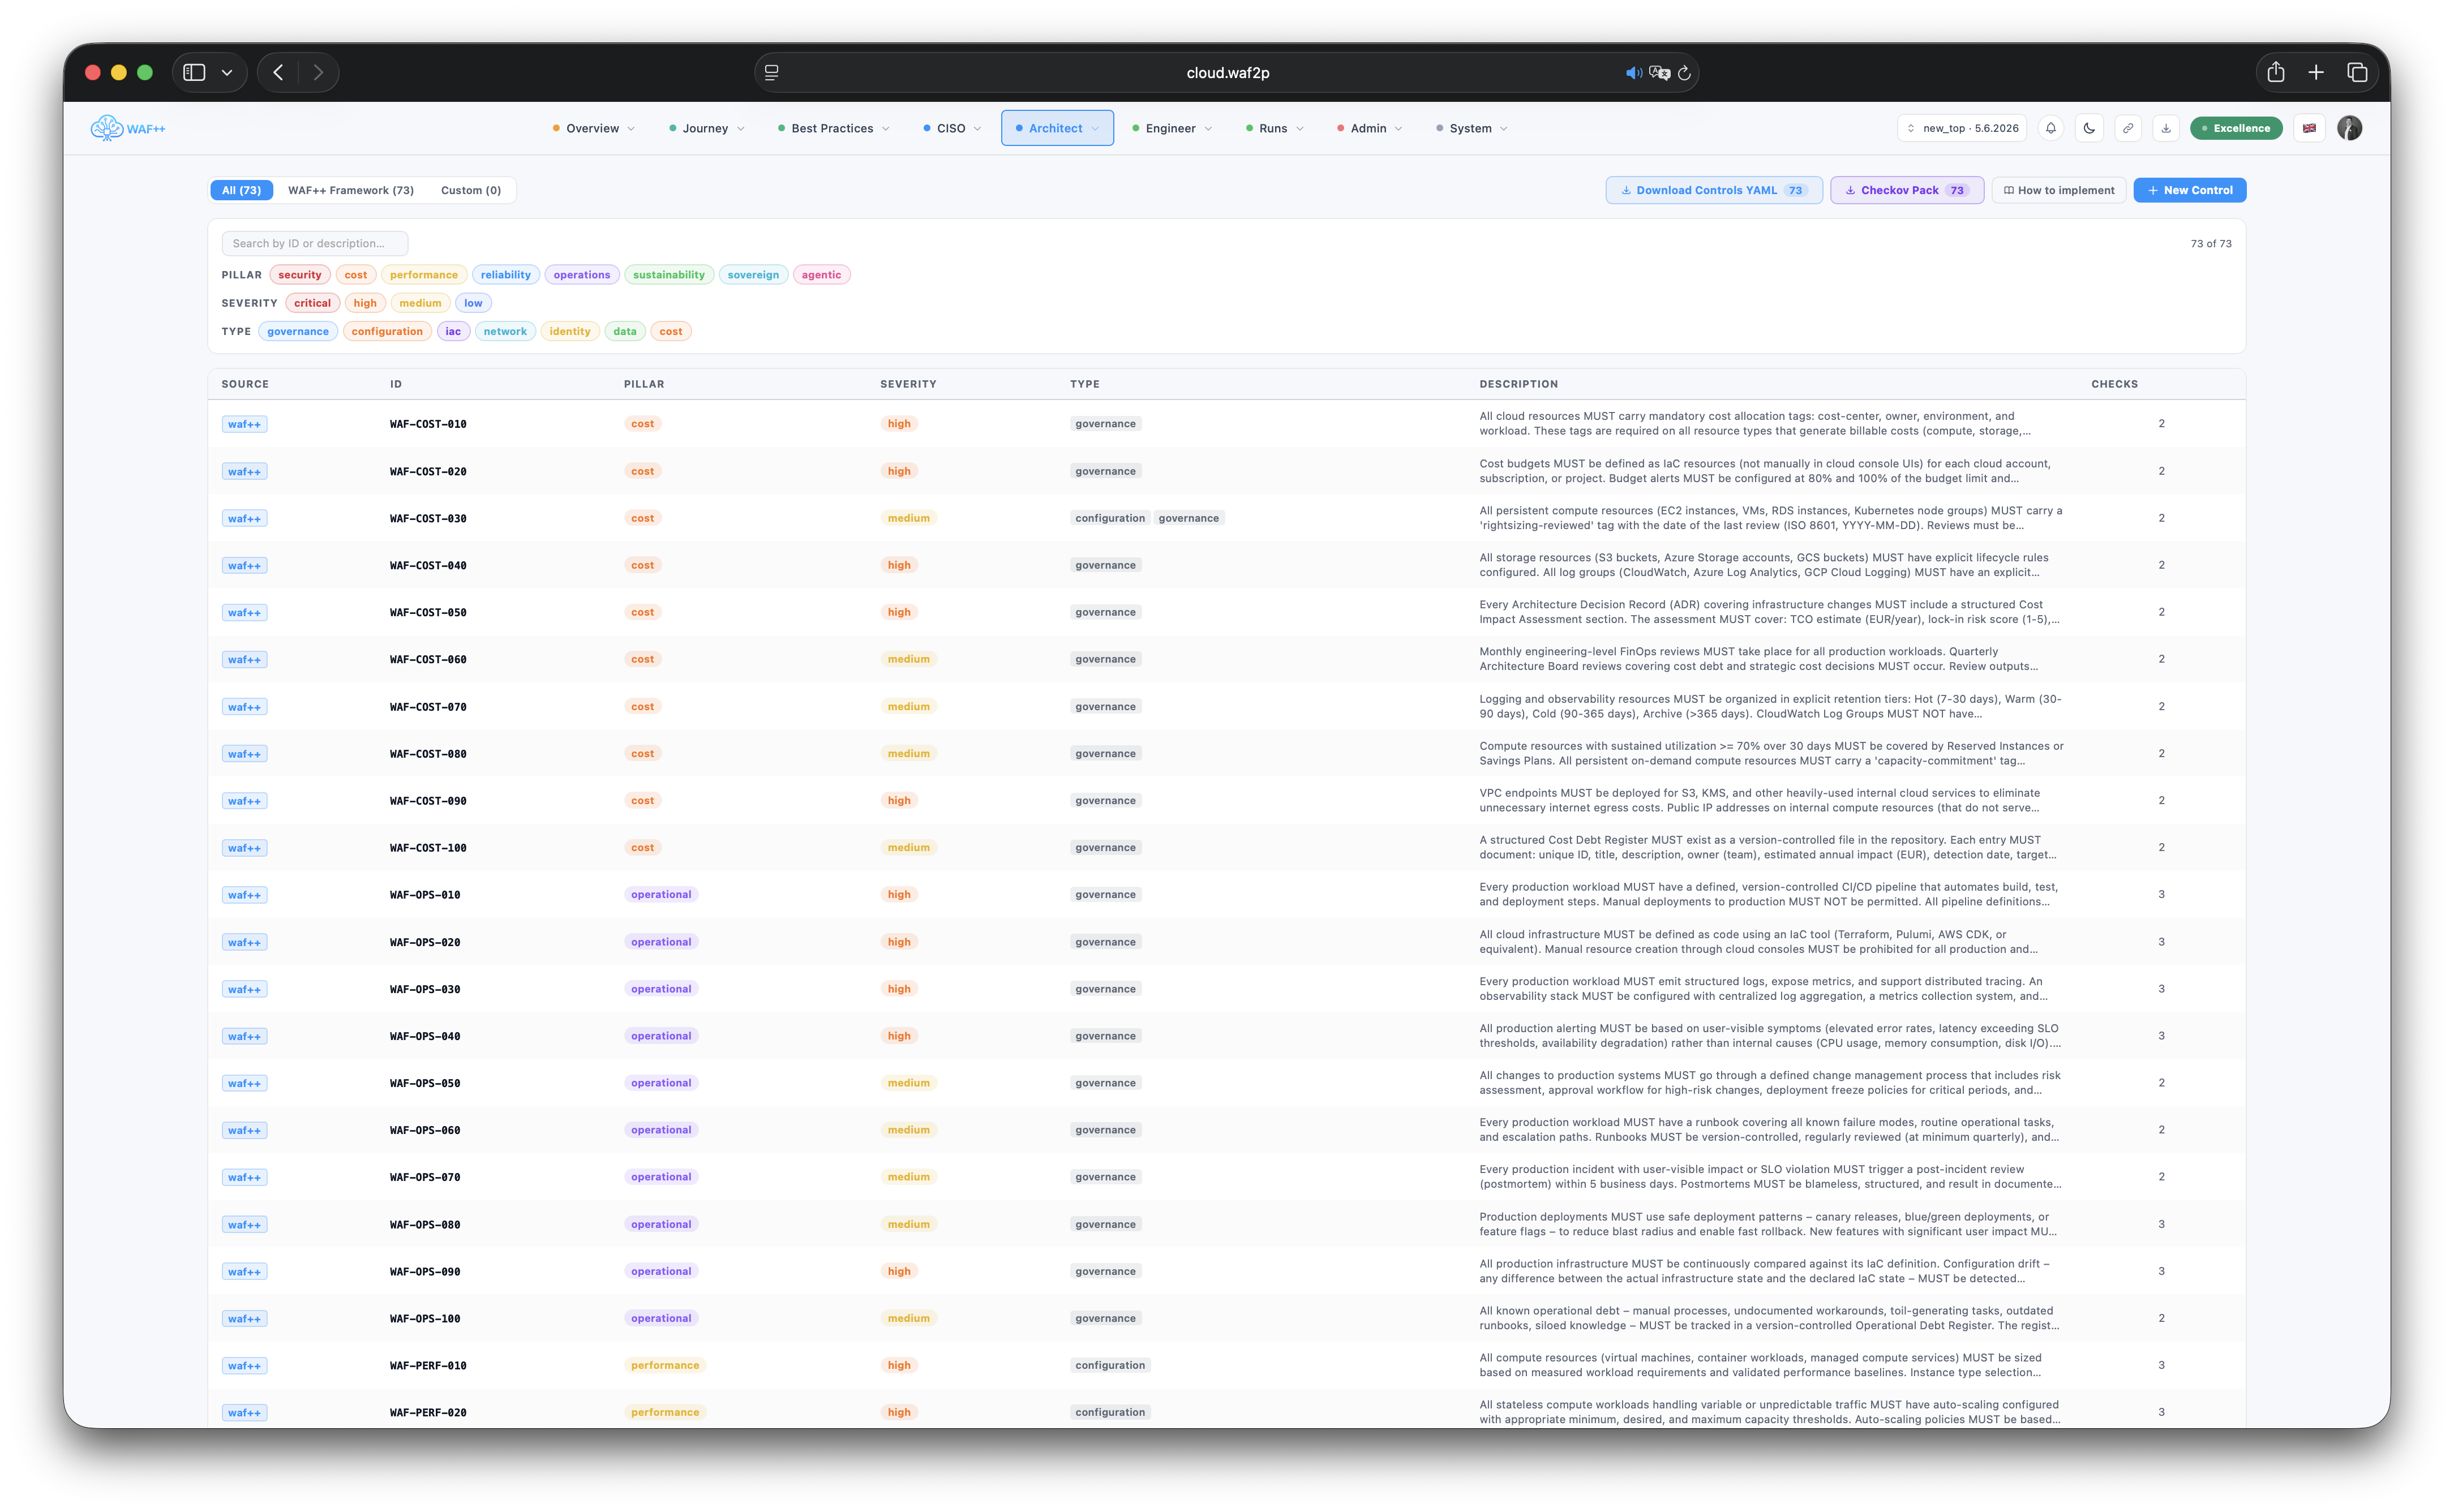
Przegląd kontroli
Przeglądaj i filtruj każdą kontrolę WAF++ według filarów, powagi i mapowania ram. Zobacz w skrócie, które kontrole obejmują, które wymogi zgodności.
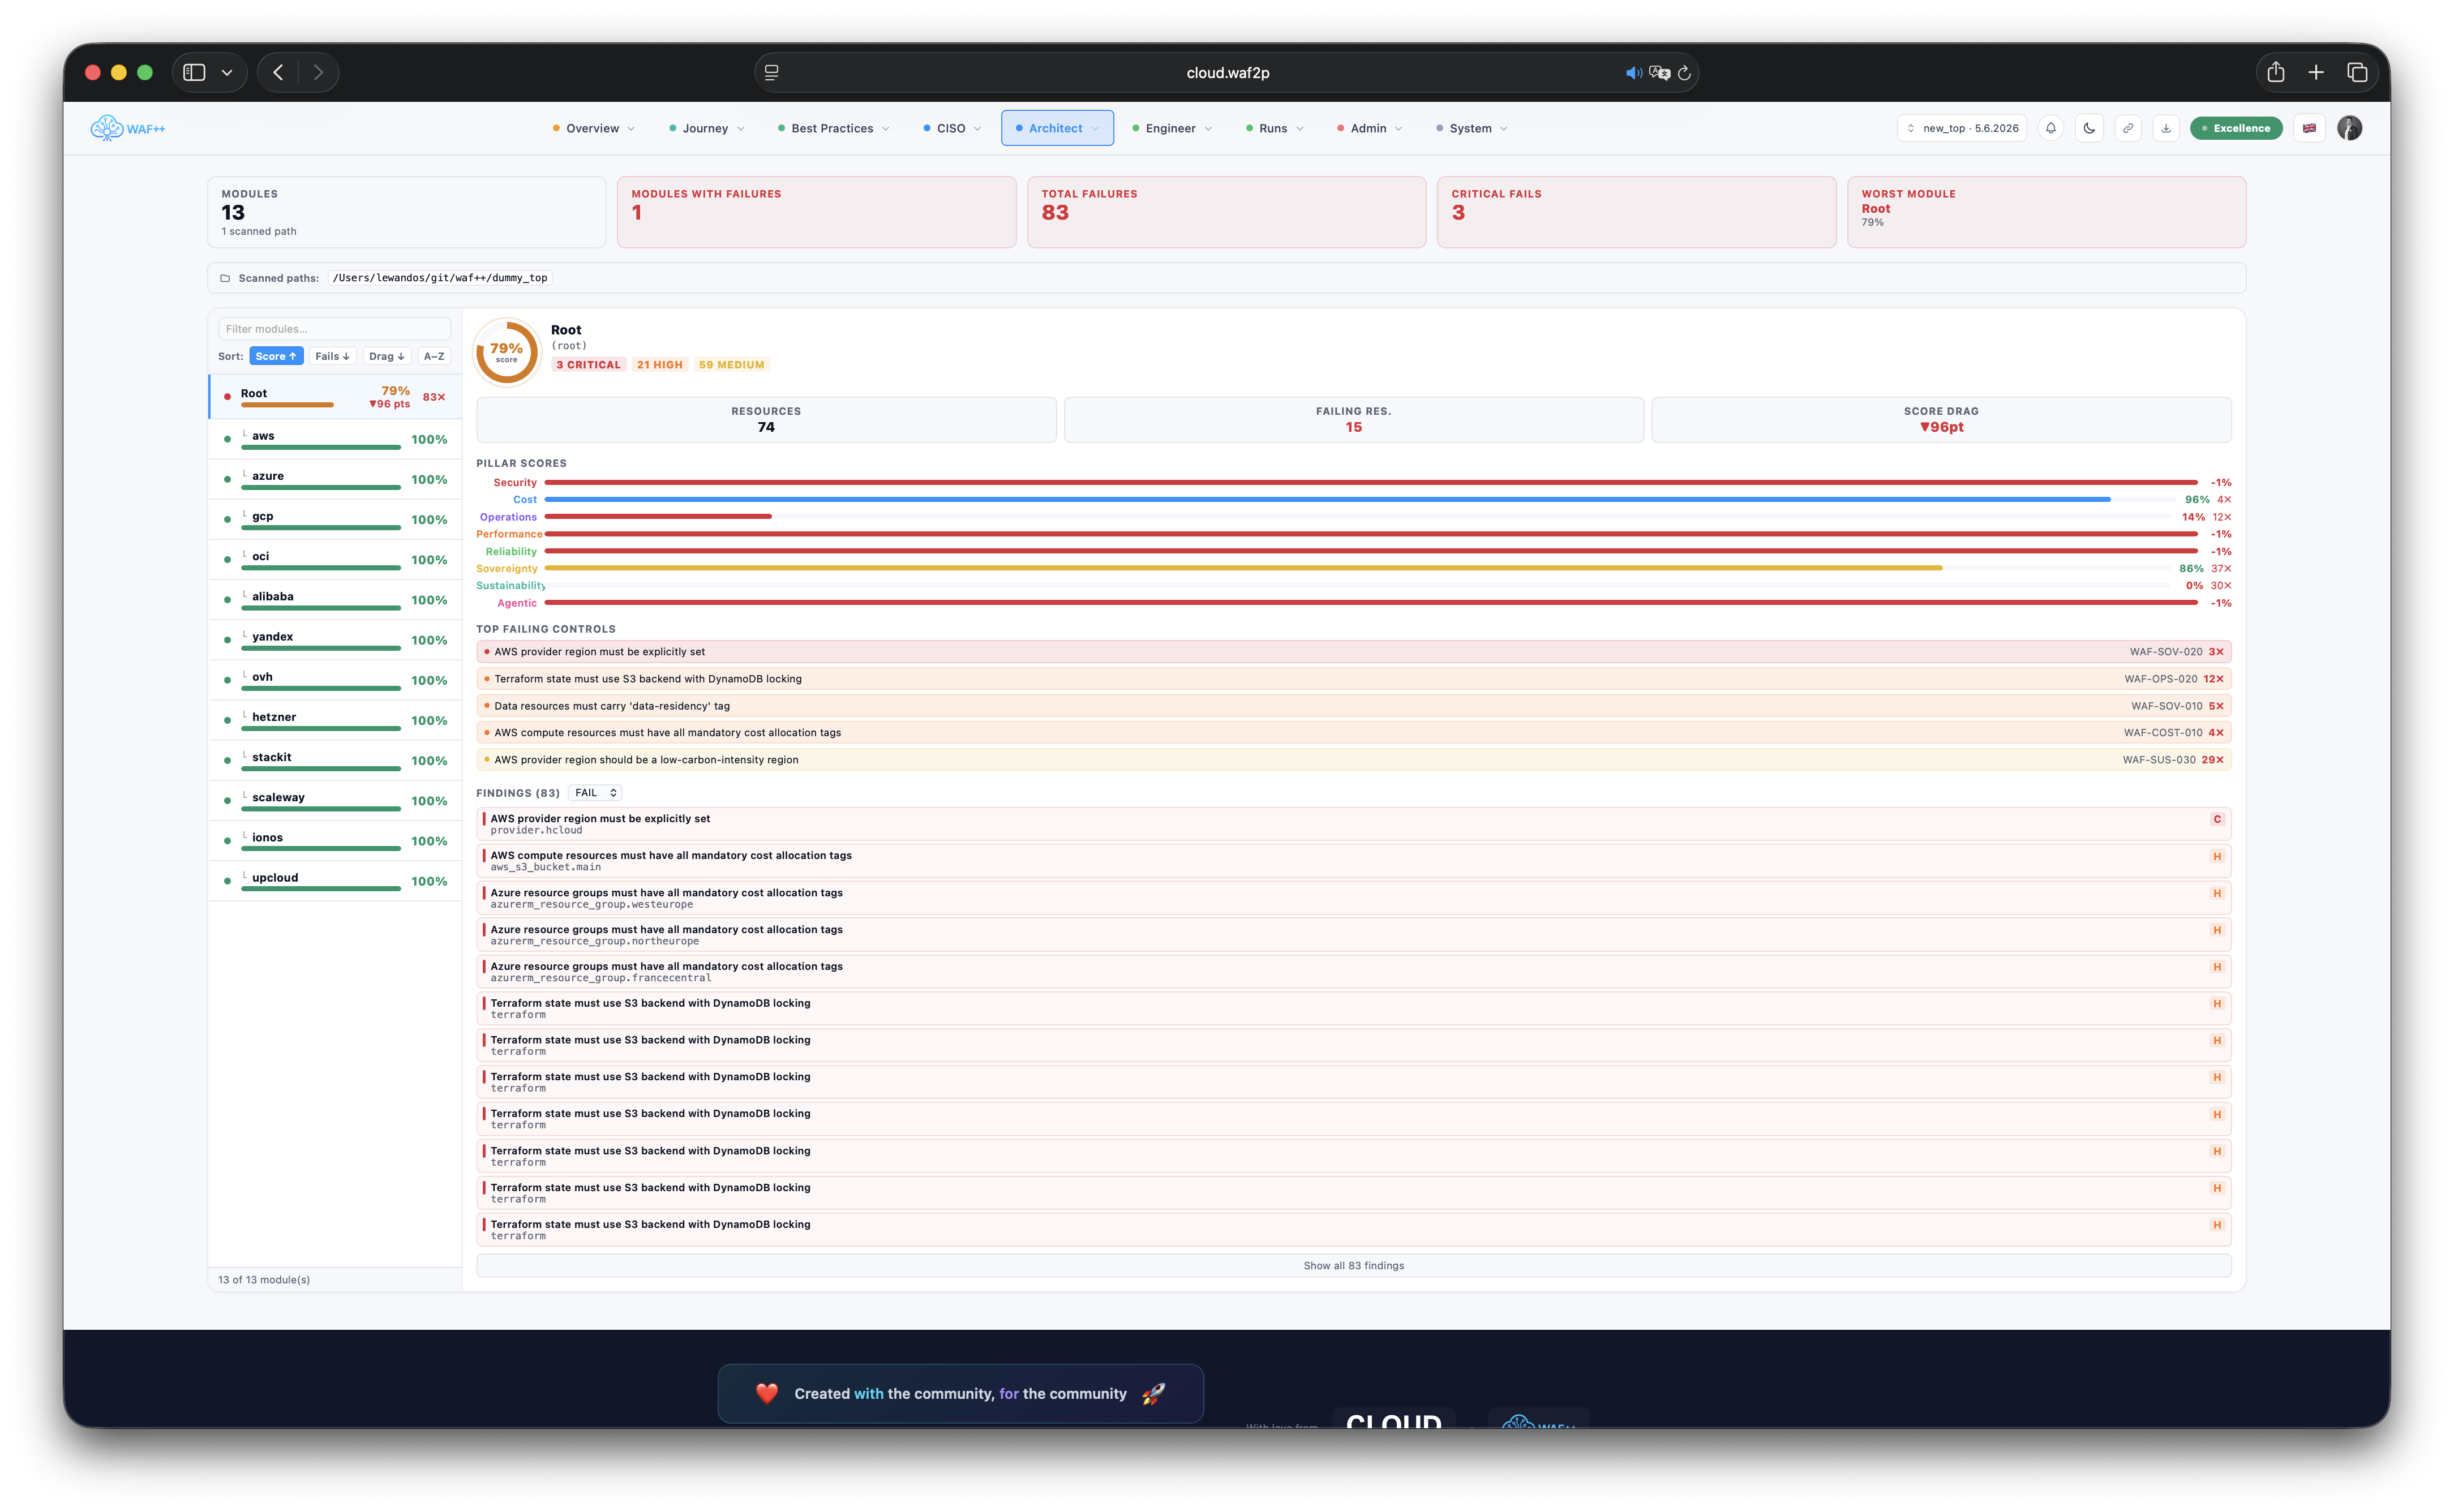
Podział modułów
Szybkość przejścia na moduł Terraform. Zobacz, które moduły powodują najwięcej niepowodzeń i priorytetowo rekultywacji poprzez rzeczywisty wpływ.
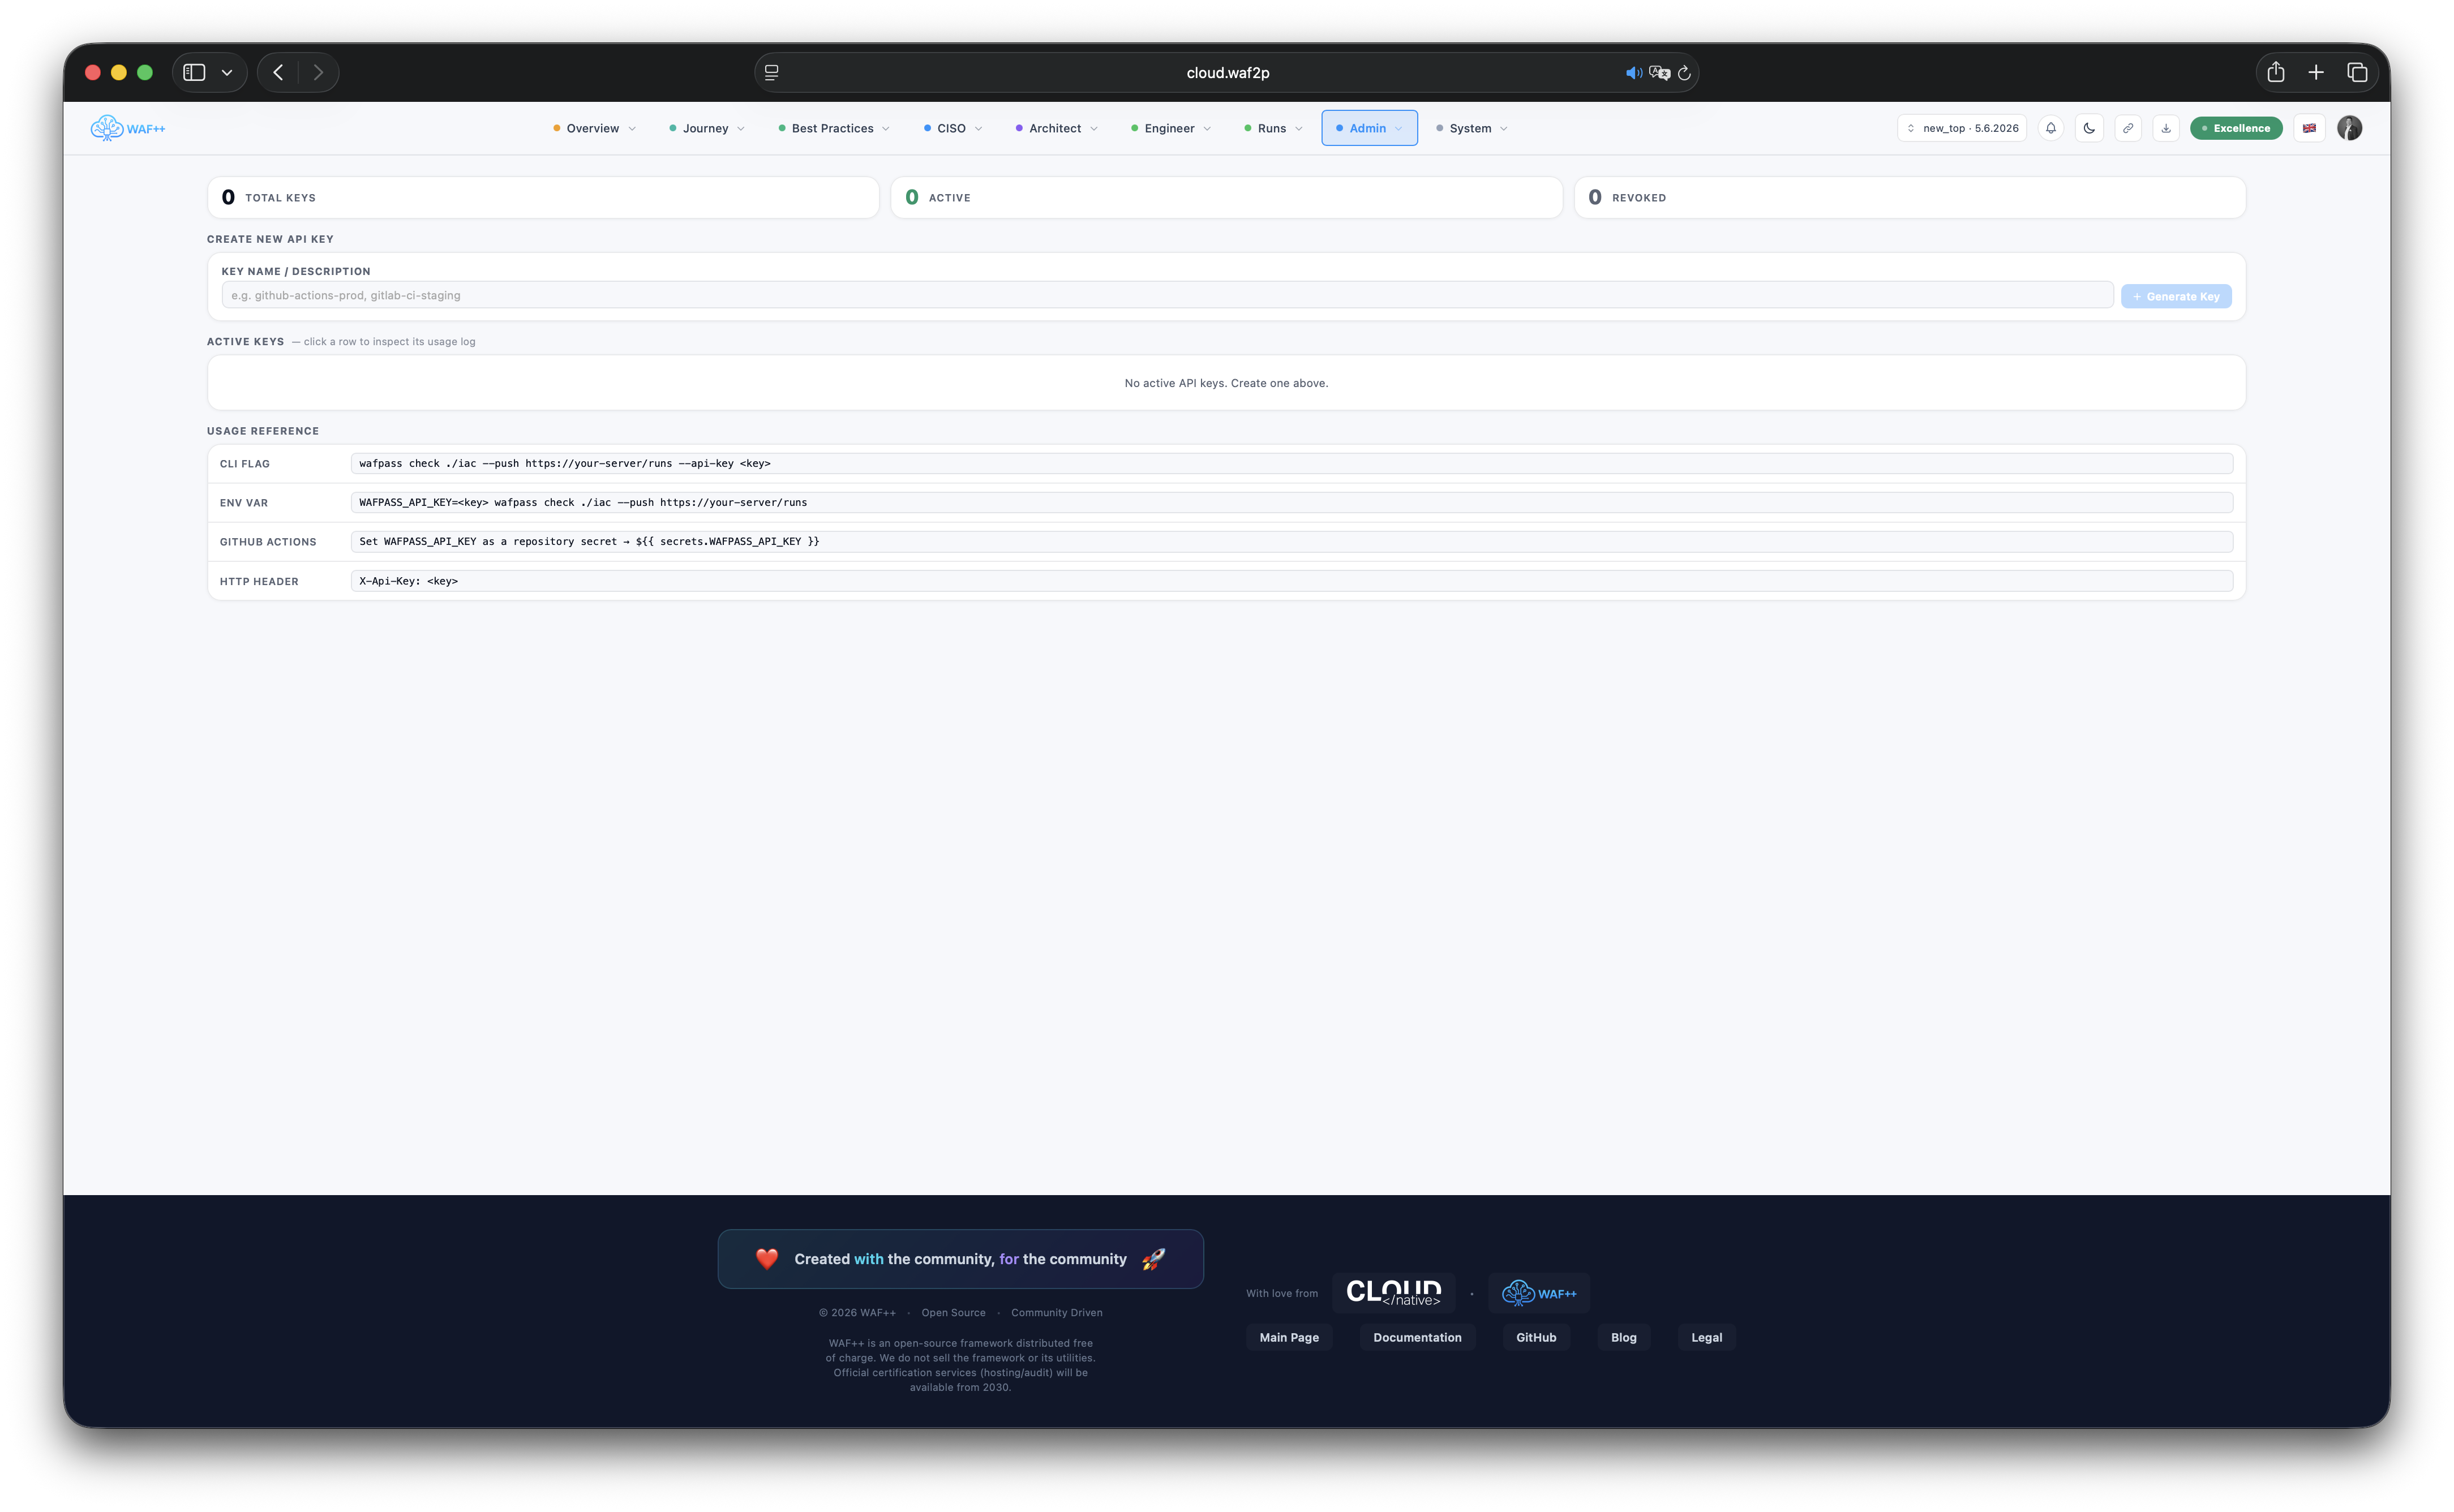
Zarządzanie kluczami API
Wydawanie, obracanie i cofanie kluczy API na projekt. Restrict Keys to read or read- write access. Każda akcja kluczykowa jest logowana z wysyłającym użytkownikiem i znacznikiem czasu.
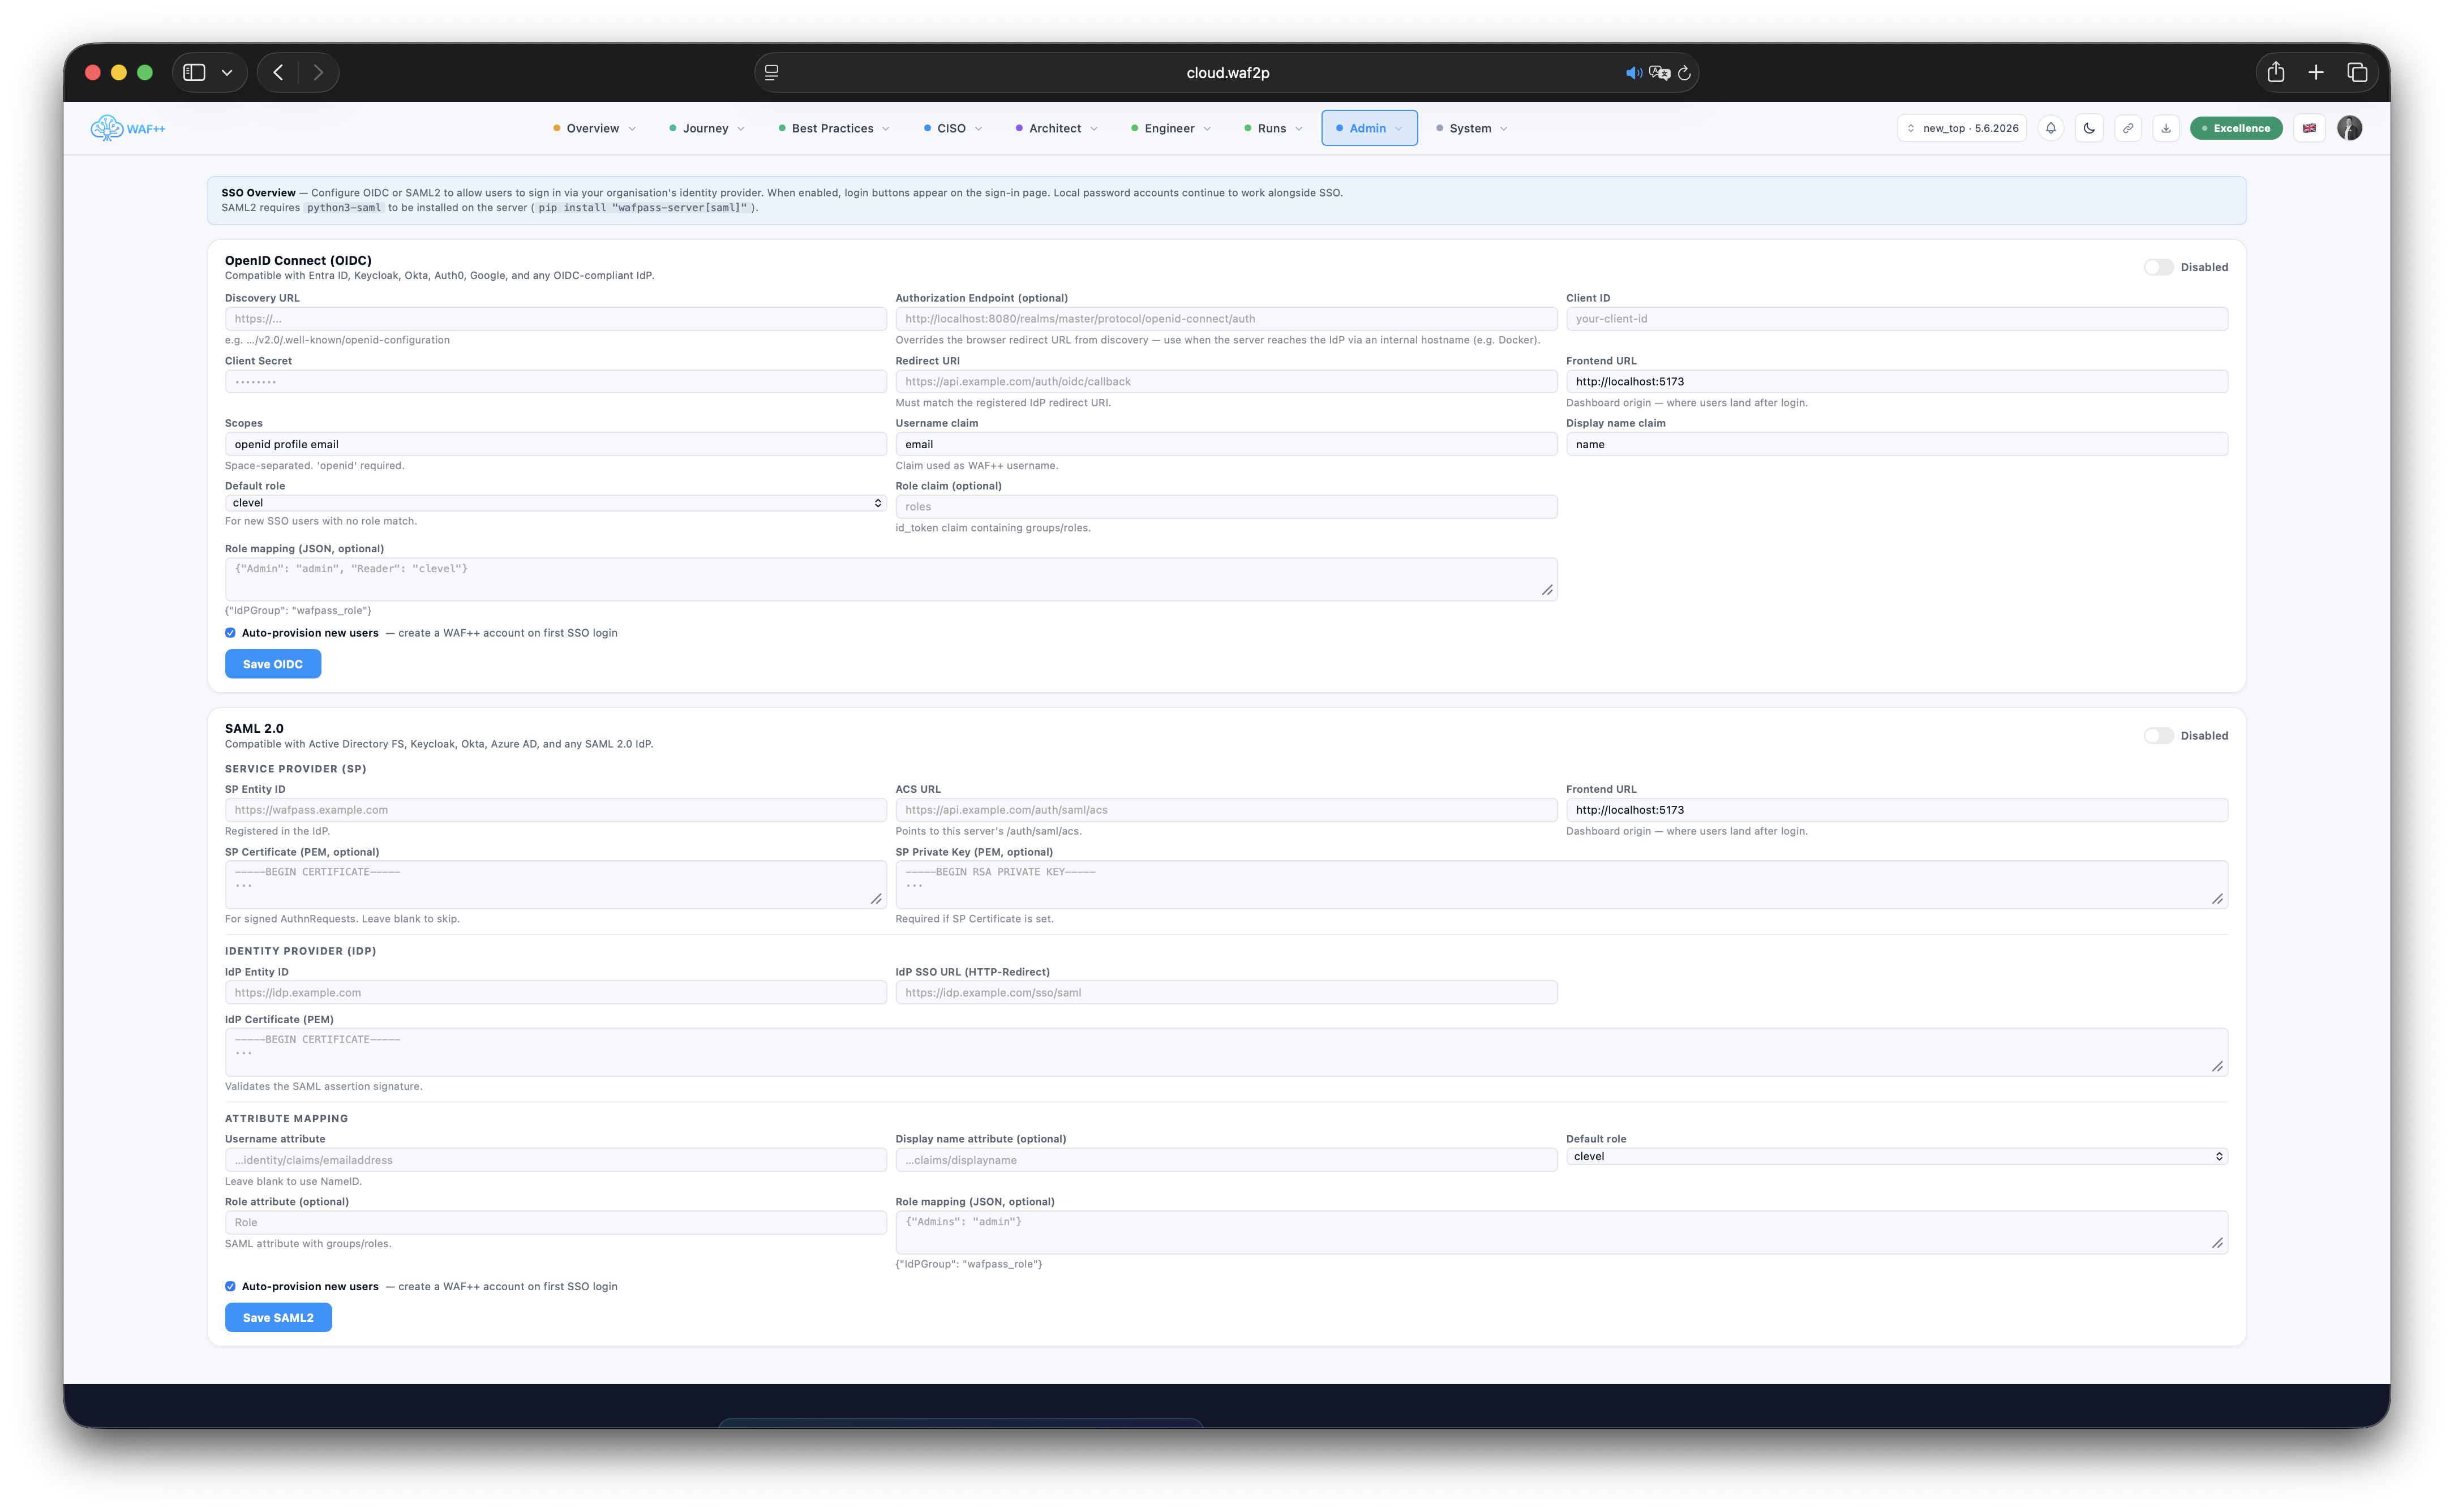
SSO & identity
Wyłączanie SAML 2.0 i OIDC z pudełka. Map identity- grupy dostawców do funkcji WAFPass automatycznie - nie wymaga ręcznego zasilania użytkownika.
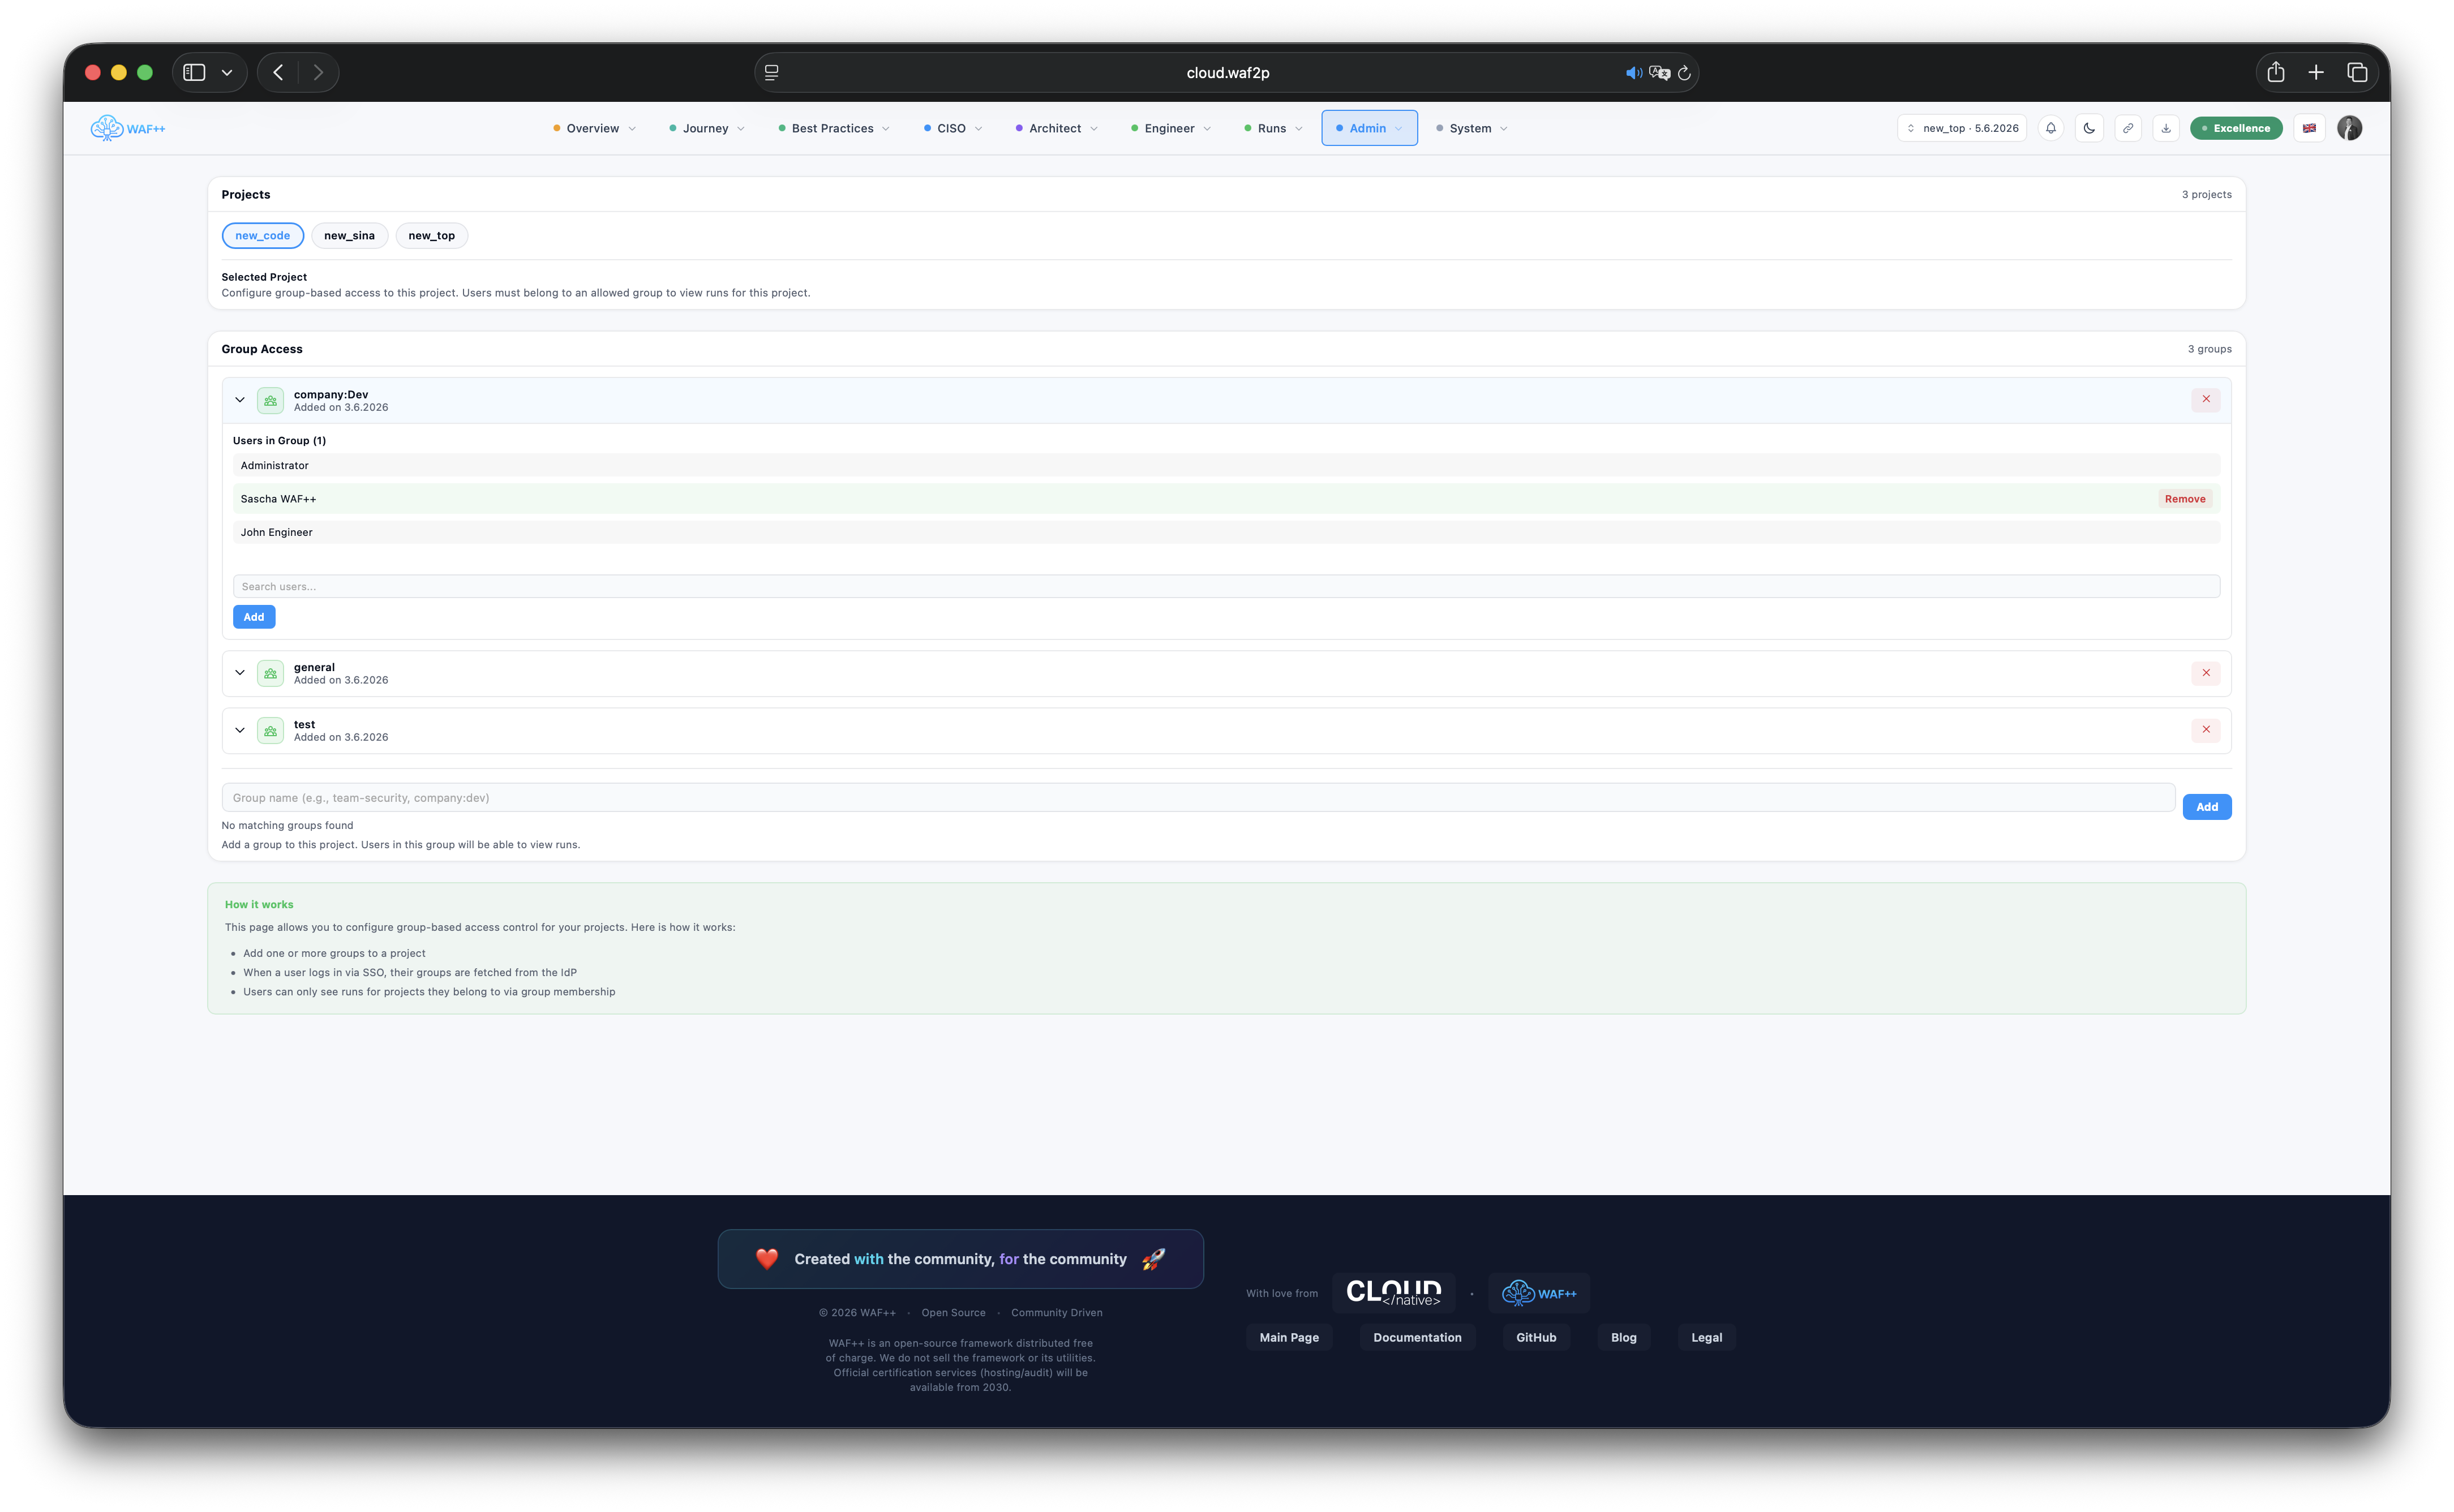
Mapowanie projektów i użytkowników
Przydziel inżynierów do projektów z drobnymi uprawnieniami. Widoczność jest oceniana na to, czego każda rola rzeczywiście potrzebuje - brak niepotrzebnego narażenia na wrażliwe dane dotyczące zgodności.
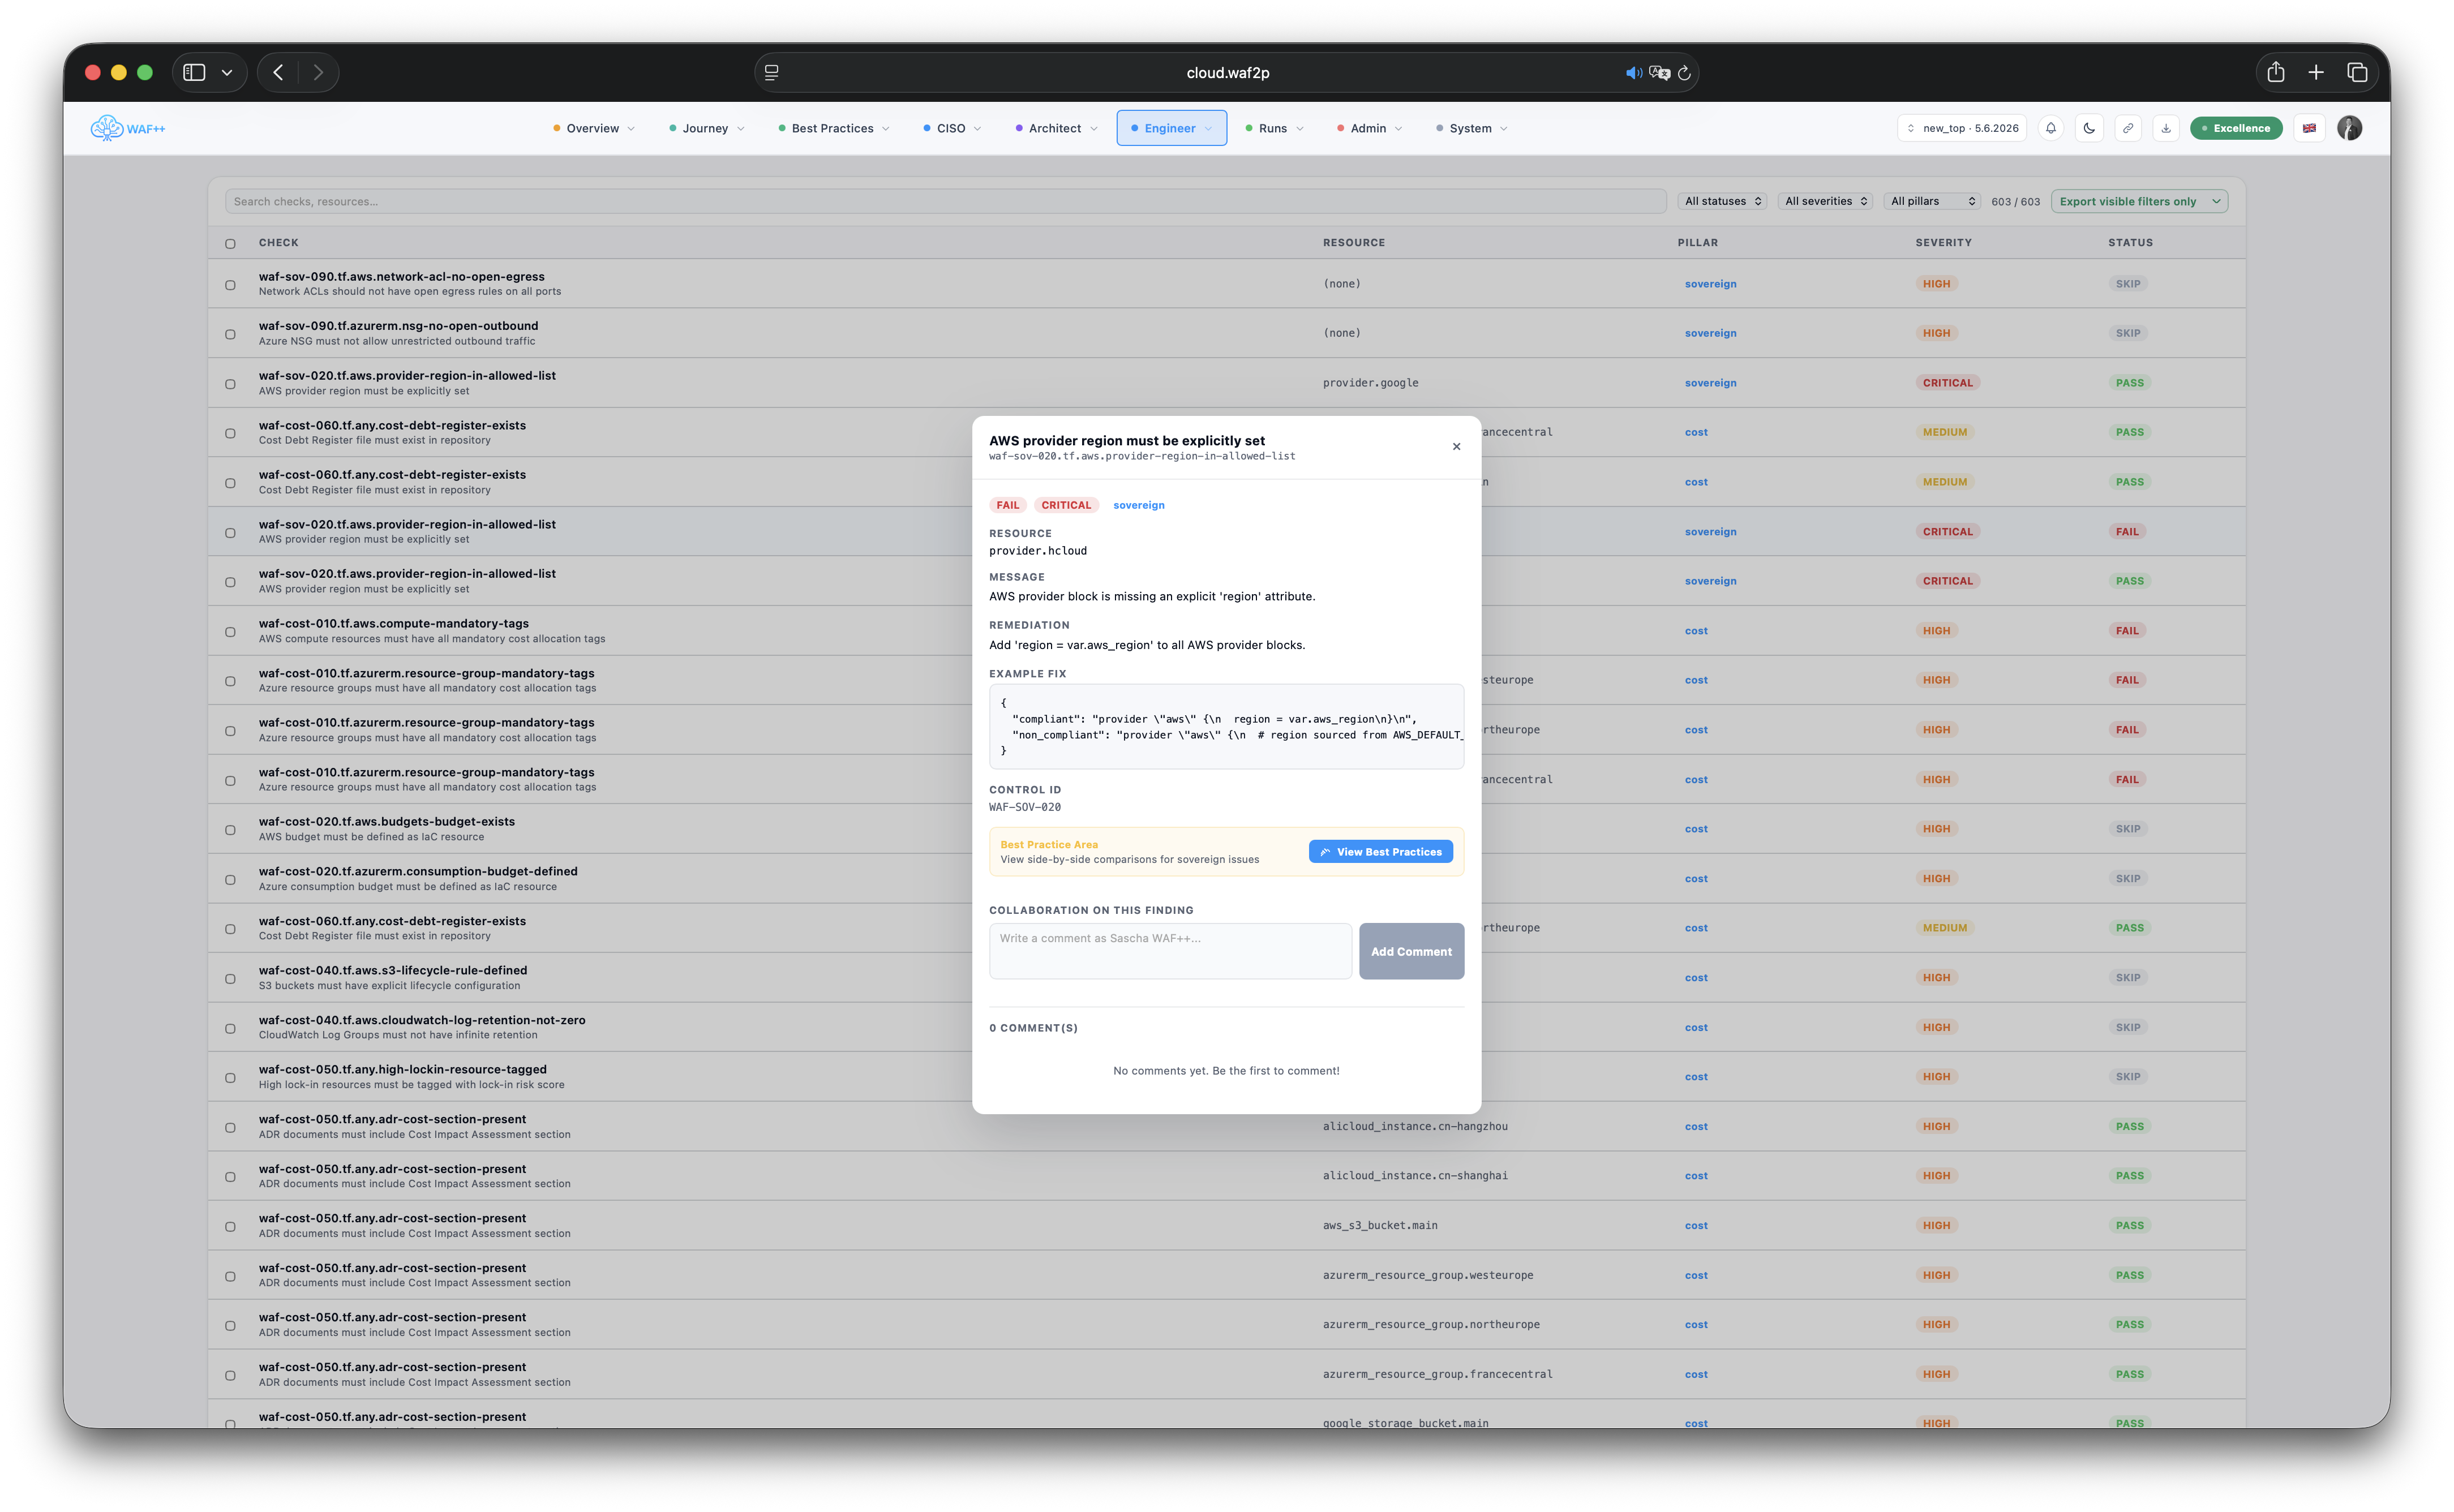
Uruchom przegląd sprawdzania
Rozbij indywidualne wyniki kontroli dla każdej operacji. Filtr wg PASS, FAIL, SKIP lub WAIVED. Sortowanie według filaru, stopnia ciężkości lub promienia wybuchu oraz eksport do celów sprawozdawczości.
Cztery soczewki. Jeden standard zgodności.
WAFPass ocenia infrastrukturę poprzez cztery uzupełniające się soczewki - podejmowanie decyzji dotyczących zgodności, identyfikowalnych, powtarzalnych i kontrolowanych.
Strategie znakowania, konfiguracja zasobów i barierki kont - oceniane automatycznie przy każdym uruchomieniu.
Egzekwowanie polityki jako kodu - decyzje strategiczne pozostają spójne w czasie i zespołach.
Topologia sieci, rezydencja danych i suwerenność - neutralna pod względem provider- WAF++ sterowanie każdą chmurą.
IAM least-przywilej, szyfrowanie-at-odpoczynek i twardnienie kontroli - wyniki są PASS, FAIL, SKIP lub WAIVED.
Więcej niż przejść i zawieść.
WAFPass przeprowadza kontrole w oparciu o dane wywiadowcze dotyczące głębokiej zgodności - co sprawia, że priorytety ryzyka są konkretne i wykonalne.
Częściowy plan wyjścia i ocena bezpieczeństwa, zgodności i wpływu promieni blastycznych oczekujących zmian - przedterraform apply.
Wizualizacja łańcuchów ataków, które prowadzą do awarii kontroli. Odznaki ciężkości i bezpośrednie powiązania rekultywacyjne sprawiają, że priorytety ryzyka są konkretne.
Każda kontrola posiada wynik promienia blastycznego, który określa potencjalny wpływ przestoju. Priorytetowa rekultywacja poprzez rzeczywiste narażenie na ryzyko.
Kontrole, które zmieniają status między biegami bez wyraźnej zmiany kodu stają się natychmiast widoczne - złowione przed rozpoczęciem procesu produkcji.
W module ESG oszacowano wpływ każdej decyzji o obciążeniu chmurą CO2. Uchwycony na sterowanie i automatycznie zintegrowany z raportami zgodności PDF.
Pomiń kontrolę celowo z pisemnym uzasadnieniem. Akceptacje ryzyka obejmują aprobat, RFC / Jira link, data ważności - w pełni identyfikowalny.
Jak elementy się łączą.
Każdy komponent jest niezależnie rozmieszczany. Używaj samego CLI dla rurociągów CI / CD, a następnie dodaj serwer i deskę rozdzielczą, gdy potrzebujesz stałej historii i eksploracji wizualnej.
Gotowy do zatwierdzenia infrastruktury?
Pobierz kontrolę WAF++, uruchom WAFPass pod kodem Terraform lub CDK i uzyskaj pełny raport zgodności w minutach.