
Conformité des infrastructures,
entièrement visualisé.
WAFPass est la plateforme de conformité open-source pour les infrastructures modernes. Parse Terraform et AWS CDK, évaluer les contrôles 83+ WAF++ sur 8 piliers, explorer les résultats dans le navigateur et générer l'auditeur prêt rapports — tous en une seule pile intégrée. Pas d'identifiants cloud requis.
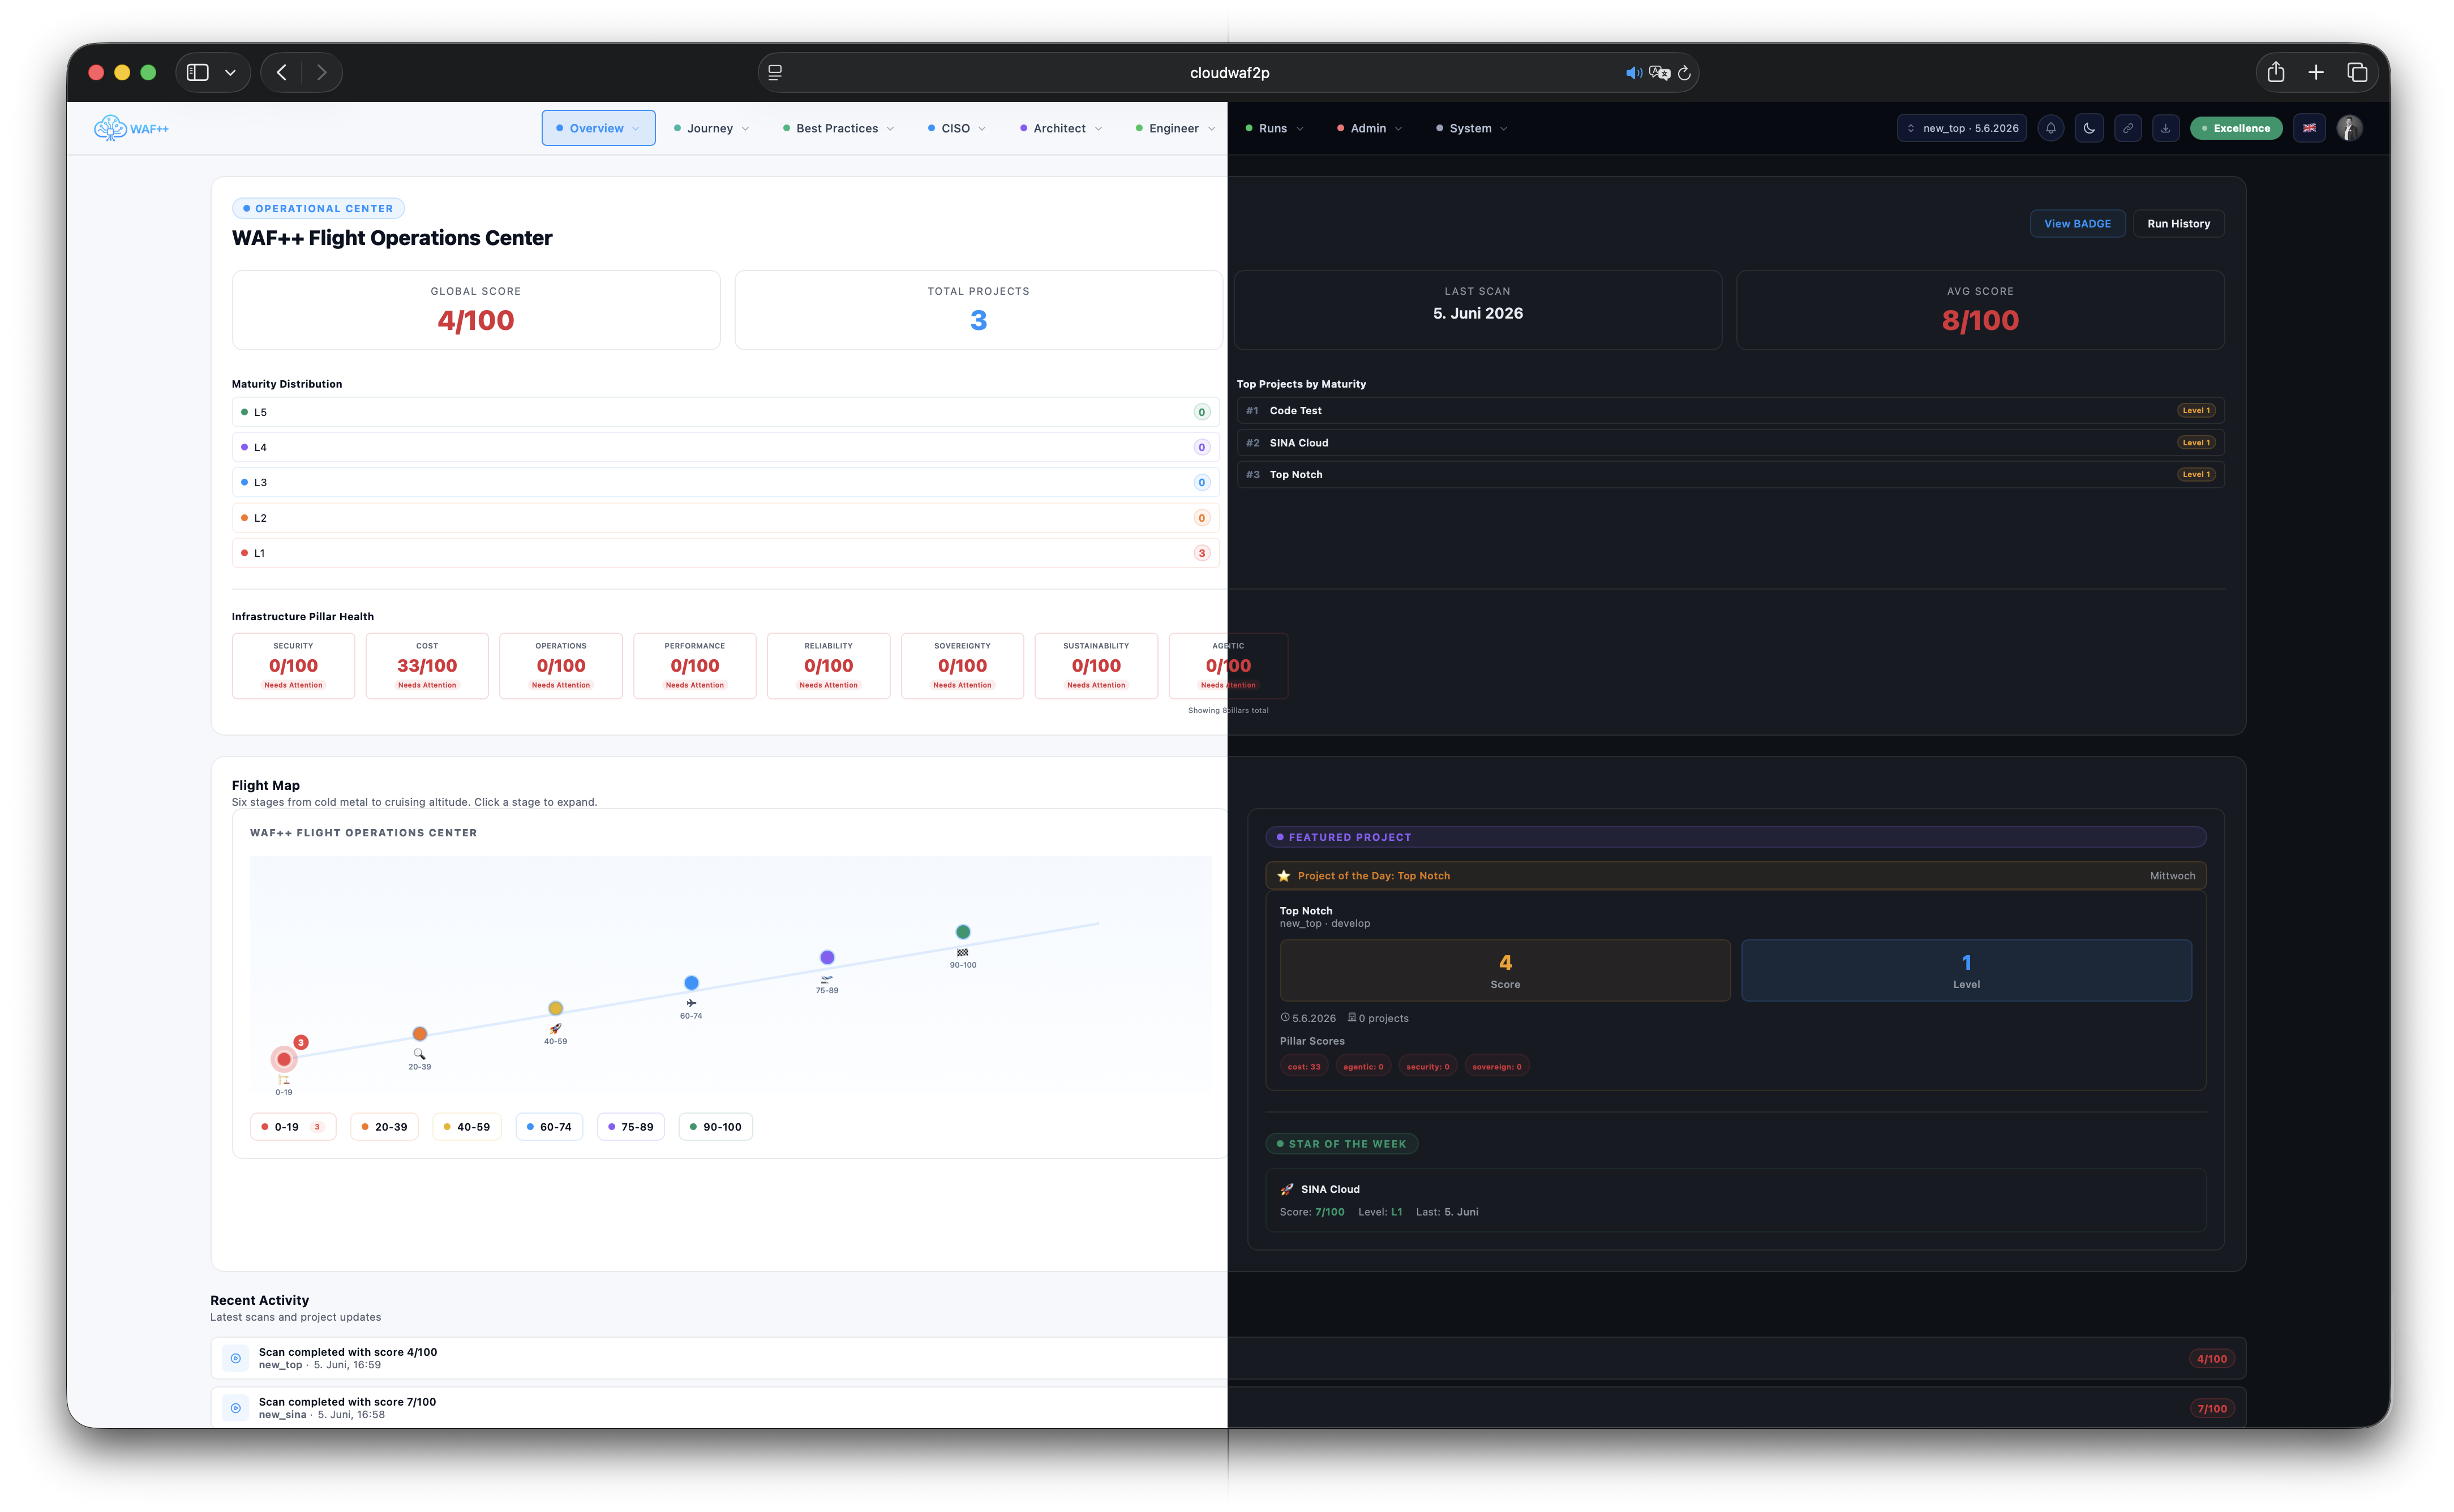
Trois couches. Un travail de conformité.
WAFPass est plus qu'un CLI — c'est une pile à trois couches pour les équipes d'ingénierie qui ont besoin d'une conformité continue sans sacrifier la vitesse.
Moteur d'évaluation de base. Parses Terraform et AWS CDK. Coure dans les pipelines CI/CD. Pas d'identifiants cloud nécessaires.
Couche de persistance FastAPI. Les magasins fonctionnent, les renonciations, les acceptations de risques, les constatations secrètes et les événements de vérification. PostgreSQLTM avec migrations automatiques.
Réagissez au tableau de bord web. 22+ pages d'exploration de la conformité, d'exportation de preuves prêtes à l'audit et de gestion du rôle du CCRA.
Prends les commandes avec toi.
Téléchargez le catalogue complet des commandes WAF++ sous la forme de YAML, ou prenez un paquet de politiques compatibles avec Checkov généré directement à partir des mêmes fichiers sources.
Le paquet Checkov est généré sur demande à partir des mêmes définitions de contrôle 83+ et comprend une politique par assertion de vérification automatisée.
Chaque point de vue indique l'étape suivante.
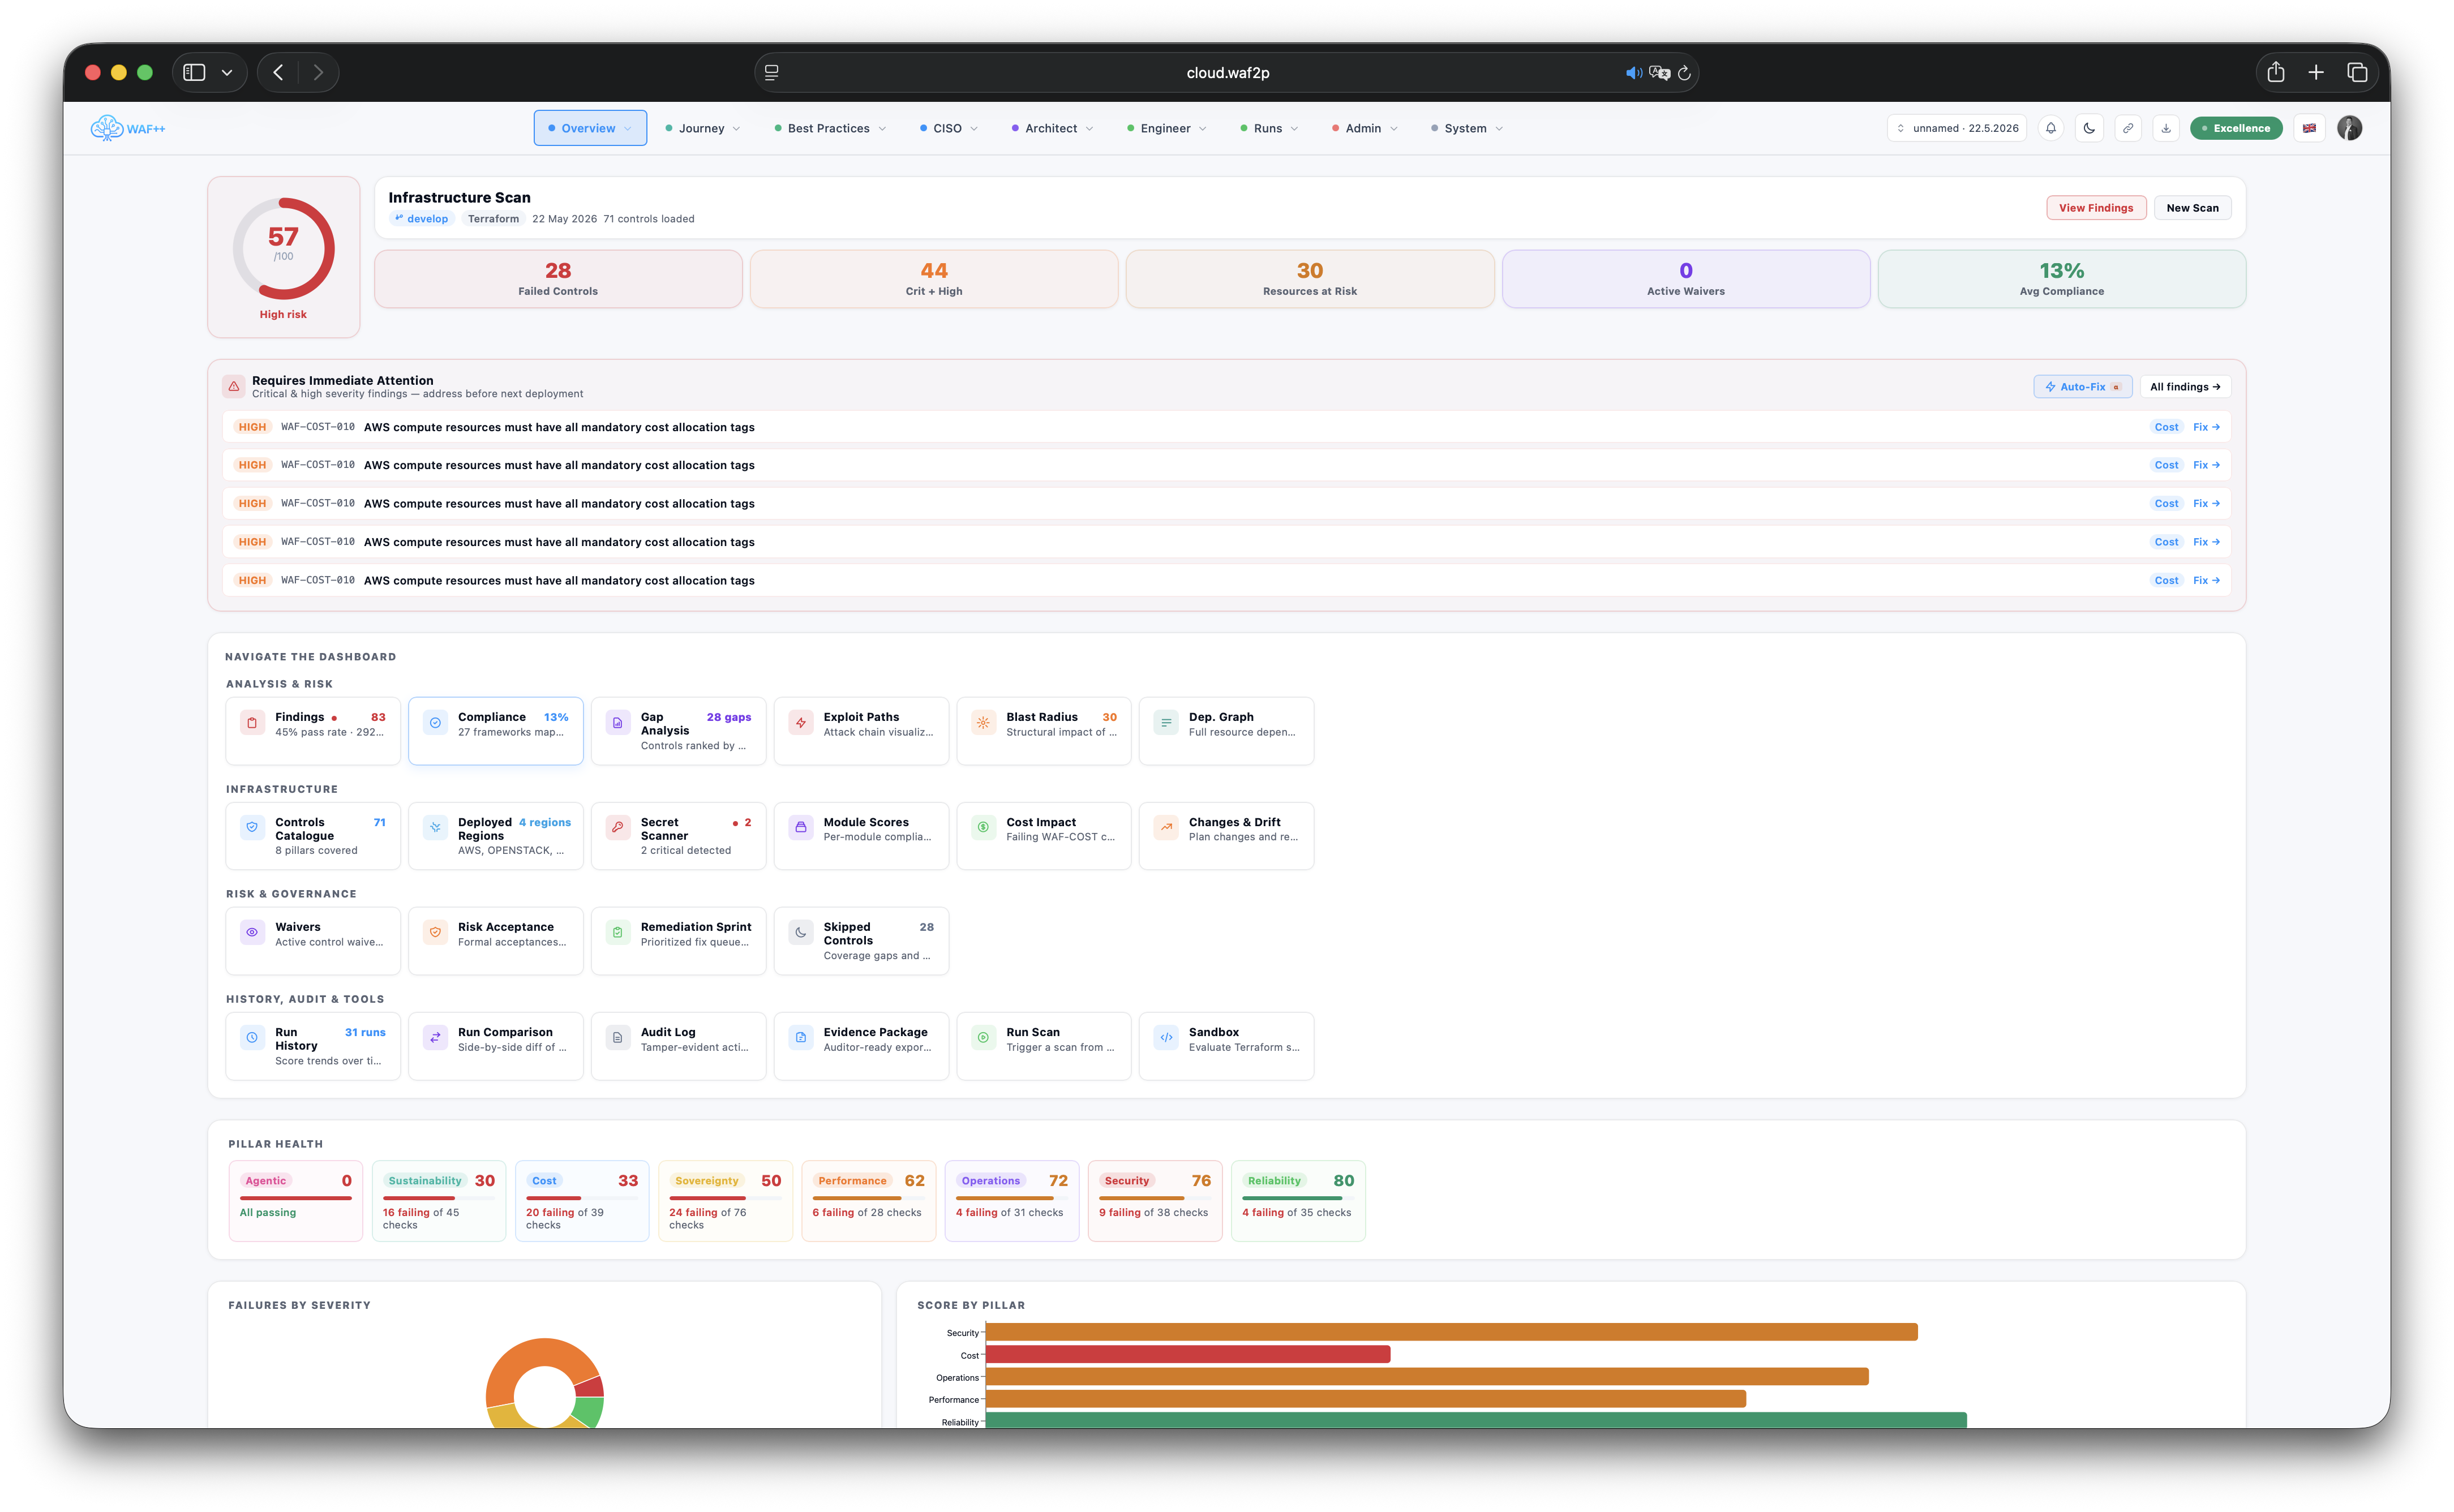
WAFPass rend les données de conformité de sorte que la prochaine action est évidente — que vous soyez un CISO à la recherche d'un aperçu ou un ingénieur fixant un FAIL.
Les tuiles de région codées en couleurs indiquent instantanément où se trouve l'infrastructure. Rouge signifie découvertes actives — un clic conduit aux contrôles défaillants, au projet propriétaire et à l'ingénieur responsable.
La répartition des déploiements, les limites de souveraineté et les deltas de conformité entre les régions sans passer par des consoles ou des feuilles de calcul.
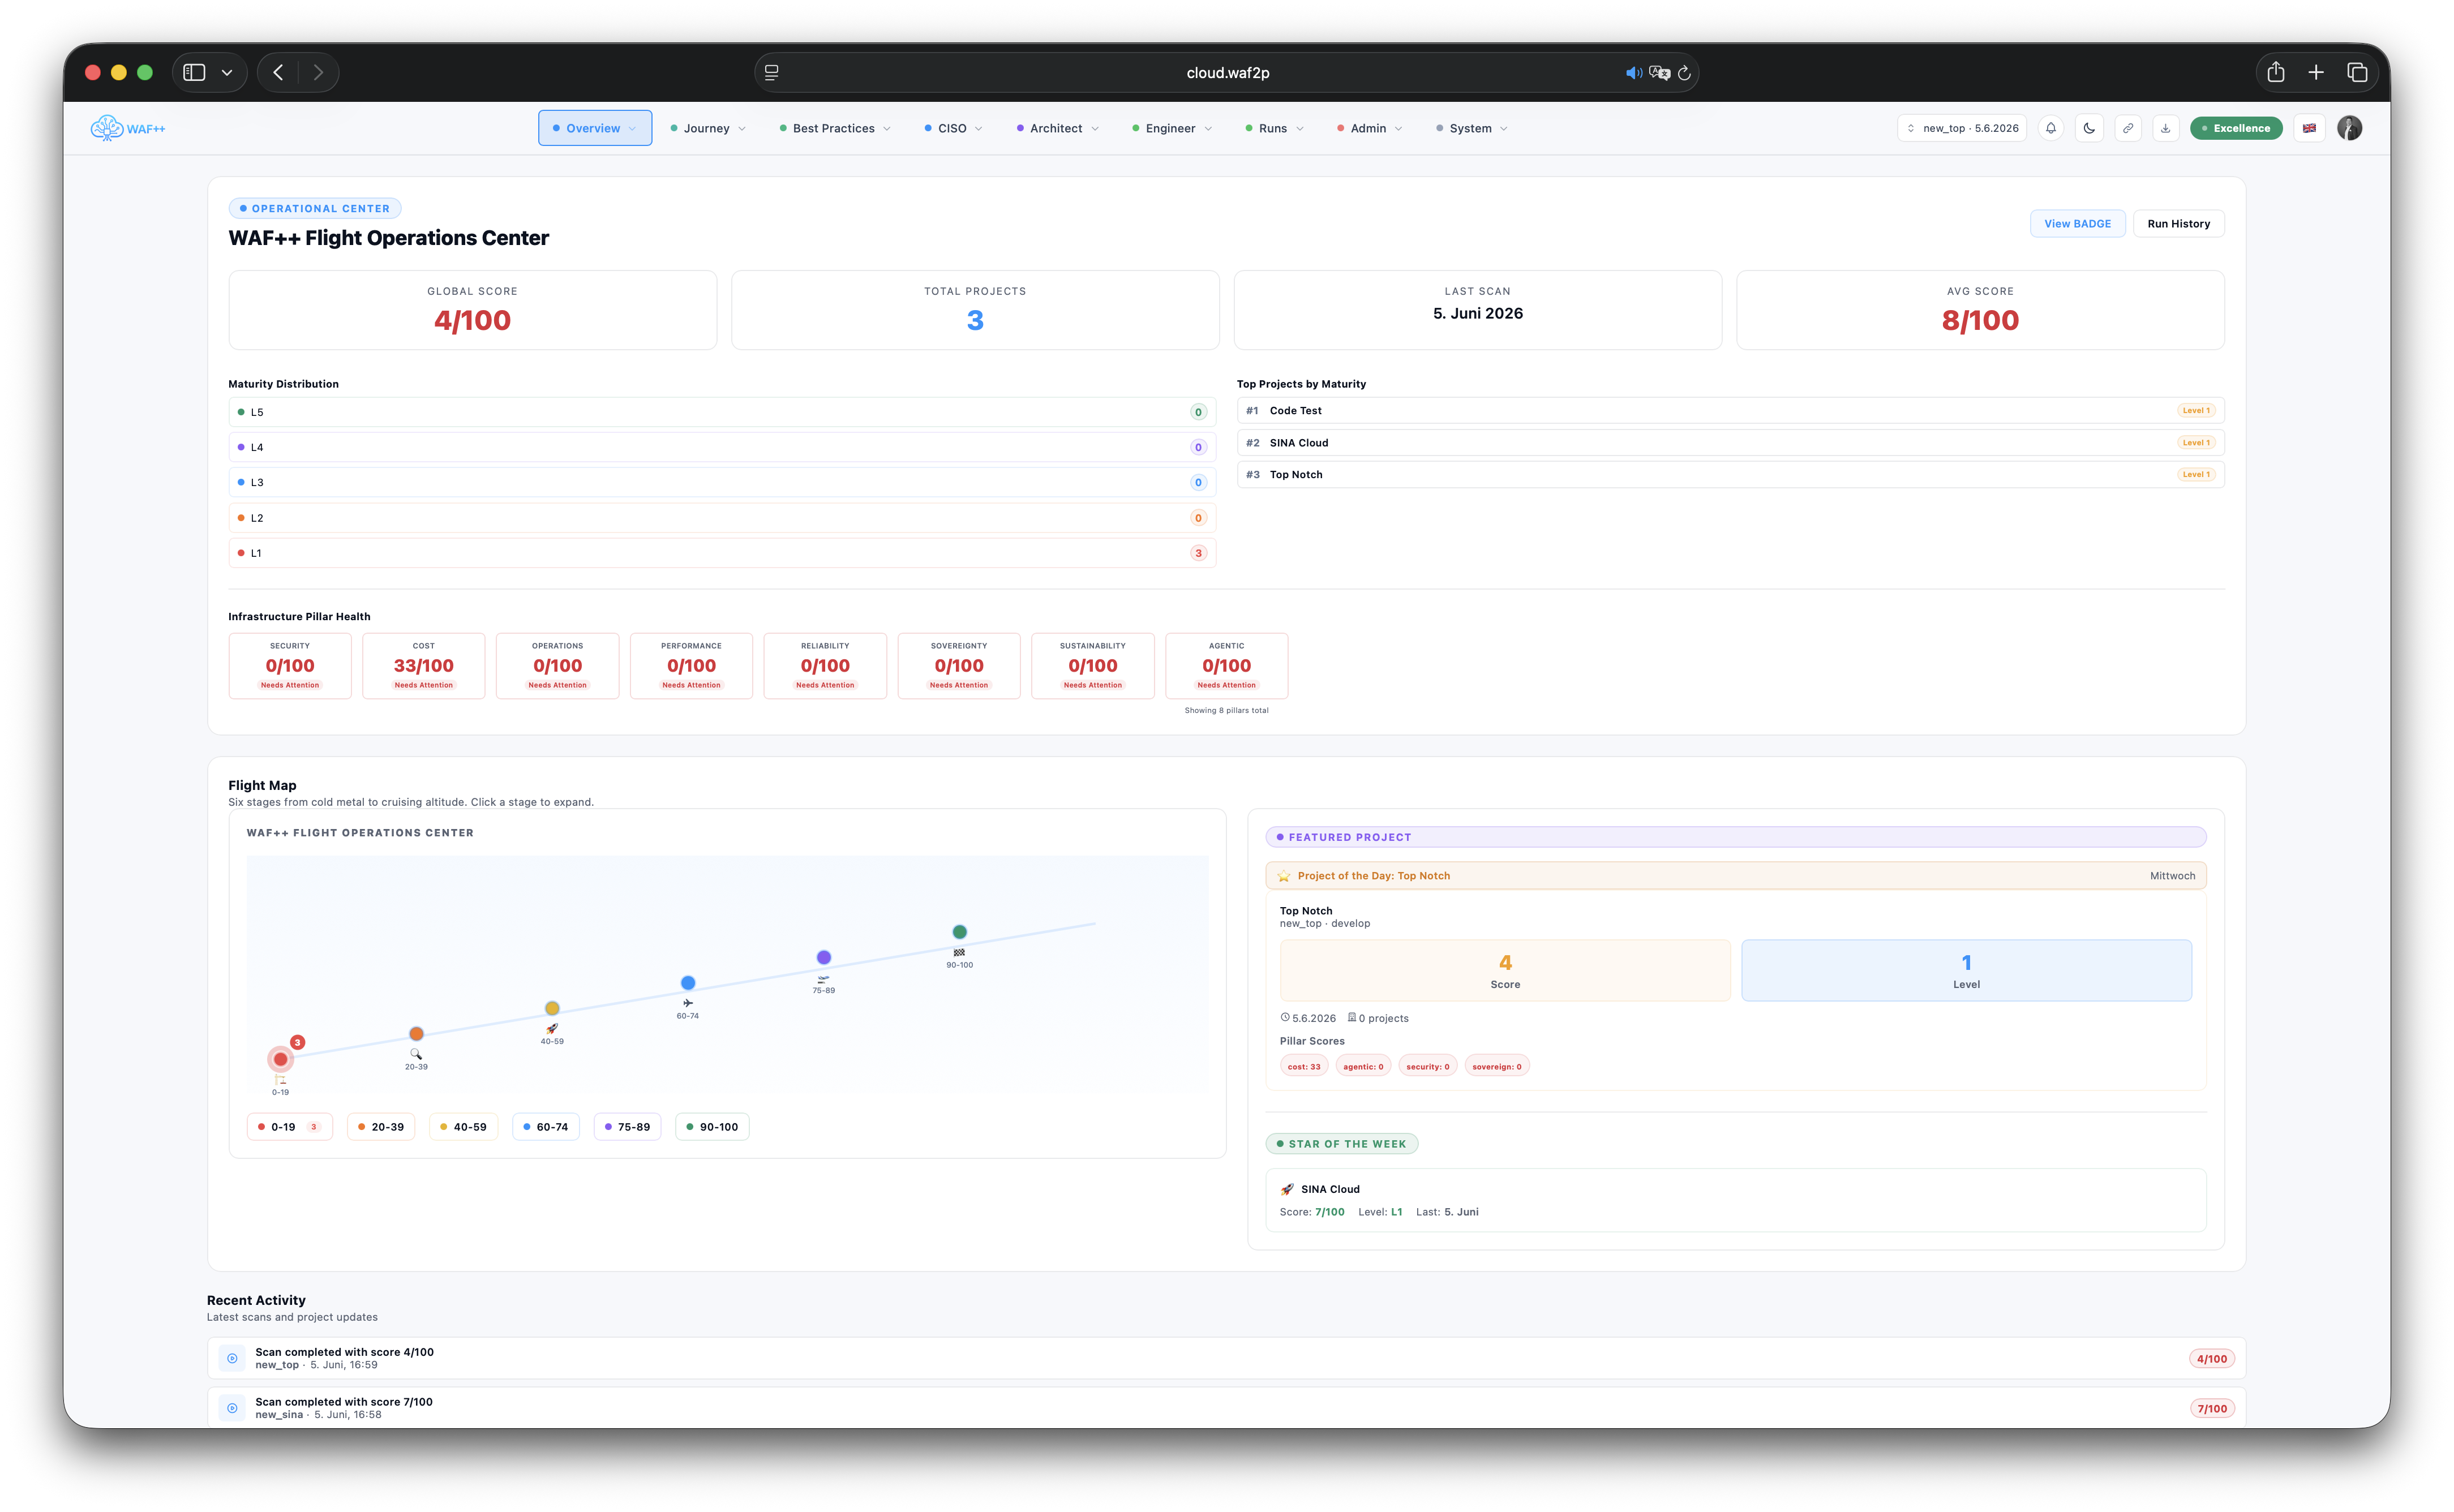
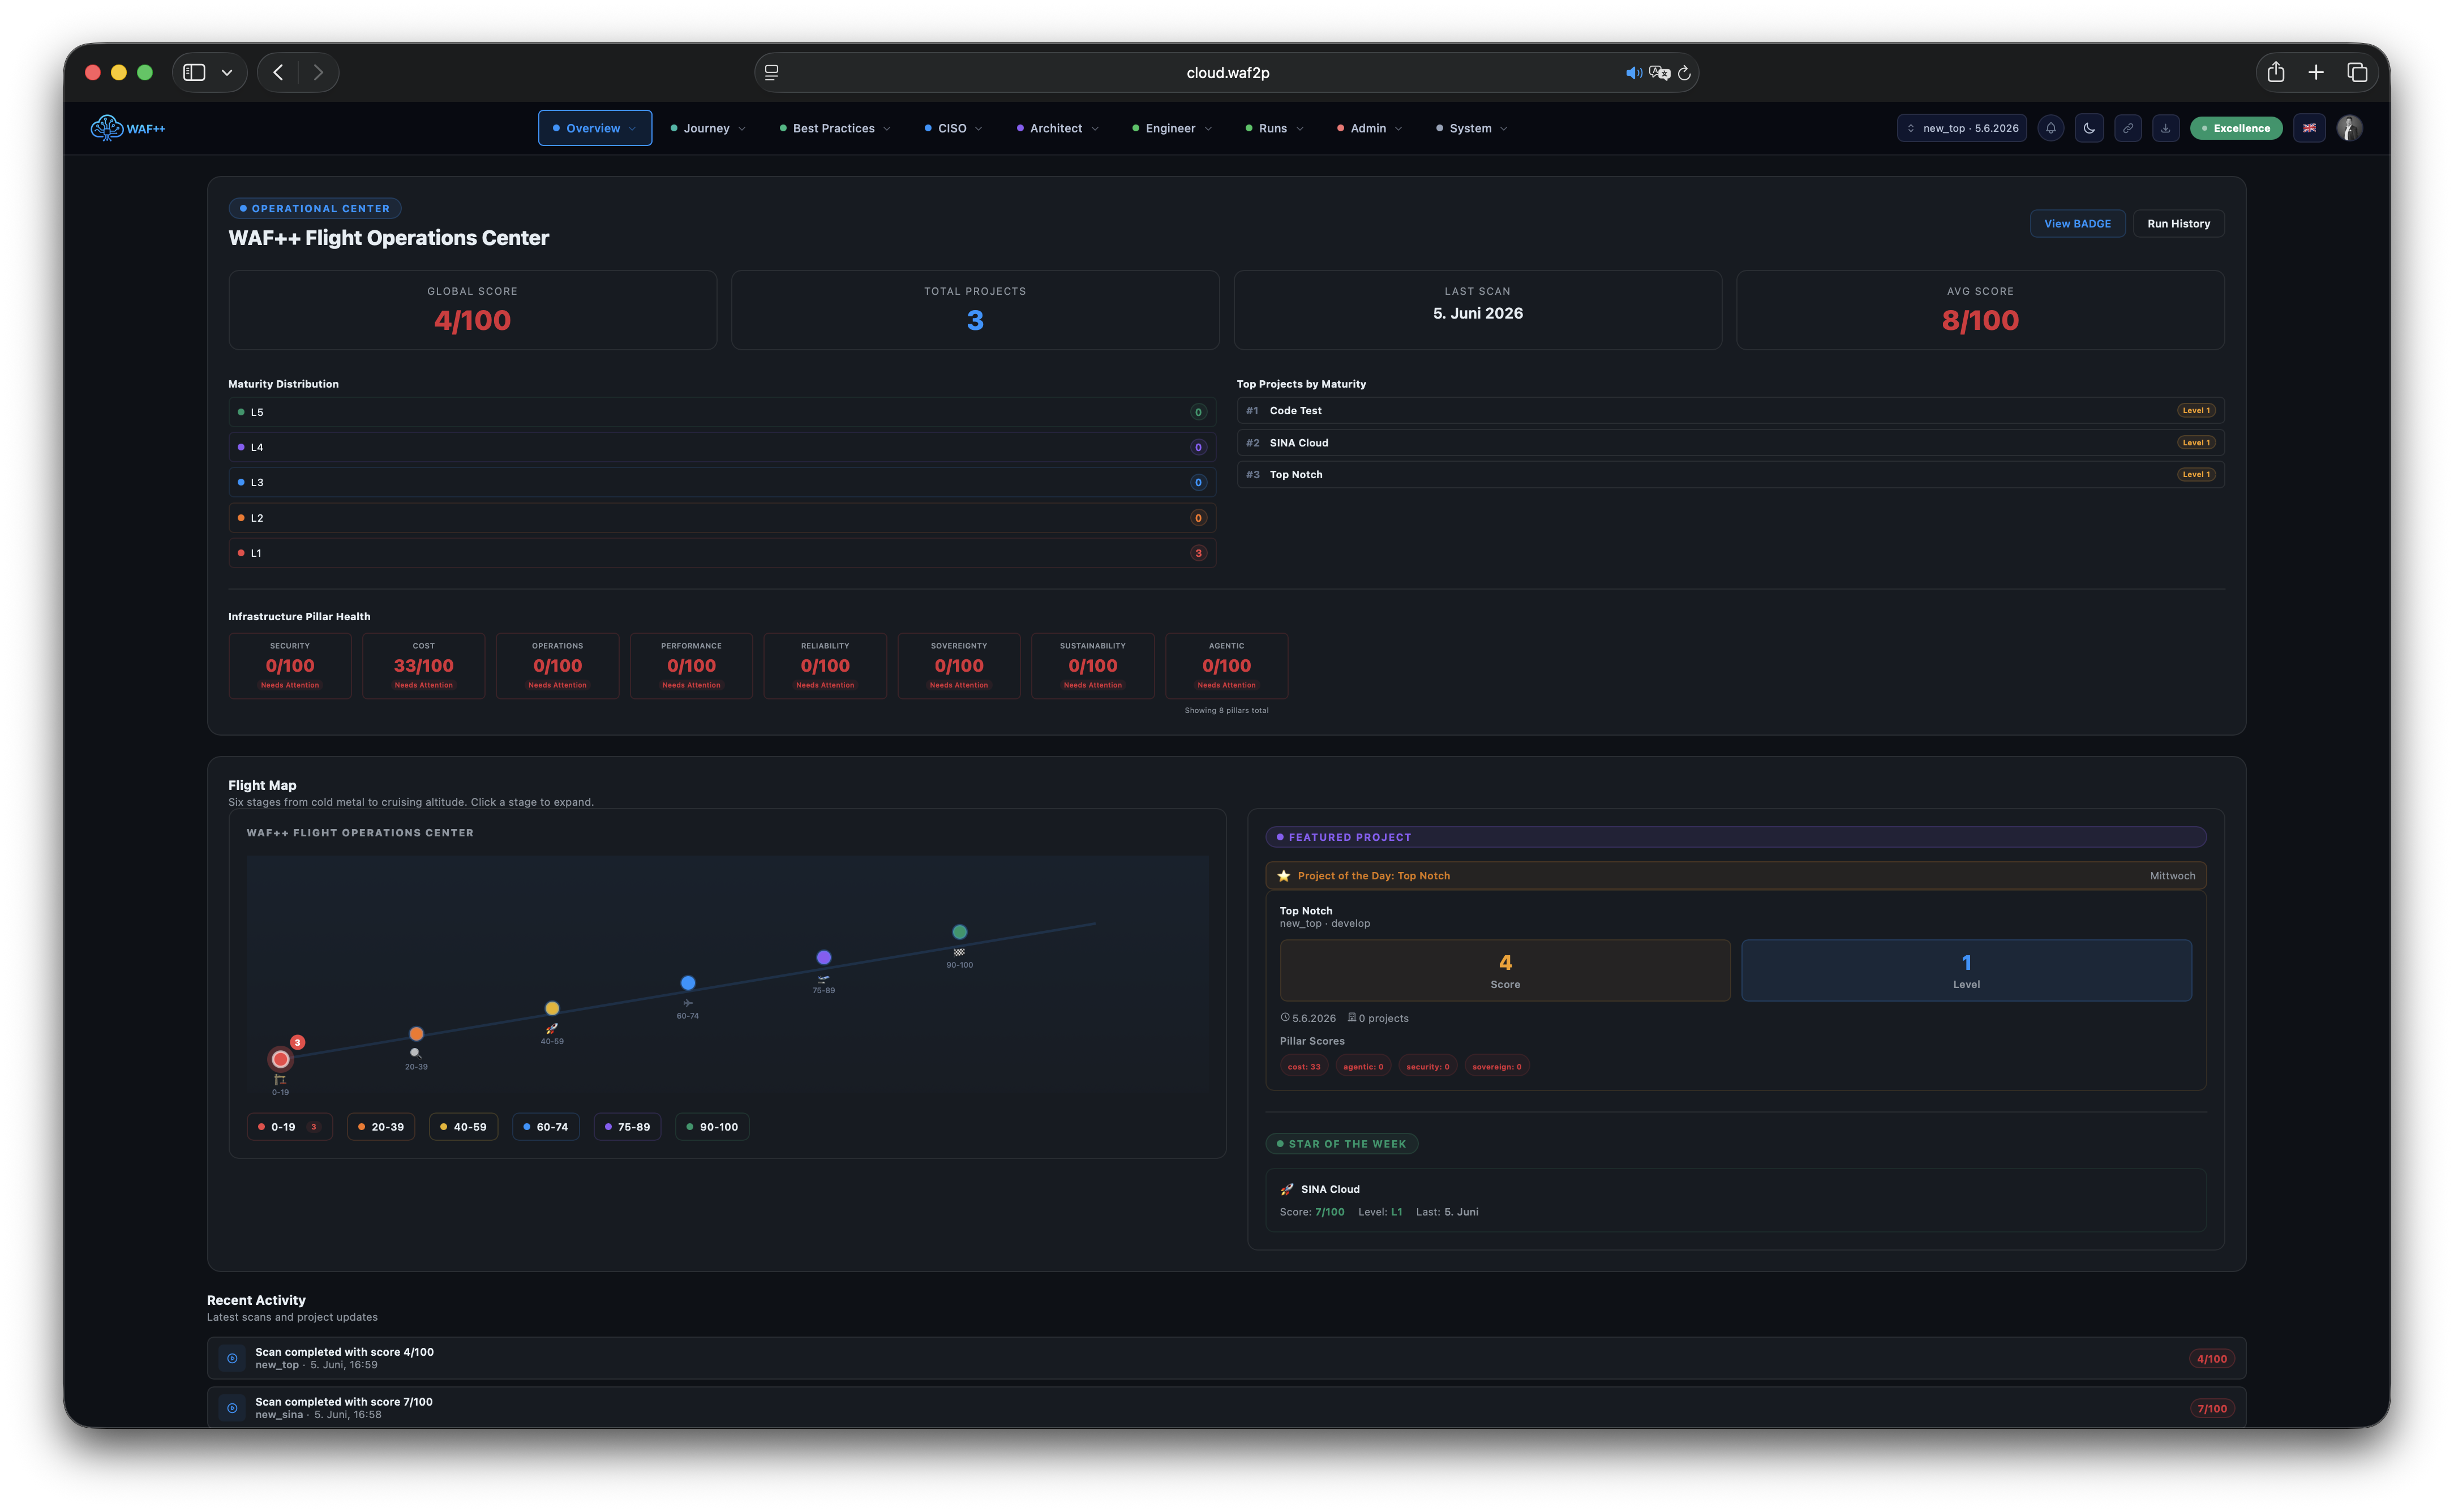
Chaque évaluation WAFPass crée un parcours entièrement documenté – chronomètres, contrôles modifiés, taux de passage au pilier et le membre de l'équipe qui l'a déclenché.
Comparer les parcours côte à côte pour repérer les régressions instantanément. Chaque parcours est relié au passeport complet du projet évalué, de sorte que rien ne passe inaperçu.
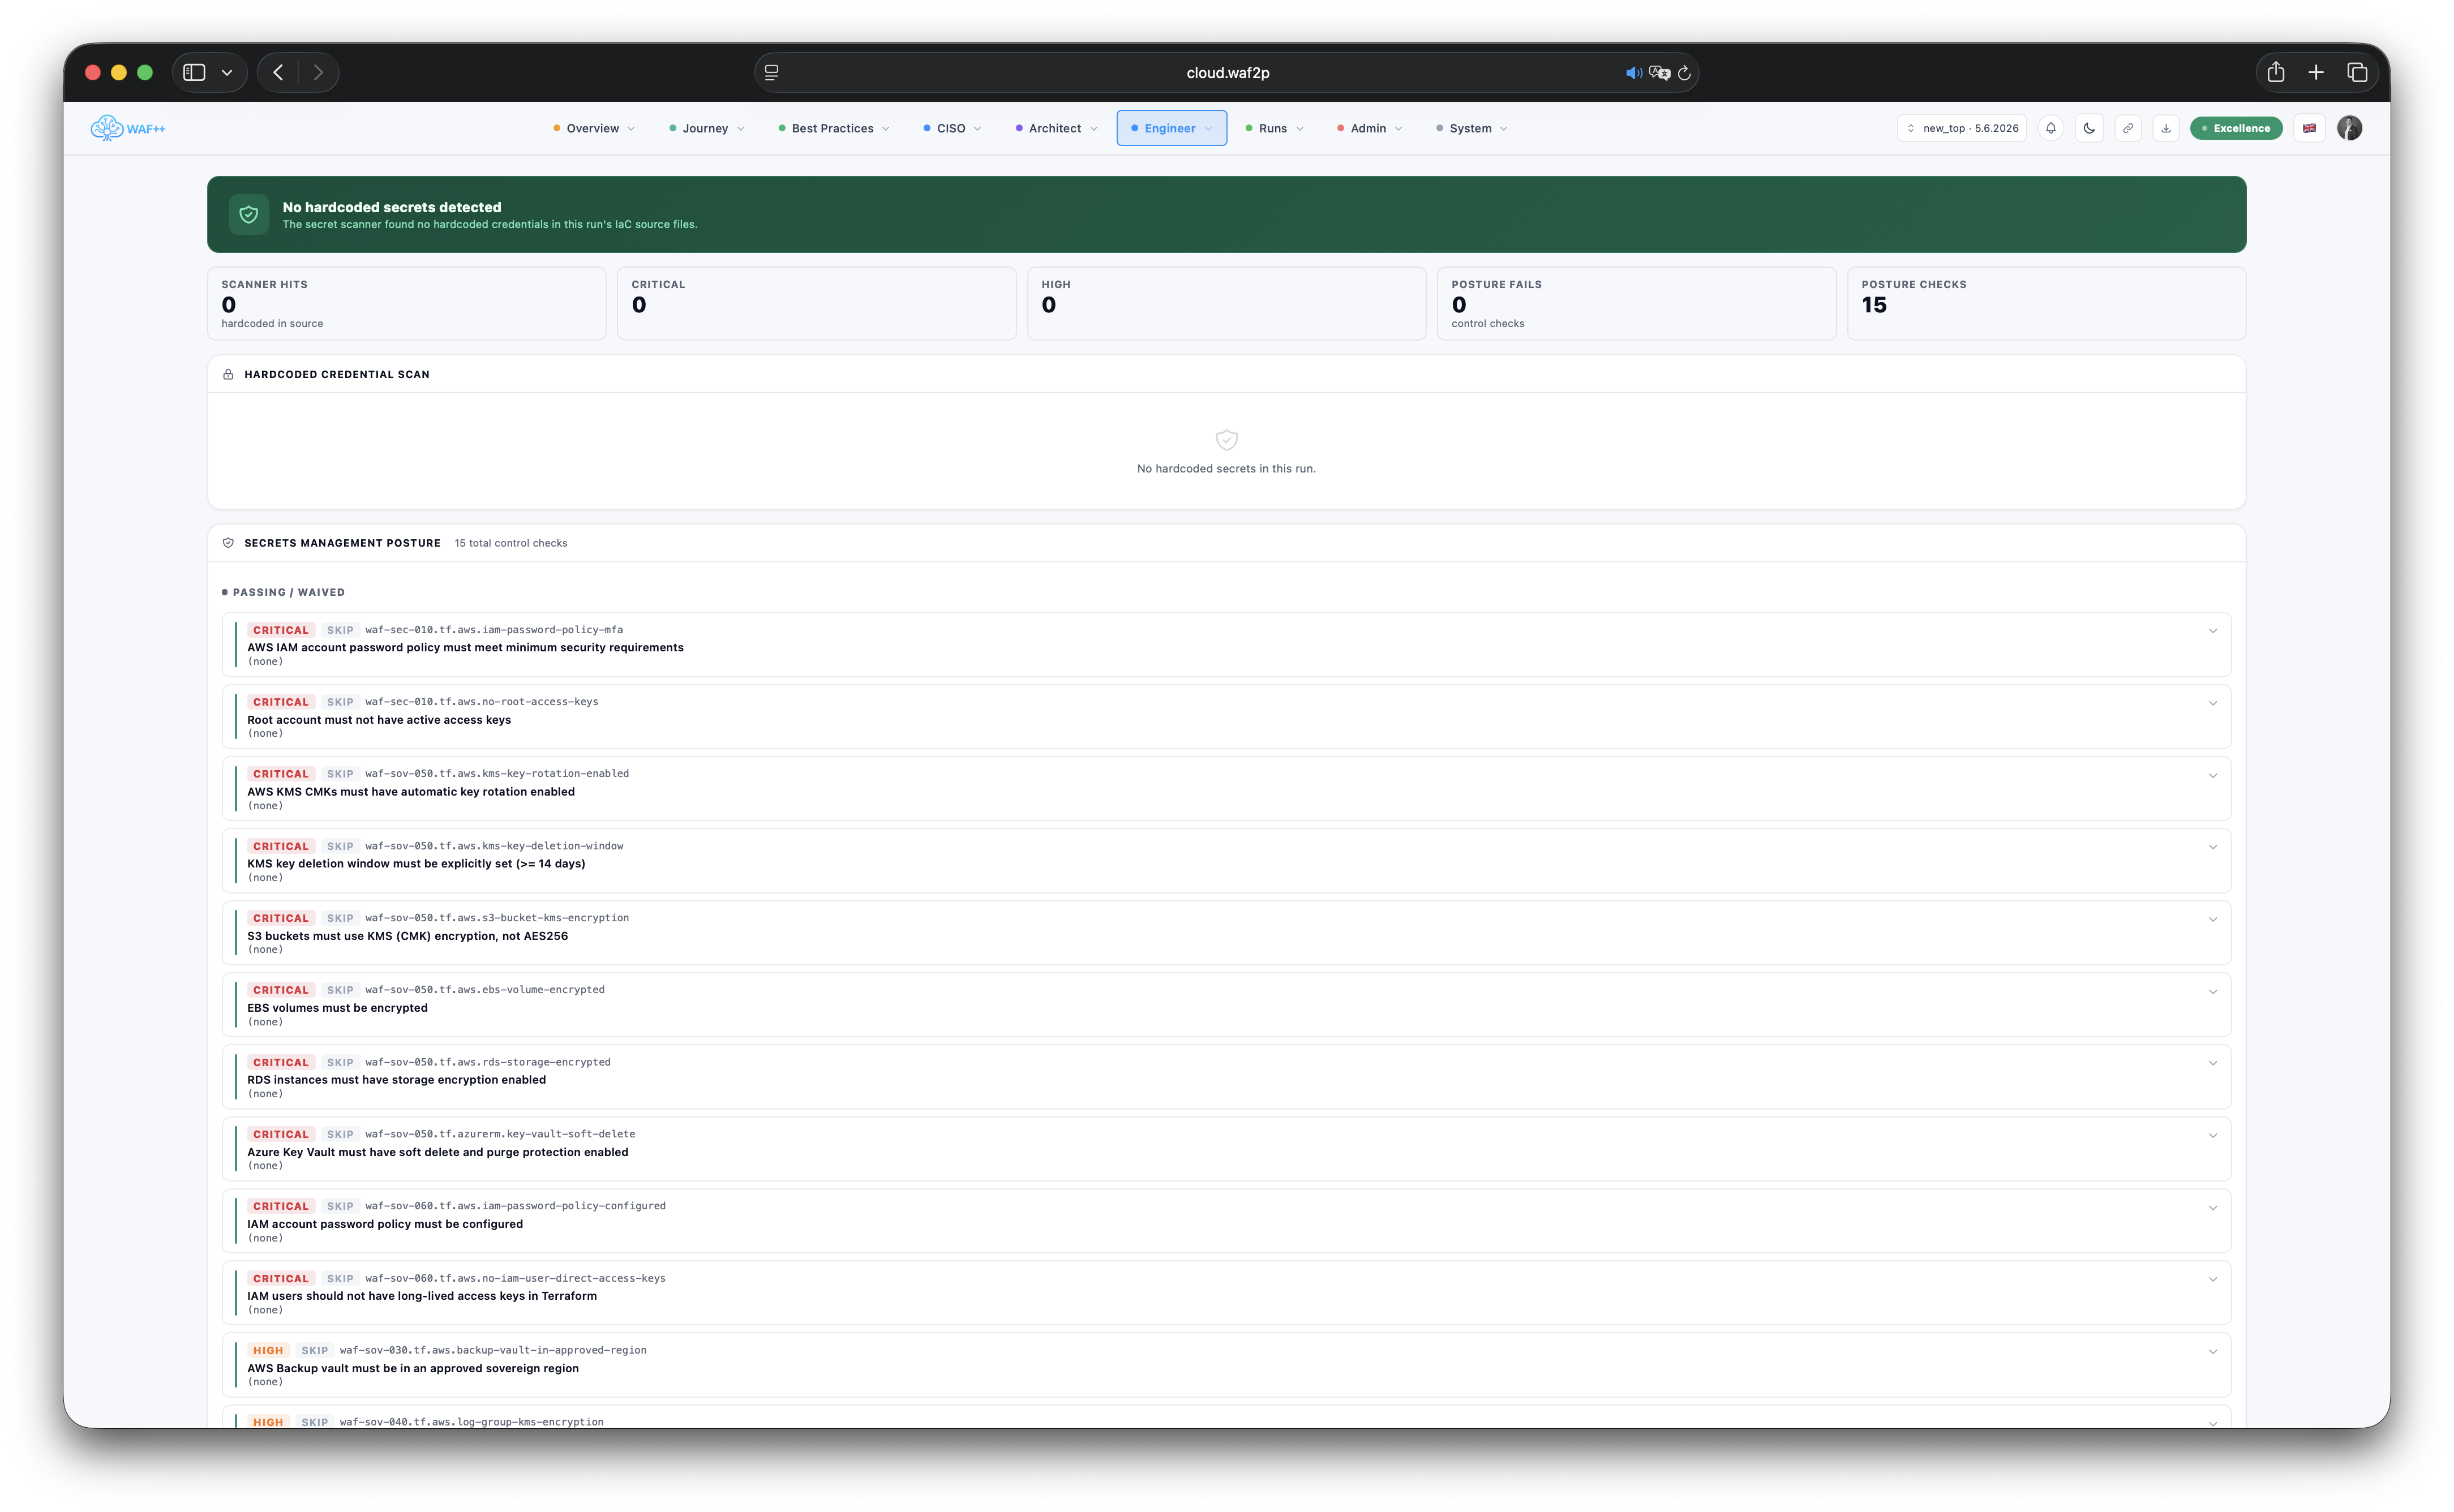
WAFPass scanne chaque fichier IaC pour les clés, jetons, mots de passe et certificats d'API codés en dur avant qu'ils n'atteignent le dépôt ou le cloud.
Chaque constatation comprend le chemin exact du fichier, le numéro de ligne, le modèle assorti et le indice de restauration. Les répressions sont suivies avec une piste de vérification complète.
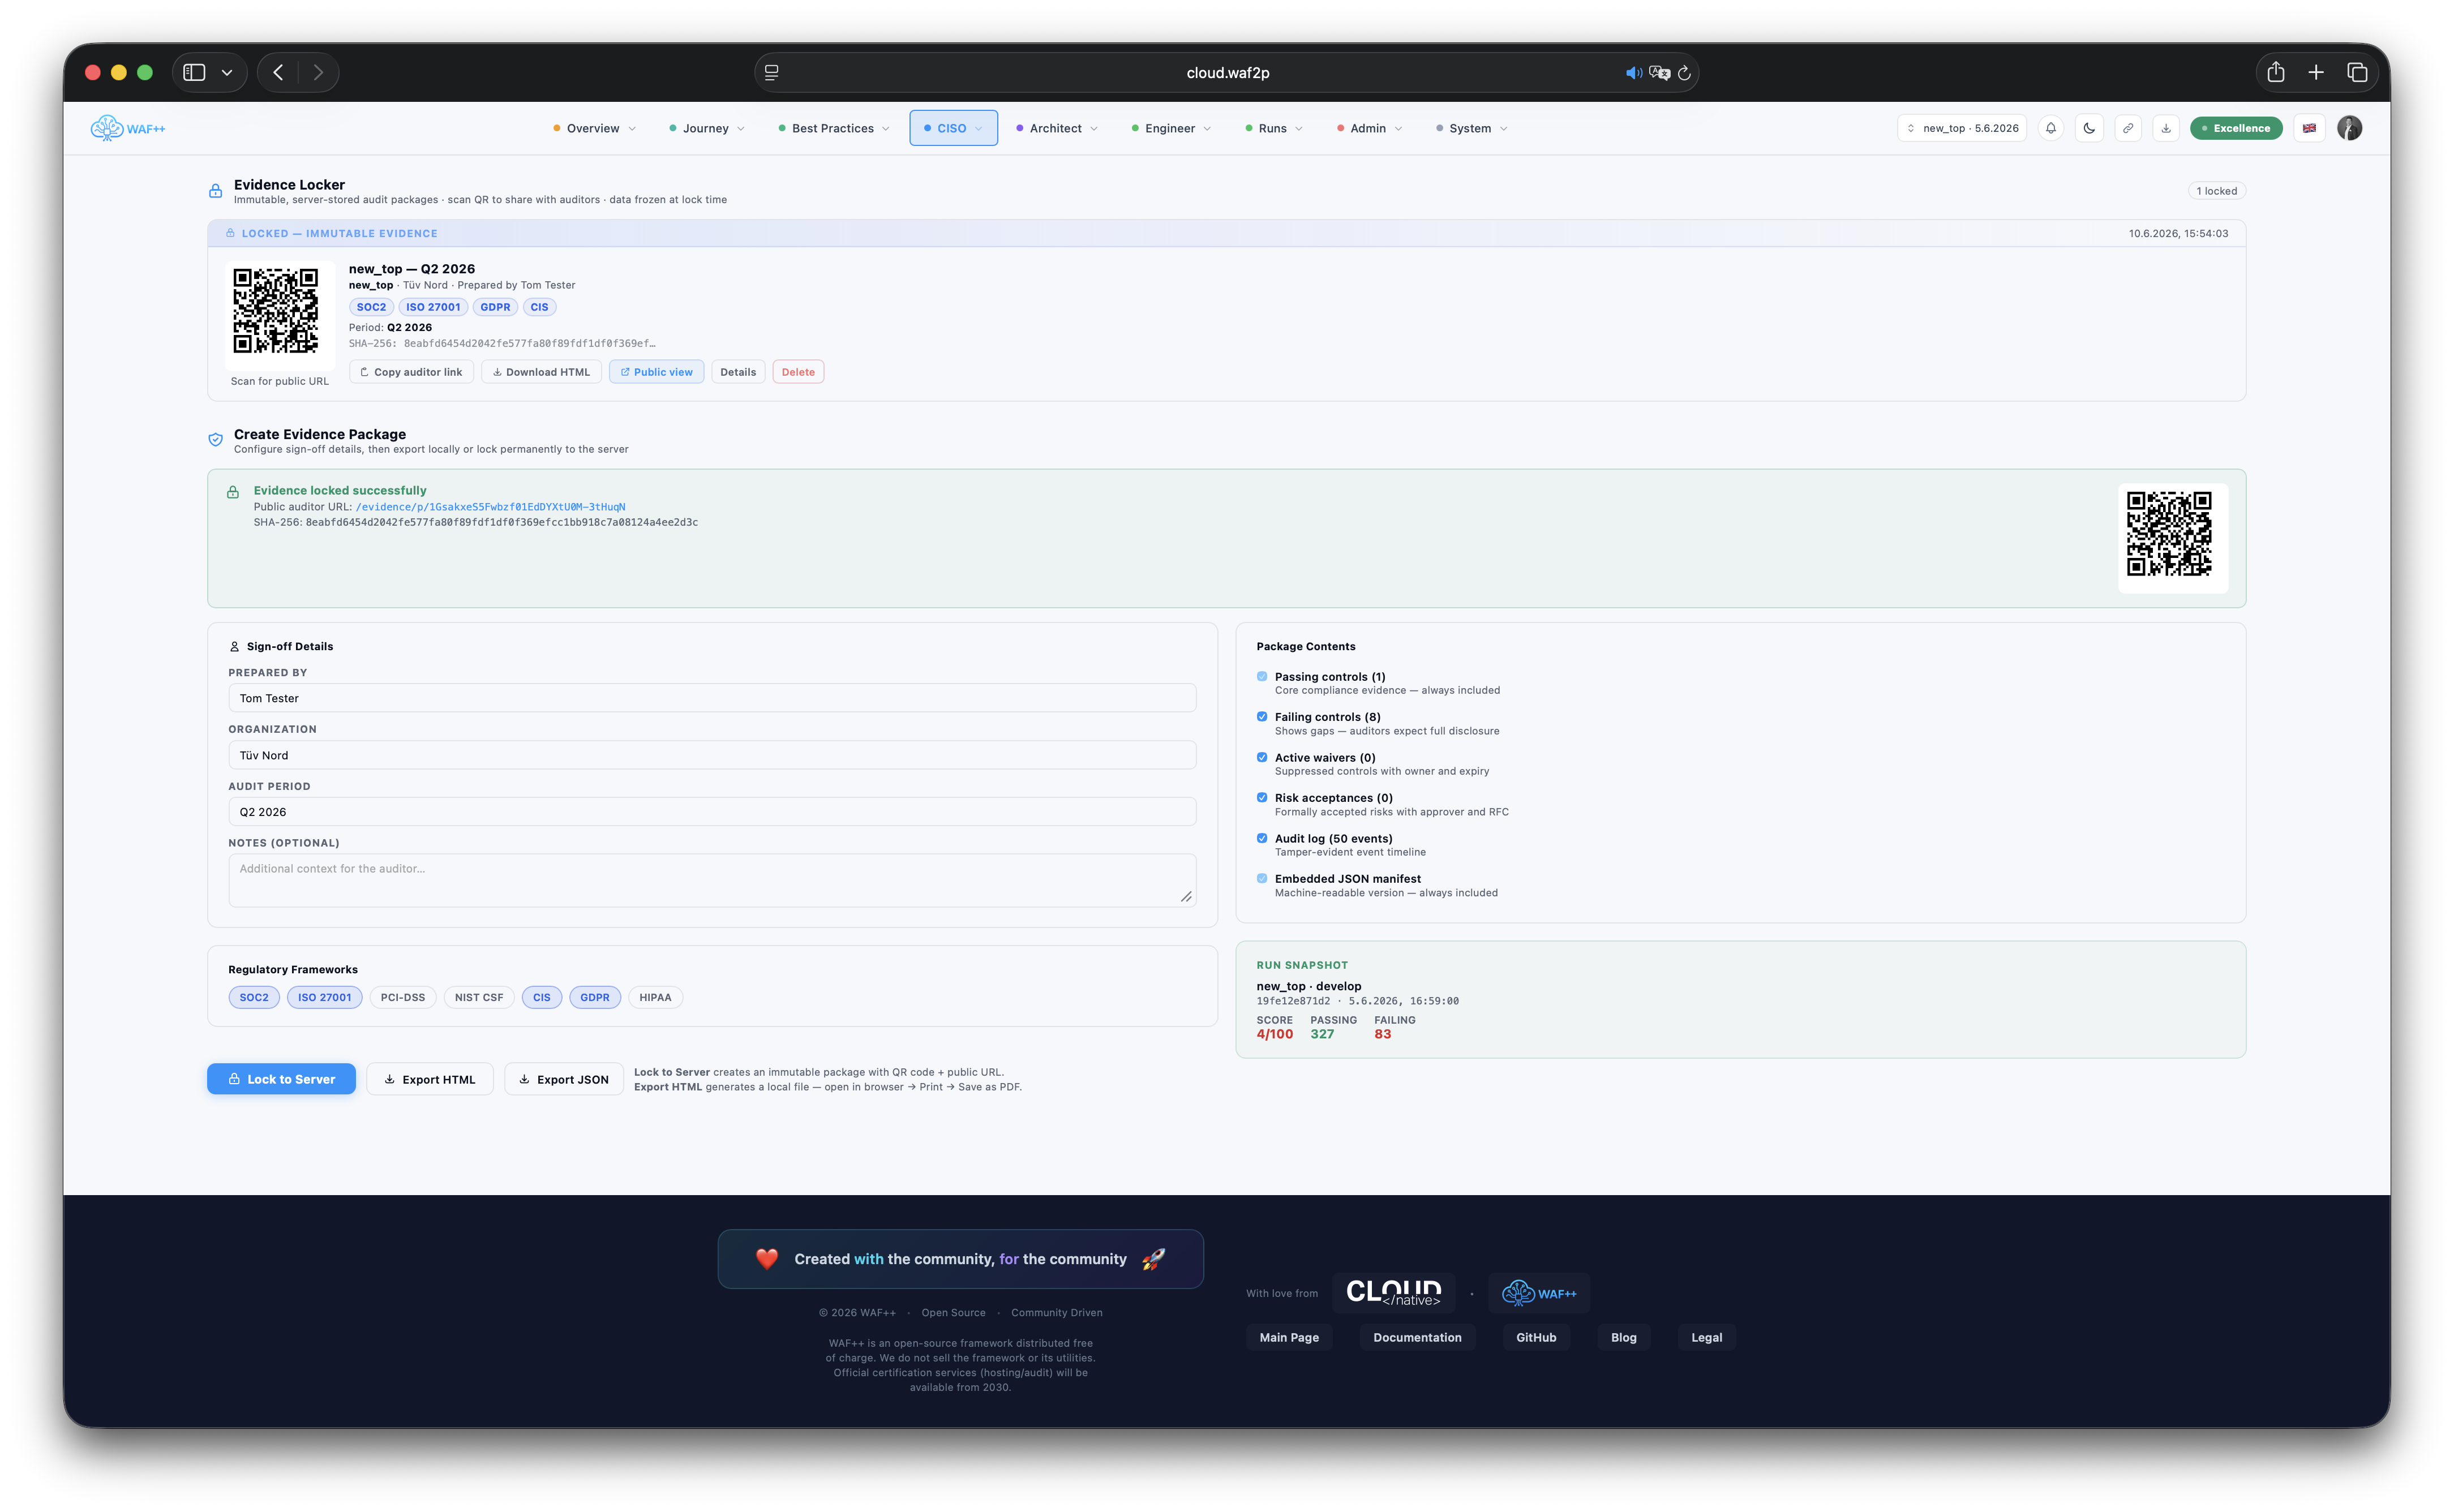
Chaque course produit des paquets de preuves mapés directement aux cadres de certification. Le Locker de preuves les organise par cadre, contrôle et date — toujours à jour, toujours partageable.
Partager des liens de preuve en lecture seule avec des auditeurs sans exportation manuelle. Les paquets comprennent des résumés de laissez-passer ou d'échec, de la documentation de renonciation et des captures d'écran horodatées.
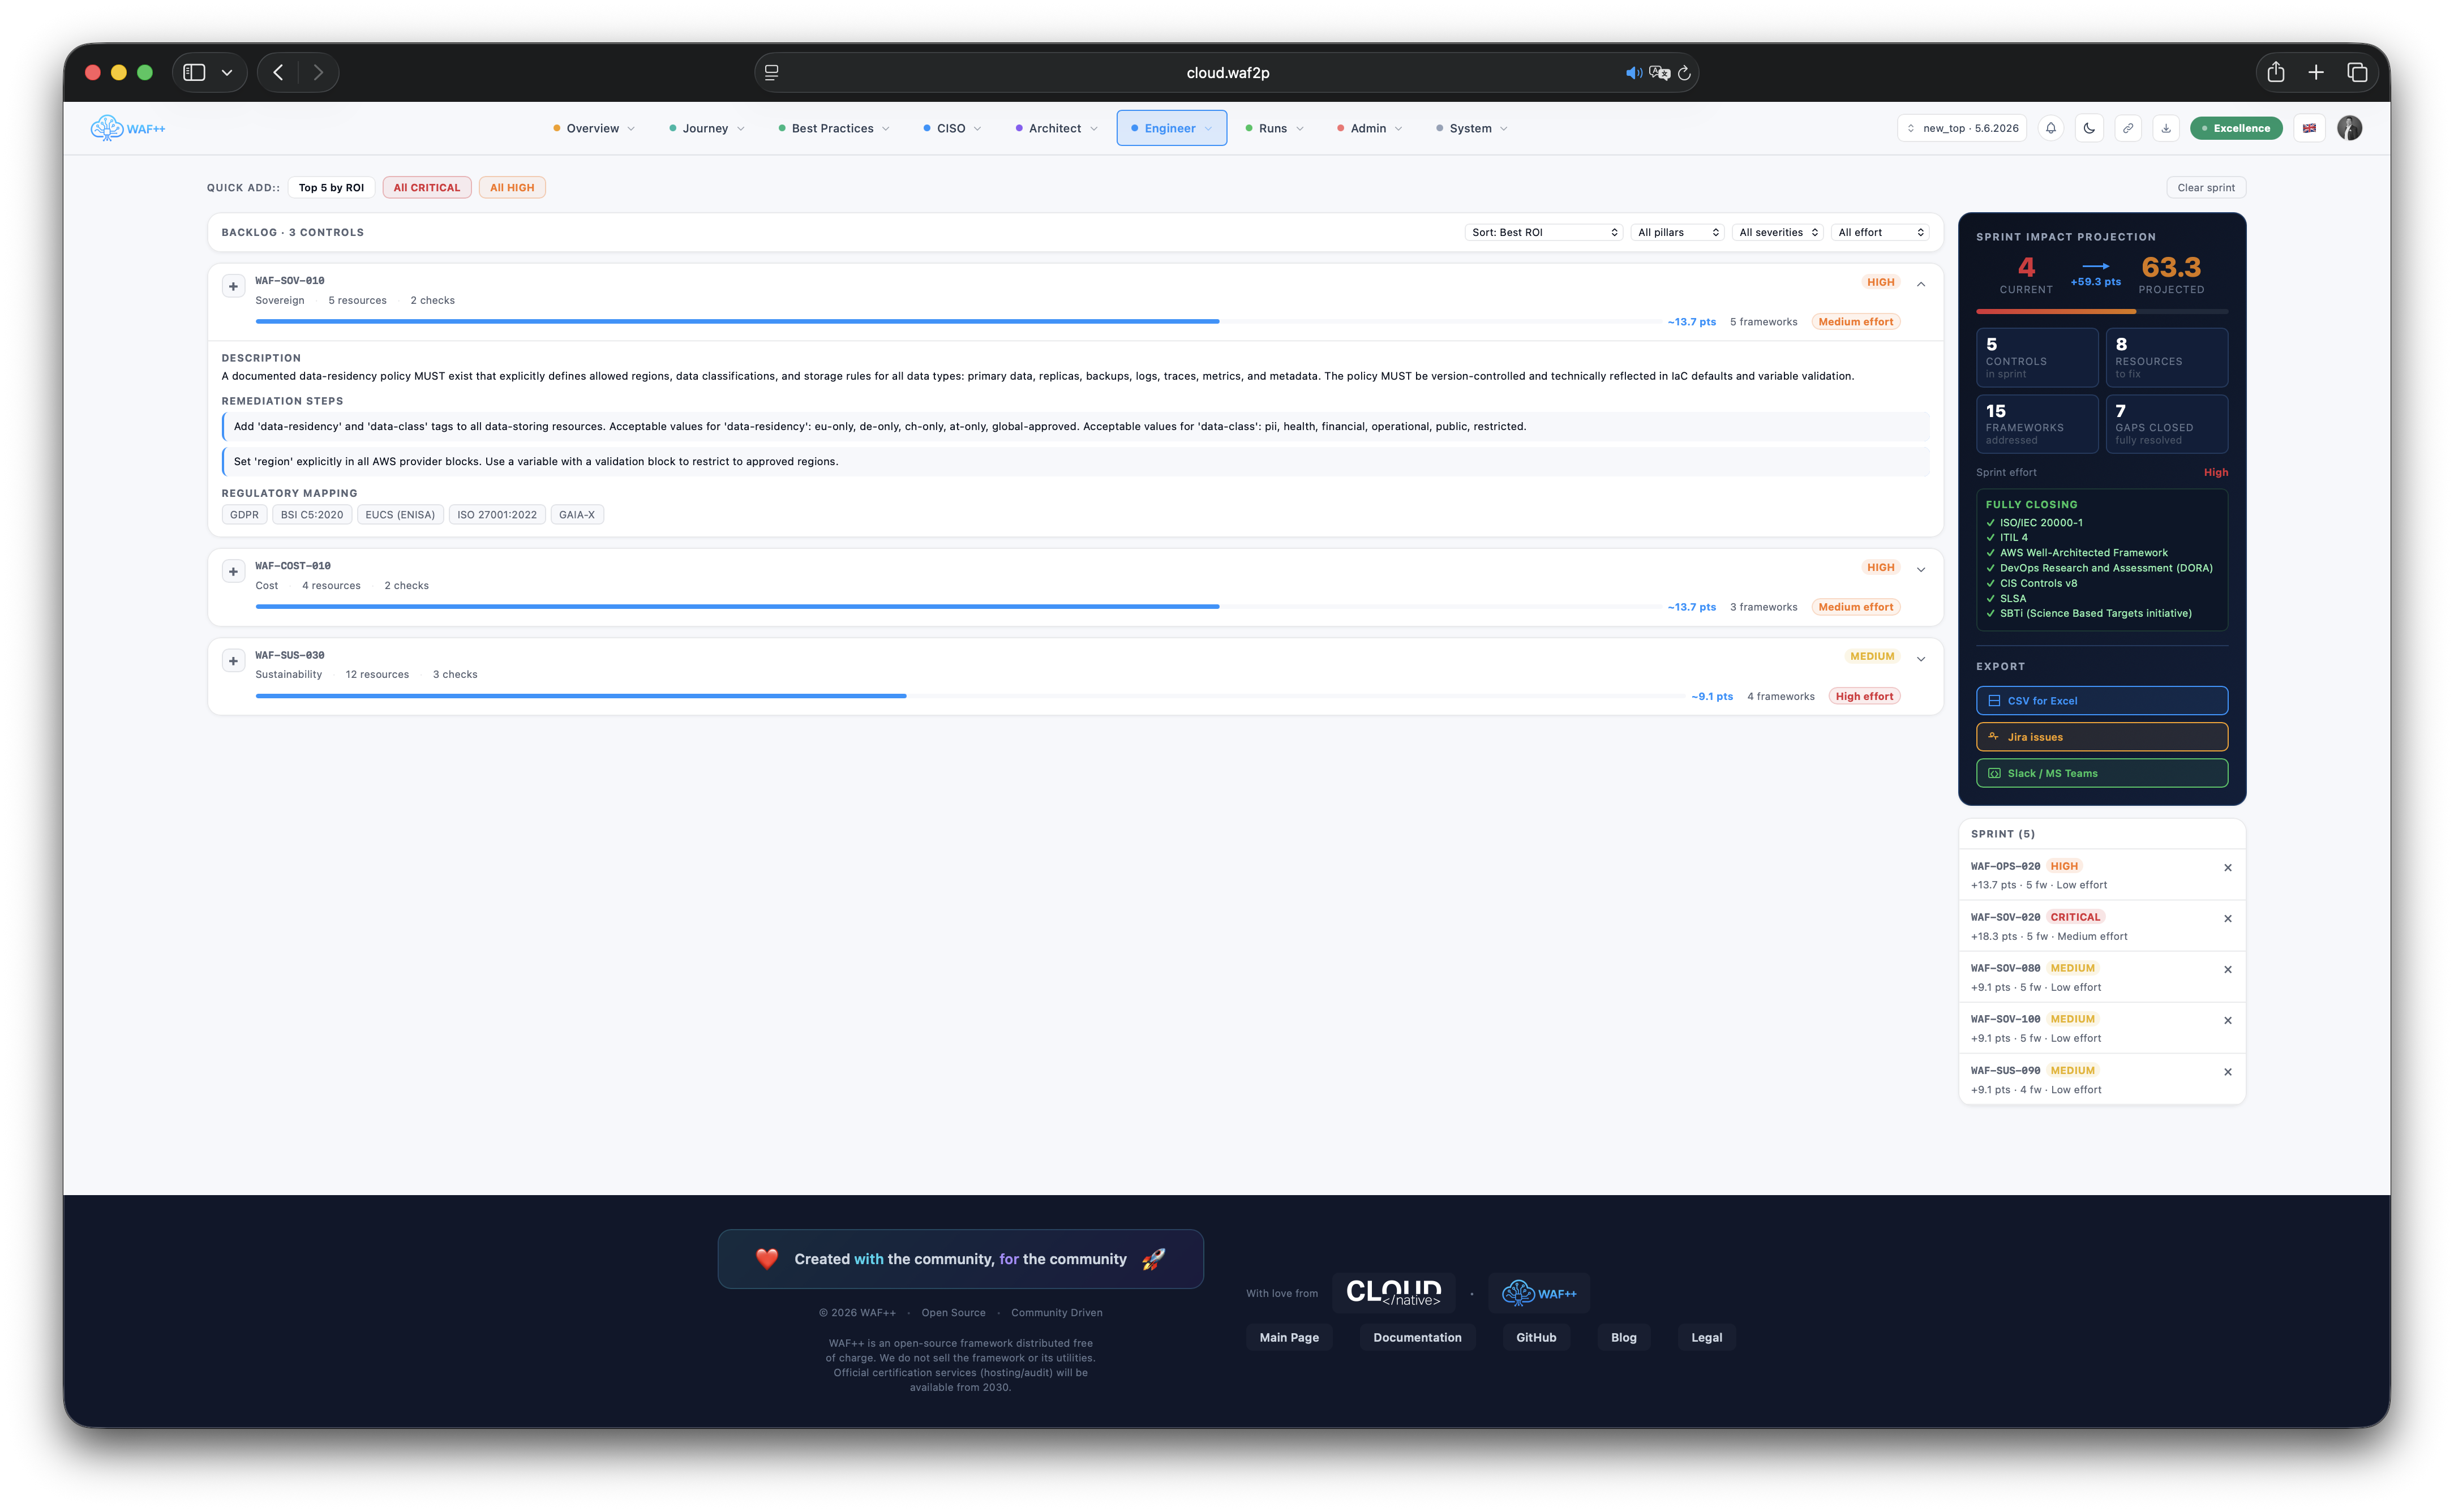
Chaque FAIL ouvre un plan de sprint structuré. Les résultats sont groupés par pilier et par gravité, les suggestions de fixation automatique sont générées pour des modèles communs et la propriété est attribuée en quelques secondes.
Suivre les progrès au fur et à mesure que les constatations sont terminées. Chaque fix renvoie à la course d'origine, au membre responsable de l'équipe et au billet Jira ou RFC.
Construit pour chaque rôle de l'équipe.
Du CISO qui a besoin de la vue de direction à l'ingénieur qui a besoin de détails au niveau de la ligne — WAFPass a une vue pour chaque intervenant.
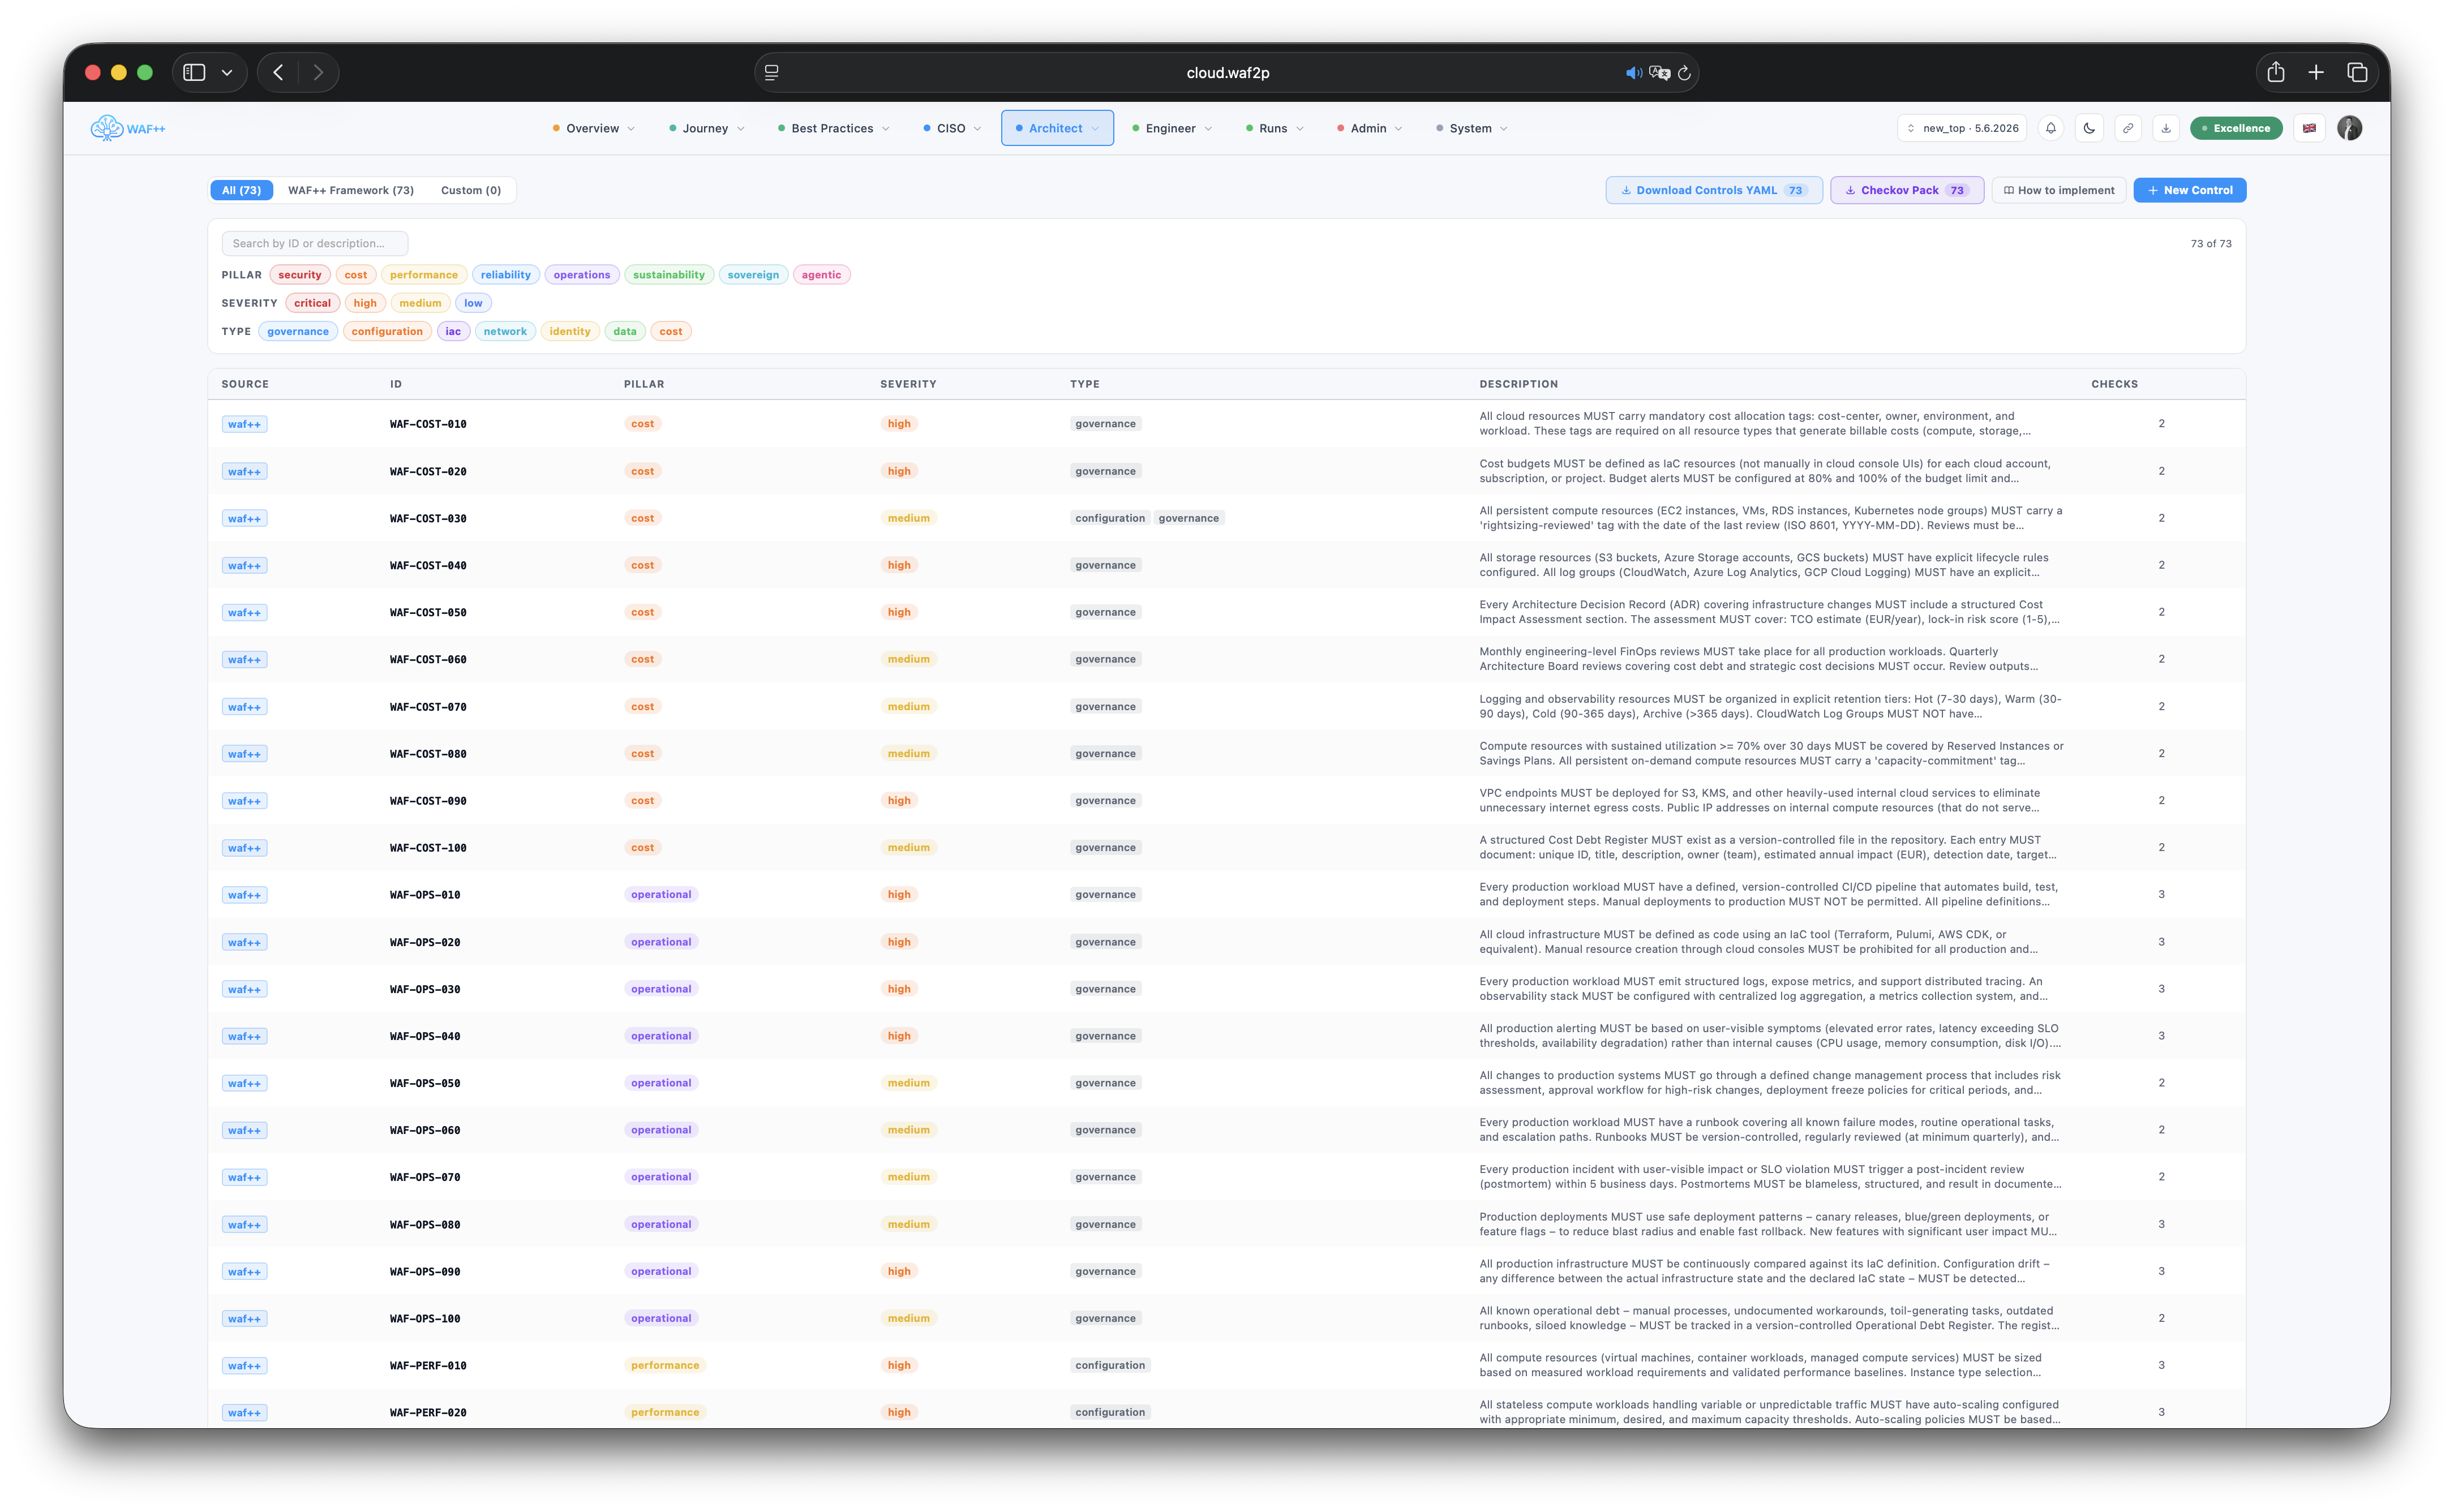
Aperçu des contrôles
Parcourir et filtrez chaque contrôle WAF++ par pilier, gravité et mappage framework. Voir en un coup d'oeil quels contrôles couvrent quelles exigences de conformité.
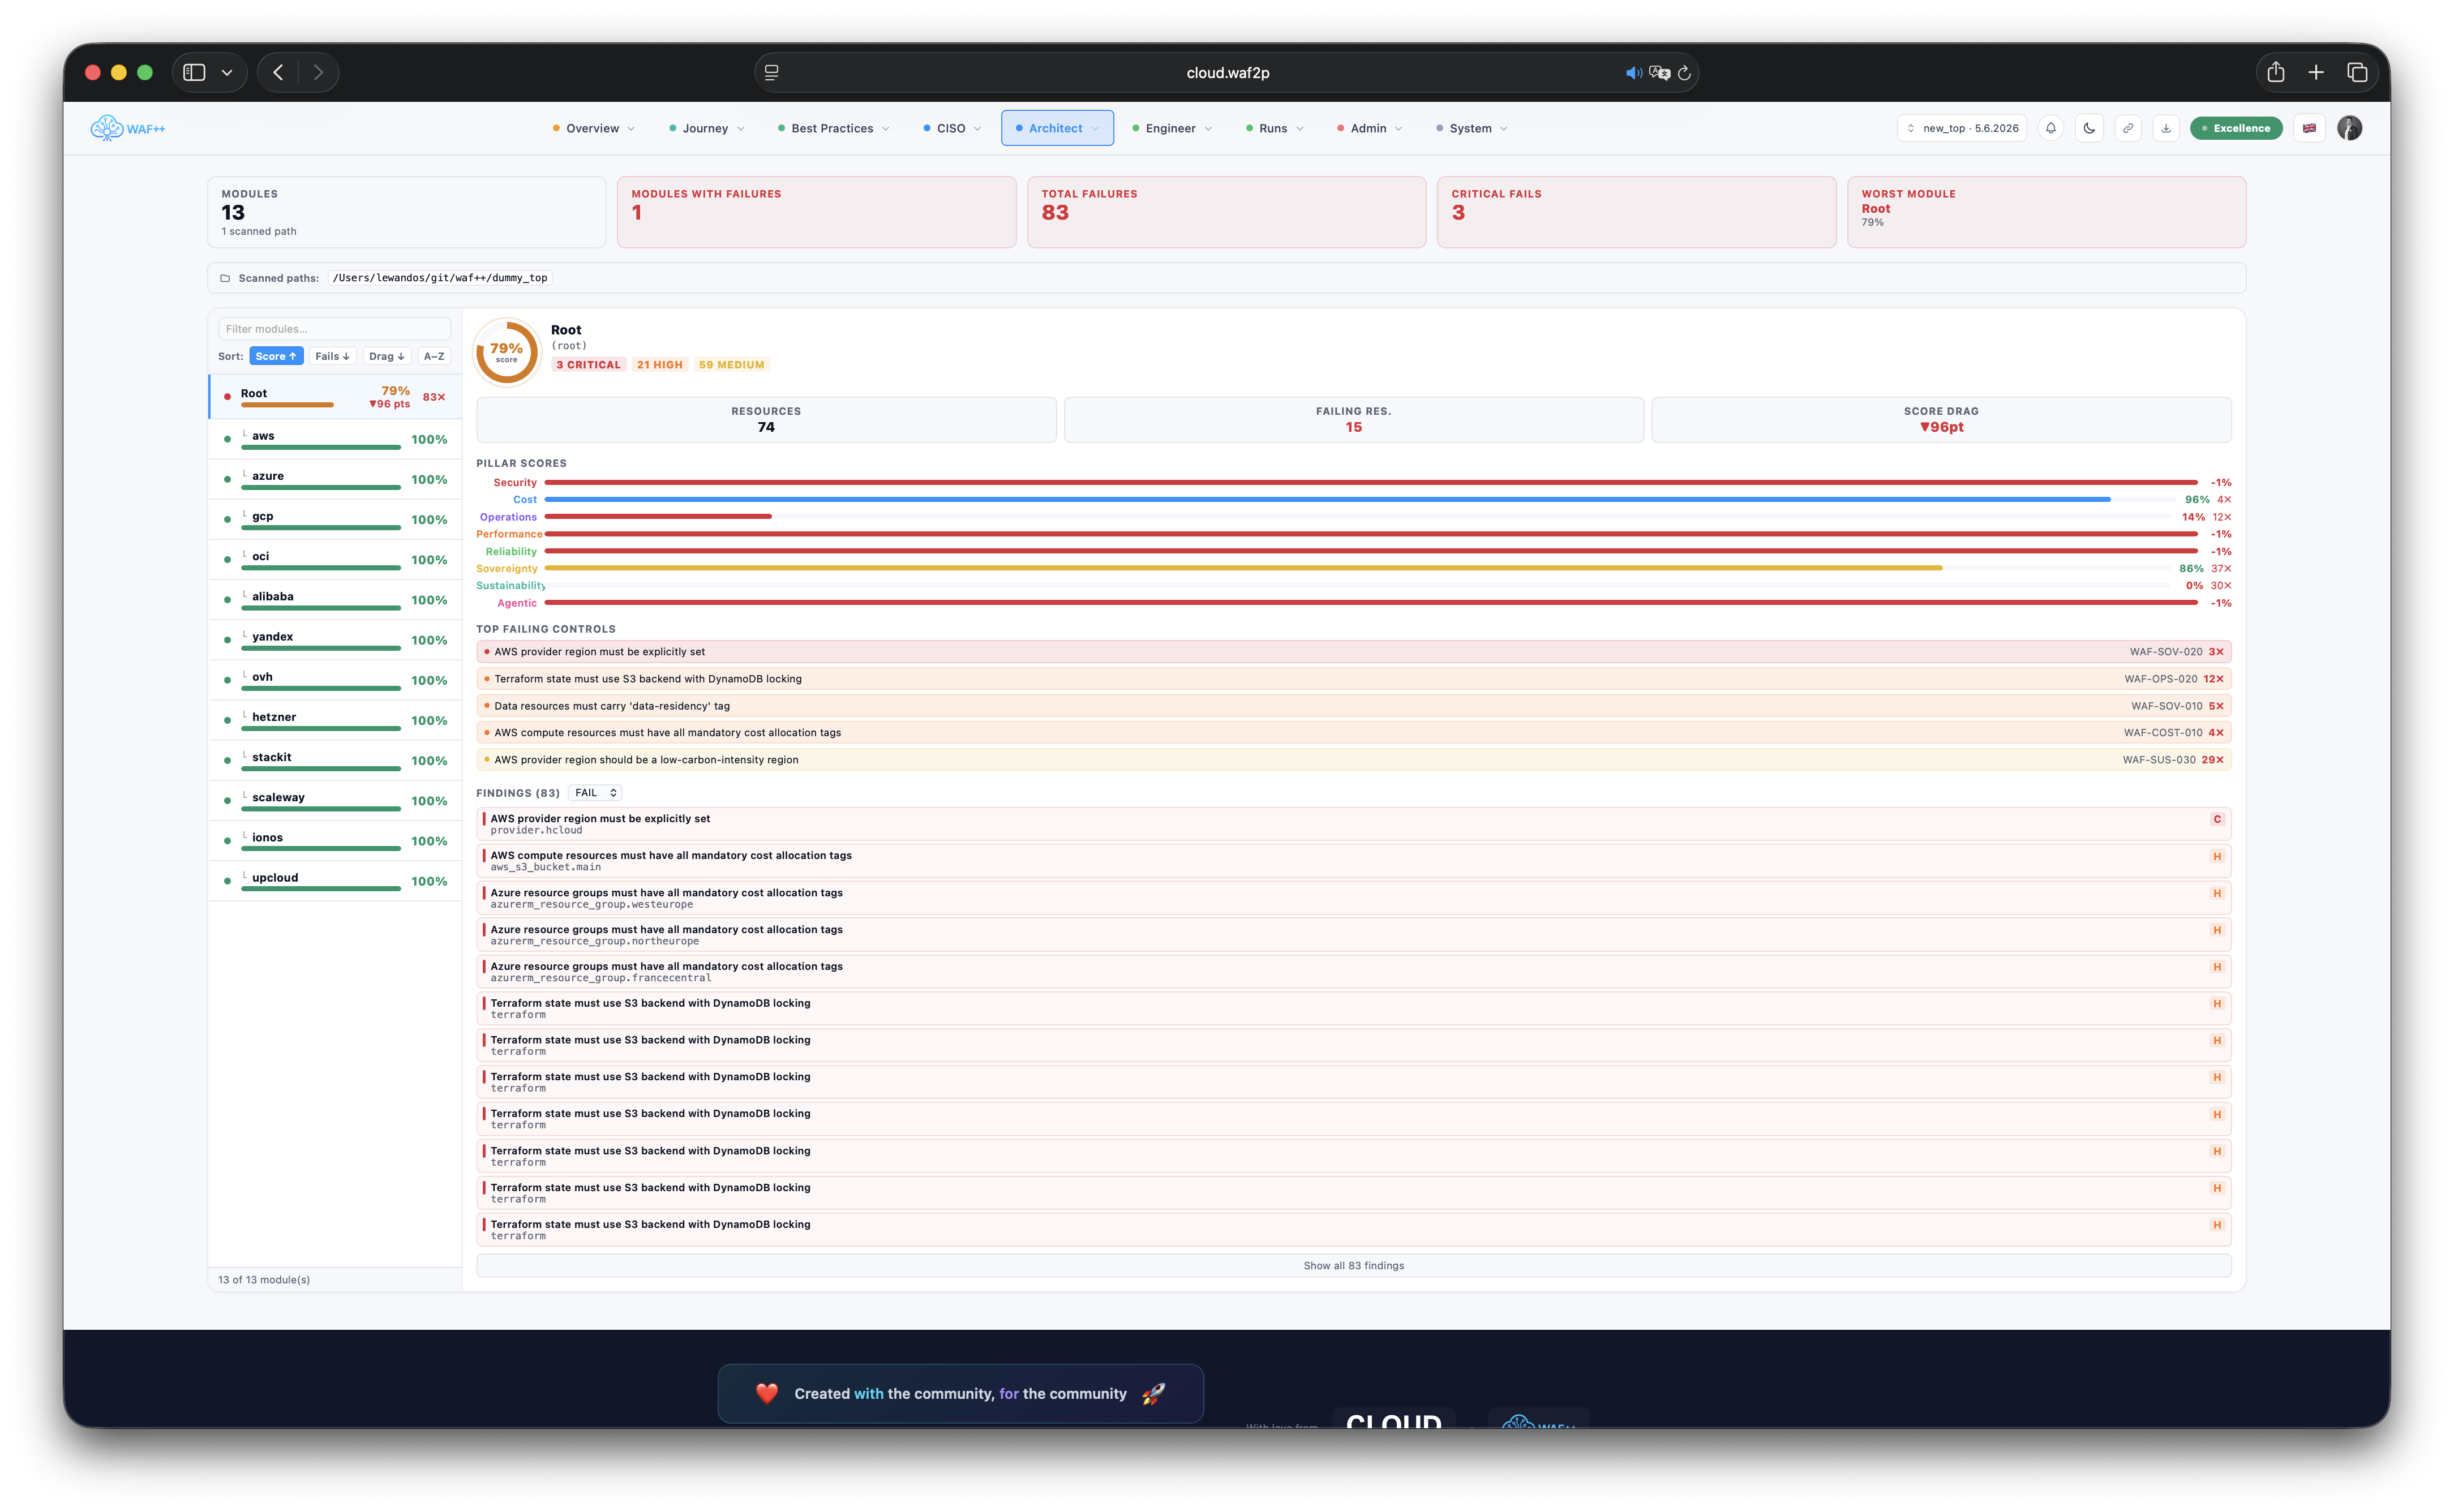
Ventilation par module
Taux de passage par module Terraform. Voir quels modules causent le plus d'échecs et hiérarchiser les mesures correctives par impact réel.
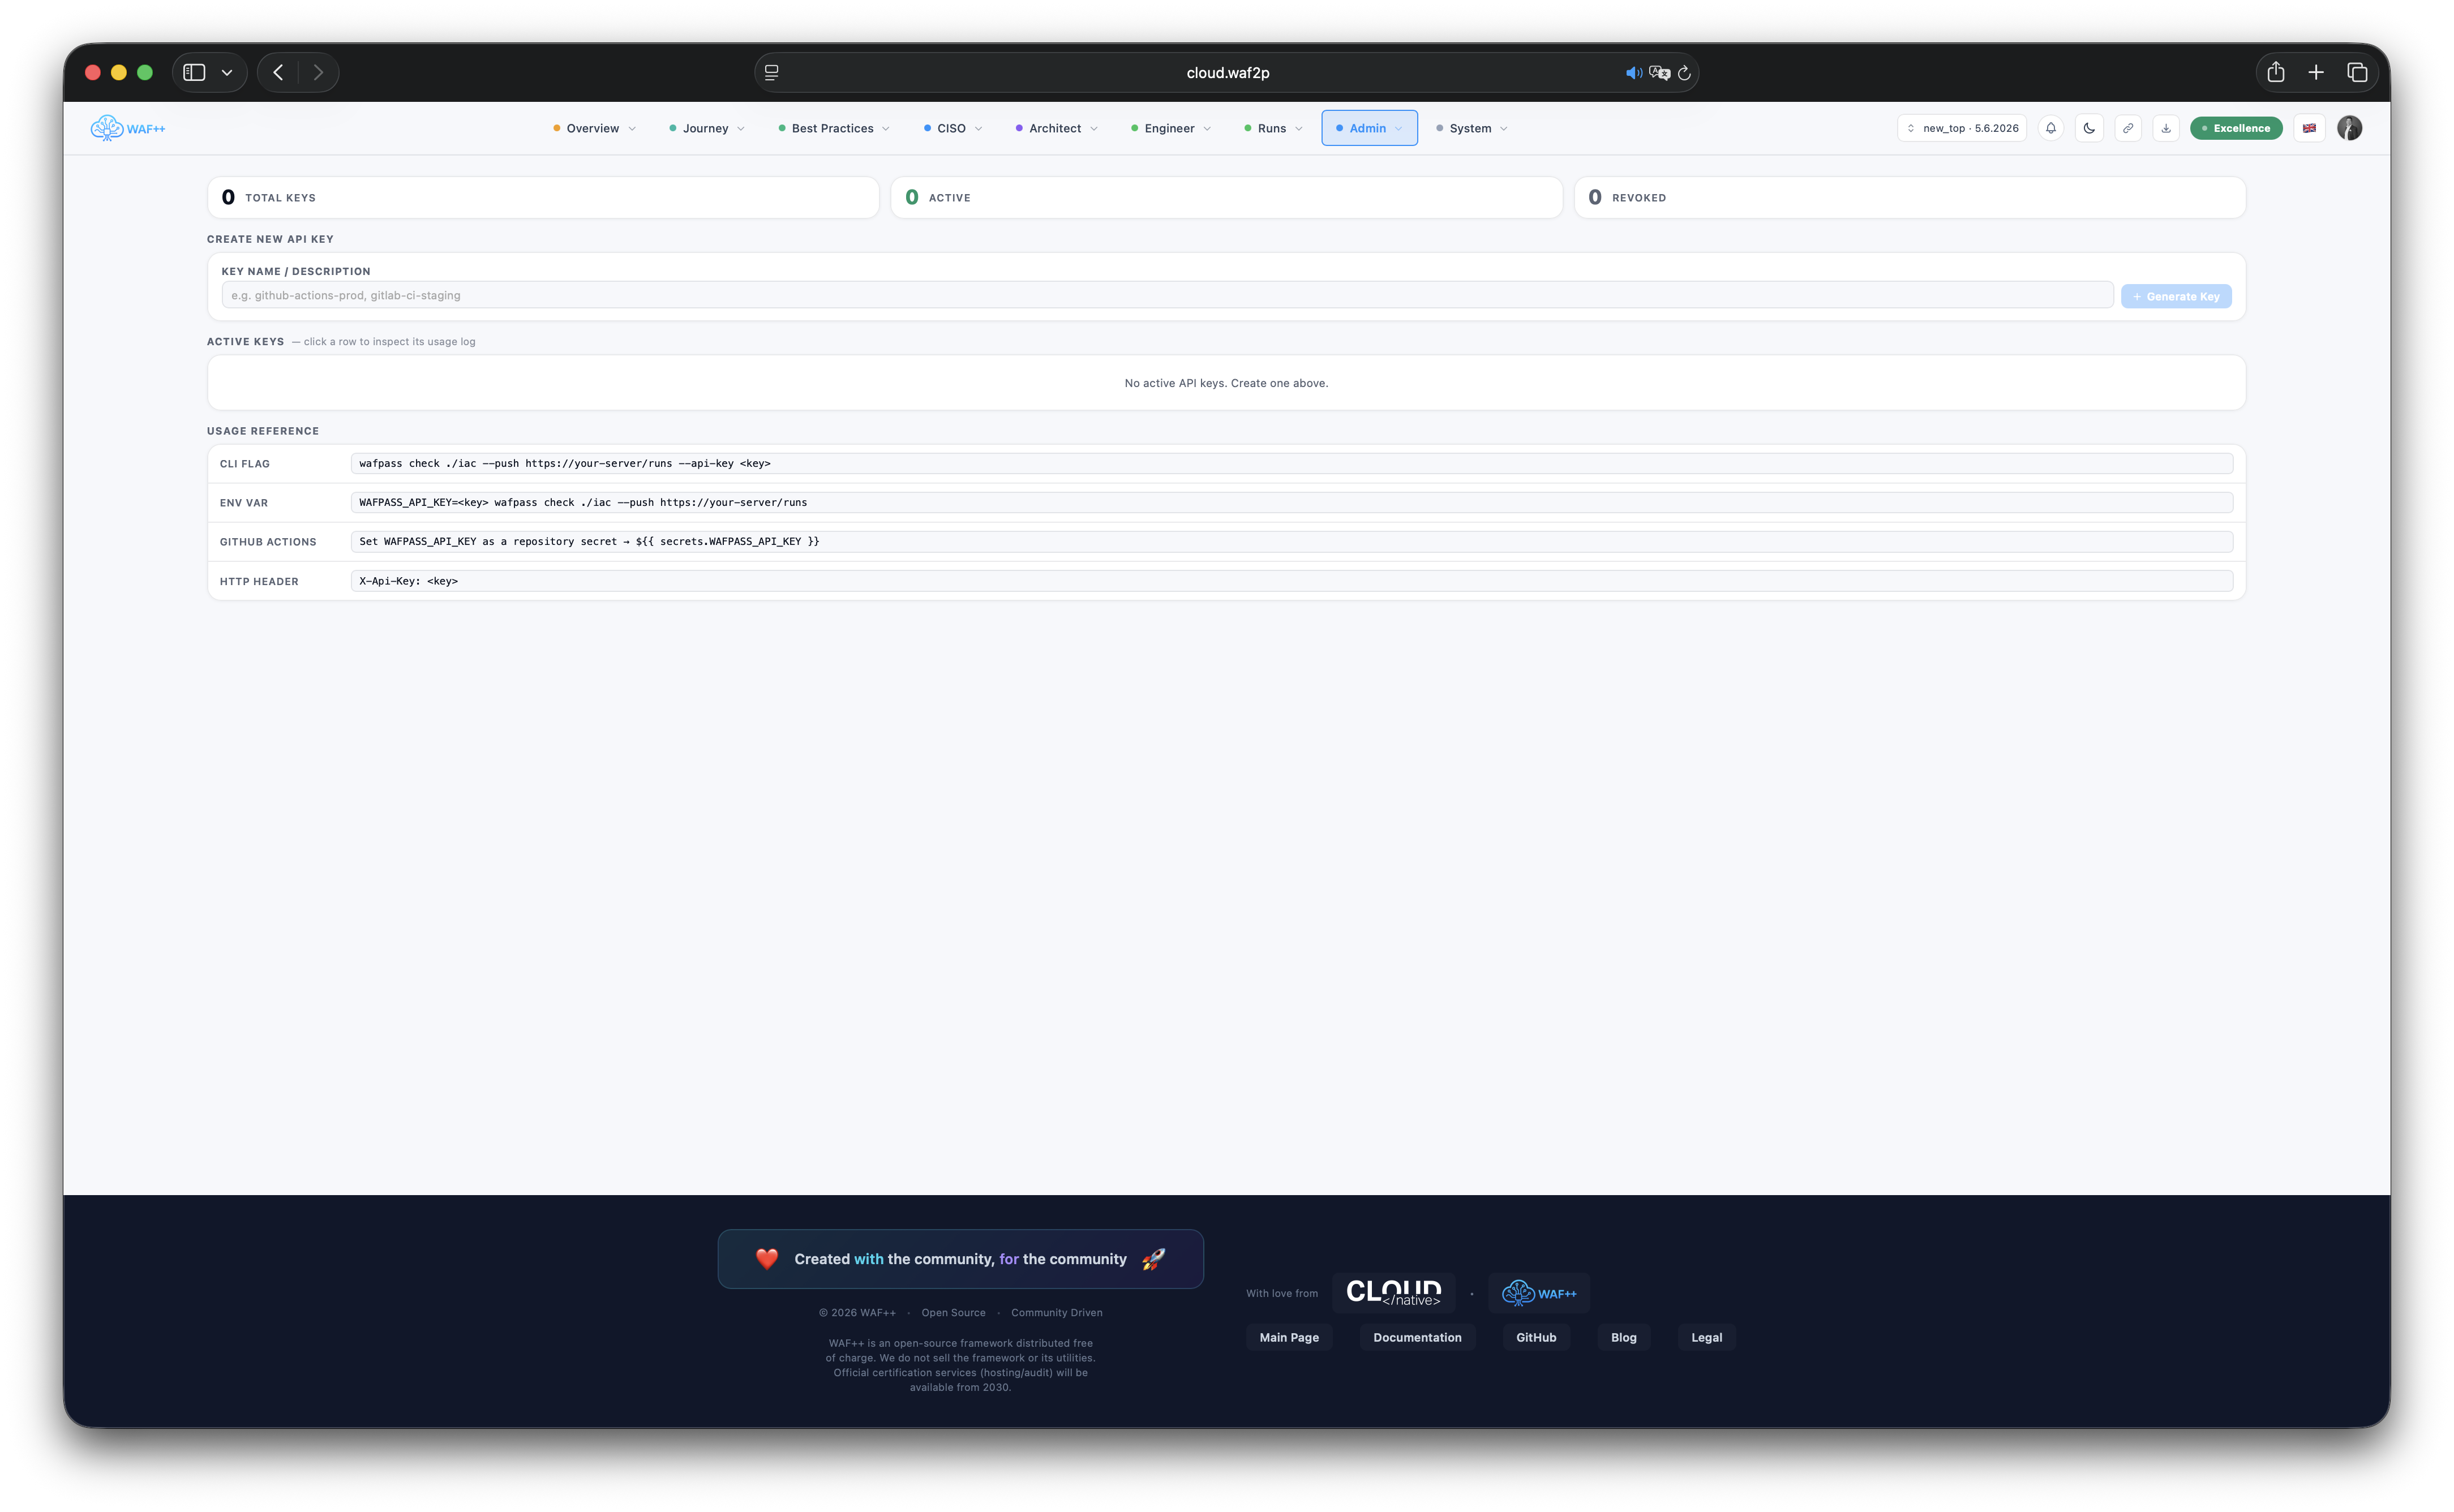
Gestion des clés API
Émission, rotation et révocation des clés API par projet. Restreindre l'accès à la lecture ou à l'écriture. Chaque action clé est enregistrée avec l'utilisateur émetteur et l'horodatage.
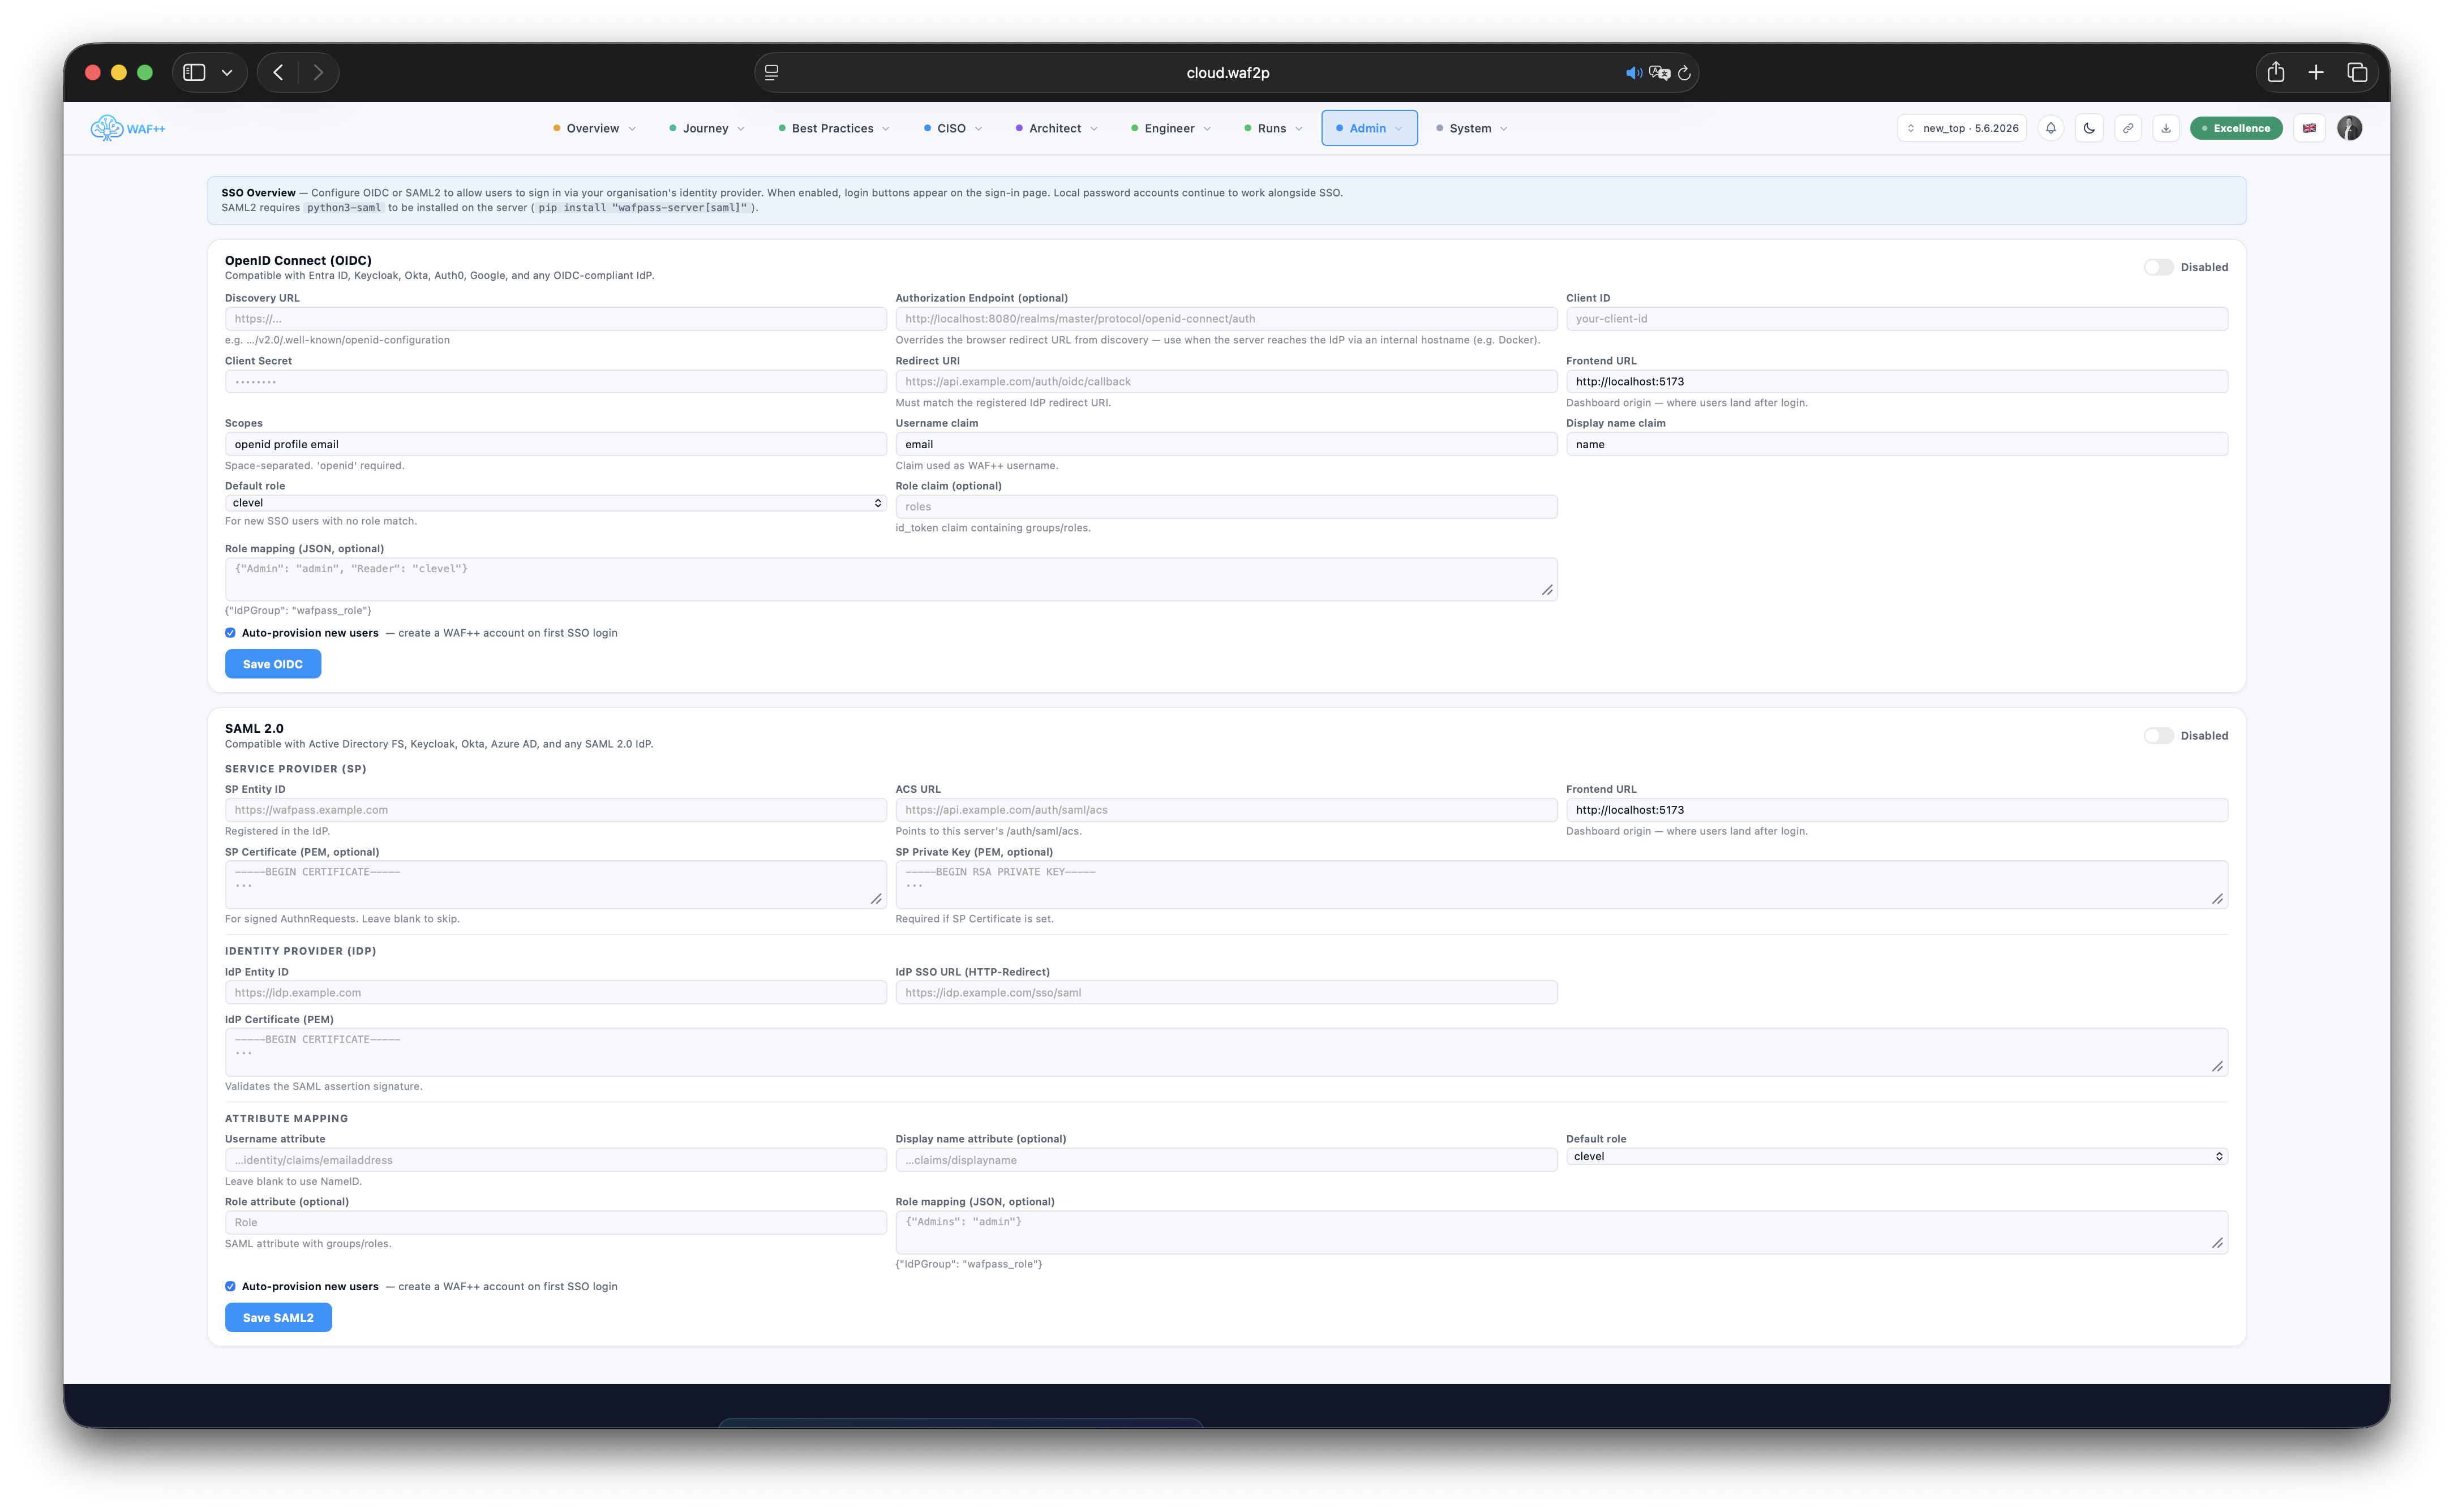
Identité SSO &
Intégration SAML 2.0 et OIDC hors de la boîte. Carte des groupes fournisseurs d'identité aux rôles WAFPass automatiquement — pas de provisionnement manuel de l'utilisateur.
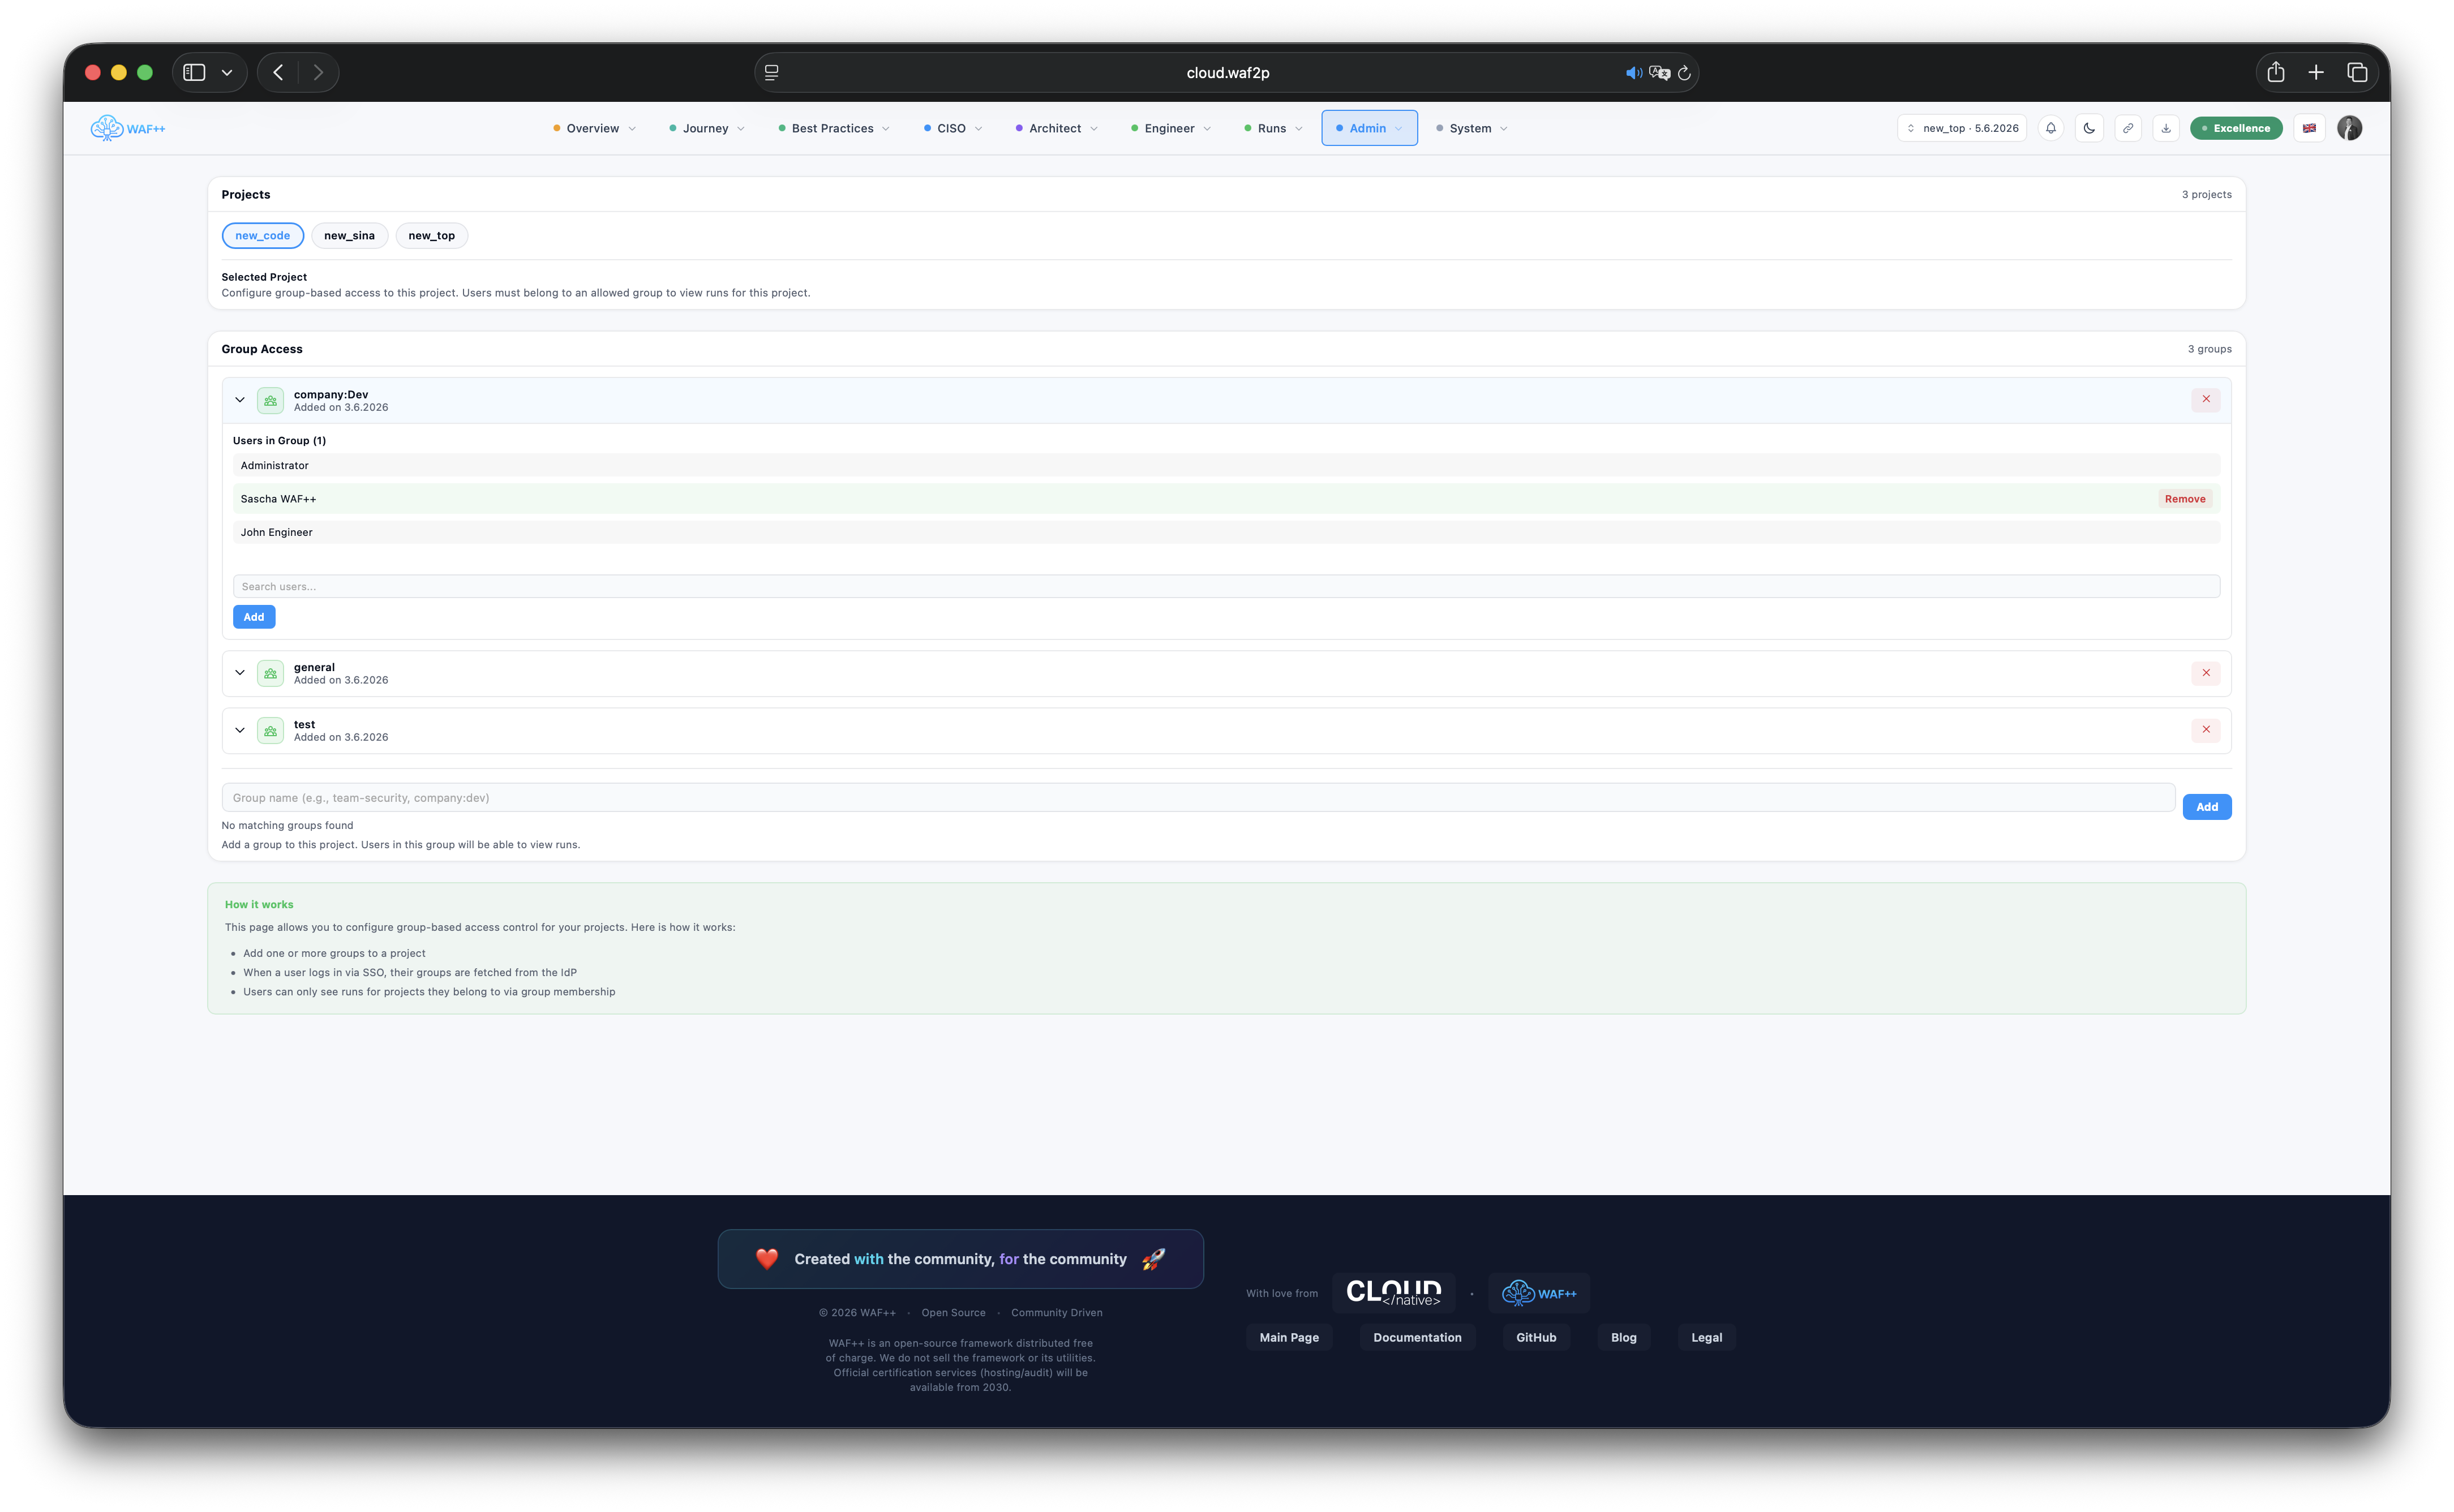
Cartographie utilisateur du projet &
Assigner des ingénieurs à des projets avec des permissions précises. La visibilité est étendue à ce dont chaque rôle a réellement besoin — aucune exposition inutile de données sensibles sur la conformité.
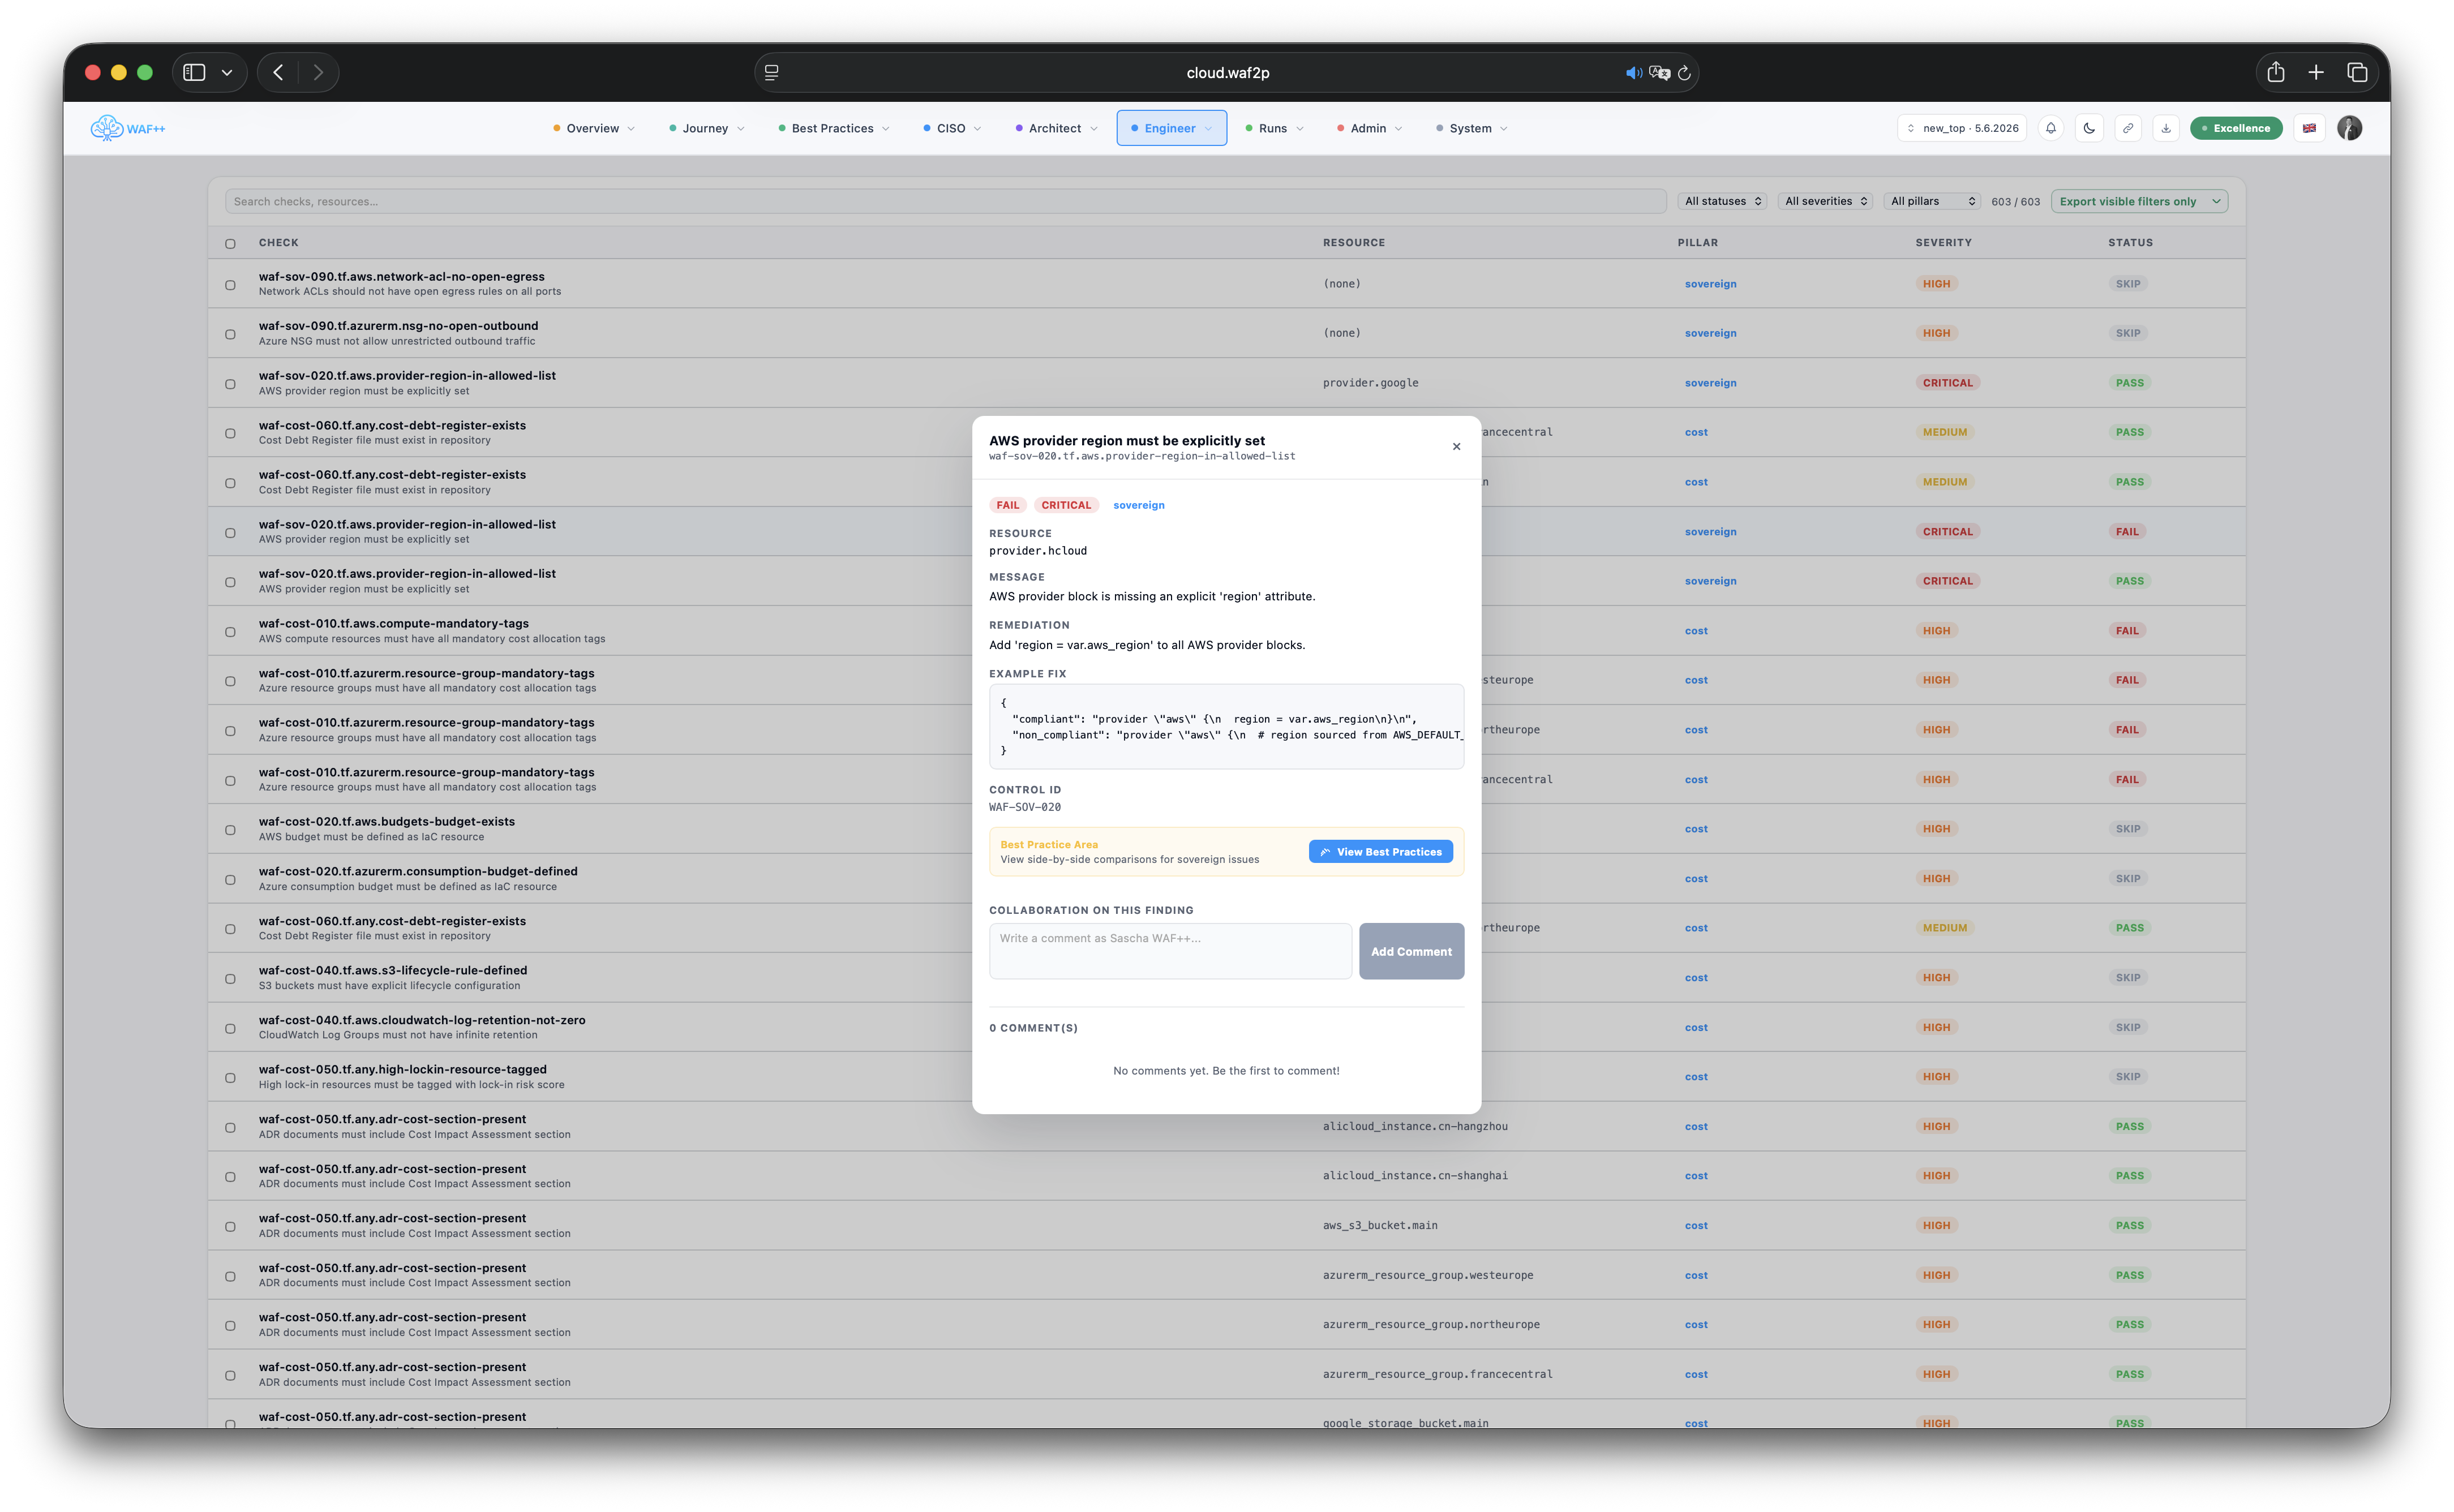
Exécuter la vérification aperçu
Diminuer les résultats individuels de contrôle pour chaque course. Filtrer par PASS, FAIL, SKIP ou WAIVED. Tri par pilier, gravité ou rayon de souffle et exportation pour la déclaration.
Quatre verres. Une norme de conformité.
WAFPass évalue votre infrastructure à travers quatre lentilles complémentaires – rendre les décisions de conformité traçables, répétables et vérifiables.
Stratégies d'étiquetage, configuration des ressources et garde-corps de compte — évalué automatiquement à chaque course.
L'application des politiques en tant que code — les décisions stratégiques restent cohérentes dans le temps et les équipes.
Topologie du réseau, résidence et souveraineté des données — sans fournisseur WAF++ contrôle pour tout nuage.
IAM moins privilège, cryptage au repos et contrôle de durcissement — les résultats sont PASS, FAIL, SKIP ou WAIVED.
Plus que passer et échouer.
WAFPass augmente les contrôles avec des renseignements de conformité profonds, rendant la priorité des risques concrets et réalisables.
Analyser les résultats et évaluer la sécurité, la conformité et l'impact des changements en suspens sur le rayonnementterraform apply.
Visualiser les chaînes d'attaque qui mènent à des contrôles défaillants. Les badges de gravité et les liens directs d'assainissement rendent les priorités de risque concrètes.
Chaque témoin porte un score de rayonnement qui quantifie l'impact potentiel de panne. Privilégier l'assainissement par une exposition réelle aux risques.
Les contrôles qui changent d'état entre les parcours sans changement de code explicite deviennent immédiatement visibles — capturés avant la dérive de la production.
Le module ESG évalue l'impact du CO2 de chaque décision de charge de travail en nuage. Capturé par contrôle et intégré automatiquement dans les rapports de conformité PDF.
Sauter les contrôles délibérément avec une justification écrite. Les acceptations de risque comprennent l'approbateur, le lien RFC/Jira, la date d'expiration — entièrement traçable.
Comment les composants se connectent.
Chaque composant est déployable indépendamment. Utilisez le seul CLI pour les pipelines CI/CD, puis ajoutez le serveur et le tableau de bord lorsque vous avez besoin d'un historique persistant et d'une exploration visuelle.
Prêt à valider votre infrastructure?
Téléchargez les commandes WAF++, lancez WAFPass contre votre code Terraform ou CDK et obtenez un rapport de conformité complet en quelques minutes.