
Architektura chmur suwerenne, bezpieczny, i wybudowana do końca.
WAF++ jest otwartym, neutralnym dla vendorów standardem projektowania, punktowania i udowadniania jakości architektury chmur - w każdym dostawcy. Żadnego blokowania, żadnych audytów, żadnego marketingu.


Cztery wyniki, które mają znaczenie dla przywództwa.
Zmień złożoność chmury w ustrukturyzowaną, wymierną rozmowę - od sali konferencyjnej po zespół inżynieryjny.
Państwo według projektu
Zachować kontrolę nad danymi, ładunkami roboczymi i decyzjami infrastrukturalnymi - niezależnie od dostawcy chmur.
Zabezpieczenie przed wdrożeniem
Umieścić kontrole bezpieczeństwa i zgodności bezpośrednio w structural-as-code workflows.
Audyt - gotowy, zawsze
Generowanie identyfikowalnych raportów i materiałów dowodowych na podstawie 50 + ram zgodności.
Przejrzystość kosztów
Uwidaczniaj potencjał w zakresie wydatkowania, marnotrawstwa i optymalizacji w zespołach i zadaniach.
Zbudowany dla wszystkich zainteresowanych stron w podróży w chmurze.
Pola technologiczne i CTO
Ustalić jasny poziom odniesienia jakości i poprawę toru w poszczególnych zespołach.
Architekci chmur
Projektowanie obciążeń roboczych ze współdzielonym obiektywem decyzyjnym neutralnym od vendoru.
Platforma i zespoły SRE
Zamontować regulatory w rurociągach i sprawić, że najlepsze praktyki będą domyślne.
Bezpieczeństwo i zgodność
Udowodnij rządzenie dowodami, nie opiniami.
Konsultanci i Audytorzy
Uruchom powtarzalne, porównywalne oceny dla klientów.
Trusted by cloud practitioners.
WAF++ provides a stable foundation for digital applications and shows how technical precision and design sensitivity can be successfully combined.

WAF++ has great potential to become the perfect answer to real-world everyday questions from the technology, cloud & developer community.

For the first time we can show our board a single, vendor-neutral score for cloud workload quality instead of slide decks full of gut feeling.
WAFPass caught misconfigurations in Terraform before they reached production. That alone saved us a full audit cycle.
The sovereign pillar gives us a clear language for residency and control discussions with regulators and customers.
8 filarów. Jeden spójny system.
Dla zespołów technicznych WAF++ zapewnia kompletny model jakości architektury - od bezpieczeństwa do suwerenności po operacje wspomagane przez AIF.
Zachowaj pełną kontrolę nad danymi, ładunkami roboczymi i infrastrukturą. Unikaj blokady sprzedawcy i spełniają cyfrowe wymagania suwerenności.
AI- Assisted architecture reviews and policy-known authority agents that operating cloud workloads security.
Chronić ładunki robocze przed zagrożeniami, błędną konfiguracją i nieautoryzowanym dostępem.
Budować systemy, które odzyskują wdzięcznie i służą użytkownikom konsekwentnie na skalę.
Dwa dodatkowe filary dla świata, dla którego nie zbudowano klasycznych ram.
WAF++ bierze sześć sprawdzonych dobrze skonstruowanych filarów i dodaje dwa, które mają największe znaczenie dla nowoczesnych, regulowanych, wspomaganych przez AI- operacji w chmurze.
Władca
Władza cyfrowa, rezydentura danych i niezależność sprzedawcy. Pierwszy plus trzyma architekturę pod kontrolą.
Agregat
Policy- świadomy autonomicznych agentów i AI- wspomagane przeglądy architektury. Drugi plus sprawia, że ramy są gotowe do epoki arystokratycznej.
Zgodność sprawdza się przed chmurą.
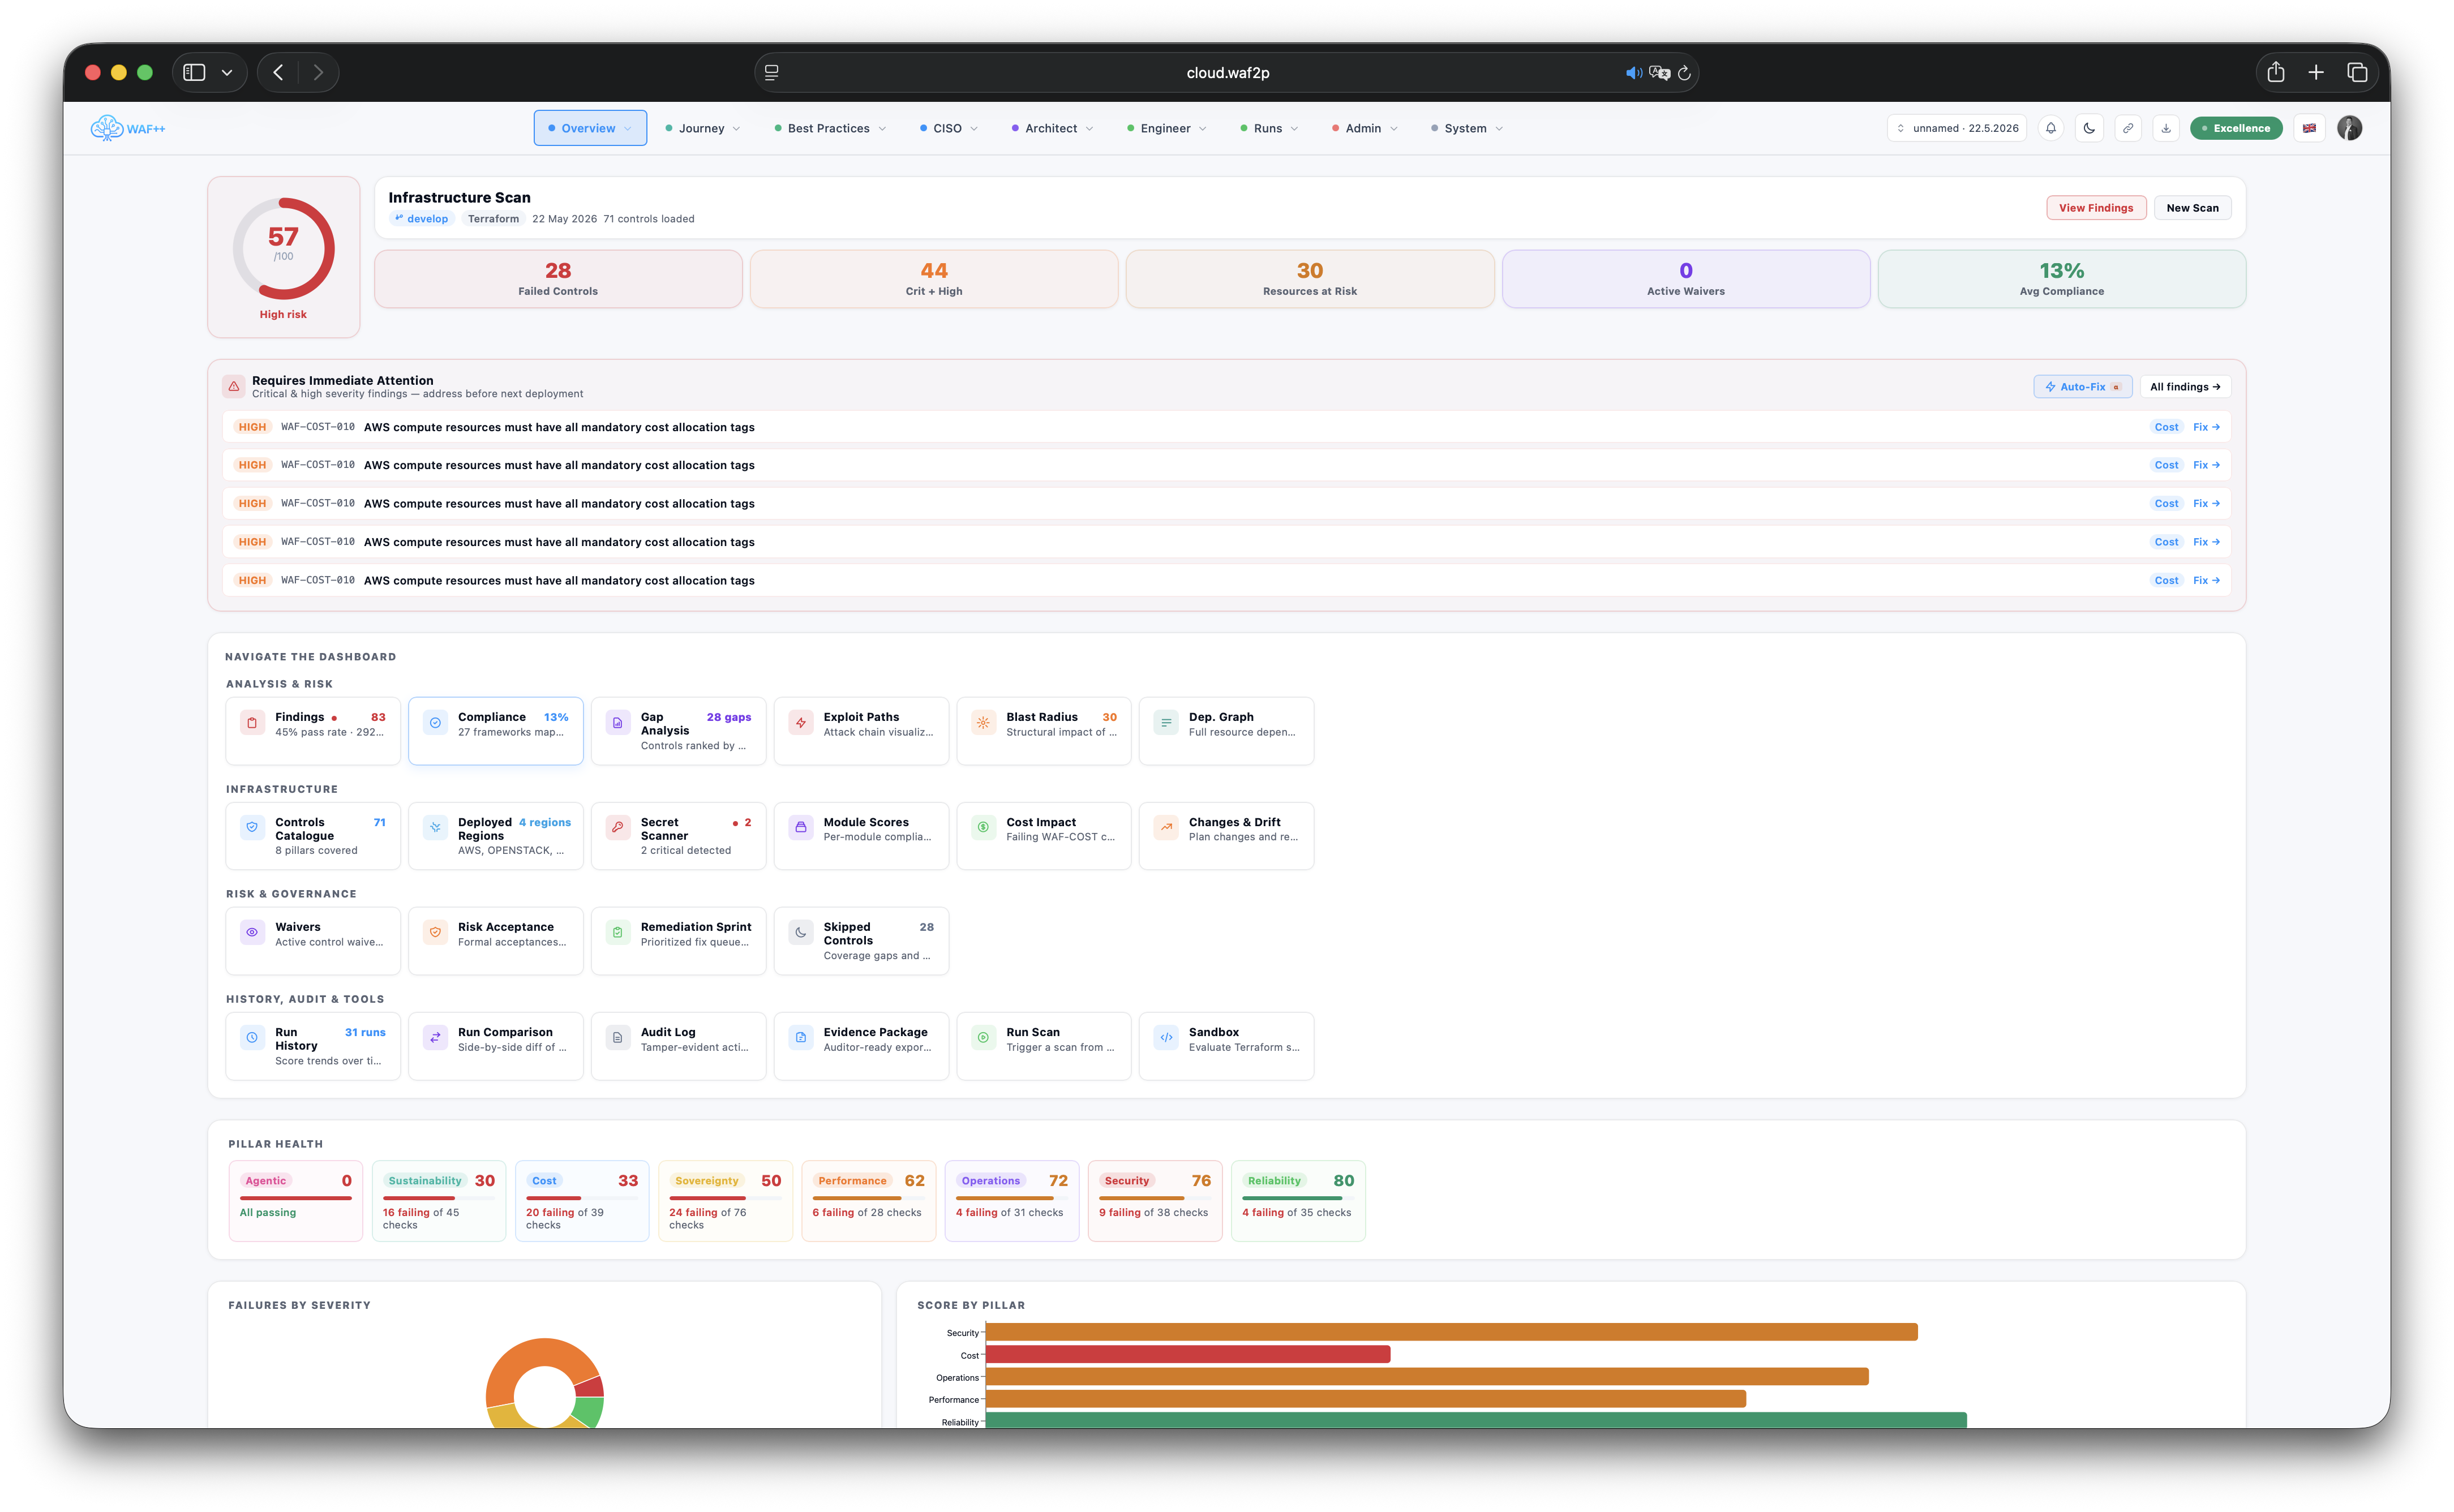
Platforma WAFPass open- source skanuje Terraform, AWS CDK i więcej - brak referencji, brak połączeń API, tylko szybkie, identyfikowalne wyniki.
git clone https://github.com/WAF2p/wafpass-core.git
Pełny stos kompozycji Docker (CLI + Server + Dashboard) znajduje się na stroniekompletny przewodnik instalacyjny.
Od kodu do zgodności w trzech etapach.
Zbuduj infrastrukturę - jako kod - tak jak już to robisz. WAF++ pozostaje poza zakresem pracy.
Analiza statyczna sprawdza wszystkie zasoby pod kątem WAF++ - nie są potrzebne dane o chmurze.
Eksport raportów PDF, blokowanie naruszeń w CI, i udowodnić zarządzanie do audytorów.
Built by the community


Gotowy do budowyarchitektura chmurZ zamiarem?
Dołącz do społeczności, przeczytaj dokumenty, albo zrób swój pierwszy skan WAFPass.