Finden Sie Cloud-Fehlkonfigurationen in Ihrem Terraform bevor Sie deployen.
WAFPass scannt Ihren Infrastructure-as-Code mit einem Befehl. Kein AWS-Konto, kein Setup, keine Cloud-Credentials — nur eine klare Liste dessen, was vor dem Produktiv-Deploy behoben werden muss.
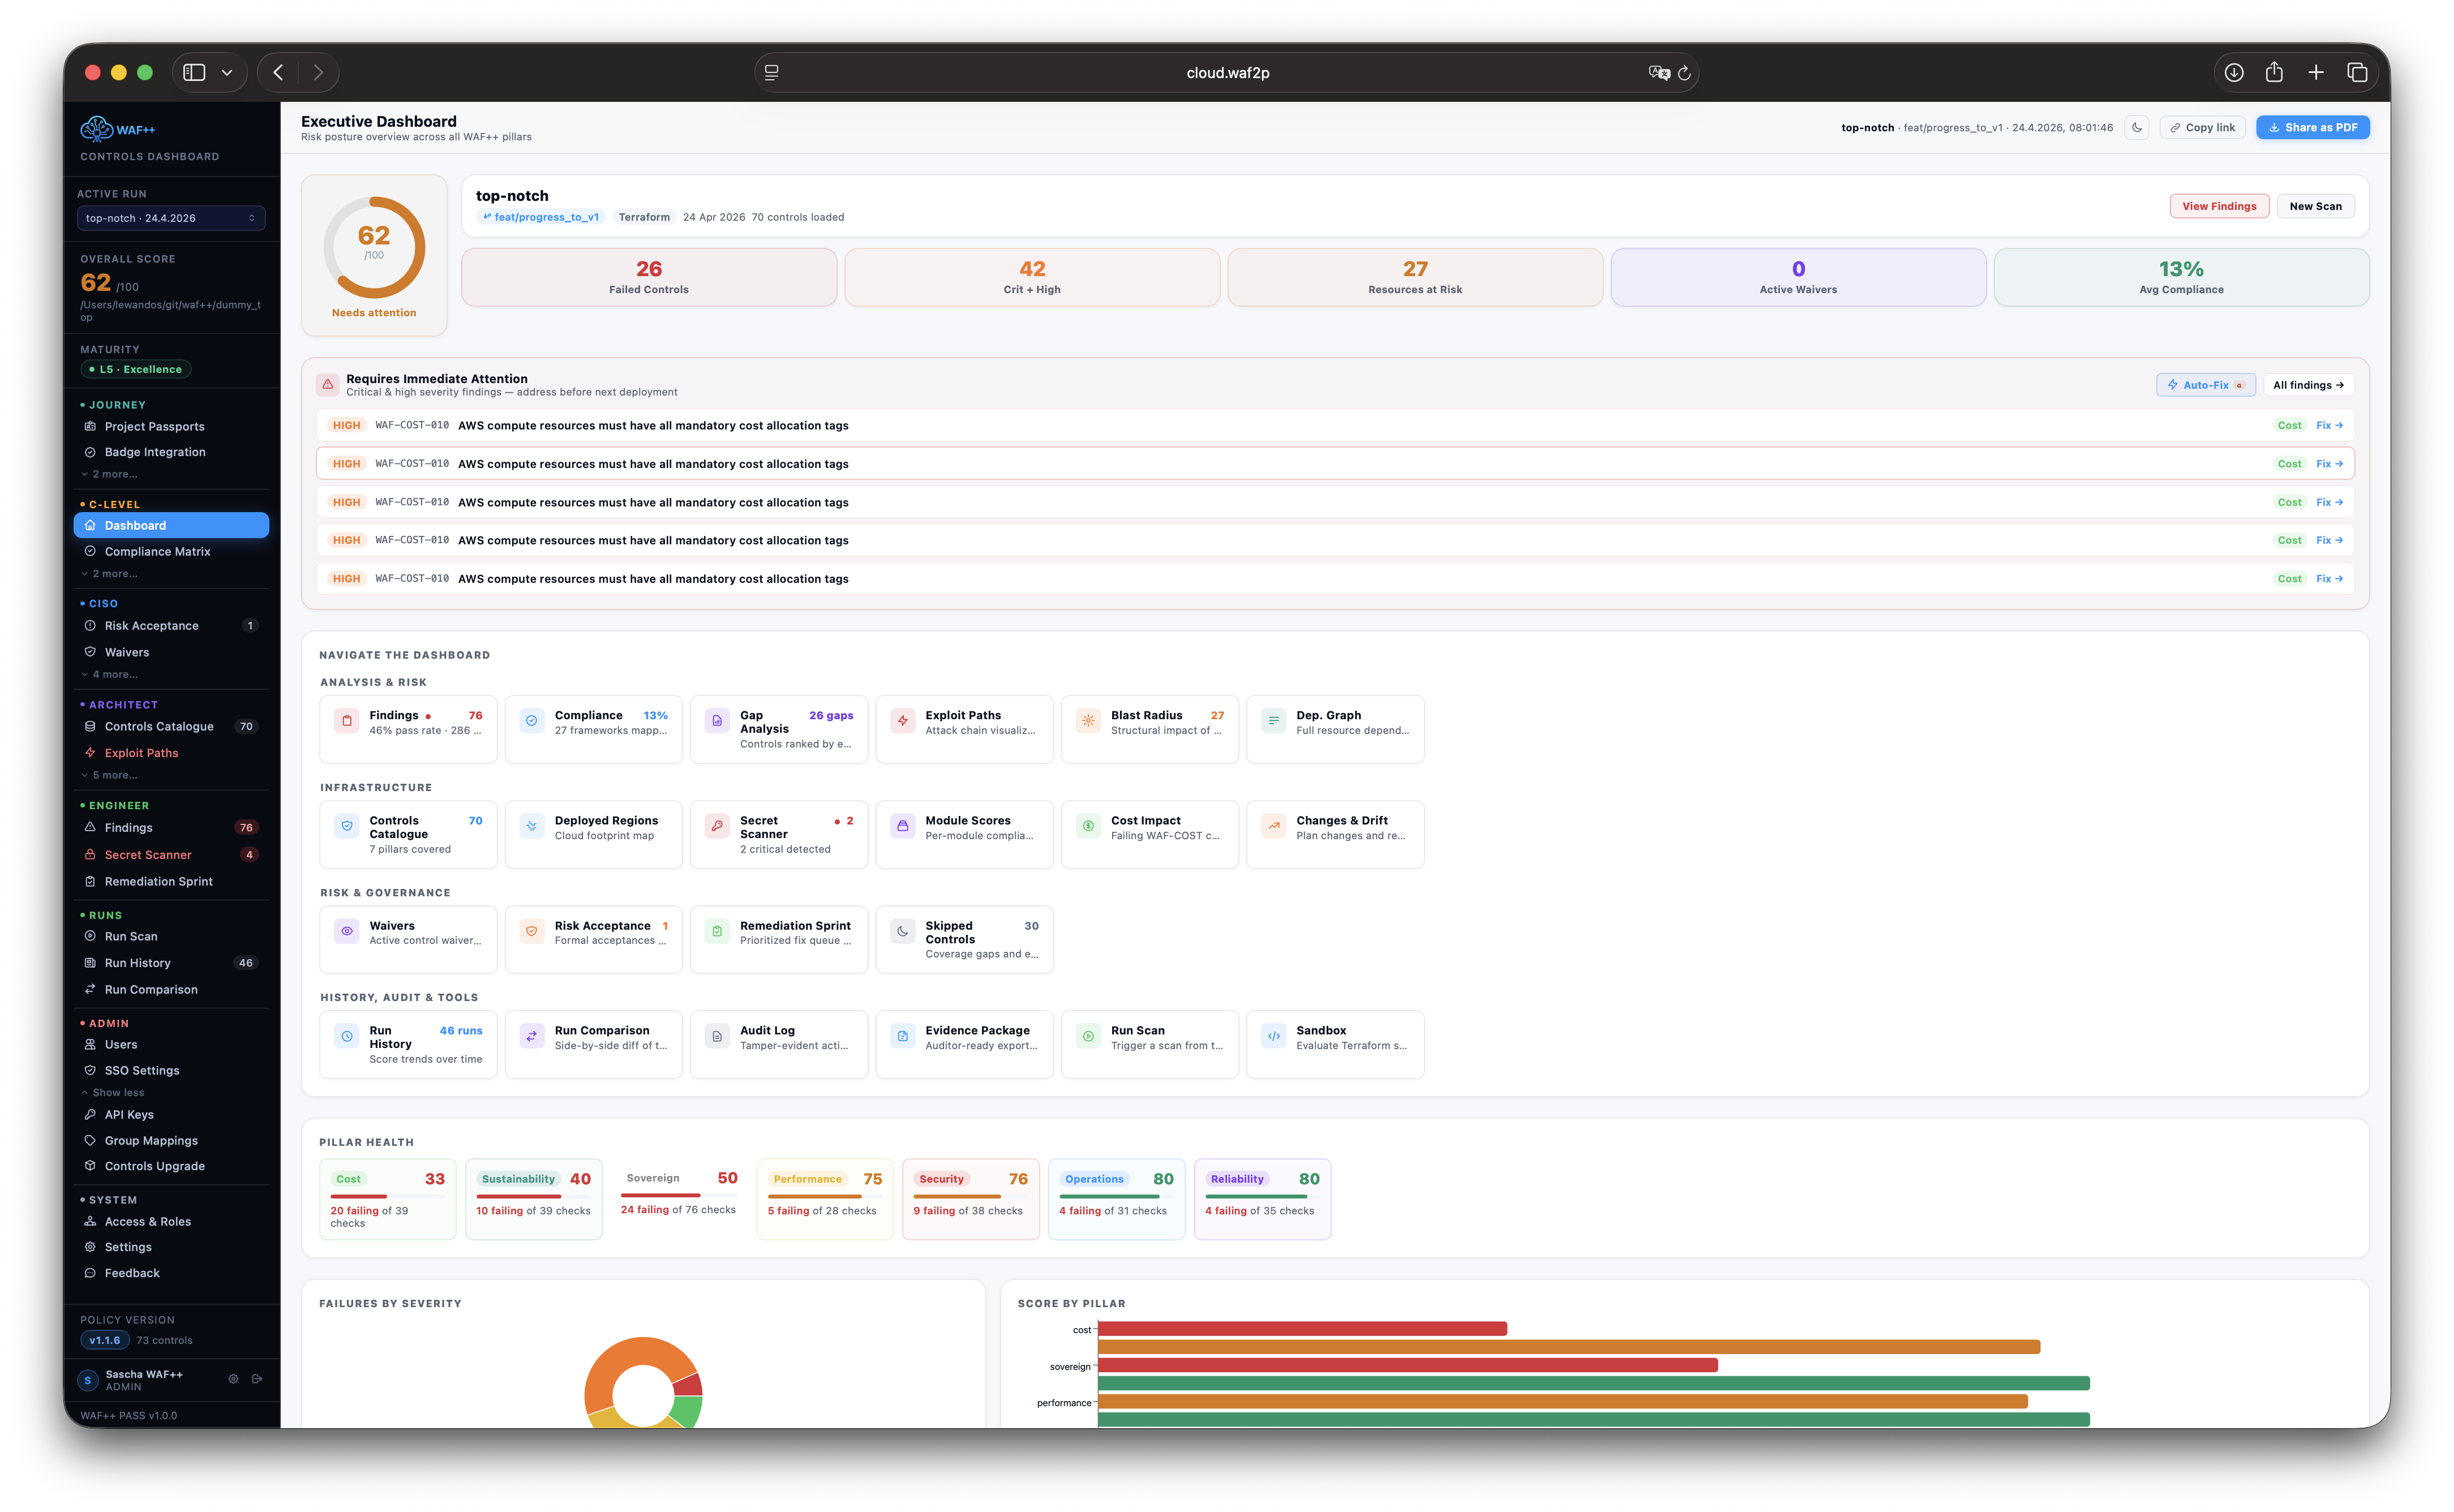
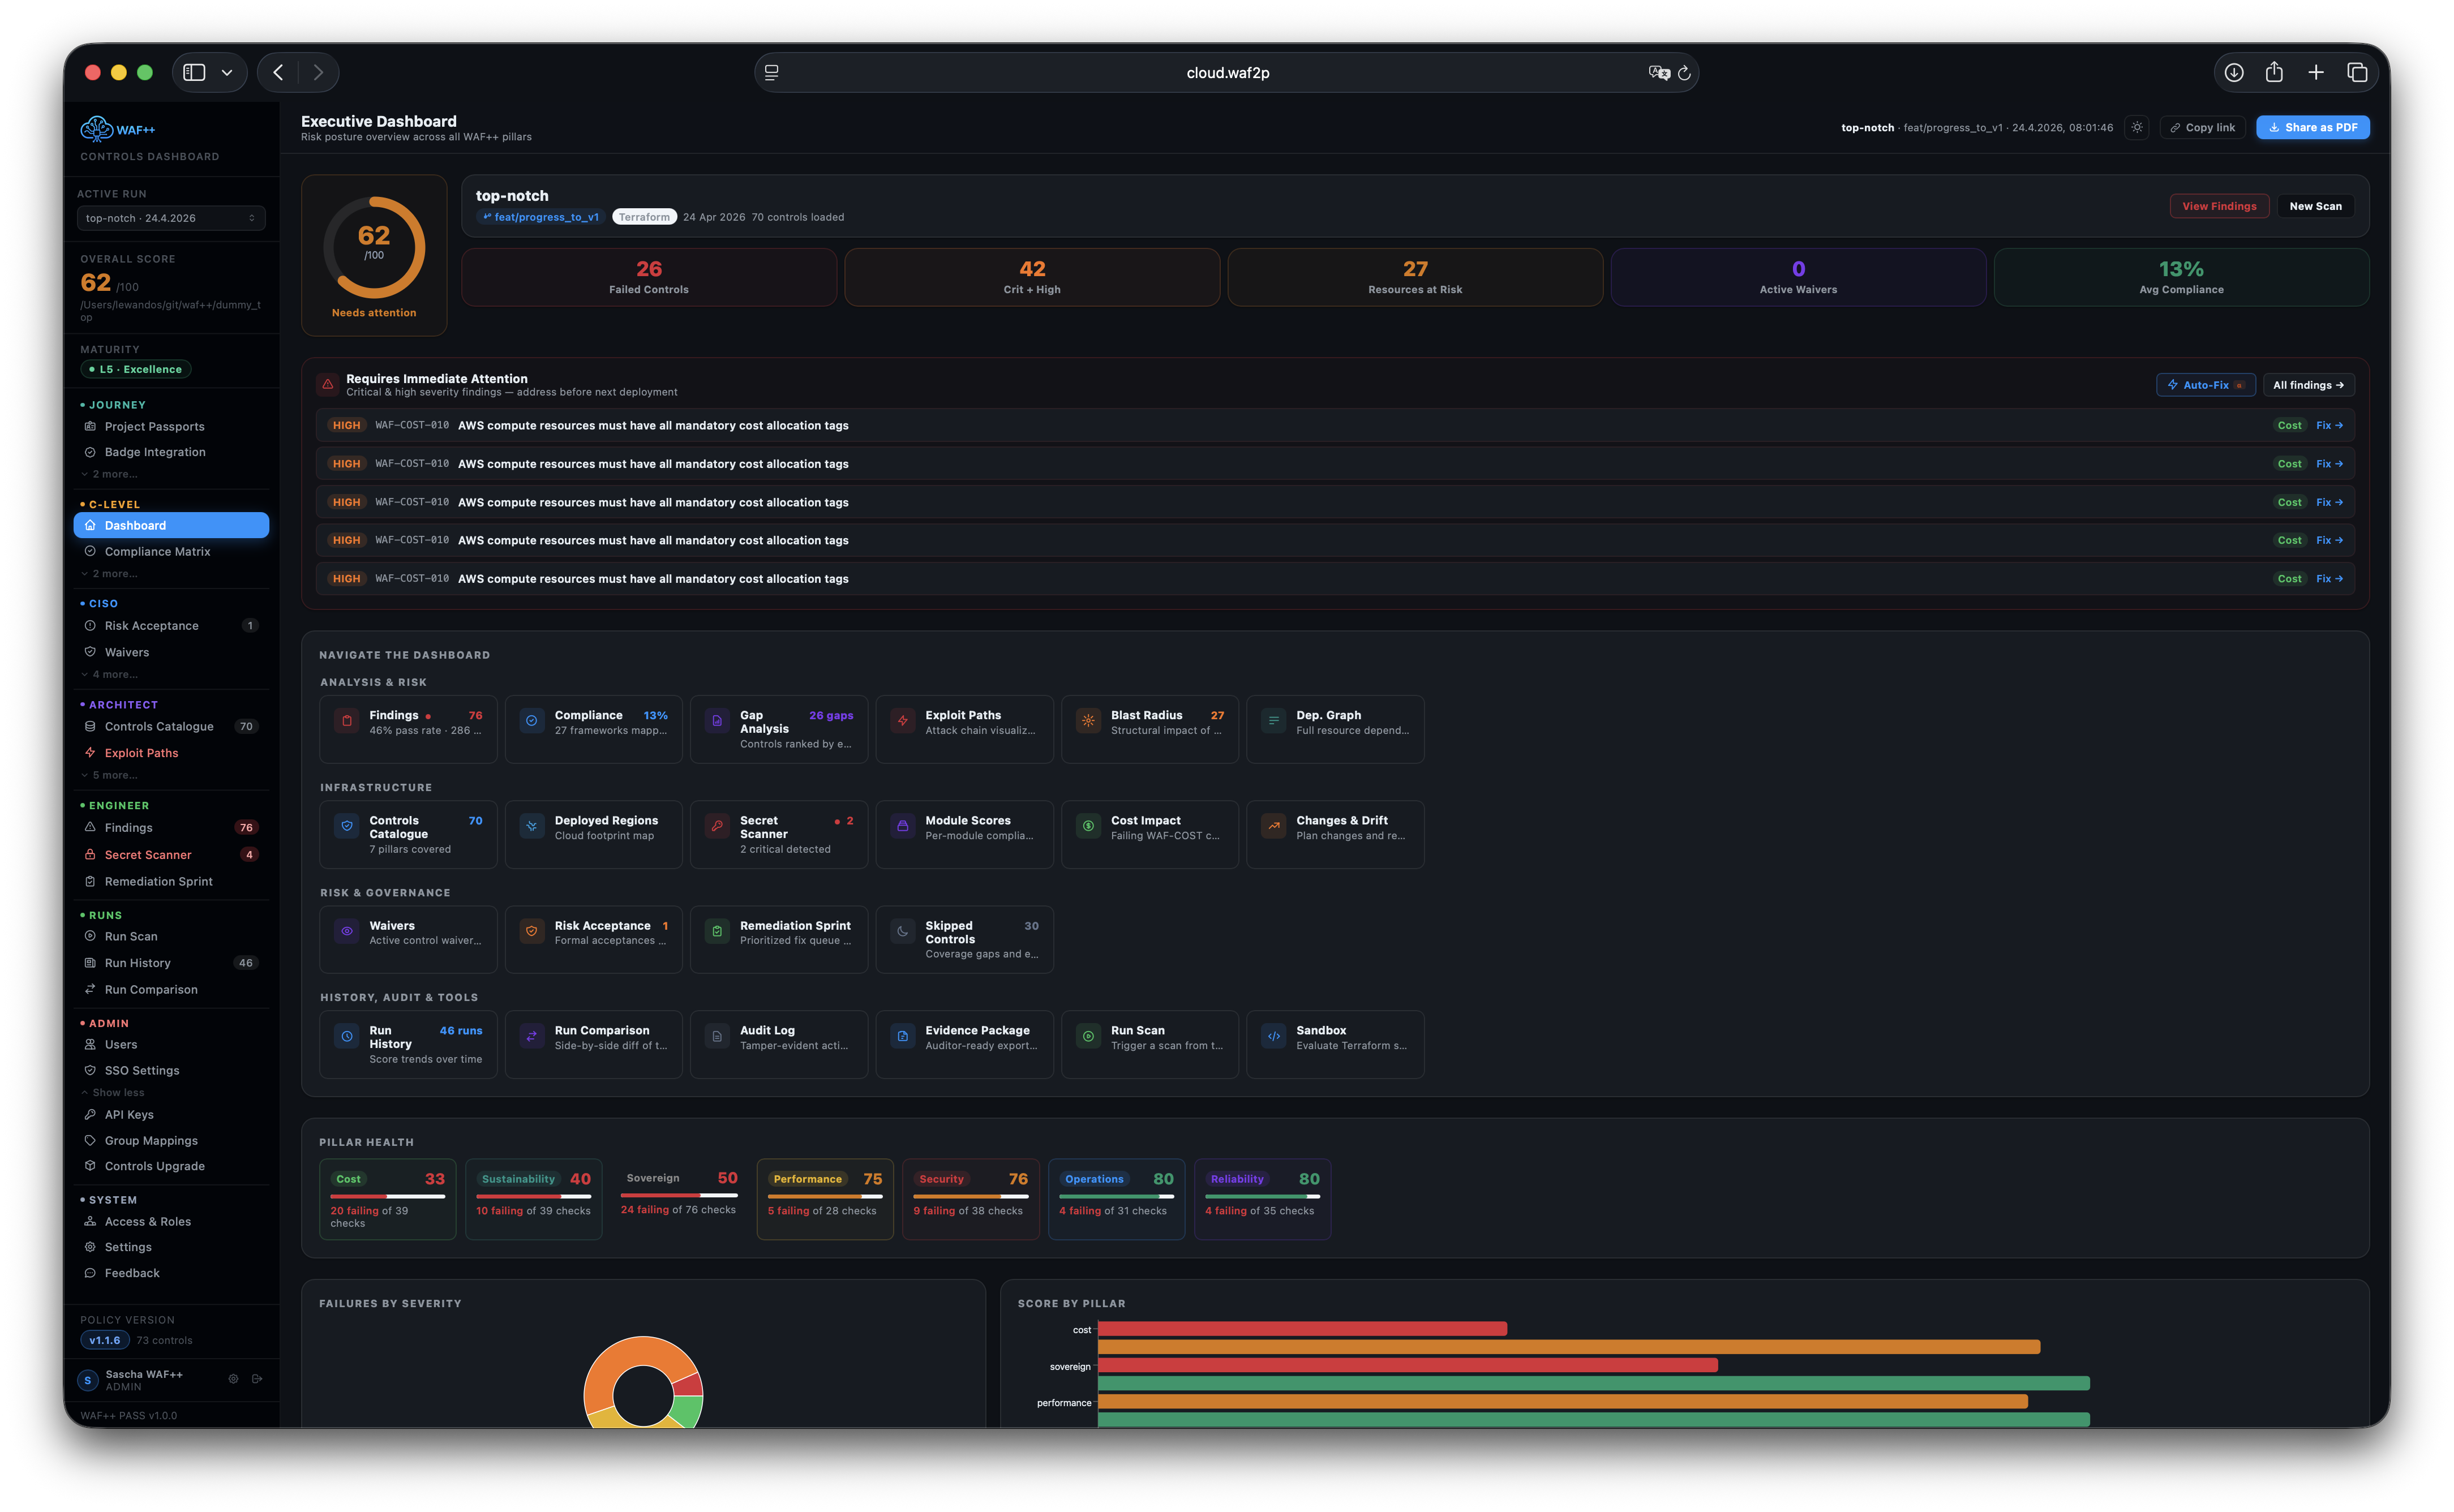
Drei Schritte zu Ihrem ersten Scan.
Ein PyPI-Paket liefert die Static-Analysis-Engine.
pip install wafpass-coreZeigen Sie WAFPass auf Ihren Terraform-Ordner und erhalten Sie eine JSON-Zusammenfassung.
wafpass check . --output json | jq '.summary'Eine klare Pass/Fail-Anzahl und Befunde pro Control zeigen genau, was behoben werden muss.
So sieht ein erster Befund aus
WAFPass markiert einen öffentlichen S3-Bucket und zeigt das genaue Control sowie die Behebung.
S3-Bucket-Public-Access-Block ist deaktiviert. Öffentliche Buckets setzen Daten dem Internet aus.
resource "aws_s3_bucket_public_access_block" "public" {
  bucket                  = aws_s3_bucket.public.id
  block_public_acls       = true
  block_public_policy     = true
  ignore_public_acls      = true
  restrict_public_buckets = true
}Vier Ergebnisse, die Führungskräften wichtig sind.
Verwandeln Sie Cloud-Komplexität in ein strukturiertes, messbares Gespräch — vom Boardroom bis zum Engineering-Team.
Souverän von Grund auf
Behalten Sie die Kontrolle über Daten, Workloads und Infrastrukturentscheidungen — unabhängig von Cloud-Anbietern.
Sicher vor dem Deployment
Integrieren Sie Sicherheits- und Compliance-Prüfungen direkt in Infrastructure-as-Code-Workflows.
Immer auditbereit
Erzeugen Sie nachvollziehbare Berichte und Evidence-Packages, abgebildet auf 50+ Compliance-Frameworks.
Kosten-Transparenz
Machen Sie Cloud-Ausgaben, Verschwendung und Optimierungspotenzial über Teams und Workloads hinweg sichtbar.
Entwickelt für jeden Stakeholder der Cloud-Reise.
Tech Leads & CTOs
Setzen Sie eine klare Qualitätsbasis und verfolgen Sie Verbesserungen über Teams hinweg.
Cloud Architects
Entwerfen Sie Workloads mit einer gemeinsamen, herstellerneutralen Entscheidungslinse.
Platform & SRE Teams
Integrieren Sie Controls in Pipelines und machen Sie Best Practices zum Standard.
Security & Compliance
Beweisen Sie Governance mit Evidenz, nicht mit Meinungen.
Berater & Auditors
Führen Sie wiederholbare, vergleichbare Bewertungen für Kunden durch.
Von Cloud-Praktikern vertraut.
WAF++ bietet eine stabile Grundlage für digitale Anwendungen und zeigt, wie technische Präzision und gestalterische Sensibilität erfolgreich zusammengeführt werden können.

WAF++ hat das große Potential, die perfekte Antwort auf die realen Alltagsfragen der Technologie-, Cloud- & Developer-Community zu werden.

Erstmals können wir unserem Board einen einzigen, herstellerneutralen Score für Cloud-Workload-Qualität zeigen — statt Folien voller Bauchgefühl.
WAFPass hat Fehlkonfigurationen in Terraform aufgedeckt, bevor sie produktiv wurden. Das allein hat uns einen vollen Audit-Zyklus erspart.
Die Sovereign-Säule gibt uns eine klare Sprache für Residency- und Kontroll-Diskussionen mit Regulatoren und Kunden.
8 Säulen. Ein kohärentes System.
Für technische Teams liefert WAF++ ein vollständiges Architekturqualitätsmodell — von Security über Souveränität bis zu KI-gestützten Operationen.
Behalten Sie die volle Kontrolle über Daten, Workloads und Infrastruktur. Vermeiden Sie Vendor Lock-in und erfüllen Sie Souveränitätsanforderungen.
KI-gestützte Architekturreviews und policy-bewusste autonome Agenten, die Cloud-Workloads sicher betreiben.
Schützen Sie Workloads gegen Bedrohungen, Fehlkonfigurationen und unautorisierten Zugriff.
Bauen Sie Systeme, die elegant wiederherstellen und Nutzer:innen im Maßstab zuverlässig bedienen.
Zusätzliche Säulen für eine Welt, für die klassische Frameworks nicht gebaut wurden.
WAF++ ergänzt die sechs bewährten Well-Architected-Säulen um die zwei, die für moderne, regulierte, KI-gestützte Cloud-Operationen am wichtigsten sind.
Souverän
Digitale Souveränität, Datenresidenz und Herstellerunabhängigkeit. Das erste Plus behält die Kontrolle über Ihre Architektur.
Agentic
Policy-bewusste autonome Agenten und KI-gestützte Architekturreviews. Das zweite Plus macht das Framework bereit für das agentische Zeitalter.
Compliance-Prüfungen, die vor der Cloud laufen.
Die Open-Source-WAFPass-Plattform scannt Terraform, AWS CDK und mehr — keine Credentials, keine API-Calls, nur schnelle, nachvollziehbare Ergebnisse.
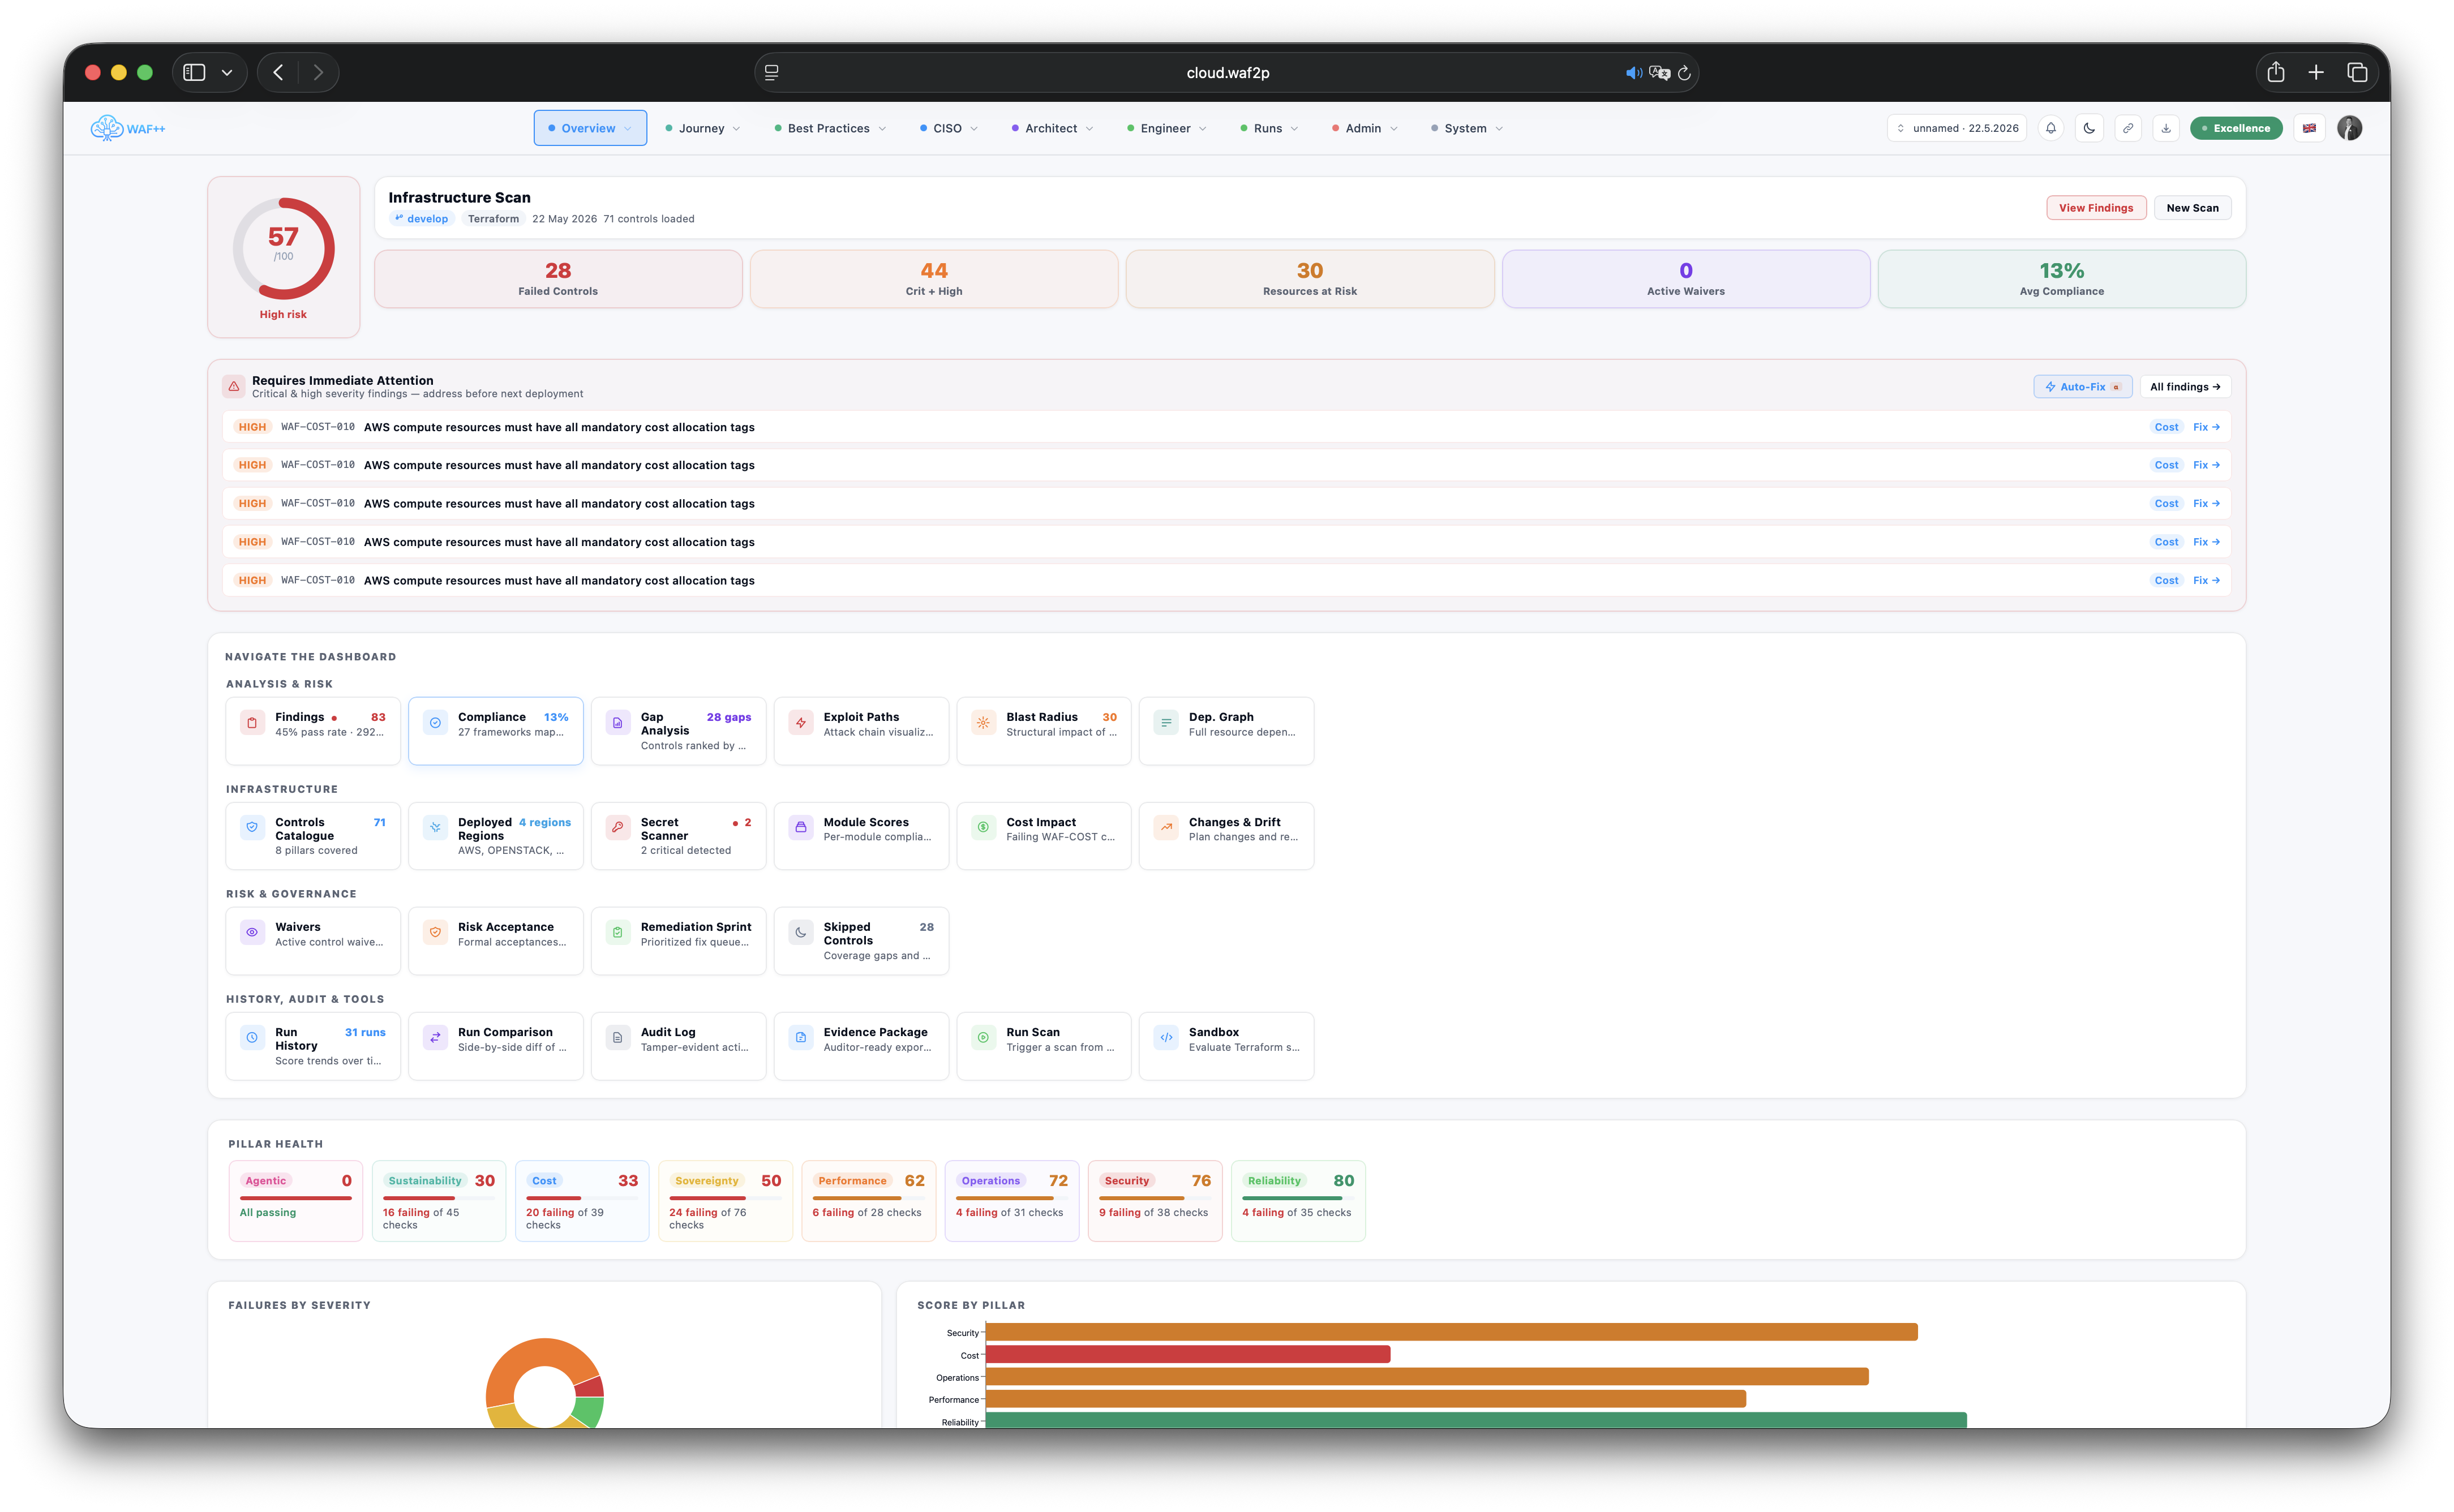
git clone https://github.com/WAF2p/wafpass-core.git
Für den vollständigen Docker-Compose-Stack (CLI + Server + Dashboard) siehe die vollständige Installationsanleitung.
Von Code zu Compliance in drei Schritten.
Bauen Sie Infrastructure-as-Code wie gewohnt. WAF++ bleibt außerhalb Ihres Workflows.
Statische Analyse prüft jede Ressource gegen WAF++-Controls — ohne Cloud-Credentials.
Exportieren Sie PDF-Reports, blockieren Sie Verstöße in CI und beweisen Sie Governance gegenüber Auditoren.
Von der Community gebaut


Bereit, Cloud-Architektur mit Absicht zu bauen?
Treten Sie der Community bei, lesen Sie die Docs oder führen Sie heute Ihren ersten WAFPass-Scan durch.